Kerangka Kerja Hardware CWE Berbasis Komunitas: Kerangka Baru untuk Mengidentifikasi Kelemahan Keamanan Desain
Sistem komputer modern semakin canggih—dan semakin kompleks—daripada sebelumnya, dan kemajuan siber ancaman melonjak dengan kecepatan yang menakjubkan. Meskipun industri selama ini berfokus pada penguatan perangkat lunak, penyerang secara bertumbuhan menargetkan lapisan hardware, mengeksploitasi kerentanan yang timbul selama desain, manufaktur, dan operasi.
Penelitian akademik dan industri telah mendokumentasikan teknik serangan hardware tingkat lanjut—seringkali menggabungkan eksploitasi hardware dan perangkat lunak—yang menunjukkan bahwa pengetahuan domain publik memberikan hacker keuntungan signifikan. Namun, para perancang hardware kurang memiliki taksonomi terpadu dan basis pengetahuan bersama yang dapat dibandingkan dengan sistem Common Weakness Enumeration (CWE) dan Common Vulnerabilities and Exposures (CVE) yang sudah terpadu untuk perangkat lunak.
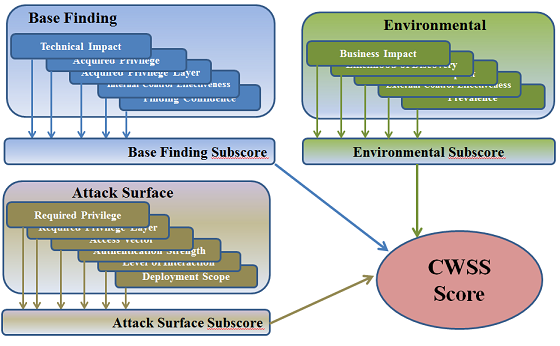
Sistem Perolehan Kelemahan Umum (CWSS) (Sumber: Mitre)
Arsitek dan pengembang perangkat lunak mengandalkan basis data CWE dan CVE yang dikembangkan oleh Mitre untuk mengidentifikasi dan menghindari kekeliruan keamanan dalam kode. Sumber daya ini memungkinkan upaya kolektif untuk mendeteksi, mencatat, dan menindaklanjuti kerentanan di seluruh ekosistem perangkat lunak.
Saat hardware menjadi target utama, industri harus mendirikan repositori yang sama komprehensifnya untuk kelemahan desain hardware. Kerangka seperti itu akan memberikan praktisi daya untuk menjawab pertanyaan kunci:
Di mana titik masuk hardware kritis dalam desain saya?
Kelemahan desain apa yang harus saya pantau paling dekat?
Bagaimana ekseskusi suhu, tegangan, atau arus mempengaruhi properti perangkat, dan bagaimana penyerang dapat mengeksploitasi anomali ini?
Apa dampak potensial dari serangan hardware yang berhasil terhadap perangkat, tumpukan perangkat lunak, dan sistem secara keseluruhan?
Insiden terbaru apa yang menggambarkan kerentanan ini?
Bagaimana tim validasi dapat mendeteksi dan mengurangi kekeliruan sejak awal dalam siklus hidup produk?
Strategi mitigasi apa yang ada, dan bagaimana trade-off keefektifan biayanya?
Untuk memenuhi kebutuhan ini, bahasa yang terstandarisasi dan dapat diakses secara terbuka untuk keamanan hardware sangat penting—yang memungkinkan peneliti, vendor, dan perancang untuk berbagi temukan dan praktik terbaik secara efisien.
Pada tonggak sejarah yang signifikan, Intel dan Mitre bekerjasama pada musim panas lalu untuk meluncurkan versi pertama CWE yang berpusat pada hardware. Pada Februari 2020, Mitre merilis CWE 4.0, memperluas fokusnya di luar perangkat lunak untuk mencakup kerentanan desain hardware. Tujuannya adalah membantu perancang mengenali jebakan potensial dalam blok IP tertentu dan mendidik profesional masa depan tentang kesalahan hardware umum.
Tampilan Desain Hardware CWE baru sudah mencantumkan 30 isu hardware yang sering diabaikan. Ini diorganisir ke dalam kategori tingkat tinggi seperti Manufaktur dan Manajemen Siklus Hidup, Alur Keamanan, Pemisahan Hak Akses, Rangkaian dan Logika Umum, Inti dan Komputasi, Memori dan Penyimpanan, dan Primitif Kriptografis, di antaranya.
Meskipun ini mewakili langkah pertama yang krusial, koleksi akan berkembang seiring komunitas menyumbangkan entri dan contoh baru. Pemangku kepentingan industri, akademisi, dan pemerintah harus bekerjasama untuk memperluas dan menyempurnakan CWE hardware kumulatif ini.
CWE hardware yang kuat akan memungkinkan arsitek untuk menerapkan mitigasi yang terbukti, memperbarui perancang tentang praktik desain yang aman, dan memungkinkan insinyur verifikasi untuk mendeteksi kerentanan selama pengembangan. Peneliti dapat lebih mudah mengidentifikasi risiko hardware sistemik, merancang perbaikan yang efektif, dan bekerjasama lintas disiplin. Akhirnya, CWE hardware yang komprehensif dan terbuka mempercepat evolusi hardware aman untuk perangkat yang kami gunakan sehari-hari.
Terlalu lama, klasifikasi kelemahan hardware tampak menakutkan. Saat hardware tetap menjadi vektor serangan utama, urgensi untuk mencatat dan mengevaluasi kerentanan ini—setara dengan ancaman perangkat lunak—telah lebih besar dari sebelumnya. CWE 4.0 menawasan dasar yang kokoh bagi industri untuk berkumpul, memfasilitasi bahasa bersama dan ekosistem hardware yang lebih aman.
>> Artikel ini awalnya diterbitkan di situs kawan kami, EE Times.