Arsitektur Cloud Hibrid: Memodernisasi Sistem Legacy dengan Kontrol On-Premise dan Kekuatan Cloud Publik
Arsitektur cloud hibrid memungkinkan perusahaan menggabungkan infrastruktur on-premise yang dikontrol erat dengan kekuatan layanan cloud publik. Dengan tingkat fleksibilitas yang tinggi, solusi cloud hibrid adalah opsi utama untuk memodernisasi aplikasi yang ada dan legacy.
Artikel ini adalah pengenalan arsitektur cloud hibrid. Baca selengkapnya untuk mempelajari cara perusahaan menyusun sistem hibrid untuk mencapai tujuan teknis dan bisnis dengan lebih efektif daripada dengan cloud publik atau privat saja.
Arsitektur Cloud Hibrid Dijelaskan
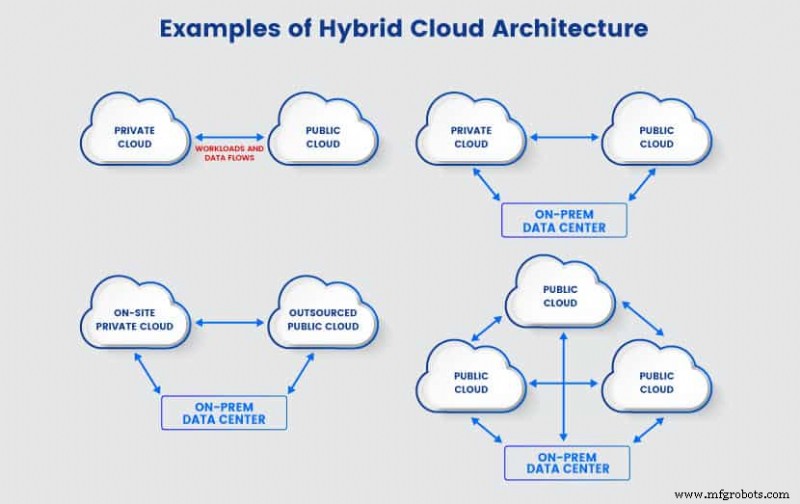
Arsitektur cloud hibrid adalah campuran dari dua atau lebih jenis infrastruktur yang berbeda (cloud publik, privat, komunitas, bare metal, dll.) yang terikat menjadi satu sistem dengan portabilitas beban kerja dan data total. Arsitektur ini bervariasi berdasarkan kebutuhan bisnis, tetapi sistem yang paling umum menggabungkan:
- Sistem on-premises (bare metal atau cloud privat) dengan cloud publik.
- Cloud publik, cloud privat, dan infrastruktur bare metal.
- Dua atau lebih cloud privat.
- Dua atau lebih cloud publik.
Perbandingan kami antara cloud publik dan privat menyoroti perbedaan utama antara dua deployment cloud yang paling umum.
Terlepas dari setup spesifik, setiap arsitektur cloud hibrid memiliki empat sifat yang sama:
- Koneksi jaringan: Lingkungan yang berbeda dalam cloud hibrid berbagi koneksi yang sama, baik dalam jaringan privat atau melalui Internet.
- Integrasi penuh: Sinkronisasi data dan beban kerja terjadi di seluruh komponen cloud hibrid.
- Manajemen terpadu: Tim menangani setup hibrid melalui satu alat, dan setiap lingkungan menggunakan sistem operasi yang sama.
- Penyediaan sumber daya yang cepat: Cloud hibrid dapat dengan cepat menyediakan sumber daya baru, biasanya melalui cloud publik pihak ketiga.
Koneksi antara berbagai komponen adalah fitur utama dari cloud hibrid. Sebuah hibrid menawarkan sistem komputasi cloud terpadu yang memungkinkan admin untuk memindahkan layanan di antara lingkungan.
Jika tidak ada integrasi antara komponen, sebuah perusahaan tidak memiliki sistem hibrid. Sebaliknya, setup tersebut menjalankan beberapa cloud secara paralel dan kemungkinan merupakan bentuk multi cloud.
Tiga aspek utama dalam merancang arsitektur hibrid adalah konektivitas, modernisasi aplikasi, dan keamanan cloud.
Konektivitas
Konektivitas dan interoperabilitas adalah konsep inti dari arsitektur cloud hibrid. Fitur ini memungkinkan:
- Gerakan bebas beban kerja.
- Penggabungan manajemen.
- Orkestrasi proses.
Tingkat konektivitas secara langsung mempengaruhi seberapa baik cloud hibrid bekerja. Untuk membantu Anda memahami pentingnya interkonektivitas dalam lingkungan hibrid, kami akan menggunakan contoh aplikasi untuk perdagangan dan penyimpanan saham. Seperti yang ditunjukkan pada diagram di bawah ini, aplikasi ini bergantung pada cloud privat dan publik.
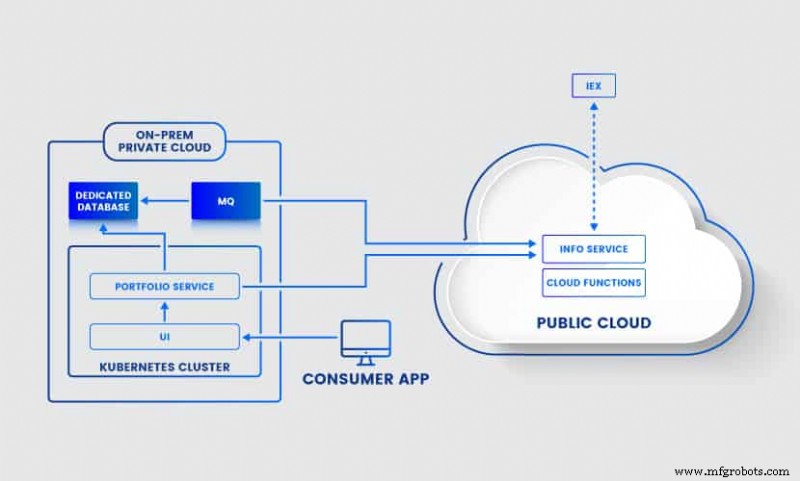
Saat seseorang mengakses aplikasi contoh kami, pengguna mencapai endpoint di cloud privat dan masuk ke klaster Kubernetes on-prem. Klaster ini berisi banyak layanan:
- Front end aplikasi (UI).
- Layanan MQ yang mengaktifkan kemampuan antrian pesan.
- Layanan portofolio yang memungkinkan pengguna mengelola investasi.
Portofolio menjalankan operasi di cloud privat, tetapi layanan ini juga bergantung pada tugas di cloud publik. Layanan pusat di cloud publik adalah yang mengambil harga saham dari Investors Exchange (IEX).
Layanan MQ melacak tingkat loyalitas pengguna. Layanan ini juga membutuhkan akses ke cloud publik dan memberitahu pengguna secara real-time tentang perubahan dalam status loyalitas atau portofolio mereka.
Aplikasi kami memerlukan tingkat interkonektivitas yang tinggi antara cloud privat dan publik untuk bekerja dengan benar. Beban kerja mengalir di antara lingkungan, dan seluruh sistem beroperasi sebagai satu entitas. Koneksi antara cloud privat dan publik sangat penting, dan kita dapat menghubungkan keduanya melalui VPN, WAN, atau API.
Modernisasi Aplikasi
Modernisasi aplikolisolik dan memindahkannya ke cloud adalah salah satu tantangan terbesar dalam adopsi cloud hibrid.
Katakanlah aplikasi trader saham kami dimulai sebagai sistem monolitik on-prem. Aplikasi ini berbasis Java dan memiliki layanan yang sama seperti dalam setup cloud publik-privat di atas:
- UI.
- Layanan portofolio.
- Layanan MQ.
- Koneksi ke IEX.
- Database on-premise.
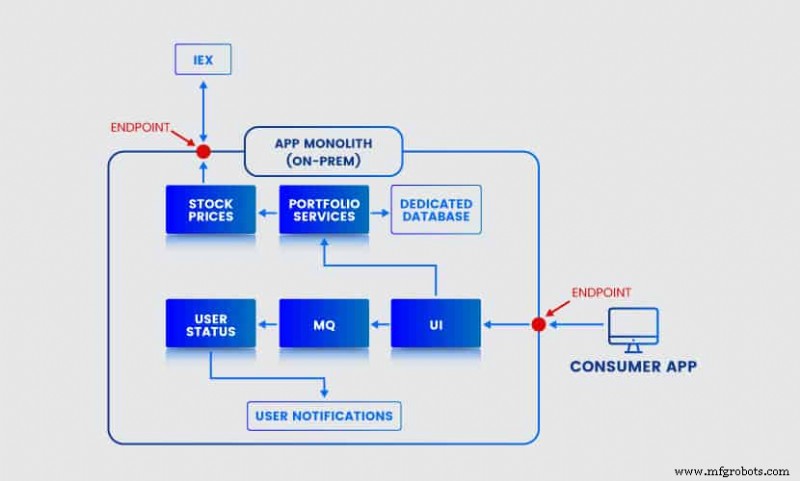
Pada suatu titik, arsitek harus memecah aplikasi fiktif kami dan menerapkannya ke cloud untuk mencegah latensi pengguna.
Dekonstruksi aplikasi dimulai dengan memutuskan bagian mana yang ingin Anda pecahkan dari monolitik dan terapkan ke cloud. Beberapa komponen adalah opsi yang lebih baik daripada yang lain. Dalam contoh kami, menerapkan portofolio ke cloud akan mengarah pada banyak lonjakan jaringan yang tidak perlu dan bahkan latensi yang lebih buruk.
Memindahkan UI ke cloud adalah opsi yang baik. Karena latensi adalah masalah utama, menerapkan front end aplikasi ke beberapa lokasi dapat menghasilkan pengalaman pengguna yang lebih baik.
Setelah Anda tahu bagian mana yang akan pergi ke cloud, langkah berikutnya adalah refactoring. Arsitek perlu membuat kode perekat yang memungkinkan aplikasi untuk mempertahankan jalur komunikasi di antara layanan. Setelah kita refactor UI, kita dapat menerapkan layanan ke cloud publik. Kami mengarahkan hanya persentase kecil pengguna ke cloud sementara kami menguji alur baru.
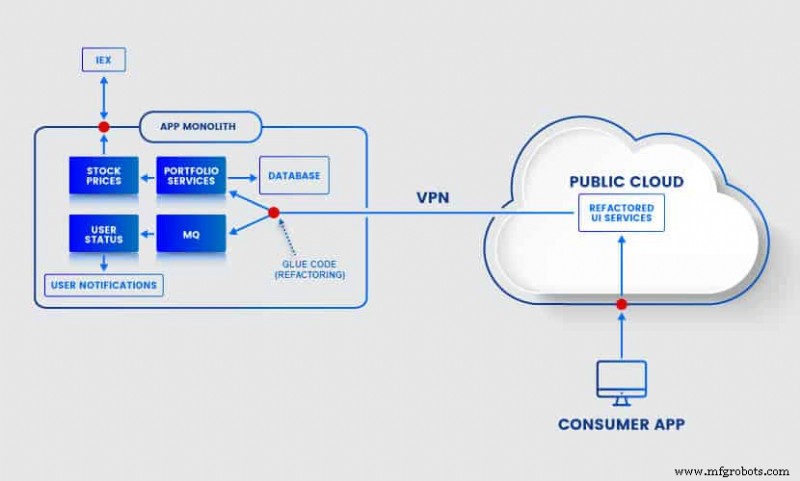
Setelah setup cloud publik bebas dari kesalahan, kita dapat deprecate bagian UI lama dan mulai menggunakan cloud untuk semua lalu lintas. Sekarang kita dapat mulai memikirkan layanan lain yang dapat kita migrasikan dan memperluas arsitektur cloud hibrid kami.
Keamanan Cloud Hibrid
Keamanan cloud dalam sistem hibrid adalah tantangan karena tim perlu melindungi berbagai lingkungan dan data yang bergerak di antaranya. Ada dua kekhawatiran keamanan utama saat merancang arsitektur cloud hibrid:
- Potensi pelanggaran data.
- Hukum privasi yang ketat seperti GDPR, HIPAA, dan PCI.
Titik awal adalah menentukan risiko keamanan cloud yang datang dengan north-south dan east-west lalu lintas jaringan Anda. Lalu lintas north-south adalah semua aktivitas yang bepergian dari pengguna akhir ke data center atau lingkungan cloud. Lalu lintas east-west adalah data yang mengalir di antara komponen cloud hibrid.
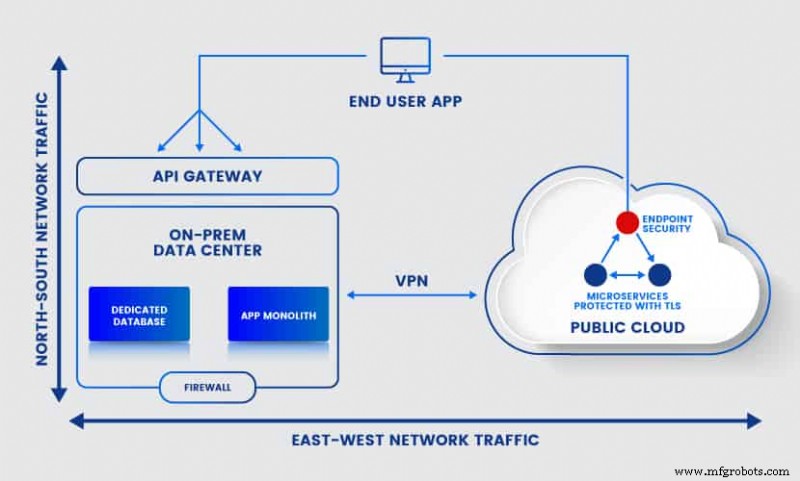
Keamanan perimetral sangat penting untuk setiap arsitektur cloud hibrid dengan komponen on-prem. Apakah Anda menjalankan data center bare-metal atau cloud privat, pastikan perimetral memiliki:
- Firewall.
- Keamanan endpoint dengan gateway API yang aman.
- Keamanan zero-trust
Keamanan cloud publik terutama adalah tanggung jawab penyedia, tetapi klien juga memainkan peran. Misalnya, jika Anda memiliki worker Kubernetes dengan beberapa layanan yang diatur di cloud, penyesuaian keamanan endpoint dan autentikasi permintaan komponen adalah tanggung jawab klien.
Mengamankan lalu lintas east-west dalam arsitektur cloud hibrid memerlukan Anda untuk memastikan komunikasi yang aman di antara lingkungan. Segmentasi jaringan adalah taktik yang baik untuk melindungi lalu lintas east-west. Buat kebijakan yang ketat yang membatasi segmen apa yang dapat diakses oleh pengguna, admin, dan proses.
Dalam lingkungan Kubernetes, mikro-segmentasi memerlukan Anda untuk menyiapkan sertifikat TLS untuk permintaan yang berjalan di antara mikroservis. Enkripsi permintaan dan data (baik saat berpindah maupun saat diam) secepat mungkin dalam siklus hidupnya. Praktik terbaik Kubernetes lainnya adalah menyiapkan admission controller yang menambahkan tingkat verifikasi lebih lanjut setelah autentikasi awal.
Jenis Arsitektur Cloud Hibrid
Karena cloud privat adalah unik, dan setiap penyedia cloud publik menawarkan layanan yang berbeda, tidak ada solusi hibrid yang cocok untuk semua. Namun, setiap cloud hibrid sesuai dengan salah satu dari dua jenis utama: arsitektur cloud hibrid tradisional dan modern.
Arsitektur Cloud Hibrid Tradisional
Arsitektur cloud hibrid tradisional berfokus pada transformasi data center menjadi cloud privat. Setelah setup on-prem siap, tim merancang koneksi dengan cloud publik untuk menciptakan alur beban kerja dan data yang mulus. Infrastruktur TI terpadu ini ideal jika:
- Organisasi perlu menyimpan data sensitif di cloud privat karena alasan regulasi.
- Perusahaan ingin bermigrasi ke cloud untuk meningkatkan aplikasi legacy dan meningkatkan performa.
- Tim ingin lift and shift beban kerja on-prem yang ada ke cloud publik untuk mengurangi jejak data center.
- Bisnis ingin bermigrasi beban kerja yang tidak konstan ke cloud publik.
- Tim ingin menggunakan cloud publik untuk dengan cepat menyalakan sumber daya pengembangan dan pengujian (kemampuan yang vital untuk tim DevOps yang efisien).
Biasanya, arsitektur cloud hibrid tradisional mengandalkan solusi siap pakai atau middleware kelas perusahaan yang mengintegrasikan sumber daya cloud di seluruh lingkungan. Konsol pusat dan alat pemantauan cloud terpadu menjaga setup tetap sehat.
Arsitektur Cloud Hibrid Modern
Arsitektur cloud hibrid modern berfokus lebih sedikit pada konektivitas di antara komponen dan lebih pada portabilitas beban kerja. Dengan cara itu, sistem dapat secara mulus menggunakan lingkungan terbaik untuk setiap tugas.
Jenis arsitektur cloud hibrid ini memungkinkan organisasi untuk memanfaatkan teknologi cloud-native dan menggunakan mikroservis untuk memecah aplikasi menjadi komponen yang lebih kecil dan dapat digunakan kembali. Mikroservis memastikan penerapan, manajemen, dan performa yang konsisten dan andal di berbagai cloud dan vendor.
Dalam arsitektur cloud hibrid modern, garis antara cloud publik dan privat kurang jelas. Banyak penyedia sekarang menawarkan layanan cloud publik yang berjalan di data center on-premise klien. Cloud privat, yang tradisional berjalan on-premises, sekarang dapat beroperasi:
- Di data center luar lokasi.
- Pada jaringan privat virtual (VPN).
- Sebagai cloud privat virtual (VPC).
Infrastructure-as-code (IaC) adalah aspek signifikan dari arsitektur cloud hibrid modern. IaC memungkinkan pengembang untuk menyalakan lingkungan baru dengan cepat dan sesuai permintaan.
Merancang dan Membangun Arsitektur Cloud Hibrid
Sebelum merancang arsitektur cloud hibrid, pertimbangkan daftar periksa di bawah ini untuk memastikan rencana Anda tidak menemui jebakan apa pun.
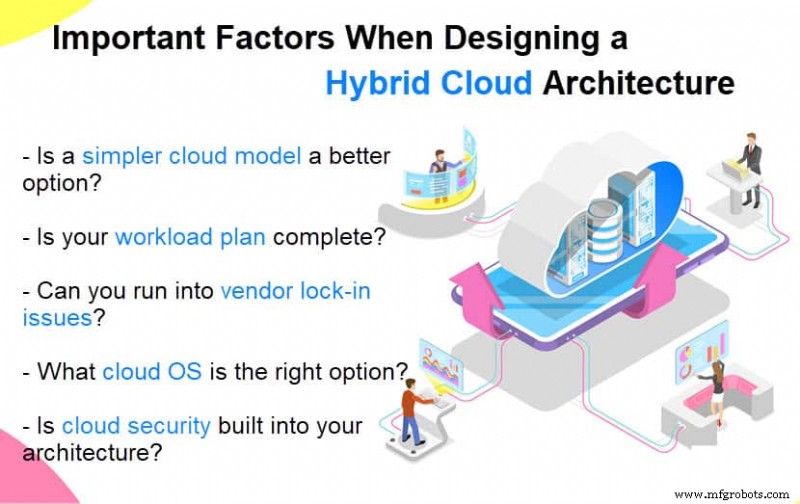
Pertimbangkan Model Deployment yang Lebih Sederhana dan Murah
Cloud hibrid bergantung pada integrasi kompleks di antara lingkungan yang berbeda, menjadikan setup ini cocok untuk beban kerja volume tinggi dan sistem terdistribusi. Jika aplikasi Anda memang memiliki beban kerja intensif dan tidak perlu tumpang tindih alur, menerapkan model cloud yang lebih sederhana mungkin menjadi opsi yang lebih baik.
Setelah aplikasi dan basis pengguna tumbuh, mulai memikirkan untuk memperluas ke cloud hibrid untuk mempertahankan tingkat performa.
Buat Rencana Mendalam untuk Beban Kerja Anda
Mulai merancang arsitektur dengan menentukan bagaimana dan di mana setiap beban kerja akan berjalan. Rencana ini memerlukan keseimbangan yang halus di antara:
- Kebutuhan akses internal.
- Persyaratan kepatuhan.
- Kebutuhan aplikasi.
Pertimbangkan faktor-faktor berikut saat merencanakan lingkungan mana yang akan digunakan untuk setiap beban kerja:
- Tingkat keamanan.
- Kewajiban hukum.
- Harga layanan.
- Aksesibilitas.
- Persyaratan aplikasi.
- Lokasi pengguna.
Jika perusahaan Anda memproses data sensitif, rencanakan di mana Anda akan menyimpan informasi itu dan sistem apa yang akan memiliki akses ke data berharga. Juga, pertimbangkan apakah beberapa sistem legacy tidak akan dapat beroperasi dengan benar dalam lingkungan cloud.
Waspadai Vendor Lock-In
Membangun cloud hibrid di platform yang tidak dapat menangani beban kerja Anda dapat menciptakan masalah yang mahal di masa depan.
Tim yang mencari mitra SaaS memiliki margin kesalahan yang lebih besar, tetapi perusahaan yang ingin membangun aplikasi melalui penyedia PaaS atau IaaS harus membuat pilihan yang benar dari awal untuk menghindari masalah vendor lock-in yang serius. Saat memilih penyedia layanan cloud Anda, pertimbangkan hal berikut:
- Biaya layanan.
- Teknologi yang digunakan.
- Alat manajemen.
- Lokasi fisik data center.
- Perjanjian tingkat layanan (SLA).
- Dukungan untuk lingkungan bare-metal dan cloud privat.
- Kebijakan keamanan, tata kelola, dan bisnis.
- Ketergantungan layanan.
Pilih Cloud OS yang Tepat
Sistem operasi cloud memungkinkan tim untuk memantau dan mengelola lingkungan hibrid melalui satu serangkaian alat. Cloud OS harus menyederhanakan manajemen dan memberikan kelincahan, jadi pilih perangkat lunak yang cocok dengan kebutuhan pengembang Anda. Beberapa opsi yang paling populer adalah:
- Kubernetes.
- VMware Cloud.
- OpenStack.
- Nutanix.
Pilih cloud OS berdasarkan alat apa yang menawarkan pendekatan manajemen data yang tepat. Idealnya, OS tidak harus mengharuskan Anda untuk melatih ulang seluruh staf TI.
Bangun Keamanan ke dalam Arsitektur Cloud Hibrid Anda
Pertimbangkan kontrol dan kebijakan keamanan sebagai bagian fundamental dari arsitektur cloud hibrid Anda. Keamanan tidak boleh menjadi pikiran terakhir, jadi pastikan tingkat perlindungan yang tepat adalah blok pembangunan untuk setiap lingkungan.
Mulai memikirkan risiko keamanan siber secepat mungkin dalam proses desain. DevSecOps adalah pendekatan yang baik saat membangun sistem cloud jika Anda ingin memikirkan keamanan dari dasar.
Opsi Cloud Ideal untuk Modernisasi Aplikasi
Arsitektur cloud hibrid memungkinkan perusahaan untuk memodernisasi aplikasinya dengan menghubungkan cloud ke infrastruktur TI yang ada. Pendekatan ini menjadikan cloud hibrid opsi ideal untuk setiap perusahaan yang ingin menggunakan komputasi cloud sambil tetap menjaga kontrol yang erat atas setup TI mereka.



