Biaya Tersembunyi dari Ketidakterindakan: Melindungi Pabrik Manufaktur Anda dari Ancaman Siber
Sumber: Edreformnow.org
Ketika Anda beritahu tim Anda, “Mengupgrade peralatan kami terlalu mahal dan kemungkinan akan menyebabkan waktu henti. Biarkan saja berjalan,” Anda membuat keputusan risiko. Keamanan siber secara historis merupakan kekhawatiran yang tidak prominent, namun kini termasuk antara ancaman teratas terhadap operasi manufaktur.
Manajemen risiko di manufaktur biasanya menyeimbangkan biaya terhadap keselamatan. Biaya meliputi waktu henti, pencurian kekayaan intelektual, pemalsuan, erosi merek, cedera pribadi, dan bahkan kehilangan nyawa. Selain itu, serangan siber skala besar memicu pelaporan wajib pada berkas SEC, menambahkan tekanan regulasi.
Sistem yang usang dan keamanan terbatas mengekspos pabrik pada kegagalan tidak terkontrol—kerusakan proses lengkap, padam listrik, atau lebih buruk, cedera fisik pada personil. Insiden 2014 di Jerman melihat blast furnace diretas, menyebabkan kerusakan puluhan juta tanpa cedera, namun beban keuangan sangat besar.
Banyak produsen kini menambahkan cakupan serangan siber ke portofolio asuransi mereka. Sementara asuransi mengurangi kerugian keuangan, itu secara inherent reaktif dan cukup biaya dari tidak melakukan apa-apa. Strategi yang komprehensif harus menggabungkan asuransi yang kuat dengan tindakan proaktif yang menghilangkan atau mengurangi vektor serangan lantai pabrik.
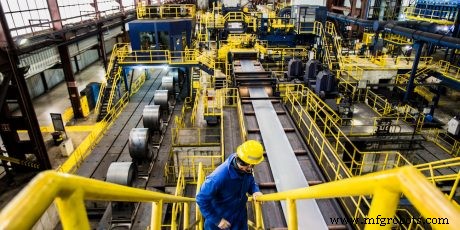
Mengunci pabrik dan membatasi konektivitas akan membuat bisnis tidak kompetitif dalam ekonomi yang terhubung. Jadi bagaimana Anda dapat tetap aman sambil mengadopsi IoT, konektivitas eksternal, dan mesin sebagai layanan?
Pertimbangkan langkah-langkah yang dapat ditindaklanjuti ini:
- Upgrade peralatan dan sistem kontrol warisan untuk mendukung pertahanan virus dan malware modern. Jika upgrade penuh tidak mungkin, terapkan kontrol ketat pada aset warisan dan mandatkan bahwa otomatisasi baru memenuhi standar keamanan siber yang ditingkatkan.
- Hapus drive USB di seluruh lantai manufaktur.
- Virtualisasi PC dan komputer industri di bengkel untuk mengurangi waktu henti yang tidak terjadwal dan meningkatkan keamanan.
- Terapkan kemampuan komputasi tepi melalui platform switching industri yang terkelola terpusat.
- Terapkan firewall dan teknologi manajemen identitas untuk mengelola, mengontrol, dan memeriksa akses ke jaringan lantai pabrik.
- Bekerjasama dengan perusahaan keamanan terkemuka—di Cisco kami mempekerjakan lebih dari 5.000 ahli keamanan siber.
- Adopsi solusi berbasis platform yang dibangun pada platform modular terintegrasi aman. Sementara startup canggih mungkin menjanjikan inovasi, biaya integrasi, stabilitas vendor, dan keterasingan cepat menimbulkan risiko bisnis yang signifikan.
Untuk analisis yang lebih dalam, National Institute of Standards and Technology (NIST) telah merilis draft Profil Keamanan Siber Manufaktur yang menggambarkan kerangka kerja untuk mengidentifikasi, melindungi, mendeteksi, merespons, dan pulih dari insiden siber.
White paper kami, Holistic Security for the Factory of Tomorrow, mengeksplorasi topik ini dari perspektif bisnis dan teknologi.
Jika Anda ingin membahas strategi keamanan untuk pabrik Anda, hubungi saya di neheller@cisco.com. Saya menantikan untuk mempelajari tujuan Anda dan menjelajahi bagaimana kami dapat membantu. Khusus terima kasih kepada rekan Steve Marchewitz, Pat Mitchell, dan Greg McCarthy atas wawasan mereka.
Untuk informasi lebih lanjut tentang keamanan pabrik: