Pengujian Fuzz: Alat Kunci untuk Mengamankan Perangkat IoT
Pengujian fuzz adalah teknik teruji yang digunakan insinyur untuk mengungkapkan kelemahan tersembunyi dalam sistem embedded, menjadikannya bagian penting dari strategi keamanan IoT apa pun.
Seiring bertambahnya jumlah perangkat terhubung, begitu juga permukaan serangan. Port serial, antarmuka radio, dan bahkan port pemrograman/debug dapat digunakan oleh penyerang. Namun, banyak pengembang embedded secara historis mengabaikan keamanan lapisan perangkat, melewatkan bug kritis yang dapat merusak seluruh produk.
Apa Itu Pengujian Fuzz?
Pikirkan pengujian fuzz sebagai eksperimen “milyar monyet” yang sistematis dan bervolume tinggi—kecuali kami menyuntikkan sejumlah besar string byte acak, yang disebut fuzz vectors, ke antarmuka target dan memantau respons sistem. Jika vector memicu perilaku abnormal—seperti crash, reset, atau korupsi memori—potensi kerentanan ditandai untuk tinjauan.
Ada banyak fuzzer komersial dan open-source. Mereka menghasilkan ribuan vector, menyampaikannya dengan tarif tinggi, dan mencatat setiap penyimpangan dari perilaku yang diharapkan. Karena ruang input yang mungkin adalah tak terbatas, tujuannya adalah memaksimalkan *kualitas* dan *kuantitas* tes sambil menjaga waktu eksekusi yang praktis.
Mengadaptasi Fuzzing ke Lingkungan Embedded
Banyak fuzzer awalnya dirancang untuk aplikasi desktop, jadi jalur termudah adalah mengompilasi firmware embedded untuk berjalan sebagai biner PC asli. Ini memberikan peningkatan performa besar, tetapi memperkenalkan dua tantangan:
CPU PC berperilaku berbeda dari mikrokontroler, yang dapat menutupi bug terkait waktu.
Kode spesifik hardware (misalnya, driver periferal) harus di-stub atau disimulasikan.
Meskipun ada trade-off ini, manfaat siklus tes yang cepat dan instrumenasi yang lebih kaya seringkali melebihi kekurangannya. Jika eksekusi asli tidak layak, pertimbangkan untuk membangun image tes khusus dengan RAM, flash, atau antarmuka debugging eksternal tambahan.
Mendeteksi Bug di Luar Crash
Crash adalah sinyal termudah, namun banyak bug yang dapat dieksploitasi—seperti penulisan di luar batas atau referensi pointer yang menggantung—tidak muncul sebagai crash atau reset. Kompilator modern (GCC, Clang) menyediakan memory sanitization untuk menandai akses memori ilegal, tetapi overhead tambahan membuatnya tidak cocok untuk sebagian besar running embedded. Sebaliknya, target subset jalur kode kritis, jalankan fuzzer pada build yang kaya sumber daya, atau gunakan target PC.
Metrik cakupan kode membantu mengukur efektivitas tes. Perpustakaan cakupan menyuntikkan panggilan “breadcrumb” ke setiap fungsi; ketika crumb dieksekusi, counter bertambah. Namun, angka cakupan dapat menyesatkan untuk sistem embedded karena sebagian besar firmware—seperti loop driver perangkat yang tidak pernah berinteraksi dengan antarmuka yang difuzz—tidak diuji. Dalam praktiknya, hanya 20%–30% kode yang dapat dijangkau melalui fuzz vectors.
Pelaporan dan Triage
Ketika fuzz vector menghasilkan perilaku yang tidak diinginkan, diagnostik detail sangat penting: lokasi fault yang tepat, snapshot stack (jika tersedia), dan jenis bug. Detail ini mempercepat triage dan memungkinkan insinyur untuk memprioritaskan perbaikan. Perangkat embedded seringkali reset secara diam-diam, menghapus status, sehingga vector yang dapat direproduksi dan sesi debugging wajib untuk menentukan penyebab akar.
Karena satu bug dapat menghasilkan ribuan crash vector yang tampak unik, penting untuk mengelompokkannya berdasarkan fault yang mendasari. Alamat crash yang konsisten atau pola biasanya menunjukkan kerentanan yang sama.
Fuzzing Berkelanjutan dalam Siklus Rilis
Karena sifat stokastiknya, pengujian fuzz mendapat manfaat dari waktu berjalan yang panjang. Alur kerja yang efisien memulai fuzzing pada cabang khusus setelah rilis utama. Bug baru diperbaiki di cabang ini, memungkinkan loop fuzzing berlanjut tanpa gangguan. Pada setiap rilis, masalah yang sebelumnya ditemukan dievaluasi ulang dan, jika kritis, digabungkan ke versi berikutnya. Akhirnya, vektor yang divalidasi diintegrasikan ke dalam pipeline QA standar untuk menjaga dari regresi.
Tes fuzz harus mencakup semua status perangkat yang relevan: tipe perangkat, konektivitas jaringan, versi firmware, dan konfigurasi lain yang dapat mempengaruhi logika antarmuka. Sementara cakupan menyeluruh tidak realistis, memvariasi satu dimensi pada satu waktu secara sistematis menghasilkan wawasan yang bermakna.
Arsitektur Fuzzing
Ada dua paradigma fuzzing dominan:
Directed fuzzing—insinyur menentukan pola input sebelumnya berdasarkan spesifikasi protokol.
Coverage-guided fuzzing—fuzzer memutasi seed dan mengarahkan vector baru ke jalur kode yang belum tercapai.
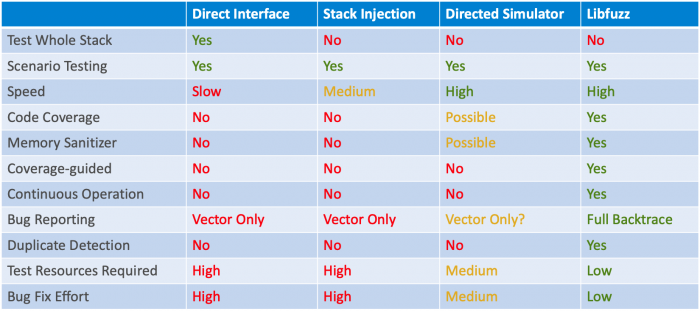
Ketika kode embedded tidak dapat berjalan di PC, simulator ringan dapat dibangun, tetapi ini menambahkan kompleksitas. Tabel berikut merangkum empat pendekatan praktis:
Pengujian antarmuka langsung pada hardware produksi (perangkat nyata, paket langsung)
Injeksi stack paket (memanggil handler paket langsung di lingkungan host)
Directed fuzzing dengan simulator PC (model bawaan firmware)
Coverage-guided fuzzing dengan simulator (misalnya, LibFuzzer pada build host)
Memanfaatkan Banyak Penguji
Setelah mengamankan antarmuka debug dengan kunci dan secure boot, buka antarmuka publik perangkat kepada berbagai alat fuzzing. Coverage-guided fuzzers ideal untuk pengujian berkelanjutan, sedangkan directed fuzzers dapat dengan cepat memvalidasi kasus edge protokol tertentu pada hardware aktual. Menggabungkan beberapa testbed memaksimalkan cakupan kode dan, akibatnya, ketahanan keamanan.
>> Artikel ini awalnya diterbitkan di situs saudara kami, EDN.