Mengamankan Produk IoT Anda: Panduan Pencegahan Serangan Hacker
Keamanan IoT kompleks dan berisiko tinggi. Serangkaian dapat membahayakan jiwa manusia saat hacker mengambil alih objek dunia nyata, dan perangkat fisik itu sendiri menjadi vektor serangan baru. Bagaimana Anda dapat melindungi produk Anda di setiap lapisan tumpukan?
Bayangkan ini: Anda sedang menikmati kopi pagi Minggu ketika berita melaporkan bahwa perangkat terhubung telah diretas. Cerita berfokus pada produk yang Anda bangun, dan Anda menyadari kekurangan tersembunyi telah dieksploitasi. Kenyataannya adalah pola pikir "tidak akan terjadi pada saya" dapat sangat menyesatkan.
Sebelum IoT, penyerang terutama menargetkan data—pencurian identitas, penipuan kartu kredit, atau penolakan layanan. Hari ini, dengan IoT, serangan siber dapat secara langsung memanipulasi sistem fisik dan potensial menyebabkan cedera atau kematian.
Elevator macet dengan semua penumpang terperangkap
Mobil otonom diambil alih tengah jalan
Kontrol turbin pesawat dipaksa untuk macet
Lengan robot pabrik bergerak tidak terduga
Kunci rumah pintar dibuka oleh perampok
Peralatan rumah sakit diretas, membahayakan pasien
Serangkaian keamanan IoT dapat membahayakan jiwa manusia.
Keamanan harus ditanamkan dalam DNA produk Anda, bukan ditambahkan kemudian. Sebagai Product Manager yang mungkin bukan ahli keamanan, kunci adalah mengevaluasi risiko di setiap lapisan tumpukan IoT dan membuat peta jalan yang dapat diindahkan.
Evaluasi Keamanan di Setiap Lapisan Tumpukan IoT
Keamanan luas, tetapi membaginya menurut lapisan tumpukan membuatnya dapat dikelola. Dengan menilai risiko di seluruh perangkat fisik, perangkat lunak tertanam, komunikasi, platform cloud, dan aplikasi, Anda dapat menargetkan ancaman paling kritis terlebih dahulu.
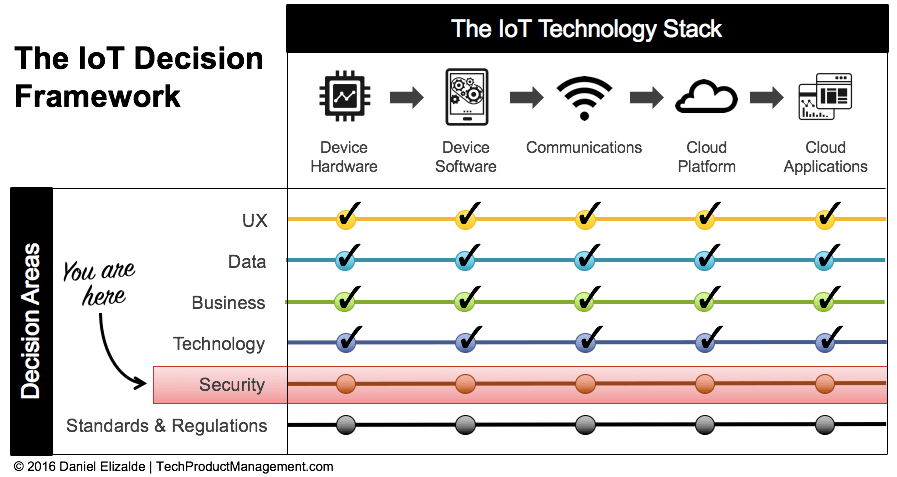
Postingan terkait:Take Control of Your IoT Strategy with the IoT Decision Framework.
Dua vektor inti memerlukan fokus:
Perampokan fisik di tingkat perangkat
Keamanan siber di seluruh perangkat lunak tertanam, komunikasi, cloud, dan aplikasi
1. Lindungi dari Perampokan Fisik
Dengan jutaan perangkat yang digunakan dalam jarak dekat, akses fisik menjadi permukaan serangan yang menguntungkan. Pertimbangkan rumah sakit yang berinvestasi banyak dalam keamanan jaringan hanya untuk menemukan Trojan yang masuk melalui port USB yang digunakan oleh perawat dengan ponsel Android.
Perampokan fisik dapat terjadi melalui port yang terbuka, gangguan daya, pencurian, atau penghapusan komponen. Lakukan threat model untuk perangkat Anda:
Kerusakan apa yang dapat disebabkan oleh pelaku jahat dengan akses fisik?
Dapatkah mereka membuka pintu belakang ke jaringan Anda atau sistem pelanggan?
Langkah pengaman apa yang dapat Anda terapkan—kotak terkunci, seal terlihat ketika diretas, atau penonaktifan jarak jauh?
Mitigasi konkret:
Hapus atau amankan semua konektor fisik
Gunakan mekanisme kontrol akses (keypad, biometrik, atau RFID)
Desain untuk pemasangan di lokasi yang terlindungi (kamar terkunci, langit-langit tinggi)
2. Lindungi dari Serangan Siber
Prinsip keamanan siber tradisional—enkripsi, autentikasi aman, kontrol akses berbasis peran—berlaku di semua lapisan non-fisik. Karena lapisan-lapisan ini sering dikembangkan oleh tim yang terpisah, peran Product Manager adalah untuk menegakkan konsistensi dan mengkoordinasi penilaian risiko.
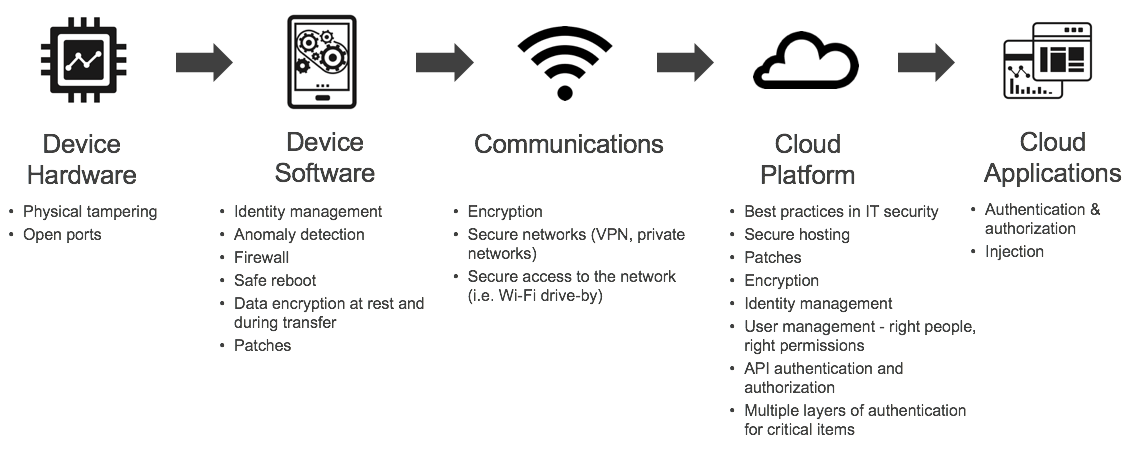
Telusuri Tumpukan Teknologi IoT dengan pemimpin engineering Anda, identifikasi kerentanan di setiap lapisan, dan peta mitigasi. Rencana umum mungkin terlihat seperti ini:
Kesimpulan
Mandat Anda sebagai Product Manager bukan untuk menjadi ahli keamanan tetapi untuk menyematkan keamanan di setiap lapisan tumpukan. Gunakan Kerangka Keputusan IoT untuk mengungkap kesenjangan dan merancang strategi pertahanan yang berkembang seiring waktu.
Ingatlah, keamanan adalah perjalanan yang berkelanjutan. Eksploitasi baru muncul setiap hari, jaga postur proaktif—perbarui firmware secara teratur, pantau intelijen ancaman, dan audit komponen pihak ketiga.
Postingan mendatang akan membahas mitigasi ancaman internal—bagaimana melindungi produk Anda dari kerentanan yang diperkenalkan dalam organisasi Anda sendiri. Langganan untuk tetap informasi (email Anda tidak akan dibagikan, dan Anda dapat berhenti berlangganan kapan saja).
Jika panduan ini membantu, silakan bagikan dengan jaringan Anda!