Menguasai Keamanan IoT: Strategi Jelas untuk Kepercayaan dan Ketahanan
Kami bertemu dengan CEO dan pendiri Intrinsic ID, Pim Tuyls, untuk memahami lebih dalam tentang dunia keamanan PUF, tantangan untuk keamanan IoT seiring berkembangnya teknologi, dan bagaimana menangani dampak potensial ancaman lain termasuk komputasi kuantum.
Sebagian besar eksekutif yang kami bicara tentang keamanan internet of things (IoT) menekankan poin yang sama: kebutuhan akan akar kepercayaan yang kuat, mekanisme otentikasi yang tepat, dan ketahanan. Namun, ada banyak cara berbeda untuk mengaktifkan berbagai aspek keamanan ini. Salah satu perusahaan yang fokus pada kekayaan intelektual keamanan berbasis fungsi fisik tidak dapat dikloning (PUF) adalah Intrinsic ID.
Kami bertemu dengan CEO dan pendiri Intrinsic ID, Pim Tuyls, untuk memahami lebih dalam tentang dunia keamanan PUF, tantangan untuk keamanan IoT seiring berkembangnya teknologi, dan bagaimana menangani dampak potensial ancaman lain termasuk komputasi kuantum.
Pim Tuyls mendirikan perusahaan pada 2008 sebagai spinout dari Philips Research. Sementara bekerja sebagai ilmuwan utama yang mengelola kluster kriptografi di Philips, dia memulai pekerjaan asli pada PUF fisik yang membentuk dasar teknologi inti Intrinsic ID. Sebagai hasil dari lebih dari 20 tahun bekerja pada semiconductor dan keamanan, Pim luas diakui karena karyanya di bidang SRAM PUF dan keamanan untuk aplikasi tertanam.
Pim Tuyls
Dia berbicara secara teratur di konferensi teknis dan telah menulis secara luas tentang subjek keamanan. Dia bersama-sama menulis buku Security with Noisy Data, yang memeriksa teknologi baru di bidang keamanan berdasarkan data berisikan dan menjelaskan aplikasi di bidang biometrik, penyimpanan kunci aman, dan anti-palsuan. Pim memiliki Ph.D. dalam fisika matematika dari Leuven University dan lebih dari 50 paten.
Tuyls mengatakan timnya yang terdiri dari sekitar 30 orang memiliki banyak pengalaman dalam menerapkan PUF dalam banyak situasi berbeda. Dia menekankan dalam wawancara kami bahwa beda utama untuk solusi Intrinsic ID adalah bahwa “tidak ada rahasia kunci saat diam.”
Apa yang kurang dari perusahaan chip?
EE Times: Apa yang menurut Anda perusahaan semiconductor ketinggalan ketika datang ke penerapan keamanan, dan apa yang harus mereka pikirkan untuk memastikan perangkat terhubung aman?
Pim Tuyls: Keamanan telah berkaitan dengan banyak hal bagi banyak orang. Misalnya, keamanan untuk vendor semiconductor adalah tentang melindungi data sensitif, baik pada chip maupun dalam transisi antar perangkat. Ini adalah tentang melindungi IP berharga yang, ketika dicuri, diubah, atau disalin, dapat menghasilkan sistem yang terkompromi, tanggung jawab besar, dan kerugian besar. Tapi ini juga tentang melindungi privasi dan kerahasiaan bagi pengguna akhir.
Ada waktu tidak lama lalu ketika perusahaan semiconductor melihat keamanan sebagai “nice to have.” Menambahkan keamanan terasa seperti beban dalam banyak kasus, karena mereka tidak ingin menyisihkan area pada chip untuk itu atau menambahkan siklus yang diperlukan ke urutan boot mereka. Kami melihat ini lebih sering di awal Intrinsic ID, ketika kami memulai pada 2008.
Tapi waktu telah berubah secara signifikan. Dengan miliaran perangkat IoT otonom terhubung yang semakin bertambah, vendor semiconductor telah sampai pada kesimpulan yang benar bahwa keamanan sekarang adalah must have bagi mereka. Kini kita melihat banyak pelanggan yang kembali kepada kami, yang sebelumnya tidak ingin berinvestasi dalam keamanan perangkat keras yang kuat dan merasa bahwa mereka sekarang tidak lagi bisa tanpa itu. Namun, tetap sangat penting bahwa setiap solusi keamanan untuk semiconductor mengonsumsi overhead sumber daya dan biaya sebanyak mungkin sedikit, karena volume besar semiconductor untuk IoT hanya harus beroperasi dengan margin yang sangat tipis.
Otentikasi dan kepercayaan adalah kunci
EE Times: Apakah ada aspek spesifik IoT yang mempengaruhi kebutuhan akan keamanan? Apa yang tepat yang diperlukan untuk menghubungkan perangkat IoT dengan aman?
Pim Tuyls: Satu hal yang semua masalah keamanan IoT memiliki bersama adalah bahwa mereka tentang otentikasi. Perangkat mana yang diizinkan mengakses data tertentu? Perangkat mana yang diizinkan pada jaringan Anda? Perangkat keras mana yang diizinkan menjalankan perangkat lunak tertentu atau mengakses data yang dilindungi? Untuk dapat menjawab pertanyaan-pertanyaan ini, semua perangkat dalam sistem perlu dioentikasi. Jadi, tanpa otentikasi yang tepat, tidak ada cara untuk bahkan memulai berbicara tentang keamanan.
Oleh karena itu, salah satu tantangan terbesar dalam keamanan IoT adalah mengatasi masalah penipuan. Untuk lebih tepatnya, dalam sebagian besar kasus terkait keamanan, penipuan disebabkan oleh personifikasi. Dalam IoT, ini tentang perangkat berbahaya yang mencoba mendapatkan hak istimewa yang tidak seharusnya mereka miliki. Tapi jika Anda dapat mengautentikasi identitas perangkat, Anda dapat mengetahui apa yang sah dan apa yang tidak, sangat mengurangi kemungkinan penipuan.
Oleh karena itu, mendirikan identitas terpercaya untuk perangkat IoT adalah sangat penting. Ini terutama penting bagi semiconductor volume tinggi yang ada dalam perangkat tersebut untuk memiliki implementasi akar kepercayaan yang kuat dan dengan biaya rendah. Jelas, setiap implementasi keamanan perlu cukup kuat, jika tidak tidak ada gunanya. Namun, volume besar dalam IoT juga menuntut solusi untuk memiliki biaya implementasi yang rendah.
SRAM PUF memastikan skalabilitas
EE Times: Bisakah Anda menjelaskan sedikit lebih lanjut tentang keamanan berbasis PUF, dan terutama bagaimana solusi Anda berbeda dari vendor lain yang menawarkan keamanan PUF? Bisakah Anda mengidentifikasi fitur tertentu yang pelanggan temukan berguna?
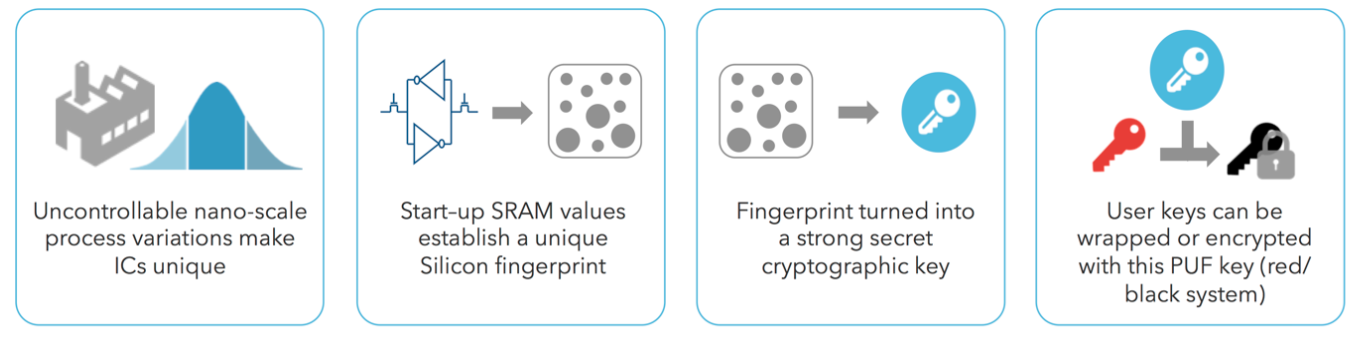
Pim Tuyls: Kami menyediakan solusi keamanan berdasarkan teknologi fungsi fisik tidak dapat dikloning, atau PUF, yang penting untuk mengautentikasi perangkat semiconductor. PUF mengubah variasi kecil dalam silicon chip menjadi pola digital 0 dan 1 yang unik untuk chip tertentu tersebut dan dapat diulang seiring waktu. Pola ini adalah “sidik jari silicon.” Sidik jari ini diubah menjadi kunci kriptografi yang unik untuk chip tertentu dan digunakan sebagai kunci akar untuk mendirikan identitasnya.
Kunci akar dapat direkonstruksi dengan andal dari PUF setiap kali dibutuhkan oleh sistem, tanpa perlu menyimpan kunci dalam bentuk memori apa pun. Karena kunci tidak pernah disimpan oleh PUF nyata, mereka tidak dapat diubah dan tidak dapat diperoleh oleh lawan, memberikan PUF tingkat keamanan yang telah memungkinkan mereka digunakan di pasar keamanan kelas atas, seperti penerbangan, pertahanan, dan perbankan. Mempertimbangkan bahwa PUF mencapai tingkat keamanan tinggi ini tanpa menggunakan perangkat keras keamanan khusus, biaya implementasi total solusi tetap rendah, menjadikannya juga ideal untuk pasar volume tinggi dalam IoT.
PUF mengubah variasi kecil dalam silicon chip menjadi pola digital yang unik untuk chip tertentu tersebut dan dapat diulang seiring waktu. Pola ini adalah “sidik jari silicon.” Sidik jari ini diubah menjadi kunci kriptografi yang unik untuk chip tertentu dan digunakan sebagai kunci akar untuk mendirikan identitasnya. (Sumber: Intrinsic ID)
Selain keamanan tinggi yang ditawarkan oleh sebagian besar implementasi PUF, teknologi SRAM PUF yang diterapkan oleh Intrinsic ID, di mana sidik jari silicon diperoleh dari perilaku startup acak memori SRAM, menawarkan keandalan yang sangat tinggi seiring waktu, sumber entropi yang tinggi, dan rekaman teruji dengan lebih dari 250 juta chip yang diterapkan di lapangan.
Dalam beberapa kasus, kami telah melihat bahwa keandalan SRAM PUF kami melebihi penyimpanan non-volatile untuk kunci di, misalnya, memori flash. Di atas itu, SRAM adalah komponen semiconductor standar yang tersedia di setiap node teknologi dan dalam setiap proses. Ini memastikan skalabilitas SRAM PUF di berbagai node dan proses dan memungkinkan pengujian dan evaluasi yang mudah karena ini adalah komponen semiconductor yang terkenal. SRAM PUF juga sepenuhnya digital. Menambahkan SRAM PUF tidak memerlukan set masker tambahan, komponen analog (seperti pompa muatan), atau pemrograman khusus.
Bagaimana kami berbeda dari vendor lain? Kami percaya kami adalah perusahaan keamanan tunggal di dunia yang menawarkan implementasi teknologi PUF sebagai hardware IP, perangkat lunak, dan bahkan firmware untuk FPGA. Ini berarti bahwa selain produsen semiconductor menambahkan IP PUF kami ke perangkat keras chip mereka, pelanggan mereka juga dapat memutuskan untuk menambahkan teknologi kami ke chip yang tidak memilikinya dalam perangkat keras. Implementasi perangkat lunak teknologi PUF kami, disebut BK, berjalan pada hampir setiap jenis mikrokontroler (MCU) atau sistem pada chip (SoC). Dan pengguna FPGA dapat menerapkan Butterfly PUF yang disebutkan dalam kain terprogram FPGA mereka melalui produk Apollo kami.
Teknologi kami telah terbukti andal selama bertahun-tahun di lapangan di sekelompok besar pelanggan dan mudah diintegrasikan di banyak node teknologi berbeda. Selanjutnya, teknologi PUF kami menawarkan entropi yang sangat tinggi yang berasal dari silicon chip.
Bagaimana pengecilan node mempengaruhi keamanan?
EE Times: Apakah pengecilan ukuran transistor di bawah 5nm mempengaruhi keamanan, dan bagaimana?
Pim Tuyls: Dampak dan pentingnya solusi keamanan untuk dapat diskalakan ke node teknologi kecil seringkali diabaikan. Terutama untuk keamanan berbasis perangkat keras, tidaklah mudah bahwa implementasi diskalakan bersama dengan penurunan node teknologi. Misalnya, di bawah 28nm telah ada tantangan serius untuk diskalakan memori non-volatile (NVM) dengan cara yang sama dan dengan kecepatan yang sama seperti komponen standar. Pengembangan memori flash menjadi sulit dan mahal di node lanjutan, karena memori flash memerlukan langkah masker tambahan yang banyak yang menambah biaya memori dan consequently chip. Ini menyebabkan masalah bagi banyak solusi keamanan, karena mereka biasanya menggunakan bentuk NVM untuk menyimpan kunci rahasia mereka.
Namun, skalabilitas diperlukan untuk memungkinkan produsen chip menggunakan teknologi yang sama di berbagai node, yang menjamin kontinuitas dan mengurangi beban pada pengembangan dan pemeliharaan perangkat lunak. Jadi, kenyataan bahwa solusi SRAM PUF telah diterapkan di node lanjutan (bahkan di 5nm) menunjukkan bahwa teknologi ini memungkinkan produsen chip untuk menskalakan desain mereka, termasuk arsitektur keamanan mereka, ke node lanjutan di masa depan.
Bagaimana SRAM PUF menangani kuantum?
EE Times: Jelas kemajuan seperti komputasi kuantum akan mempengaruhi cara kita menerapkan keamanan di masa depan. Bagaimana SRAM PUF menangani kemajuan ini, apakah masih efektif?
Pim Tuyls: Kami melihat bahwa ada banyak kebingungan di industri kami tentang apa pun yang terkait dengan kuantum. Kebenarannya adalah ketersediaan komputer kuantum sebenarnya masih beberapa tahun lagi. Namun, ini tidak berarti kita harus menunggu untuk menyiapkannya. Melihat lanskap teknologi PUF, kami melihat bahwa beberapa algoritma kriptografi yang digunakan oleh kami dan orang lain akan dirusak ketika komputasi kuantum tiba. Ini adalah algoritma yang sama yang akan dirusak dalam setiap solusi kriptografi modern: cipher kripto asimetris.
Selain itu, panjang kunci kami untuk cipher simetris akan perlu ditingkatkan. Masalah ini tidak spesifik untuk vendor teknologi PUF, ini benar untuk setiap vendor keamanan. Itulah mengapa National Institute of Standards and Technology (NIST) Departemen Perdagangan AS sudah bekerja untuk menstandarkan kripto pasca-kuantum, algoritma yang kita semua perlu implementasikan di masa depan untuk mengganti kripto asimetris saat ini.
Melihat secara spesifik pada teknologi PUF itu sendiri, namun, tidak ada yang perlu dikhawatirkan. Saat ini tidak ada indikasi bahwa Fuzzy Extractors dan algoritma lain yang digunakan untuk menurunkan kunci dari PUF akan dirusak oleh komputer kuantum. Selain sekadar memperpanjang panjang kunci yang dihasilkan, semua algoritma yang terkait dengan PUF akan tetap tidak dirusak ketika komputasi kuantum tersedia. Anda bisa mengatakan bahwa PUF adalah “tahan kuantum”, tetapi dalam kenyataan, tidak ada hubungan antara apa yang dilakukan komputer kuantum dan algoritma yang diperlukan untuk menurunkan kunci kriptografi dari implementasi PUF. Bukan untuk PUF kami, bukan untuk PUF apa pun.
Apakah standar keamanan IoT membantu?
EE Times: Standar, sertifikasi, dan regulasi sedang diperkenalkan di seluruh dunia untuk mengatasi IoT dan keamanan siber. Apa peran standar/sertifikasi ini dalam industri — apakah mereka membantu atau menjadi hambatan?
Pim Tuyls: Standar keamanan sangat penting, tetapi tidak digunakan cukup banyak. Dengan fragmentasi perangkat keras dan lunak yang besar, terutama dalam IoT, ada risiko parah yang harus diatasi oleh standar. Bagaimana kita bisa melindungi jaringan, jika semua perangkat bermain dengan aturan yang berbeda? Selama jaringan berisi perangkat yang bahkan tidak memiliki mekanisme keamanan paling dasar, seluruh jaringan akan tetap berisiko. Sistem keamanan hanya kuat seperti titik lemahnya.
Kami melihat beberapa inisiatif industri yang bertekad untuk meletakkan standar untuk keamanan IoT, seperti inisiatif PSA Arm dan aliansi ioXt yang kami menjadi anggotanya sendiri. Inisiatif seperti ini menunjukkan bahwa pemain besar industri setuju bahwa sesuatu perlu dilakukan tentang keamanan IoT, tetapi kesadaran industri saja tidak cukup. Standarisasi keamanan perlu dimulai dari tingkat pemerintah untuk benar-benar berdampak. Cara nyata satu-satunya untuk membuat semua produsen perangkat peduli pada keamanan adalah dengan mengwajibkan mereka untuk mematuhi standar tertentu, dengan risiko tanggung jawab atau denda.
Perintah Eksekutif yang baru saja ditetapkan oleh Presiden Biden adalah langkah pertama yang tepat. Namun, ini tidak cukup. Banyak negara lagi perlu mengikuti contoh ini, tetapi juga AS itu sendiri harus lebih jauh dari yang dijelaskan dalam PE ini, yang terutama berfokus pada keamanan perangkat lunak. Setiap solusi keamanan yang kuat dimulai dengan perangkat keras terpercaya, seperti yang kita katakan: “Tidak ada yang lebih aman dari keamanan siber yang berakar pada perangkat keras.” Itulah mengapa kami percaya PE perlu diperluas untuk mencakup keamanan perangkat keras dan rantai pasoknya.
Membangun komunitas PUF
EE Times: Keamanan adalah sesuatu yang dinamis, dan tidak pernah diam. Apa yang paling Anda nikmati untuk masa depan dekat, dan bagaimana produsen perangkat dapat tetap unggul untuk memastikan mereka menjaga keamanan yang baik? Apakah ada yang dilakukan Intrinsic ID untuk membantu dalam hal ini, dan apa yang akan datang dari Anda di masa depan dekat?
Pim Tuyls : Prioritas tertinggi kami saat ini adalah memperluas portofolio produk dan perbaikan berkelanjutan dari kualitas produk yang kami tawarkan. Kami berharap akan ada beberapa produk perangkat lunak baru yang akan hadir nanti tahun ini.
Kami juga memiliki inisiatif di mana kami mencoba untuk membawa berbagai pemain dalam ekosistem PUF bersama. Kami melakukannya melalui komunitas online yang disebut PUF Cafe, yang dapat diakses secara gratis bagi siapa saja yang tertarik pada teknologi PUF. Situs ini membagikan berita global dan dokumentasi tentang teknologi PUF, dan menyelenggarakan episode “PUF Cafe” bulanan, di mana pembicara dari berbagai organisasi membahas berbagai aspek teknologi PUF dan keamanan. Episode terbaru tentang hubungan antara kuantum dan kripto. Komunitas ini menarik orang di industri dan akademisi, semuanya bekerja pada masalah keamanan atau teknologi PUF sendiri.
>> Artikel ini awalnya diterbitkan di situs kami, EE Times.