Merancang Keamanan pada IIoT: Pedoman Ahli untuk Melindungi Sistem IIoT
Apa itu Industrial Internet of Things?
Industrial Internet of Things (IIoT) berbeda dari IoT konsumen dengan mengintegrasikan teknologi operasional—seperti sistem kontrol industri (ICS)—dengan TI perusahaan, alur kerja bisnis, dan analitik. Berbeda dengan lingkungan OT tradisional, perangkat IIoT terhubung luas ke sistem dan personel lainnya, dan berbeda dengan sistem TI, mereka berinteraksi langsung dengan dunia fisik melalui sensor dan aktuator, yang menciptakan tantangan keselamatan unik.
Manfaat dan Risiko yang Muncul
Saat diterapkan dengan benar, IIoT memungkinkan sistem loop tertutup di mana sensor mengumpulkan data, analitik menghasilkan wawasan, dan aktuator merespons secara real-time. Konektivitas ini meningkatkan efisiensi, perawatan prediktif, dan visibilitas operasional. Namun, keterbukaan yang sama memperluas permukaan serangan, membuat jaringan IIoT target yang menarik untuk musuh siber.
Inisiatif yang Didukung DOE untuk Keamanan Sisi Jaringan Listrik
Intel memimpin program Departemen Energi yang berfokus pada penguatan perangkat edge di jaringan listrik. Proyek ini memperkenalkan gateway aman untuk peralatan generasi lama (brownfield) dan upgrade berbasis FPGA untuk perangkat baru (greenfield). Tujuannya adalah untuk menyusutkan permukaan serangan siber tanpa mengganggu pengiriman energi yang esensial.
Lima Pilar Keamanan IIoT
Menurut Sven Schrecker, arsitek keamanan IoT utama Intel dan co-ketua kelompok kerja keamanan IIC, keamanan adalah lima pertimbangan esensial saat merancang perangkat IIoT:
- Keselamatan
- Keandalan
- Keamanan
- Privasi
- Ketahanan
Schrecker menekankan bahwa kebijakan keamanan harus ditulis bersama oleh tim TI dan OT sehingga hak komunikasi setiap perangkat didefinisikan dengan jelas.
Membangun Rantai Kepercayaan dari Desain hingga Penerapan
Haydn Povey, CEO dari Secure Thingz dan anggota dewan IoT Security Foundation, menggambarkan empat lapisan organisasi yang harus menanggapi keamanan:
| Kepemimpinan CxO | - Arsitek keamanan
- Insinyur pengembang
- Manajer operasi
Insinyur pengembang menerjemahkan kebijakan keamanan perusahaan ke dalam pilihan desain konkret—seperti verifikasi identitas perangkat, pembaruan firmware aman, dan pengesahan hardware. Manajer operasi memastikan bahwa setiap komponen dalam rantai pasokan memiliki identitas unik yang dapat diverifikasi.
Tantangan Tumpukan Perangkat Lunak yang Terfragmentasi
Robert Martin, insinyur utama senior di MITRE dan anggota komite pengarah IIC, memperingatkan bahwa perubahan hardware kecil dapat melintasi perangkat lunak, menghasilkan kegagalan yang tidak dapat diatribusikan kepada siapa pun. Dia membandingkan ini dengan perdagangan bangunan yang diatur, di mana modifikasi yang terkait keselamatan memicu sertifikasi.
Pedoman untuk Desain IIoT yang Aman
Referensi industri meliputi Kerangka Keamanan IoT IIC (dengan profil manufaktur) dan Kerangka Keamanan Siber NIST. Desainer harus memetakan kerangka ini ke persyaratan siklus hidup perangkat—identitas, deteksi serangan, pemulihan, perbaikan, dan patching.
Arsitektur Keamanan Platform (PSA) Arm
PSA Arm menawari proses tiga tahap—Analisis, Arsitektur, Implementasi—untuk menyematkan keamanan dari dasar. Tahap analisis melibatkan pemodelan ancaman; Arm menyediakan template untuk pelacak aset, meter air, dan kamera jaringan. Setelah ancaman dipahami, desainer menerapkan tindakan seperti identitas perangkat yang tidak dapat diubah, boot aman, pembaruan OTA aman, dan verifikasi sisi cloud.
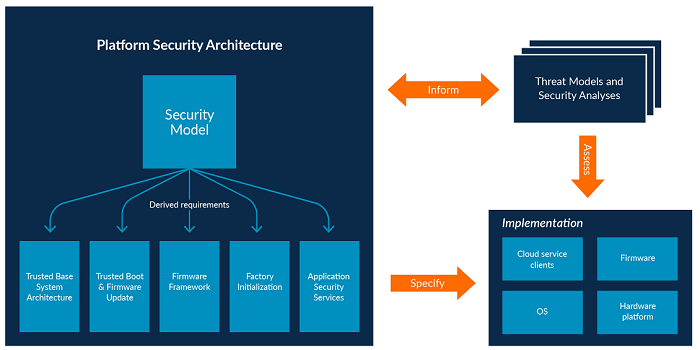 Kerangka PSA Arm mendorong desainer untuk mempertimbangkan ancaman terlebih dahulu, lalu membentuk desain dan implementasi. (Sumber: Arm)



