Program Pengungkapan Kerentanan Aneh Menyebabkan IoT dan Sistem Kontrol Industri Rentan
Sebagian besar kerentanan produk saat ini ditemukan oleh peneliti independen daripada para vendor itu sendiri, menciptakan rumpun paparan di seluruh industri.
Perangkat Internet of Things (IoT) dan Sistem Kontrol Industri (ICS) sedang menjadi tempat berkembangnya celah keamanan parah. Laporan ICS Risk & Vulnerability Report terbaru Claroty mencatat bahwa lebih dari 600 masalah kritis atau parah telah diungkapkan hanya setengah tahun pertama ini. Hampir seperempat dari celah ini tidak memiliki perbaikan atau hanya dapat diperbaiki sebagian, dan banyak dapat dieksploitasi dari jarak jauh untuk membuat komponen tidak dapat beroperasi.
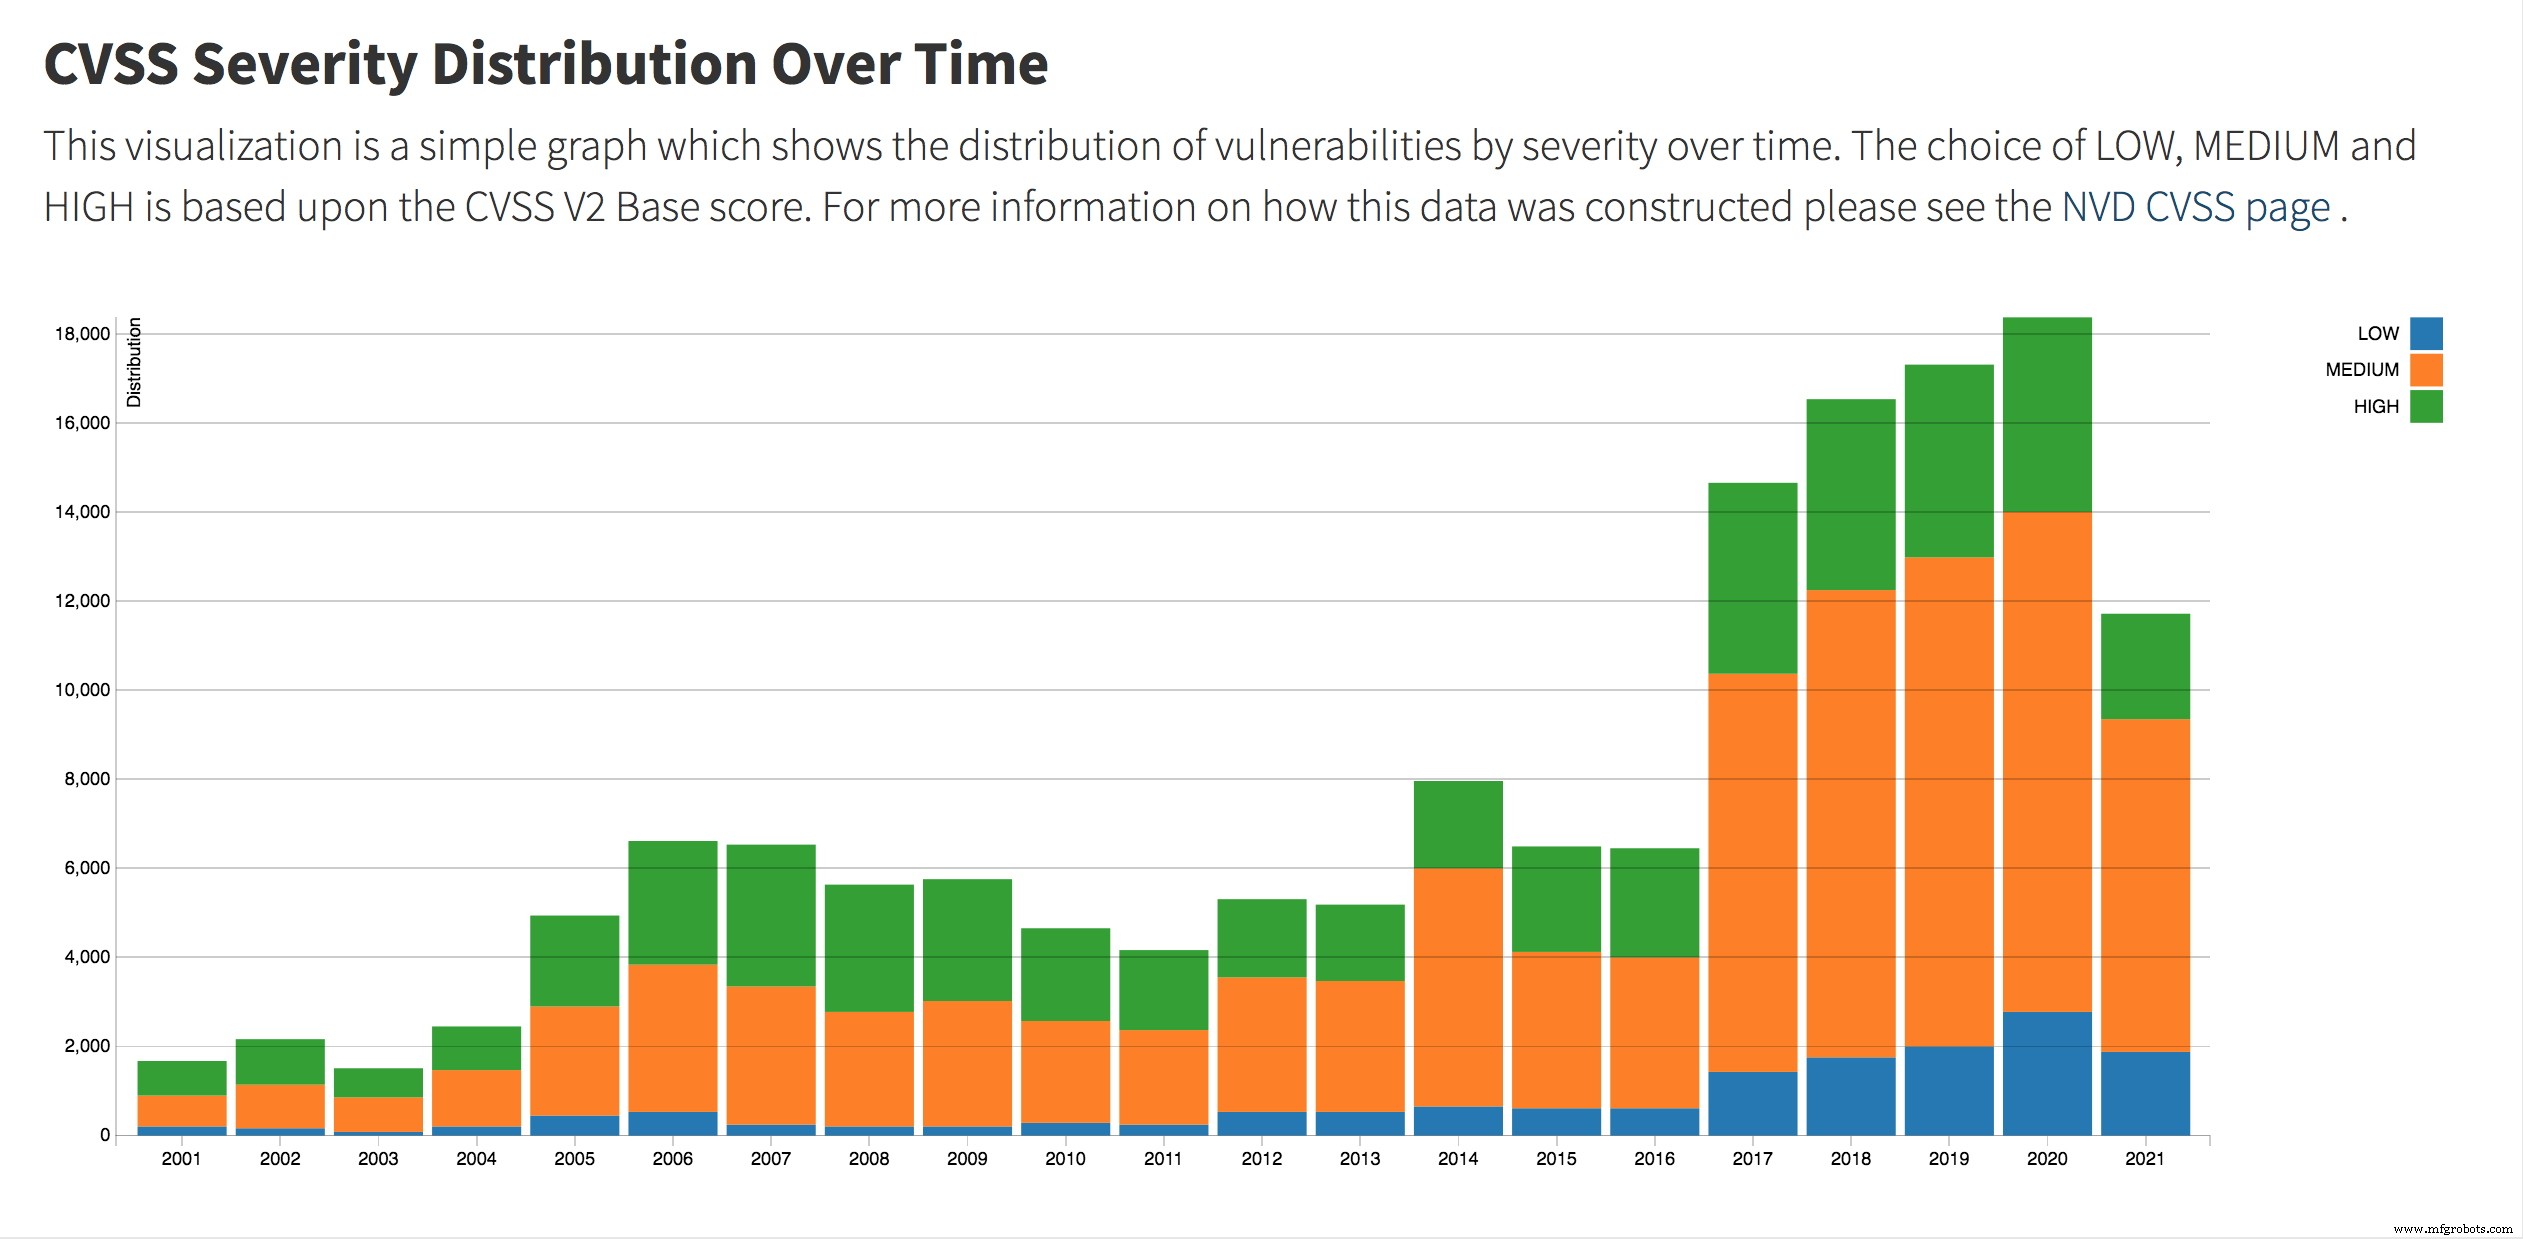
Contoh terbaru adalah klaster BadAlloc yang ditemukan dalam sistem operasi real-time (RTOS) dan perpustakaan terkait dari beberapa pemasok. Penyerang dapat memanfaatkan kerentanan ini untuk penolakan layanan atau eksekusi kode jarak jauh, mengancam seluruh rantai pasokan perangkat lunak.
klik untuk ukuran penuh gambar (Sumber: National Institute of Standards and Technology)
Jutaan perangkat IoT, teknologi operasional (OT)—termasuk kendaraan dan peralatan medis—potensialmente berisiko. Namun, banyak OEM dan pemilik aset tidak menyadari celah ini hingga Microsoft mengungkapkannya pada April.
Program pengungkapan kerentanan (VDP) diciptakan untuk menutup kesenjangan ini. Seperti yang dijelaskan oleh Bugcrowd’s 2021 Ultimate Guide, VDP “menyediakan mekanisme untuk mengidentifikasi dan memperbaiki kerentanan yang ditemukan di luar siklus pengembangan perangkat lunak standar.” Biasanya dijalankan oleh agensi federal, kelompok industri, atau vendor besar.
Tidak Ada Konsistensi di Seluruh Program
Pada September 2020, Cybersecurity and Infrastructure Security Agency (CISA) mengeluarkan direktif yang mengikat yang mewajibkan agensi federal untuk menerbitkan kebijakan pengungkapan kerentanan mereka—suatu inisiatif yang telah menyebabkan proliferasi VDP yang berbeda-beda. Platform VDP Platform CISA, yang disediakan oleh Bugcrowd dan EnDyna, berfungsi sebagai pusat terpadu bagi peneliti untuk melaporkan masalah keamanan pada situs web agensi sipil federal.
Ron Brash
Namun, sebagian besar VDP berfokus pada kerentanan produk daripada kelemahan proses atau konfigurasi, dan ada sedikit keselarasan di antara mereka. “Program-program ini semuanya berantakan: bahkan agensi federal AS melakukan hal-hal sendiri,” kata Ron Brash, direktor wawasan keamanan siber di Verve Industrial Protection, dalam EE Times. “Salah satu pun tidak disiapkan untuk efisiensi maksimal.” Bahkan kerangka kerja terhormat seperti NIST dan ISO/IEC menderita ketidakkonsistenan dalam pelaporan, penegakan, dan alur kerja remediasi.
Brash juga menyoroti kesenjangan transparansi. Agensi federal tidak memiliki produk COTS yang mereka beli, bertindak sebagai perantara. “Orang yang memantau produk ini tidak memiliki pengetahuan teknis yang dalam, keterbatasan anggaran, dan hambatan persetujuan,” katanya, sehingga sulit untuk memaksa vendor untuk menerbitkan perbaikan atau menegakkan kepatuhan.
Keterambiguan kepemilikan juga membentang pada peringatan itu sendiri. Vendor besar seringkali klaim bertanggung jawab, tetapi unit bisnis yang terfragmentasi dan stack produk multi-vendor lebih mengencerkan akuntabilitas. “Karena setiap produk dapat menggabungkan beberapa produk, jumlah vendor semakin banyak,” amati Brash.
Keterbatasan Sistem Pelaporan CVE
CISA menyelenggarakan dua VDP pusat AS: National Vulnerability Database (NVD) di NIST dan program Common Vulnerabilities and Exposures (CVE) yang dijalankan oleh MITRE, keduanya mencatat kerentanan yang diketahui publik. CISA juga menerbitkan peringatan ICS-CERT, yang rinci tentang eksploitasi dan masalah operasional.
"Bahkan jika kita mengabaikan proses pengungkapan dan aspek penelitian, sistem CVE itu aneh dan kompleks," kata Brash. "Pemilik aset seringkali tidak memiliki keahlian untuk menafsirkan peringatan OT/ICS, yang menyebabkan paralisis di tengah data yang mendebarkan." Kompleksitasnya terlihat dalam presentasi YouTube Brash, sebuah panduan untuk menavigasi entri CVE.
Selain itu, basis data CVE tidak menangkap setiap kerentanan. Menurut Risk Based Security, 2.158 kerentanan dipublikasikan pada Juli, 670 di antaranya tidak memiliki pengidentifikasi CVE.
John Jackson, pendiri Sakura Samurai, mencatat bahwa “Cakupan CVE berfokus pada perangkat lunak yang banyak digunakan; sebuah kekurangan yang unik pada logika atau server satu perusahaan mungkin tidak pernah muncul dalam basis data.”
VDP federal terutama menargetkan agensi federal, dengan sumber daya terbatas untuk entitas komersial. Sementara beberapa industri memiliki regulator khusus—seperti North American Electric Reliability Corporation (NERC) untuk utilitas—kerangka kerja ini dapat bergeser dengan perubahan kebijakan.
“Beberapa proyek open-source mengelola pengungkapan kerentanan dengan efektif,” kata Brash. “Bagian tertentu dari kernel Linux memiliki proses yang kuat, sementara yang lain ketinggalan. Bahkan dalam ekosistem Linux yang lebih luas, praktik keamanan bervariasi secara luas.”
Tantangan Pelaporan dan Pengungkapan
Kurangnya standarisasi dalam pelaporan menempatkan peneliti dalam posisi kurang menguntungkan, terutama saat risiko hukum melingkupi di bawah Computer Fraud and Abuse Act (CFAA). "Banyak VDP mengharuskan peneliti untuk tidak membahas temuan, tidak menawarkan kompensasi, dan diawasi oleh personil non-keamanan," peringatan Jackson. "Lingkungan ini menghambat kolaborasi dan melemahkan postur keamanan keseluruhan."
Laporan NTIA 2016 menemukan bahwa 92% peneliti terlibat dalam pengungkapan terkoordinasi, namun 60% menyebut ancaman hukum sebagai penahan, dan hanya 15% mengharapkan bounty—meskipun 70% mengharapkan komunikasi teratur tentang bug. Panduan Bugcrowd 2021 melaporkan bahwa 87% organisasi dengan VDP menerima kerentanan kritis melalui program tersebut, tetapi hanya 79% yang benar-benar mengkompensasi peneliti untuk temuan yang berdampak.
Mengingat kerumitan kerentanan produk tertanam, IoT, dan industri, Brash memanggil untuk kerangka kerja pengungkapan yang standar. Dia mengemuskan registri—mirip dengan sistem pengingat mobil—untuk perangkat IoT tertanam, memastikan OEM dan integrator sistem memberitahu pemilik aset dengan segera. "Dengan catatan jelas kerentanan, pemilik dapat memilih untuk menerima risiko, menerapkan patch, atau mengganti peralatan, mencerminkan proses pengingat mobil," katanya.
>> Artikel ini awalnya diterbitkan di situs kami, EE Times.