Keamanan IoT: Memahami dan Bertahan dari Serangan Siber Mirai, Stuxnet, dan Lainnya
Catatan Editor: Mengamankan Internet of Things esensial tidak hanya untuk melindungi aliran data dan perangkat lunak dalam setiap aplikasi IoT, tetapi juga untuk melindungi sumber daya perusahaan yang bergantung pada aplikasi tersebut. Keamanan IoT adalah tantangan kompleks yang menuntut pendekatan sistematis untuk mengidentifikasi ancaman dan menerapkan strategi mitigasi yang efektif.
Disadaptasi dari Internet of Things for Architects, oleh Perry Lea.
Bab 12. Keamanan IoT Oleh Perry Lea
Anatomi Serangan Siber IoT
Sementara bidang keamanan siber luas, bab ini fokus pada tiga vektor serangan IoT representatif yang menggambarkan lebar ancaman di seluruh hardware, jaringan, protokol, komponen cloud, dan sistem operasi. Memahami modalitas serangan ini memungkinkan arsitek merancang pertahanan yang tangguh.
Mirai: Kampanye DDoS paling merusak dalam sejarah, berasal dari perangkat IoT tidak aman di seluruh dunia.
Stuxnet: Senjata siber negara yang menargetkan PLC SCADA industri, menyebabkan kerusakan tak dapat diubah pada sentrifuga nuklir Iran.
Chain Reaction: Bukti konsep penelitian yang mendemonstrasikan bagaimana lampu LED sederhana dapat merusak jaringan tingkat PAN tanpa konektivitas internet.
Dengan membongkar ancaman ini, desainer dapat memilih teknologi dan proses yang sesuai untuk mencegah insiden serupa.
Mirai
Mirai adalah malware yang pertama kali muncul pada Agustus 2016, menginfeksi perangkat IoT berbasis Linux dan membentuk botnet yang mampu meluncurkan serangan DDoS massal. Korban yang terkenal meliputi blog keamanan Krebs on Security, penyedia DNS Dyn, dan operator telekomunikasi Lonestar Cell, di antaranya. Dampak botnet terasa di seluruh spektrum layanan—Sony PlayStation, Amazon, GitHub, Netflix, PayPal, Reddit, dan Twitter—ketika Dyn terpantau.
Pada puncaknya, Mirai menginfeksi sekitar 600.000 perangkat, terutama kamera IP, DVR, router, telepon VOIP, printer, dan set-top box. Malware didistribusikan dalam tiga tahap:
Penemuan: Mirai melakukan pemindaian TCP SYN asinkron untuk SSH/Telnet pada port 23 dan 2323, menghormati daftar hitam 3,4 juta alamat IP (misalnya, Pos AS, Hewlett Packard, Departemen Pertahanan). Tingkat pemindaian rata-rata 250 byte/detik, kecepatan yang modest yang cocok untuk perangkat IoT terbatas.
Percobaan Kata Sandi Paksa: Malware mencoba 62 kombinasi nama pengguna/kata sandi. Login yang berhasil dilaporkan ke server komando dan kontrol (C2) pusat.
Infeksi & Persistensi: Loader biner mengidentifikasi arsitektur target (ARM 32-bit, MIPS, atau X86) dan menerapkan payload spesifik perangkat. Proses bersaing pada port 22/23 dihentikan, dan loader diobfuskan dan dihapus untuk menghindari deteksi. Bot tetap diam hingga perintah C2 diterima.
Taktik DDoS Mirai mencakup SYN flood, GRE IP network flood, STOMP flood, dan DNS flood. Selama lima bulan, botnet mengeksekusi 15.194 perintah serangan terhadap 5.042 situs internet, menghasilkan puncak 623 Gbps—mencatat serangan DDoS paling kuat hingga saat ini.
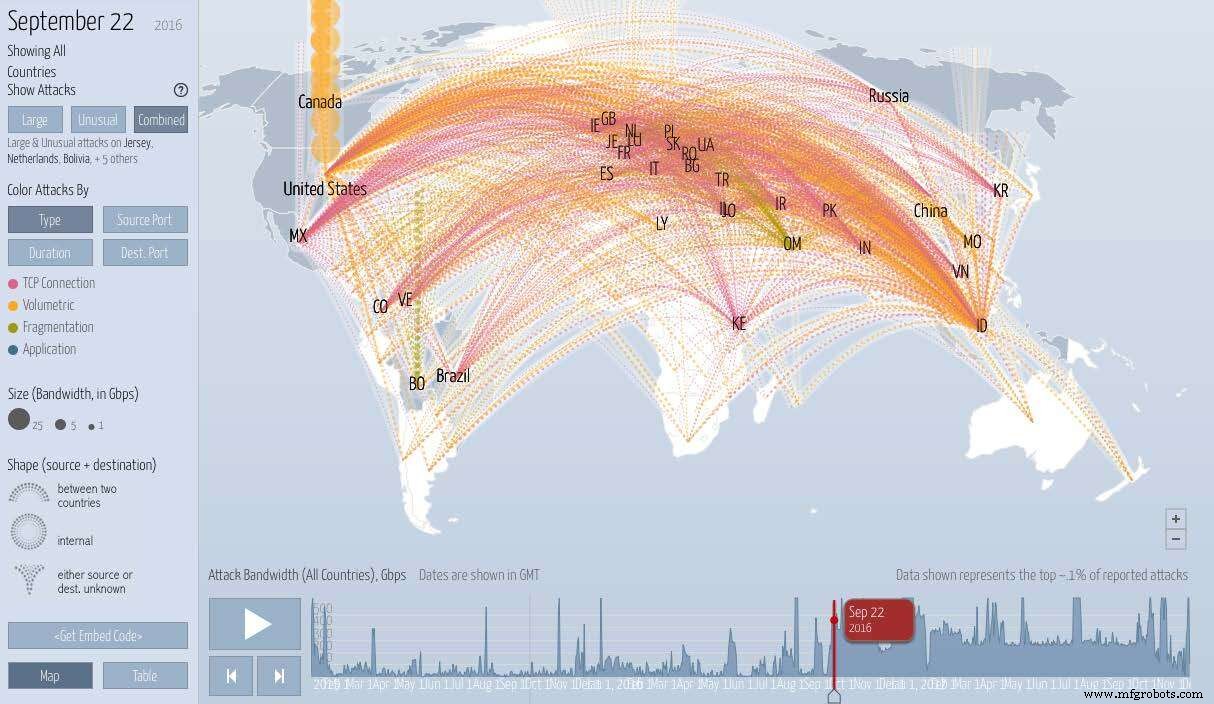
klik untuk gambar yang lebih besar Tampilan serangan DDoS Mirai pada situs web Krebs on Security; courtesy dari www.digitalattackmap.com
Stuxnet
Stuxnet merupakan senjata siber pertama yang didokumentasikan yang dirancang untuk merusak secara permanen infrastruktur industri negara lain. Cacing ini menargetkan PLC Siemens S7-300 yang mengontrol sistem SCADA kritis. Payload-nya dirancang untuk mengubah kecepatan rotasi motor dalam peralatan industri—secara khusus pompa dan sentrifuga pengayaan uranium—dengan memodifikasi drive frekuensi variabel slave yang beroperasi pada 807 Hz dan 1210 Hz.
Kecanggihan Stuxnet terletak pada eksploitasi zero-day multi-tahap, kemampuan rootkit, dan presisi dengan cara ia memrogram ulang logika PLC, menyebabkan kegagalan katastrofik tanpa memperingatkan operator.




 Catatan Editor: Mengamankan Internet of Things esensial tidak hanya untuk melindungi aliran data dan perangkat lunak dalam setiap aplikasi IoT, tetapi juga untuk melindungi sumber daya perusahaan yang bergantung pada aplikasi tersebut. Keamanan IoT adalah tantangan kompleks yang menuntut pendekatan sistematis untuk mengidentifikasi ancaman dan menerapkan strategi mitigasi yang efektif.