Mengamansi Siklus Hidup Smart Meter: Enam Strategi Terbukti untuk Privasi dan Ketahanan
Internet of Things sedang berkembang dengan kecepatan yang tidak pernah terjadi sebelumnya, mendorong proyeksi miliar perangkat terhubung pada 2035—melampaui volume data saat ini. Smart meter adalah salah satu segmen IoT yang tumbuh paling cepat. iHS Markit memperkirakan bahwa pengeluaran Advanced Metering Infrastructure akan mencapai $13 miliar pada 2023, naik dari $9 miliar pada 2018. Utilitas mendapatkan manfaat dari pembacaan meter otomatis, penagihan yang akurat, dan kontrol jarak jauh, semuanya sambil mengurangi konsumsi sumber daya.
Namun, ekspansi yang meledak ini memperluas permukaan serangan bagi kriminal siber yang menargetkan infrastruktur kritis atau mencuri data sensitif. Pada Desember 2016, malware ‘Crash Override’ mencuri jaringan listrik Ukraina, menonaktifkan 30 substasi dan menurunkan pasokan listrik Kiev menjadi satu lima dari kapasitasnya.
Ancaman keamanan smart meter manifes di seluruh siklus operasional perangkat. Utilitas harus memprediksi vektor serangan yang beragam—dari eksploitasi side-channel seperti Correlation Power Analysis yang mengungkap kredensial, hingga pelanggaran data di edge atau cloud. Memeriksa keamanan end-to-end, termasuk pembaruan firmware OTA, esensial. Jadi, bagaimana utilitas dapat memastikan bahwa penyebaran smart meter melindungi setiap pemangku kepentingan?
Data yang tinggal di meter—seringkali berisi Informasi yang Dapat Dapat diidentifikasi Pribadi—memiliki implikasi privasi langsung. Utilitas menggunakan data ini untuk meramalkan permintaan, menutup permintaan, dan merekomendasikan pola konsumsi, tetapi harus ditangani dengan tanggung jawab dan sesuai dengan regulasi seperti Peraturan Perlindungan Data Umum Uni Eropa (GDPR). Fondasi data yang terpercaya, berakar pada keamanan tingkat perangkat, autentikasi, dan enkripsi saat istirahat dan transit, oleh karena itu wajib.
Enam cara platform IoT memungkinkan smart meter yang aman dan pribadi
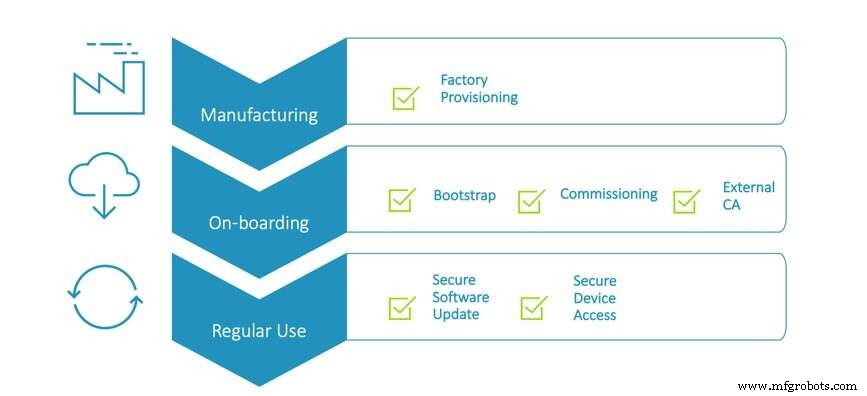
Mencapai keamanan smart meter yang kuat memerlukan strategi siklus hidup yang holistik—dari produksi pabrik hingga onboarding dan operasi berkelanjutan (lihat Gambar 1). Platform IoT Arm Pelion menyematkan fitur manajemen perangkat dan kontrol akses yang esensial untuk mendukung perjalanan ini. Di bawah ini, kami garis besar enam cara utama platform melindungi privasi selama siklus hidup meter.
Gambar 1: Contoh siklus hidup perangkat yang aman. (Sumber: Platform IoT Arm Pelion)
1. Membangun Root of Trust untuk Jutaan Meter selama Provisioning Pabrik
Pabrik manufaktur harus menjaga throughput tinggi dengan ketahanan yang kuat, memastikan setiap meter secara inheren terpercaya dan memulai hidup lapangnya pada landasan yang aman.
Fasilitas produksi yang bertanggung jawab untuk memproduksi smart meter harus menyeimbangkan skalabilitas dengan ketahanan yang akan memastikan perangkat dipercaya, menawarkan landasan aman untuk hidup meter di lapang. Memasukkan kredensial pada satu perangkat dapat mengurangi risiko ini, tetapi kemampuan untuk menskalakan proses ini ke jutaan perangkat adalah kunci dalam menjaga keseimbangan antara efisiensi dan keamanan. Masalah kepercayaan pabrik menjadi lebih besar pertimbangan saat Anda mempertimbangkan bahwa perusahaan utilitas bukan produsen mereka sendiri dan sering meoutsourcing produksi serta kepercayaan ke OEM. Jadi bagaimana kita membuat pabrik pihak ketiga menjadi ‘terpercaya’?
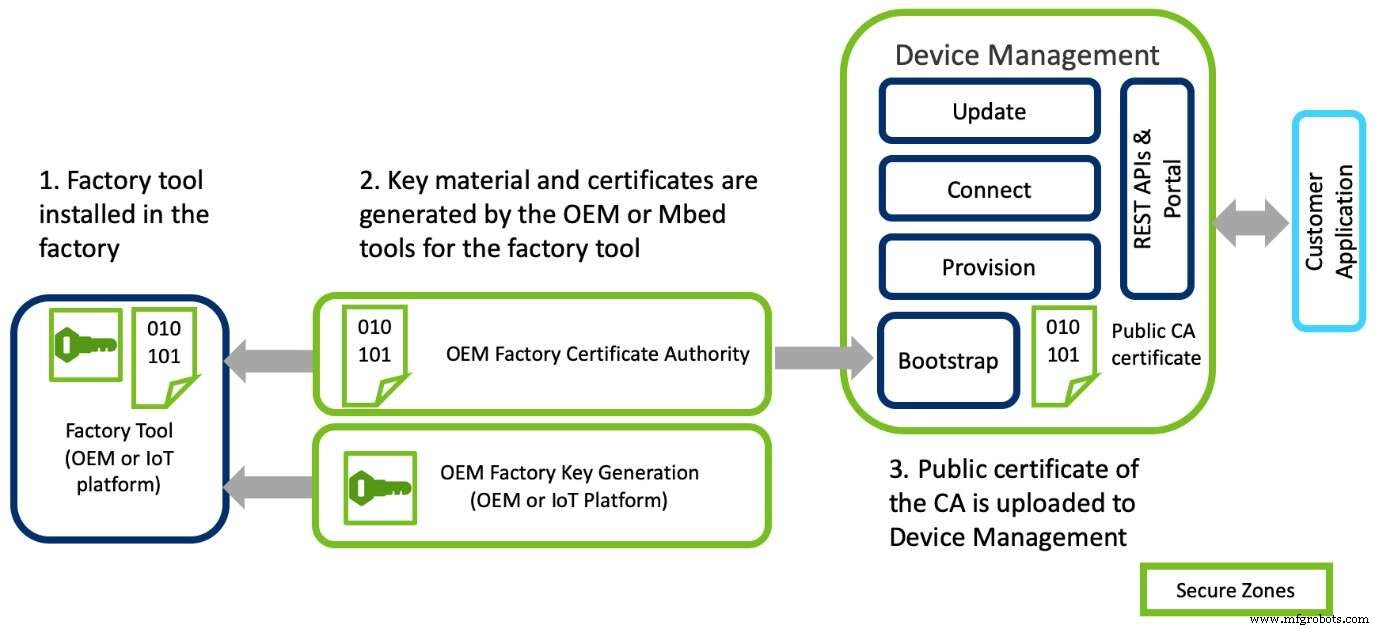
Kepercayaan ditanami dengan memberikan otoritas sertifikasi yang saling mencerminkan dengan platform IoT, bootstrap, dan server M2M ringan (LwM2M). Serangkaian alat yang disediakan oleh penyedia platform IoT menawarkan proses linier untuk konfigurasi otoritas sertifikasi (CA) yang memastikan hanya meter yang memiliki sertifikat yang ditandatangani oleh CA dan kunci publik yang dapat membuat koneksi antara perangkat dan manajer perangkatnya.
klik untuk gambar lebih besar Gambar 2: Contoh provisioning pabrik yang aman (Sumber: Platform IoT Arm Pelion)
Setelah CA dikonfigurasi dan terhubung dengan akun individu produsen, baris pabrik siap untuk mass-provisioning perangkat. Proses lima tahap ini melibatkan:
Menginject gambar perangkat lunak
Menghasilkan kunci, sertifikat, dan parameter konfigurasi perangkat untuk perangkat
Menggunakan alat pabrik untuk menginject kunci, sertifikat, dan parameter konfigurasi yang dihasilkan ke dalam perangkat pada baris produksi
Menggunakan manajer konfigurasi kunci dan klien konfigurator pabrik (FCC) API dalam perangkat untuk memvalidasi informasi
Menyelesaikan proses provisioning dan memblokir kode FCC dalam gambar produksi untuk memastikan bahwa tidak dapat diakses setelah provisioning
2. Membangun Koneksi Terpercaya ke Jaringan Listrik Selama Onboarding
Karena OEM sering berada satu langkah jauh dari pelanggan akhir, provisioning harus tetap fleksibel untuk mengakomodasi alur kerja yang sudah mereka miliki.
Beberapa produsen membuat kunci dan sertifikat di dalam rumah sebelum menggabungkannya ke dalam utilitas konfigurator pabrik (FCU). FCU beroperasi bersama alat pabrik produsen untuk mengonfigurasi dan menginject perangkat dengan kredensial, yang pada gilirannya memvalidasi parameter operasional smart meter. Sementara metode ini efisien, kedua pendekatan memberikan keamanan yang sebanding.
Karena OEM tidak dapat memprediksi di mana meter akhirnya akan disebarkan atau akun utilitas mana yang akan gabungnya, memastikan bahwa koneksi jaringan listrik akhir terpercaya adalah prioritas. Produsen dan utilitas oleh karena itu menggunakan kunci bersama (PSK) dengan daftar pendaftaran. Proses ini memverifikasi ID unik, mencocokkannya dengan kredensial yang disimpan dalam akun Device Management tertentu; perangkat kemudian ditugaskan ke akun itu hanya jika ID cocok dengan yang diunggah di portal IoT penyedia utilitas.
PSK menyediakan kunci umum yang di-provisioning dengan aman ke dalam perangkat dan mewakili tingkat keamanan paling dasar. Namun, karena kredensial didistribusikan sebelumnya, ada risiko daftar dapat diretas, mengungkap jutaan meter dan datanya. Infrastruktur kunci publik (PKI) menawarkan alternatif yang lebih kuat. Dengan menggunakan PKI, perkenalan antara perangkat dan platform IoT diotentikasi dengan kriptografi asimetrik, mengaitkan tanda tangan kriptografis dengan pihak ketiga yang memvalidasi meter. Ini memastikan kredensial dihasilkan hanya pada perangkat dan tidak pernah disimpan di tempat lain.
Sementara menawarkan fleksibilitas untuk OEM, setiap mitra IoT terkemuka akan mempertahankan keamanan dengan menjamin identitas unik selama tahap bootstrap. Interaksi terjadi sebagai bagian dari transfer data dengan Bootstrap Server melalui komunikasi TLS terenkripsi, dirancang untuk mencegah penyadapan, manipulasi, atau pemalsuan pesan.