Mengamankan Desain Embedded IoT dengan Security IC Lanjutan
Mengamankan Desain Embedded IoT dengan Security IC Lanjutan
Di dunia terkoneksi saat ini, setiap perangkat cerdas baru yang Anda kembangkan berisiko menjadi vektor serangan. Tulisan ini menguraikan ancaman keamanan paling mendesak untuk desain IoT, fungsi esensial yang harus diintegrasikan, dan bagaimana security IC modern menyederhanakan tugas melindungi produk Anda dari awal.
Mengapa Waktu Penting: Dari Pencuri hingga Kerugian Pelanggan
Keamanan harus diintegrasikan sejak awal, bukan sebagai pikiran terakhir. Perangkat IoT yang tidak terlindungi dapat berfungsi sebagai pintu gerbang ke jaringan korporasi, membahayakan data sensitif dan, dalam beberapa kasus, keselamatan pengguna. Palsu dan kloning adalah hal yang umum; mereka merusak pendapatan dan merusak reputasi merek. Komponen asli tidak hanya menjamin performa tetapi juga membantu mencegah infiltrasi malware.
Contoh dengan risiko tinggi meliputi perangkat medis. Peringatan Departemen Keamanan Dalam Negeri AS tahun 2023 memperingatkan bahwa pacemaker yang diaktifkan Wi‑Fi dapat dikompromikan oleh penyerang jarak dekat yang mampu menyuntikkan, memutar ulang, atau memodifikasi data telemetri. Sebagian besar, FDA mengizinkan refurbirasi perangkat medis, tetapi proses ini dapat merusak fitur penggunaan terbatas, menciptakan risiko tambahan.
Security IC yang dilengkapi fungsi kriptografi lanjutan dapat melindungi node sensor IoT di infrastruktur kritis—seperti listrik—dari ancaman ini.
Gambar 1. Security IC dengan fitur kriptografi lanjutan dapat melindungi node sensor IoT di listrik dan aplikasi serupa dari ancaman keamanan.
Kriptografi yang Dapat Diakses
Keamanan IoT yang efektif bergantung pada empat pilar:
- Komunikasi aman dan otentikasi titik akhir
- Manajemen kunci yang kuat untuk enkripsi data
- Secure boot untuk memvalidasi firmware dan mencegah malware
- Kontrol fitur untuk pengaktifan/nonaktifan aman opsi pabrik
Security IC menyematkan kemampuan ini, memungkinkan desainer untuk memanfaatkan kriptografi tingkat industri tanpa keahlian mendalam. Pendekatan murni perangkat lunak menuntut pengembangan yang luas dan dapat memperkenalkan kerentanan yang dapat dieksploitasi.
Teknologi Physically Unclonable Function (PUF)
Teknologi PUF menghasilkan kunci kriptografi unik secara spontan, didasarkan pada keacakan inherent perangkat MOSFET. Karena kunci tidak disimpan, penyerang tidak dapat mengekstraknya. Selain itu, menyentuh PUF mengubah perilakunya, mencegah reverse engineering.
PUF bertindak sebagai sidik jari hardware, ideal untuk mengamankan kunci yang digunakan untuk mengenkripsi isi EEPROM. Bahkan jika penyerang membaca memori, dekripsi tidak mungkin tanpa kunci yang berasal dari PUF.
Algoritma Simetris dan Asimetris
Algoritma simetris menggunakan satu kunci rahasia bersama, sementara skema asimetris menggunakan pasangan kunci pribadi/publik. Keduanya esensial: kunci simetris menyediakan enkripsi massal yang cepat, sedangkan kunci asimetris memungkinkan otentikasi dan tanda tangan digital.
Standar Enkripsi Lanjutan (AES)
AES adalah standar industri untuk enkripsi massal. Ia memproses blok 128-bit melalui serangkaian operasi substitusi, permutasi, dan XOR yang didorong oleh kunci rahasia. Kunci yang sama digunakan untuk enkripsi dan dekripsi, memastikan kerahasiaan data.
Tanda Tangan Digital untuk Kepercayaan
Tanda tangan digital memastikan bahwa pesan berasal dari pengirim yang dikenal dan tetap tidak diubah. Keduanya algoritma simetris dan asimetris dapat menghasilkan tanda tangan, dengan skema asimetris (misalnya, ECDSA) menawarkan jaminan yang lebih tinggi.
Secure Boot dengan SHA dan ECDSA
Secure boot memverifikasi integritas firmware sebelum eksekusi. Praktisnya, hash SHA‑256 firmware dihitung, kemudian ditandatangani dengan kunci pribadi ECDSA yang disimpan dengan aman di lingkungan pengembangan. Firmware yang ditandatangani dan kunci publik disematkan dalam flash perangkat. Saat boot, mikrokontroler menghitung ulang hash, memverifikasi tanda tangan menggunakan kunci publik, dan baru kemudian menjalankan firmware.
Security IC modern mengintegrasikan SHA‑256, ECDSA, dan mekanisme pertukaran kunci, memungkinkan koprosesor kriptografi daya rendah untuk membongkar operasi kompleks dari mikrokontroler host.
Contohnya adalah DS28S60: koprosesor SPI 20 MHz daya rendah dengan PUF, SHA‑256/ECDSA‑P256 untuk secure boot, dan pertukaran kunci bawaan untuk enkripsi end-to-end.
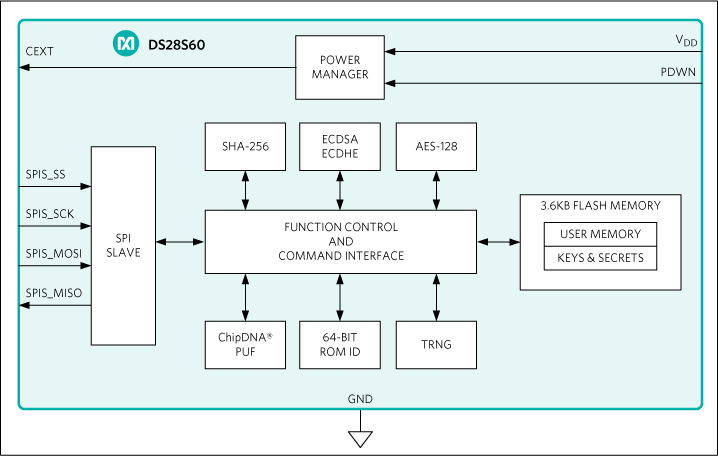
Gambar 2. Diagram blok sederhana DS28S60
Kesimpulan
Seiring semakin everywhere-nya node sensor IoT berbattery, menyematkan keamanan yang kuat sejak awal adalah hal yang tidak dapat diragukan lagi. Security IC saat ini menyediakan suite lengkap fungsi kriptografi—PUF, AES, SHA, ECDSA—memungkinkan desainer melindungi produk mereka tanpa menjadi ahli kriptografi.
Tulisan ini ditulis bersama oleh Zia Sardar dan Nathan Sharp dari Maxim Integrated.
Industry Articles adalah bentuk konten yang memungkinkan mitra industri untuk berbagi berita, pesan, dan teknologi yang berguna dengan pembaca All About Circuits dengan cara yang konten editorial tidak cocok untuknya. Semua Industry Articles tunduk pada pedoman editorial yang ketat dengan maksud menawarkan berita yang berguna, keahlian teknis, atau cerita bagi pembaca. Pandangan dan pendapat yang dinyatakan dalam Industry Articles adalah pendapat mitra dan bukan secara refleksi pendapat All About Circuits atau penulisnya.



