Sistem Deteksi Intrusi: Melindungi Jaringan Anda dengan Pemberitahuan Cerdas
"Kehidupan lebih sederhana sebelum Perang Dunia II. Setelah itu kita memiliki sistem." — Admiral Grace Hopper. Percepatan jaringan komputer telah membuat berbagi data penting, tetapi juga mengekspos aset kritis terhadap ancaman siber yang berkembang. Firewall bertindak sebagai garis pertahanan pertama, memfilter lalu lintas, tetapi mereka tidak memberitahu administrator saat serangan sedang berlangsung. Itulah saatnya Sistem Deteksi Intrusi (IDS) hadir.
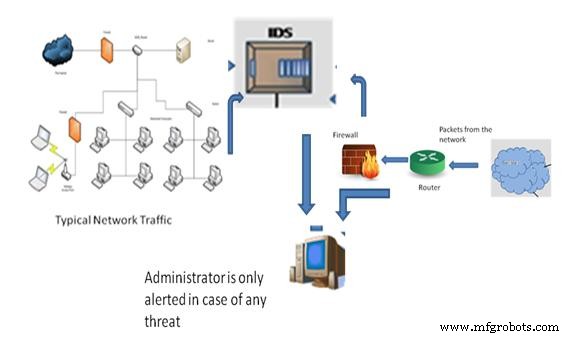
IDS berfungsi seperti alarm pencuri untuk lingkungan TI. Ia memantau aktivitas, mengidentifikasi upaya berbahaya, dan memberi tahu administrator dalam waktu nyata, memungkinkan respons cepat sebelum kerusakan terjadi.
Memahami Firewall vs. IDS
Firewall—perangkat lunak atau hardware—berfungsi sebagai pengawal, memblokir paket yang diketahui berbahaya. Mereka dapat memeriksa sebagian paket atau seluruh payload, tetapi mereka tidak dapat memberi tahu Anda saat intrusi telah berhasil. IDS melengkapi firewall dengan memberikan pemantauan berkelanjutan dan kesadaran situasional.
Klasifikasi Sistem Deteksi Intrusi
IDS dapat dikategorikan berdasarkan sistem yang dilindungi dan metodologi deteksinya.
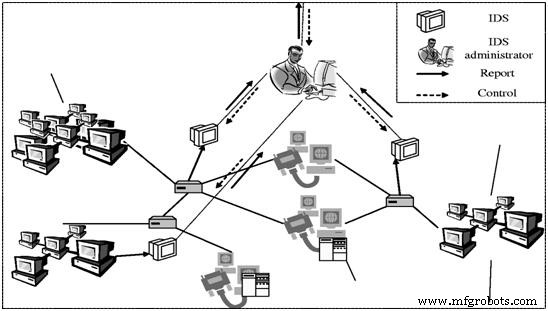
IDS Jaringan (NIDS): Disematkan di batas jaringan atau antara jaringan dan server, NIDS memindai lalu lintas di seluruh subnet, membandingkannya dengan database tanda tangan serangan yang diketahui. Keunggulannya adalah cakupan luas tanpa memasang perangkat lunak pada setiap host.
Sistem Deteksi Intrusi Jaringan
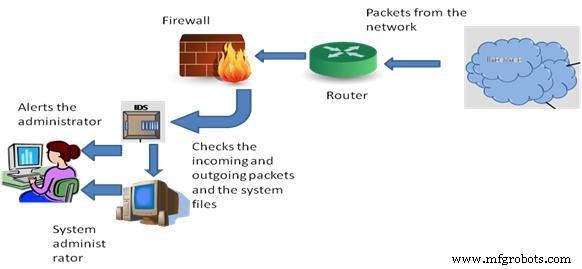
IDS Host (HIDS): Terpasang pada mesin individu, HIDS menelusuri paket masuk/keluar dan memeriksa berkas sistem untuk perubahan yang tidak diizinkan. Ia memberikan visibilitas mendalam ke dalam satu host tanpa hardware tambahan.
Sistem Deteksi Intrusi Host
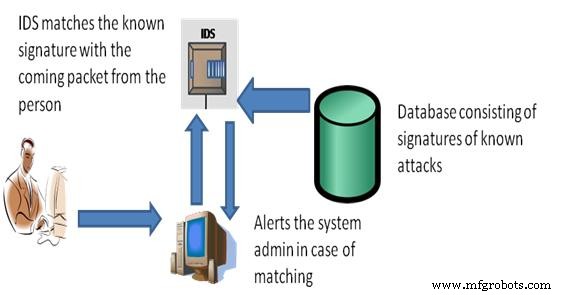
IDS Berbasis Tanda Tangan: Bergantung pada database tanda tangan serangan yang diketahui. Saat paket cocok dengan tanda tangan, peringatan dipicu. Ia menawarkan akurasi tinggi untuk ancaman yang diketahui.
Sistem Deteksi Intrusi Berbasis Tanda Tangan
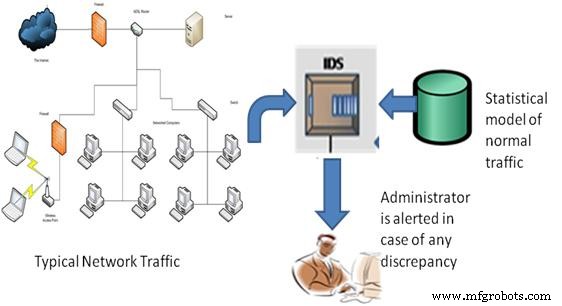
IDS Berbasis Anomali: Membangun model statistik perilaku jaringan normal—bandwidth, protokol, port, dan perangkat—dan memberi tanda penyimpangan. Ia unggul dalam mendeteksi serangan zero-day atau baru.
Sistem Deteksi Intrusi Berbasis Anomali
IDS Pasif: Mendeteksi aktivitas berbahaya dan mengeluarkan peringatan; administrator kemudian memutuskan tindakan perbaikan.
Sistem Deteksi Intrusi Pasif
IDS Reaktif (Sistem Pencegahan Intrusi): Selain deteksi, ia secara aktif memblokir atau mereset koneksi yang mencurigakan, memberikan pertahanan waktu nyata.
Fitur Utama IDS yang Kuat
Pemantauan berkelanjutan aktivitas pengguna dan sistem.
Audit integritas berkas dan konfigurasi.
Analisis pola terhadap tanda tangan serangan yang diketahui.
Deteksi konfigurasi yang salah dan celah keamanan.
Peringatan waktu nyata dan pencatatan rinci.
Alat IDS Gratis yang Layak dipertimbangkan
Snort
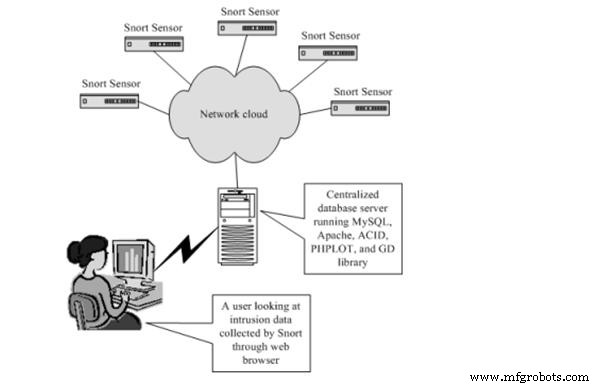
Snort adalah IDS open-source standar industri, banyak diadopsi oleh perusahaan dan profesional keamanan. Ia melakukan capture paket waktu nyata, dekode protokol, deteksi berbasis aturan, dan peringatan. Menurut proyek Snort, ia memproses hingga 1 Gbps pada hardware komoditas.
Sistem Deteksi Intrusi Snort
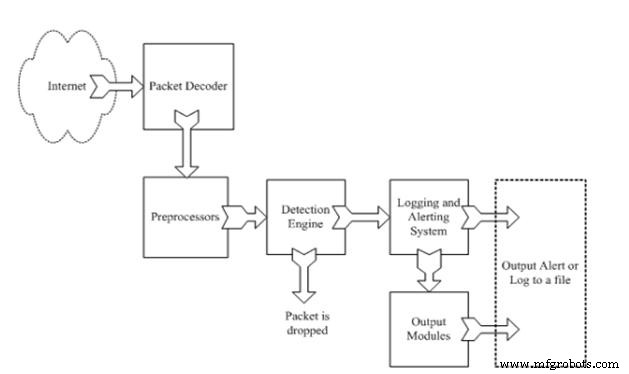
Arsitektur Snort
Komponen IDS Snort
Decoder Paket: Mengekstrak paket dari antarmuka jaringan dan menyiapkannya untuk analisis.
Preprosesor: Menormalisasi data, merakit paket terfragmentasi, dan mendekode aliran TCP.
Mesin Deteksi: Menerapkan aturan yang ditentukan pengguna pada setiap paket; paket yang cocok memicu peringatan atau tindakan.
Pencatatan & Pemberitahuan: Mencapture log acara rinci dan memberitahu administrator melalui email, syslog, atau integrasi pihak ketiga.
Modul Output: Antarmuka yang dapat disesuaikan untuk mengekspor peringatan ke SIEM atau dasbor.
Mengapa Menerapkan IDS?
Visibilitas berkelanjutan ke aktivitas jaringan dan host.
Dapat disesuaikan dengan lanskap ancaman spesifik organisasi.
Mencegah atau mengurangi kerusakan dari serangan internal dan eksternal.
Dasbor yang ramah pengguna menyederhanakan respons insiden.
Deteksi cepat perubahan berkas yang tidak diizinkan dan pelanggaran kebijakan.
Meskipun IDS tidak selalu dapat menentukan asal serangan, peringatan waktu nyatanya memungkinkan penangkatan dan pemulihan yang lebih cepat. Untuk wawasan lebih dalam atau panduan implementasi, jangan ragu untuk berbagi pertanyaan Anda dalam komentar di bawah.