Mengamankan AI Dalam Kabin dengan Lingkungan Eksekusi Terpercaya pada SoC FPGA Aman
Artikel ini menunjukkan bagaimana Lingkungan Eksekusi Terpercaya (TEE) yang digabungkan dengan SoC FPGA aman dapat melindungi sistem AI dalam kabin pada kendaraan modern.
Bagian I dari seri ini, "Lingkungan Eksekusi Terpercaya dalam Mobil Terkoneksi," menjelaskan bahwa meski TEE umum di ponsel pintar, adopsi mereka dalam sistem otomotif masih terbatas. Kehilangan TEE dapat mengekspos fungsi kendaraan kritis terhadap serangan. Dalam Bagian II, kami fokus pada AI dalam kabin sebagai studi kasus dan menunjukkan bagaimana TEE modern dan SoC FPGA membentuk fondasi keamanan yang kokoh.
Sistem AI Dalam Kabin Biasa
AI dalam kabin, komponen kunci dari sistem bantuan pengemudi canggih (ADAS), lebih banyak diterapkan dibandingkan pengemudi otonom penuh. Menggunakan kamera atau sensor lain, ia menyampaikan pedoman keamanan kontekstual dan mendukung kontrol intuitif seperti suara dan gerak. Misalnya, kamera yang menghadap ke dalam memantau pengemudi truk untuk tanda-tanda mabuk, gangguan, kantuk, atau kelelahan, memperingatkan mereka untuk mencegah kecelakaan. Teknologi ini sudah umum dalam armada komersial dan secara bertahap menyusuri kendaraan konsumen untuk meningkatkan keamanan pengemudi. Kamera yang dipenuhi AI juga dapat mendeteksi ketika anak atau hewan peliharaan ditinggalkan tanpa pengawasan, mengurangi risiko terkait panas.
Platform dalam kabin biasanya melacak perilaku pengemudi, memverifikasi penggunaan sabuk pengaman, dan dapat dilatih untuk mengidentifikasi objek yang diminati—ponsel, kunci, kursi bayi, dan lainnya. Ia harus melakukan inferensi machine learning pada aliran video, berkomunikasi dengan ECU lain (misalnya, ADAS pusat atau infotainment), dan mendukung pembaruan firmware yang aman. Fungsi tambahan termasuk deteksi titik buta melalui kamera samping-belakang dan offloading otentikasi jaringan dalam kendaraan (IVN) dari ADAS pusat.
Contoh Pengkerasan Hardware
PolarFire SoC FPGA dari Microchip adalah contoh platform yang mampu mengintegrasikan beban kerja mixed-criticality. Ia memberikan inferensi ML yang efisien pada kain FPGA sementara subsistem prosesor RISC-V empat inti menangani tugas kontrol dan pemantauan. Sistem mendukung RTOS deterministik bersama distribusi Linux yang hemat daya, seperti yang diilustrasikan dalam Gambar 1.
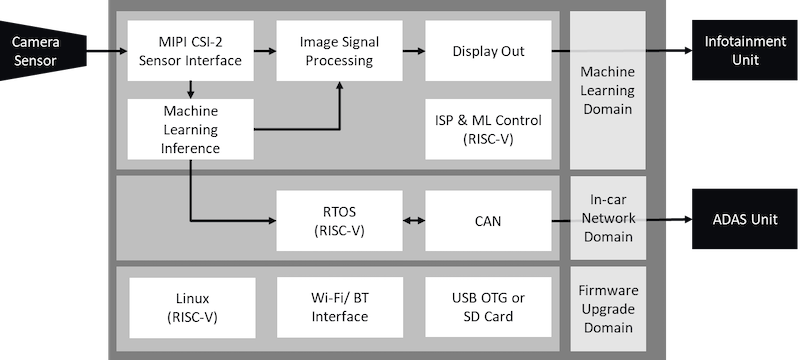
Gambar 1. Platform AI Dalam Kabin PolarFire SoC. Inferensi ML berjalan pada kain FPGA. SoC RISC-V meng-host fungsi kontrol dan pemantauan.
PolarFire SoC mencakup fitur keamanan hardware seperti kemasan tahan manipulasi, tindakan pencegahan analisis daya diferensial (DPA), dan boot aman melalui boot flash 128 kB dengan SECDED. Langkah-langkah ini melindungi perangkat dari serangan saluran samping, mencegah kloning bitstream, dan memungkinkan pembuat mobil untuk membatasi pemrograman FPGA pada unit yang diizinkan.
Perlindungan Model Inferensi AI dan Aset Data
Aset data kritis pada platform ini meliputi:
- IVN (bus CAN) – akses tidak sah dapat mengkomromisi kontrol kendaraan.
- PII pengemudi dan penumpang – harus dijaga kerahasiaannya untuk kepatuhan privasi.
- Kode dan data OTA – harus menahan korupsi atau perampasan.
- Model inferensi AI – rentan terhadap pencurian intelektual atau serangan model-poisoning.
- Rahasia kriptografi – penting untuk otentikasi pesan IVN.
Merancang untuk kerahasiaan, integritas, dan ketersediaan (CIA) sangat penting untuk melindungi aset-aset ini. Permukaan serangan dan ancaman biasa meliputi:
| Permukaan Serangan | Potensi Eksploitasi |
|---|
| Lapisan Aplikasi dan Jaringan | Malware atau buffer-overflow yang menargetkan IVN, OTA, atau kebocoran PII. |
| OS Kaya | Luasnya permukaan Linux dapat memungkinkan kompromi sistem atau intrusi tersembunyi. |
| Sensor | Hacking model atau ML adversarial melalui akses memori, yang mengakibatkan perilaku ADAS yang salah. |
| Sensor | Inversi model pelarian – penyerang dapat merekonstruksi model inferensi dari observasi input-output. |
Menerapkan Lingkungan Eksekusi Terpercaya
TEE yang memaksa keamanan-lewat-pemisahan adalah langkah lawan yang kuat untuk arsitektur zero-trust. Misalnya, MultiZone® Security dari Hex Five memanfaatkan primitif partisi memori (PMP pada RISC-V, MPU pada ARM) dan tingkat hak istimewa CPU untuk menciptakan zona terisolasi. Pada PolarFire SoC, MultiZone memartisi sistem ke dalam lima kontainer aman, seperti yang ditunjukkan dalam Gambar 2.
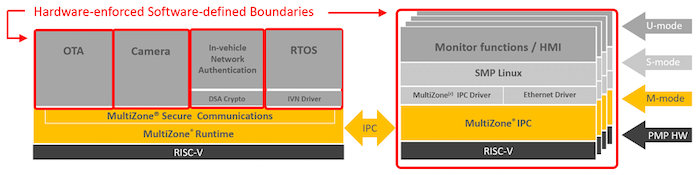
Gambar 2. MultiZone menciptakan lima zona pada PolarFire SoC. Hanya MultiZone yang beroperasi dalam M-mode (CPU Ring 0 pada RISC-V); setiap kotak merah menunjukkan zona yang dipisahkan secara hardware dan didefinisikan oleh perangkat lunak.
Lima zona adalah:
- OTA – melindungi CIA pembaruan melalui udara.
- Kamera – mengamankan aliran data sensor.
- Otentikasi IVN – berfungsi seperti HSM, melindungi kunci kriptografi dan tanda tangan.
- RTOS – mengontrol lalu lintas IVN.
- Enklave Linux – mengandung gangguan yang berasal dari sistem operasi.
Konfigurasi ini menunjukkan bagaimana TEE, bersama dengan hardware yang dikerasikan, membentuk platform aman dasar untuk AI dalam kabin.
TEE sebagai Lapisan Keamanan Dasar
Postur keamanan otomotif yang kuat harus mencakup setidaknya lapisan berikut:
- Kontrol keamanan tingkat aplikasi.
- Sistem Deteksi/Pencegah Intrusi (IDPS) untuk lalu lintas jaringan.
- Mekanisme OTA yang aman.
- Lingkungan Eksekusi Terpercaya.
- Hardware dengan primitif keamanan bawaan dan akar kepercayaan.
Mengintegrasikan TEE ke dalam kendaraan paralel dengan perlindungan yang terdapat di ponsel pintar modern, menawarkan jalur menuju keamanan kendaraan yang lebih tinggi.
Artikel ini ditulis bersama oleh Diptesh Nandi dari Microchip.
Industry Articles memberikan mitra saluran untuk berbagi wawasan teknis dengan pembaca All About Circuits. Artikel ini mengikuti pedoman editorial yang ketat dan mencerminkan pandangan mitra, tidak harusnya pandangan All About Circuits.



