Memastikan Keamanan Data di Cloud: Melindungi Informasi dengan Percaya Diri
Kepemimpinan dan Kemitraan dalam Keamanan Cloud
Definisi sangat penting; bahkan esensial. Misalnya, istilah "kepemimpinan" didefinisikan secara sederhana oleh kamus Google sebagai "Tindakan memimpin sekelompok orang atau organisasi". Di phoenixNAP, memimpin di industri kami adalah bagian dari DNA dan budaya kami. Kami mendefinisikan kepemimpinan sebagai menciptakan solusi inovatif, andal, teroptimasi biaya, dan kelas dunia yang dapat dengan mudah dikonsumsi pelanggan kami.
Dengan demikian, istilah "Cloud Infrastructure" (atau pendahulunya "Cloud Computing") cenderung mewakili berbagai skenario dan solusi yang dibuat oleh tim pemasangan yang berlebihan. Tanpa definisi yang jelas, kejelasan tentang istilah tersebut pada kaki terbaik. "Cloud Security," di sisi lain, lebih sering digambarkan sebagai mewakili kekhawatiran tentang kerahasiaan data, privasi, kepatuhan regulasi, pemulihan, pemulihan bencana, dan bahkan kelayakan vendor. Kami bertujuan untuk membawa kejelasan, spesifik, dan kepercayaan ke ruang ini melalui solusi Data Security Cloud kami.
Jalan Depan: Lanskap Keamanan
Menurut Heng & Kim (2016) dari Gartner, pada tahun 2020, 60% bisnis akan mengalami kegagalan macam apa pun, langsung disebabkan oleh ketidakmampuan tim IT internal mereka dalam mengelola risiko secara efektif. 87% dari hampir 1200 eksekutif C-Level global yang disurvei oleh E&Y mengatakan mereka membutuhkan 50% lebih banyak dana untuk menghadapi lanskap ancaman yang meningkat. Gabungkan masalah ini dengan fakta bahwa kami menghadapi kekurangan keterampilan global di teknologi dan layanan keamanan. Masalah-masalah ini secara langsung mempengaruhi kemampuan organisasi untuk mempertahankan dan mempertahankan staf Teknologi Informasi dan sekarang Cybersecurity mereka.
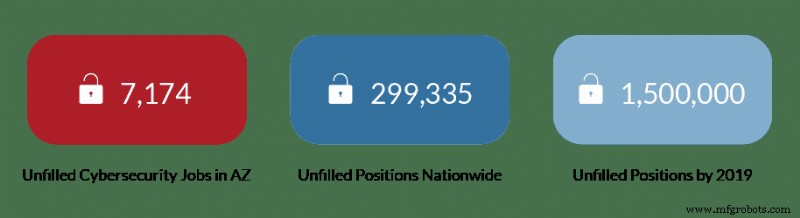
Sementara industri menyiapkan diri untuk potensi epidemi keamanan ini, prediksi menyatakan bahwa konsolidasi dari sejumlah besar penyedia layanan keamanan akan terjadi, bersama dengan fokus dan ketergantungan yang meningkat pada alat otomatisasi dan machine learning. Meskipun khawatiran publik, ini mungkin tidak buruk. Kecanggihan yang semakin meningkat dari alat-alat ini, kemampuan untuk melakukan analitik dan korelasi dalam banyak dimensi, dan kemampuan otomatisasi, dapat menciptakan efisiensi atau potensi kemajuan dalam kemampuan pertahanan kami.
Penyedia terkemuka di industri di ruang ini tidak duduk diam. Sebagai penyedia seperti itu, phoenixNAP berada di garis depan banyak inisiatif, dari lokal hingga internasional. Misalnya, penting bagi kami untuk mulai menumbuhkan pengetahuan pada anak-anak seberas kelas dasar untuk mendapatkan minat di bidang ini. Bekerja dengan organisasi industri, kami menyponsori acara dan mengambil peran kepemimpinan dalam organisasi untuk mendukung pengembangan kurikulum dan kesadaran. Kami memimpin upaya dalam berbagi intelijen ancaman, dan penggunaan sumber data dark web yang berbeda, untuk menciptakan analisis prediktif yang dapat dioperasikan untuk identifikasi vektor ancaman awal. Selain itu, kami telah bermitra dengan Angkatan Bersenjata Amerika Serikat dan Departemen Urusan Veteran Amerika Serikat untuk memberikan jalur bagi anggota militer yang tertarik, untuk memiliki hambatan masuk yang rendah, dan untuk memiliki sistem dukungan yang didedikasikan, sehingga mereka dapat berhasil bertransisi ke peran siber sebagai sipil.
"Kepemimpinan," kami lihat sebagai tanggung jawab sosial kami dan kontribusi kami untuk meningkatkan postur keamanan segmen pasar kami.
Mengapa ini relevan dengan keamanan di cloud?
Studi Gartner dari 2015 memprediksi pertumbuhan tahunan 16% tahun demi tahun. Kenyataannya adalah saat kami mendekati titik 2020, kami melihat peningkatan 32% dalam pengeluaran IT pada layanan cloud. Studi yang sama mengidentifikasi bahwa sekitar 40% anggaran IT sekarang dialokasikan untuk layanan cloud atau SaaS.
Solusi Aman dari Perspektif Unik Kami
Aman untuk diasumsikan Anda sudah di cloud, atau akan pergi ke sana. Fokus kami adalah untuk mengedukasi tentang apa yang kami yakini sebagai komponen paling signifikan dari infrastruktur cloud yang aman, dan bagaimana komponen-komponen ini melengkapi dan mendukung kebutuhan keamanan bisnis modern. Sama seperti teori path-goal menekankan pentingnya hubungan dengan pencapaian tujuan, sebagai penyedia layanan teknologi, kami percaya untuk bermitra dengan pelanggan kami dan berjalan mil ekstra untuk menjadi penasihat terpercaya yang saling menguntungkan dalam penciptaan dan pemeliharaan produk. Cloud ada di masa depan tidak terlalu jauh Anda. Biarkan kami menjaga Anda aman dan terlindungi, dan memandu Anda di sepanjang jalan.
Di phoenixNAP, kami memiliki perspektif unik. Sebagai penyedia infrastruktur, kami menawarkan portofolio layanan alat dan komplementer untuk memberikan organisasi solusi berbasis cloud yang holistik, aman. Dengan itu dalam pikiran, kami mengidentifikasi kesenjangan di ruang bisnis kecil dan menengah (SMB), dan hambatan masuk mereka, untuk mengakses teknologi canggih seperti ini. Kami tahu apa yang harus kami lakukan: kami mengembangkan alat untuk membantu bisnis ini dengan akses ke solusi berbasis cloud yang aman kelas dunia, yang memenuhi dan mendukung kebutuhan regulasi mereka. Kami menetapkan standar pada kinerja, kemampulan pemulihan, kelanjutan bisnis, keamanan dan sekarang kepatuhan yang cukup tinggi. Semangat kami untuk bisnis kecil hingga menengah dan dedikasi pada keamanan adalah mengapa kami membangun Data Security Cloud. Data Security Cloud kami adalah aspirasi untuk menciptakan tawaran cloud paling aman di dunia.
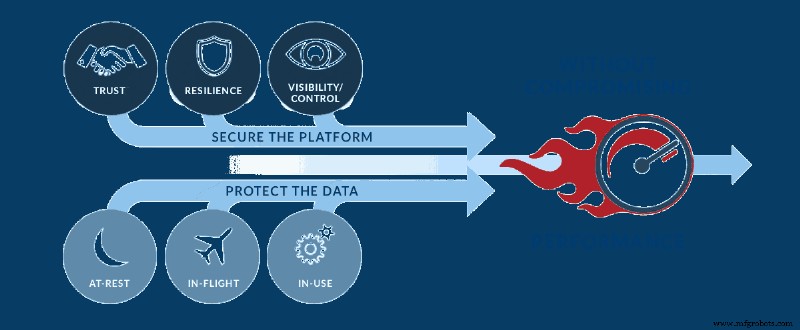
Kami ingin cara untuk membangun solusi yang akan menjadi Emas Standar dalam keamanan, tetapi juga sepenuhnya dapat diakses oleh semua orang. Untuk itu terjadi, kami perlu mengkomoditaskan layanan keamanan konsultatif tradisional dan menawarkannya dengan struktur biaya OpEx yang terjangkau. Itu adalah apa yang kami lakukan.
Keamanan Cloud adalah Tanggung Jawab Bersama
Survei Adopsi Cloud 2017 menemukan bahwa 90,5% responden percaya bahwa Komputasi Cloud adalah masa depan IT. Sekitar 50,5% dari responden ini masih mengidentifikasi keamanan sebagai kekhawatiran. Dari kekhawatiran tersebut, area berikut menjadi perhatian khusus:
- Tantangan integrasi data dan aplikasi
- Tantangan kepatuhan regulasi (54% menunjukkan persyaratan kepatuhan PCI)
- Kekhawatiran tentang "lock-in" karena platform cloud publik yang proprietary
- Kecurangan terhadap penyedia cloud besar
- Biaya
Kami merancang solusi kami dari dasar, dengan perspektif ini dalam pikiran. Kami mengidentifikasi bahwa kami perlu memantau, secara aktif bertahan, dan menyediakan Security Operations Center, untuk merespons insiden 24×7 secara global. Kami merancang solusi di mana kami bermitra dengan setiap pelanggan kami untuk berbagi tanggung jawab melindungi lingkungan mereka. Pada akhirnya, strategi ini berkontribusi pada melindungi privasi dan kerahasiaan data berikutnya dari pelanggan mereka yang istimewa, keuangan, kesehatan, dan data pribadi/demografis. Kami bermaksud merancang sistem untuk memberdayakan tujuan Anda menuju postur keamanan Anda.
Tantangan kami, seperti yang kami lihat, adalah untuk mengkomoditaskan dan membuka misteri jenis keamanan dalam komputasi cloud. Kami telah menginvestasikan sumber daya yang signifikan dalam mengintegrasikan alat dan mendorong vendor untuk bertransisi dari model biaya CapEx tradisional ke model OpEx bayar seiring tumbuh. Pada akhirnya, strategi ini memungkinkan struktur harga yang menguntungkan untuk segmen pasar ini dan menghilangkan hambatan masuk apa pun, sehingga pelanggan kami dapat mengakses alat dan teknik yang dulunya hanya untuk lingkungan enterprise.
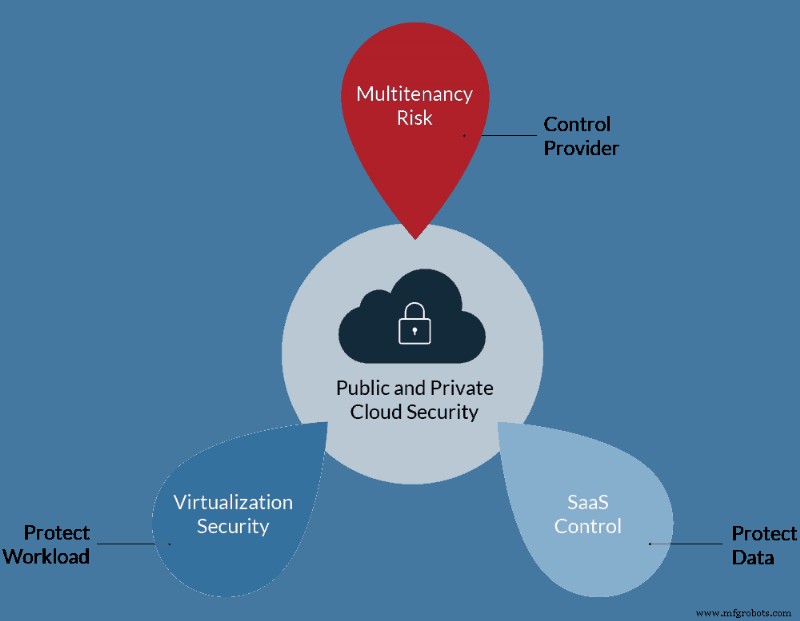
Apa itu Layanan Cloud?
Saat berbicara tentang Layanan Cloud, kita harus menentukan konteks dari:
Private Cloud
- Private Cloud biasanya mewakili solusi virtualisasi yang Anda miliki di dalam atau yang Anda atau organisasi Anda host di data center colocation.
- Mengoptimalkan penggunaan waktu sewenang-wenang pada beban kerja komputasi yang khas, dengan menggabungkan beberapa beban kerja pada satu host, Private Cloud akan mengambil keuntungan dari overprovisioning yang inherent pada platform bare metal hypervisor.
- Anda memiliki Private Cloud Anda. Secara teknis berada di fasilitas Anda, di bawah kontrol operasional Anda. Kepercayaan pada kontrol keamanan adalah tinggi, namun tergantung pada keterampilan dan kompetensi operator serta kemampuan mereka untuk tetap menjaga kebersihan keamanan yang tepat.
- Tantangannya, namun, adalah Anda masih harus menyesuaikan dan memelihara perangkat keras, perangkat lunak, lisensi, perencanaan kontingensi (cadangan dan kelanjutan bisnis), dan bahkan sumber daya manusia yang dijelaskan di atas. Termasuk overhead organisasi untuk terus mengembangkan dan mengelola sumber daya ini (pelatihan, HR, rencana gigi/medis, dll.).
Public Cloud
- Cloud publik adalah lingkungan di mana penyedia layanan membuat infrastruktur virtualisasi tersedia untuk sumber daya seperti mesin virtual, aplikasi, dan/atau penyimpanan. Sumber daya ini terbuka untuk konsumsi umum melalui internet. Cloud publik biasanya adalah lingkungan yang dioperasikan di bawah model bayar-per-penggunaan, di mana pelanggan hanya membayar untuk apa yang telah mereka langgan dan/atau komitmen.
- Kami dapat mengategorikan cloud publik lebih lanjut:
- Software-as-a-Service (SaaS). Contoh yang bagus dari SaaS adalah Microsoft Office 365. Meskipun Anda dapat menggunakan banyak alat melalui browser internet itu sendiri, Anda juga dapat mengunduh perangkat lunak yang menghadap klien, sementara semua kerja nyata terjadi dalam lingkungan cloud.
- Platform-as-a-Service (PaaS). Solusi di mana penyedia cloud menyediakan perangkat keras dan perangkat lunak, biasanya dalam model OpEx.
- Infrastructure as a Service (IaaS). Ketika kami merujuk ke cloud publik, ini biasanya layanan yang paling banyak diacu orang. Skenario khas adalah ketika Anda mengunjungi situs web dan memesan Windows Server virtual; dengan X jumlah prosesor, Y jumlah RAM, dan Z jumlah Penyimpanan. Di phoenixNAP, kami menawarkan gaya layanan ini. Setelah disediakan, Anda menginstal IIS dan WordPress, Anda mengunggah situs Anda, dan sekarang Anda memiliki server yang menghadap internet untuk situs web Anda. Konsumen yang tertarik dengan model ini biasanya hemat biaya dan mencoba menciptakan solusi mereka dengan pengeluaran paling sedikit. Hal seperti firewall yang menghadap internet dapat diabaikan atau sepenuhnya dilewati. Praktik arsitektur sistem yang kuat seperti membuat beban kerja terpisah untuk platform web dan platform penyimpanan/basis data (dengan firewall internal) mungkin juga menderita. Apa yang mungkin jelas pada titik ini adalah ini adalah salah satu area fokus intensif ketika kami menciptakan solusi kami.
- Nilai proposisi kami adalah jenis platform cloud ini mengurangi kebutuhan organisasi untuk berinvestasi dan memelihara infrastruktur on-premise, sumber daya, atau bahkan kontrak layanan tahunan. Meskipun ini akan mengurangi kebutuhan sumber daya, ini tidak akan menghilangkannya. Sebagian besar biaya lisensi termasuk melalui penyedia dan paling mungkin tersedia dengan titik harga yang jauh lebih rendah melalui skala ekonomi penyedia, Anda juga dijamin mendapatkan harga terbaik yang mungkin.
Tabel berikut membandingkan model alokasi biaya yang berubah:
IT Tradisional
Biaya Aset
- Perangkat Keras Server
- Perangkat Keras Penyimpanan
- Perangkat Keras Jaringan
- Lisensi Perangkat Lunak
Biaya Tenaga Kerja untuk Memelihara Infrastruktur
Biaya Data Center Fisik
- Daya Listrik
- Pendingin
- Keamanan
- Asuransi
Biaya Outsourcing/Konsultasi
Biaya Komunikasi/Jaringan
Cloud Publik
Biaya Infrastruktur Virtual
- Biaya Server
- Biaya Lisensi Perangkat Lunak
- Layanan Profesional
- Biaya Bandwidth
- Biaya Layanan Terkelola
Cloud Hybrid
- Pertimbangkan Cloud Hybrid sebagai fus antara Private dan Public Cloud. Tujuan yang diinginkan adalah beban kerja di kedua lingkungan ini dapat berkomunikasi satu sama lain, termasuk kemampuan untuk memindahkan beban kerja ini secara mulus di antara dua platform.
- Meskipun ini juga mungkin dalam skenario lain, dalam kasus Cloud Hybrid, biasanya terlihat lingkungan cloud publik yang dikonfigurasi seperti lingkungan on-premise. Skenario ini dapat memiliki segmentasi lalu lintas Utara-Selatan yang tepat, dan dalam kasus langka, segmentasi lalu lintas Timur-Barat yang diakseskan oleh firewall virtual atau terbaru teknologi mikro-segmentasi VMware NSX.
Apa Peran Kerang Kerja Kontrol?
Kerang Kerja Kontrol adalah garis besar praktik terbaik. Serangkaian proses dan kontrol yang kuat dan terdefinisi yang membantu penyedia untuk menempel pada postur keamanan yang tepat. Postur yang dapat dievaluasi, diaudit, dan dilaporkan, terutama ketika tunduk pada persyaratan regulasi yang diverifikasi oleh proses audit. Artinya bagi konsumen adalah penyedia telah membangun solusi berbasis standar yang konsisten dengan industri. Mereka tidak memotong sudut, mereka telah berusaha untuk menciptakan produk berkualitas yang andal dan inter-operable jika Anda perlu mem-port-in atau port-out komponen infrastruktur Anda. Pendekatan berbasis standar oleh penyedia juga dapat dimanfaatkan untuk kebutuhan kepatuhan regulasi Anda sendiri, karena mungkin mengatasi komponen dalam daftar periksa Anda yang dapat Anda serahkan kepada penyedia.
Bermitra dengan yang Terbaik
Angka pangsa pasar adalah ukuran kuantitatif, meskipun tunduk pada tingkat alpha, ini masih statistik yang andal. Intel dan VMware adalah pemimpin dan inovator global yang jelas di ruang ini. Keunggulan produk, ukuran kualitatif, adalah aset krusial saat mengintegrasikan komponen untuk menciptakan solusi inovatif di ruang yang sangat menuntut. Di phoenixNAP, kami bangga dengan kemitraan berkelanjutan kami dan bangga mengembangkan produk dengan mitra ini. Kami percaya pada nilai solusi co-branded yang inovatif namun menciptakan platform yang stabil karena keberlanjutan dan kepemimpinan di ruang ini.
Saat mengembangkan tawaran produk Data Security Cloud (DSC) kami, kami memiliki kesempatan untuk bekerja dengan generasi terbaru chipset Intel dan kode produk VMware rilis awal. Kami merancang dan mengimplementasikan dengan alat dan teknik generasi berikutnya, tidak terikat oleh warisan solusi atau metodologi sebelumnya.
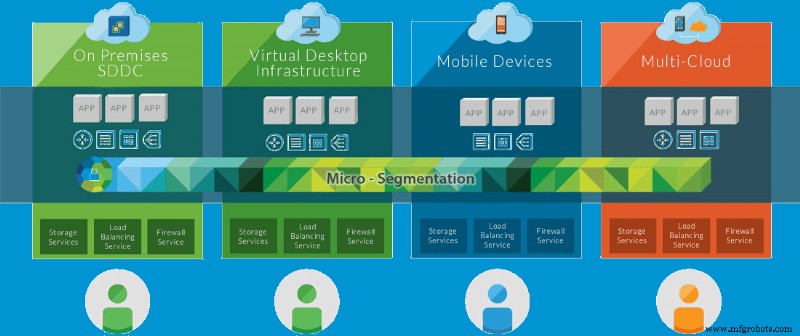
Kami mengintegrasikan teknologi vRealize Suite dan vCloud Director VMware ke dalam solusi kelas dunia. Di phoenixNAP, kami tidak hanya ingin memberdayakan pelanggan kami untuk mengelola tugas operasional mereka sendiri, tetapi dengan menggunakan VMware standar industri sebagai platform, kami dapat menciptakan solusi cloud hybrid antara implementasi on-premise dan Data Security Cloud mereka.
Memulai dari Awal
Karena kami ingin merancang tawaran layanan cloud yang aman, kami memilih untuk tidak dipengaruhi oleh warisan. Memulai dengan platform jaringan baru sepenuhnya berdasarkan software-defined-networking, kami menciptakan dan membangun solusi yang fleksibel, skalabel, mengintegrasikan praktik terbaik mikro-segmentasi dan isolasi data. Kami merancang tingkat fleksibilitas dan kontrol ini di seluruh tumpukan platform virtualisasi dan kain komunikasi yang saling terhubung.
Metodologi Desain
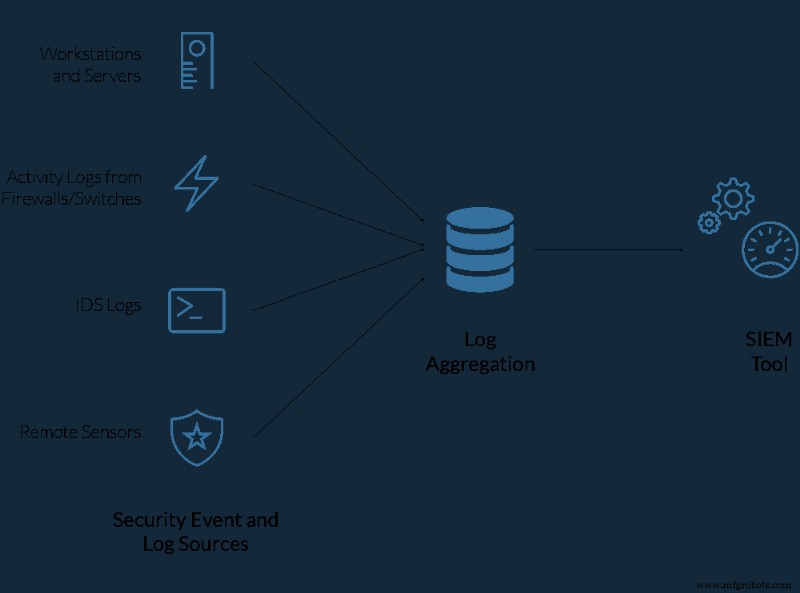
Kami mengandalkan latar belakang luas kami dalam memenuhi tujuan kepatuhan; mengintegrasikan pendekatan kerang kerja, menggunakan praktik terbaik industri, mengantisipasi kebutuhan dan keterbatasan yang diwarisi dengan mencapai sertifikasi industri dan kepatuhan seperti PCI, HIPAA Compliance, dan ISO 27002 (segera hadir). Kami merancang arsitektur yang fleksibel, namun aman, dilengkapi dengan platform agregasi dan koleksi log VMware LogInsight, yang streaming insiden terkait keamanan ke LogRhythm SIEM, dipantau oleh Security Operations Center (SOC) 24×7 kami.
Kami Membuktikannya
Apa cara yang lebih baik untuk membuktikan bahwa kami telah mencapai tujuan kami dalam standar keamanan daripada memiliki organisasi yang paling dihormati memvalidasi dan mengesahkan kami. Kami telah meminta TrustedSec mengevaluasi lingkungan kami, dan mereka menyaksikan bahwa memenuhi ekspektasi mereka. Namun, kami tidak berhenti hanya pada mencapai kepatuhan. Selain itu, sebagai profesional keamanan, kami melakukan audit lingkungan kami, melebihi standar regulasi. Kami merancang kerang kerja kami untuk memiliki pendekatan "tidak ada kompromi," dan filsafat dasar kami "lakukan hal yang benar" dari sudut pandang teknis dan keamanan. Terbukti oleh sertifikasi PCI dari platform cloud aman ini.
Peluncuran Tawaran Layanan Keamanan Kami
Setelah tahun pengujian yang luas dan umpan balik dari pelanggan kami, kami membangun kemampuan Manajemen Risiko Keamanan dan Tanggapan Insiden kami menjadi tawaran layanan, tersedia untuk seluruh basis pelanggan kami. Kami meningkatkan Operasi Keamanan kami melalui integrasi alat Otomatisasi Keamanan dan pengujian otomatis canggih, dan melalui kemitraan strategis dengan organisasi Information Sharing and Collaboration (ISACs) publik dan pribadi. Ditingkatkan oleh kemampuan kami untuk mengumpulkan data vektor ancaman secara global, secara real-time dari sistem kami sendiri, organisasi anggota, dan dark web, kami menggunakan teknik pengayaan unik, untuk melakukan profilasi prediktif dari struktur sosial masyarakat ini; dengan tujuan menciptakan intelijen yang dapat ditindaklanjuti atau sistem peringatan dini, untuk mendukung postur pertahanan kami.
Artinya kami membangun alat canggih untuk mendeteksi ancaman sebelum mereka mempengaruhi bisnis Anda. Kami menggunakan alat ini untuk mengambil tindakan pencegahan untuk melindungi jaringan pelanggan di bawah awasan kami. Tindakan yang mungkin membuat ancaman terbaru melewati Anda tanpa menyertakan Anda dalam jejaknya.
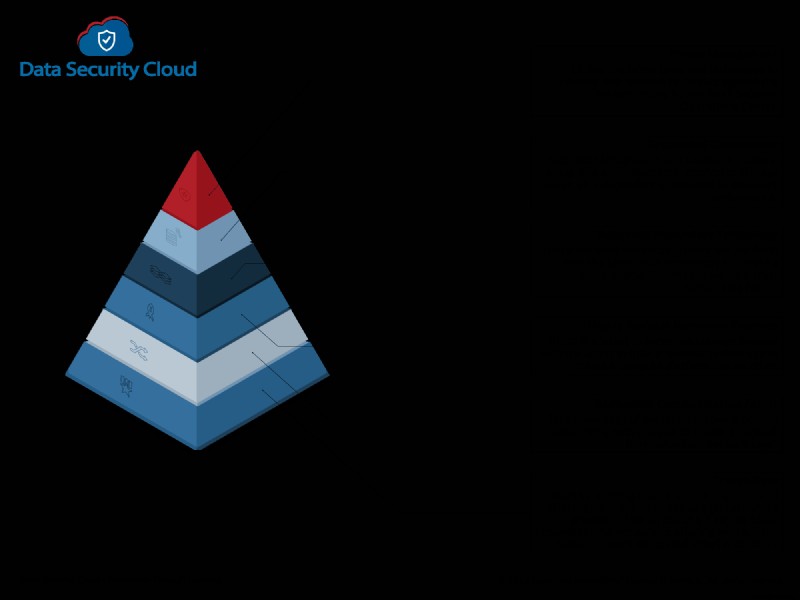
Pendekatan Bertingkat untuk Menciptakan Infrastruktur Cloud yang Aman
Dasar Terbukti
phoenixNAP memiliki sejarah yang panjang dan terbukti dalam merancang, mengembangkan, dan mengoperasikan solusi infrastruktur inovatif. Dengan perusahaan induk di sektor transaksi keuangan, kami memiliki pengetahuan dan keahlian yang luas dalam operasi aman solusi kritis ini. Sebagai operator fasilitas data center global, kami telah mendirikan reputasi yang terpercaya dan proses operasional, untuk mendukung kebutuhan basis klien yang beragam dan luas kami.
Sertifikasi kami dalam SOC-1, SOC-2, dan SOC-3 menetapkan garis dasar untuk kontrol akses fisik dan logis, keamanan data, dan manajemen serta prosedur kelanjutan bisnis. Penunjuk Type II kami memverifikasi kemampuan ini dalam praktik. Sertifikasi PCI-DSS kami mendirikan komitmen dan kredibilitas kami untuk "melakukan hal yang benar" untuk menciptakan lingkungan yang mengesampingkan kekhawatiran Anda untuk tingkat postur keamanan tertinggi.
Kain Komunikasi Global Redundan
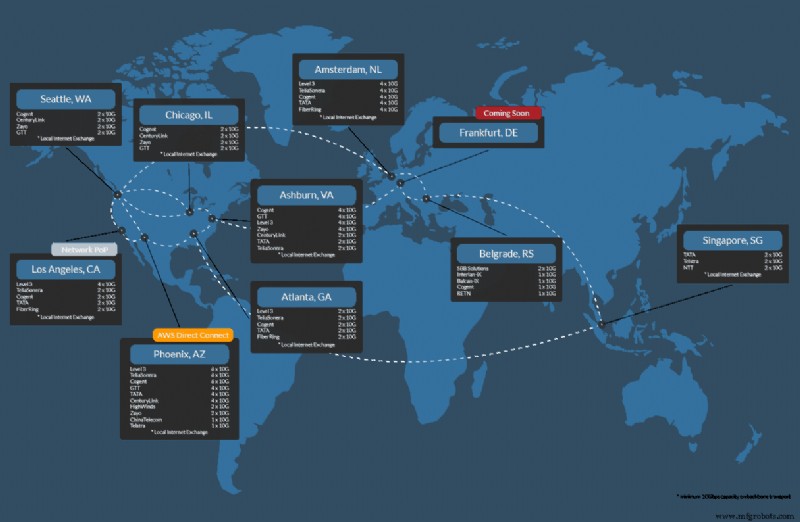
Di phoenixNAP, kami percaya bahwa setiap pelanggan layak menerima bentuk keamanan dan perlindungan tertinggi. Di level konsumen terendah kami, pelanggan kami mendapat manfaat dari Layanan Internet yang berjalan di atas koneksi campuran enam career, dengan teknologi seperti mitigasi DDoS yang terintegrasi dalam kain komunikasi. Setiap pelanggan kami menerima tingkat perlindungan yang luar biasa ini secara default. Menyelubungi keahlian ketersediaan datacenter kami, kami merancang kain switching mesh yang tahan lama secepatnya, menghilangkan titik kegagalan tunggal yang memberi kami kepercayaan untuk menawarkan jaminan Ketersediaan Tingkat Layanan (SLA) 100%.
Platform Perangkat Keras yang Skalabel Tinggi
Lisa Spellman – Intel VP/GM of Xeon and Datacenter
Aman di Dasar
- Root of trust module (TPM)
- Built-in instruction sets for verification (Intel TXT)
- Fast, high-quality random number generator (RDSEED)
- Firmware assurance (BIOS Guard)
Ekosi Terpadu
- Efficient provisioning and initialization (Intel PTE)
- Scalable management with policy enforcement (Intel CIT)
- Direct integration with HyTrust and VMware, etc.
Tingkat Kepercayaan Baru
- Secure, Enterprise Key Management
- Trusted connectivity
- Remote attestation fo the secure platform
- Compliance and measurement at the core
Dirancang di sekitar teknologi prosesor Intel Xeon terbaru bersama dengan keahlian luas kami dalam mengelola beban kerja yang skalabel tinggi dalam tawaran cloud lainnya kami, kami membangun platform komputasi yang mencapai peningkatan kinerja 1,59X dibandingkan generasi sebelumnya. Peningkatan ini diteruskan ke beban kerja pelanggan kami, memberikan mereka kinerja yang lebih baik, dan lingkungan densitas yang lebih tinggi untuk mengoptimalkan investasi yang ada, tanpa pengeluaran modal; dalam sebagian besar kasus tanpa komitmen OpEx tambahan.
Teknologi Hypervisor Canggih
Kami membangun komitmen dasar terhadap VMware, dan komitmen kami untuk mengintegrasikan alat dan teknik terbaru untuk memberdayakan pelanggan kami untuk melakukan apa yang mereka butuhkan, kapan pun mereka butuh.
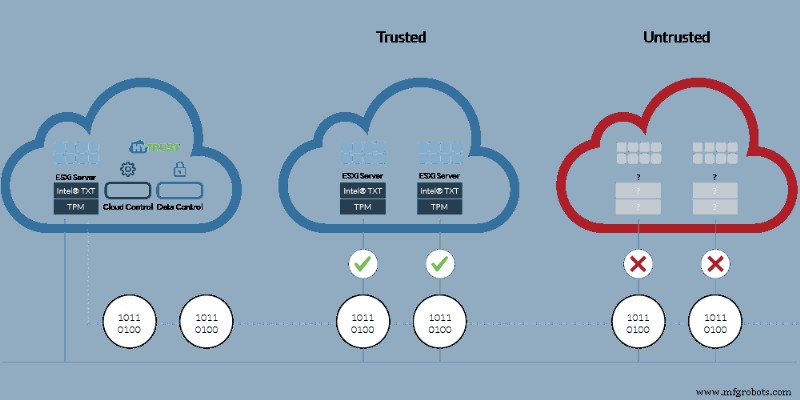
Menggunakan Hybrid Cloud Extender kami dapat membantu pelanggan menembus celah jaringan ke layanan cloud hosted sambil mempertahankan akses dan kontrol jaringan. Alat seperti VMWareNSX memungkinkan pembuatan kebijakan keamanan logis yang dapat diterapkan ke Mesin Virtual terlepas dari lokasi (cloud atau on-premise). Integrasi Intel Cloud Integrity Toolkit terbaru memungkinkan keamanan platform dengan kemampuan perlindungan dan kepatuhan data yang tak tertandingi.
Integrasi vRealize Suite dan vCloud Director kami tidak berbeda. Kami memberikan pelanggan kami akses langsung ke alat yang mereka butuhkan untuk mengelola dan melindungi lingkungan cloud hybrid mereka secara efektif. Dalam hal pelanggan ingin melibatkan phoenixNAP untuk melakukan beberapa tugas ini, kami menawarkan Layanan Terkelola melalui NOC dan jaringan dukungan pihak ketiga kami.
Komponen Tersegmen
Pengajaran telah mengajarkan kami cara mengidentifikasi dan mencegah kesalahan berulang, bahkan yang dilakukan oleh mitra strategis atau kompetitif di segmen industri. Salah satu pelajaran yang dipelajari adalah praktik terbaik untuk memisahkan dan memisahkan platform komputasi "Manajemen" dari platform komputasi "Pengguna." Segmentasi akan secara signifikan meminimalkan dampak crash "sistem dukungan," atau bahkan beban kerja operasional yang berat, dari mempengaruhi seluruh lingkungan komputasi. Dengan menciptakan peluang yang fleksibel dan inovatif, kami melatih tim kami untuk merenung, berkomunikasi, dan meningkatkan pengalaman mereka, menciptakan operator yang berpengetahuan dan cerdas yang dapat melangkah ke kotak siaga siap melakukan apa yang diminta dari mereka.
Manajemen Ancaman
Kami percaya bahwa kami telah menciptakan solusi infrastruktur terdepan dengan keamanan dan fungsionalitas kelas dunia. Namun, solusi ini masih tergantung pada operator manusia. Satu, yang berdasarkan keterampilan atau pelatihan, bisa menjadi titik terlemah. Oleh karena itu, kami terlibat dalam pendidikan berkelanjutan, terutama melalui keterlibatan industri kami yang berbeda dan upaya kepemimpinan. Tawaran layanan ini dirancang untuk menjadi lingkungan sentuhan tinggi, menggunakan metodologi zero-trust. Pelanggan yang tidak dapat menangani elemen insiden, dapat melihat kami terlibat atas nama mereka dan menyelesaikan perselisihan.
Jika semuanya gagal, dan lingkungan telah dilanggar, kami bergantung pada Incident Responder pihak ketiga yang sudah berkontrak yang menurun dalam format cepat. Penanganan yang tepat dari Tanggapan Insiden Keamanan Siber membutuhkan komponen Komunikasi Krisis. Satu atau lebih individu yang terlatih dalam menangani detail situasi, berinteraksi dengan publik dan penegak hukum, dan berdasarkan pada konsep psikologi, dilatih untuk sensitif dan suportif terhadap berbagai kelompok korban situasi.
Saat kami membundel cadangan dan pemulihan sebagai layanan inti dalam tawaran kami, kami dapat membuat keputusan restorasi layanan berdasarkan risiko menimpa data versus downtime yang berkelanjutan. Menggunakan lingkungan cloud untuk keuntungan kami, kami dapat mengisolasi sistem, dan menyebarkan sistem paralel untuk memulihkan layanan, sambil melestarikan server yang terkena dampak untuk analisis forensik lebih lanjut oleh penegak hukum.
Itu Semua tentang Lapisan
Hierarki Teknologi Keamanan Lingkungan Virtual
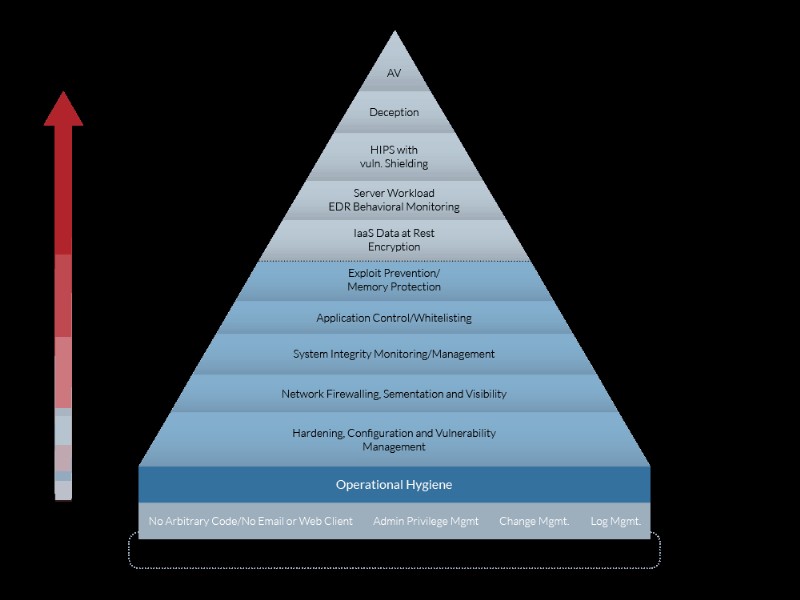
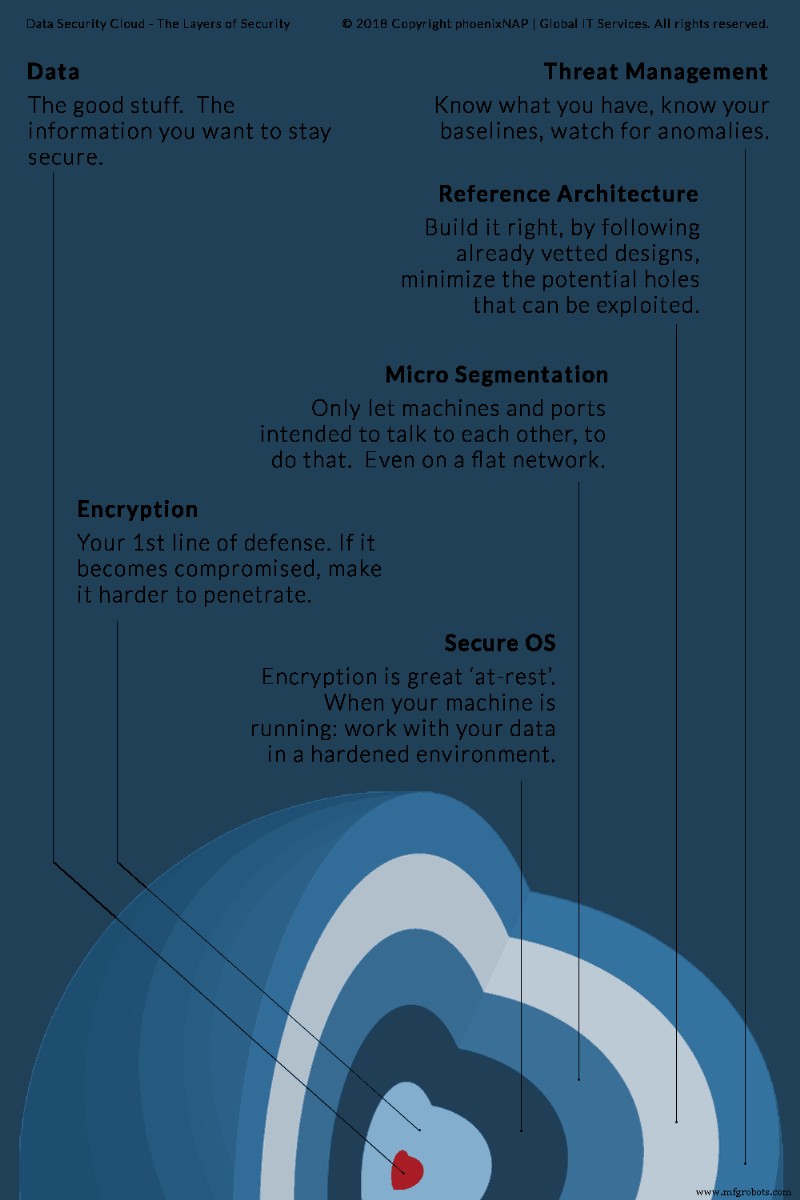
Solusi keamanan dirancang untuk bertahan melalui kedalaman. Jika satu lapisan terkompromi, proses pertahanan dimulai dengan meningkatkan alat dan teknik ke tingkatan berikutnya. Kami percaya bahwa pendekatan bertingkat seperti yang dijelaskan menciptakan solusi yang aman dan stabil yang dapat dengan mudah diskalakan secara lateral saat kebutuhan dan basis pelanggan tumbuh.
Mengapa Semua Ini Penting?
Dalam salah satu artikelnya dalam seri CISO Playbook, Steve Riley menantang pemimpin IT untuk tidak khawatir bahwa migrasi ke cloud mungkin mewajibkan penyerahan kontrol total tetapi mendorong mereka untuk mengadopsi pola pikir baru. Pola pikir ini difokuskan pada manajemen identitas, perlindungan data, dan kinerja beban kerja.
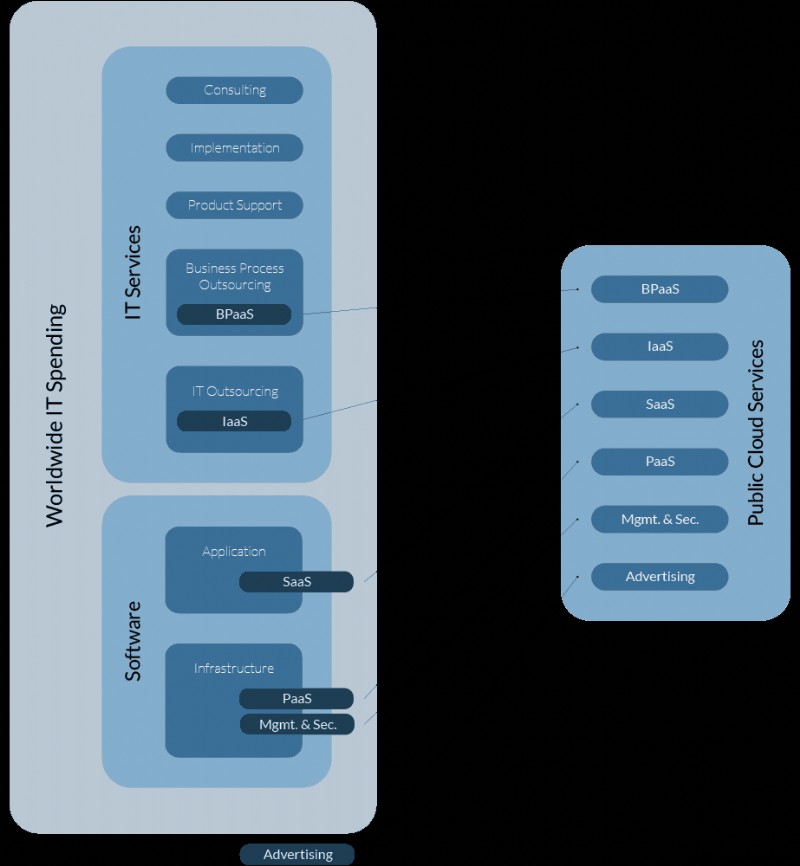
Utamanya mungkin merujuk pada penghematan biaya yang dicapai dari konsolidasi, dan transfer tanggung jawab ke penyedia layanan.
- Mengubah pengeluaran CapEx menjadi OpEx dapat tentu saja meningkatkan arus kas bagi mereka di ruang pasar SMB.
- Mengurangi overhead teknis melalui eliminasi peran yang tidak lagi diperlukan, dapat memberikan modal operasional yang jauh lebih besar, dan
dengan memfokuskan kembali sumber daya inti untuk berkonsentrasi pada kompetensi inti, menciptakan keuntungan bisnis di area yang penting bagi organisasi.
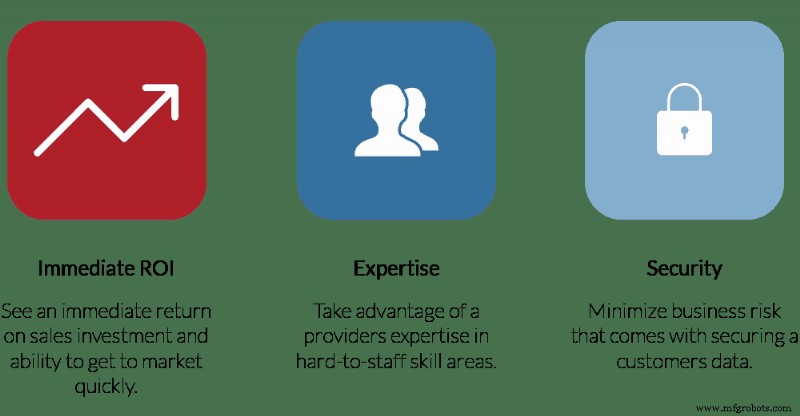
Menurut Gartner, manfaat migrasi cloud meliputi hal berikut:
- Waktu proyek lebih singkat: Cloud IaaS adalah pendekatan yang kuat untuk coba dan salah, menawarkan kecepatan yang diperlukan untuk menguji keberhasilan model bisnis.
- Distribusi geografis yang lebih luas: Distribusi global cloud IaaS memungkinkan aplikasi untuk diterapkan ke wilayah lain dengan cepat.
- Ketangguhan dan skalabilitas: Sumber daya adalah bayar seiring pakai. Jika aplikasi dirancang dengan benar, maka mudah untuk menskalakan kemampuan dalam waktu singkat.
- Ketersediaan aplikasi yang meningkat: Seperti yang dijelaskan, kami telah menunjukkan tingkat keamanan dan keandalan tertinggi. Jika Anda memiliki desain aplikasi yang tepat, Anda dapat mengembangkan ketersediaan aplikasi sesuai itu.
Apa yang Mendorong Strategi Cloud-First?
Kami mendengar banyak organisasi yang mengadopsi strategi cloud-first, di mana mereka default ke solusi berbasis cloud, hingga terbukti tidak mampu, atau tidak layak sebelum mereka mempertimbangkan opsi lain. Faktor yang mendorong tren ini meliputi:
- Biaya infrastruktur dan operasional yang berkurang. Dari pengurangan pengeluaran modal, menggunakan elastisitas layanan cloud, biaya perangkat lunak keseluruhan yang lebih rendah dan potensi pengurangan staf IT, organisasi melaporkan penghematan sekitar 14%.
- Fleksibilitas dan skalabilitas untuk mendukung ketangguhan bisnis. Ketangguhan didefinisikan oleh kemampuan untuk membawa solusi baru ke pasar dengan cepat. Kemampuan untuk mengontrol biaya, memanfaatkan berbagai jenis layanan, dan menjadi fleksibel untuk menyesuaikan dengan kondisi pasar.
- Layanan cloud cenderung menggunakan inovasi terbaru. Dapat memanfaatkan tingkat inovasi yang tinggi di ruang ini, organisasi dapat mendapat manfaat dengan mengintegrasikannya sebagai bagian dari strategi bisnis mereka.
- Strategi cloud-first dapat mendorong pertumbuhan bisnis melalui ekosistem yang mendukung.
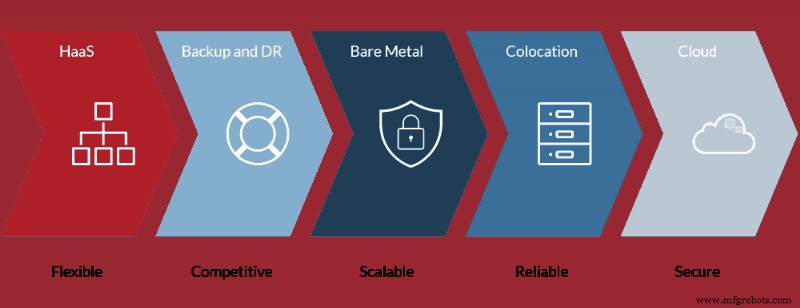
Hal yang Harus Dipertimbangkan
Tidak semua beban kerja sesuai atau ditujukan untuk platform komputasi berbasis cloud. Bagian scoping dari setiap proyek migrasi cloud harus dimulai dengan mengidentifikasi dan memilih beban kerja yang mudah dimigrasikan dan diterapkan dalam implementasi cloud multi-tenant.
Pelanggan perlu memahami profil dan karakteristik beban kerja mereka. Selama bertahun-tahun kami tidak akan pernah mempertimbangkan untuk memindahkan beban kerja basis data dari perangkat keras fisik. Ini adalah kasus serupa di mana beban kerja yang bergantung pada I/O tinggi atau timer perangkat keras (seperti GPS atau pemrosesan peristiwa real-time) mungkin sensitif terhadap berada di lingkungan komputer multi-tenant bersama.
- Lebih penting lagi, layanan cloud terutama berputar di sekitar platform server berbasis x86. Oleh karena itu, beban kerja yang bergantung pada arsitektur prosesor lain, atau bahkan unit pemrosesan sekunder khusus atau bahkan dongle, tidak menjadi calon cloud yang ideal.
Sebaliknya, infrastruktur berbasis cloud memungkinkan untuk:
- Ketangguhan Bisnis – untuk penerapan cepat, dan bahkan transisi cepat dari satu platform ke platform lain, dengan biaya transisi rendah.
- Pilihan Perangkat – Fleksibilitas untuk menerapkan, meruntuhkan, dan menerapkan kembali berbagai konfigurasi perangkat dalam hitungan klik.
- Kolaborasi – Penyedia cloud biasanya menyediakan helpdesk tingkat ahli, dengan akses langsung ke komunitas ahli yang dapat mendukung kebutuhan Anda.
Ada banyak alasan untuk mempertimbangkan strategi hybrid di mana Anda menggabungkan beban kerja. Apa yang perlu tetap pada bare-metal dapat tetap pada server bare metal, baik di fasilitas Anda atau fasilitas colocation seperti kami, sambil tetap terhubung ke platform cloud melalui cross-connect, mendapatkan manfaat dari kedua skenario.
Keamanan komputasi cloud terdiri dari serangkaian kekhawatiran yang luas. Ini tidak terbatas pada kerahasiaan data saja, tetapi kekhawatiran untuk privasi, kepatuhan regulasi, kelanjutan dan pemulihan, dan bahkan kelayakan vendor. Tetap aman di cloud, Namun, adalah "tanggung jawab bersama." Ini memerlukan kemitraan, terutama antara pelanggan dan penyedia layanan infrastruktur mereka. Tidak ada yang perlu dibenarkan bahwa pelanggaran data sering terjadi, dan sering karena kelalaian manajemen atau operator. Pelanggan mulai lelah dengan data mereka yang dibuka dan kemudian digunakan melawan mereka. Terakhir, disalahgunakan melalui vektor ancaman berbasis email, di mana pelaku kutip ID pengguna dan kata sandi yang dilanggar, sebagai cara untuk meyakinkan penerima sasaran untuk melakukan tindakan yang tidak diinginkan, di balik masker keaslian yang dirasakan.
Setiap organisasi yang menerima Informasi Pribadi yang Dapat Diidentifikasi (PII) dari basis pelanggan mereka menetapkan dengan pelanggan itu, kontrak sosial tersirat untuk melindungi informasi itu. Di phoenixNAP, kami telah menunjukkan kepemimpinan di ruang infrastruktur pada skala global, melalui kemitraan dengan pelanggan, agregator solusi, dan pemasok ulang. Kami telah menciptakan solusi inovatif untuk memenuhi tantangan unik yang dihadapi bisnis, melebihi harapan untuk mencapai tujuan yang diinginkan oleh organisasi sasaran.
Catatan dari Penulis: Elemen Strategi Keamanan yang Kuat
Selama bertahun-tahun, saya telah mempelajari banyak pelajaran penting ketika menciptakan solusi yang aman dan andal. Berikut adalah beberapa pemikiran akhir untuk dipertimbangkan.
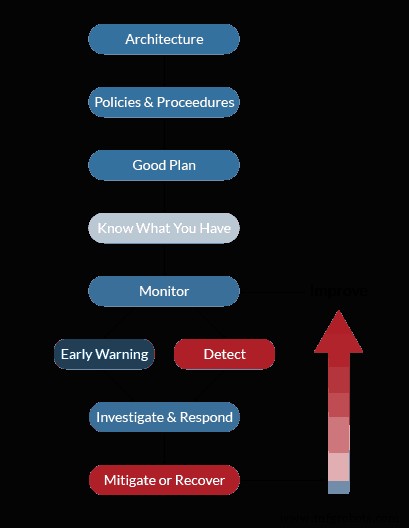
- Tidak ada pengganti untuk arsitektur yang kuat. Lakukan dengan benar dan Anda memiliki fondasi stabil untuk dibangun. Lakukan dengan salah dan Anda akan memainkan whack-a-mole untuk sisa siklus hidup itu.
- Punyai dokumentasi yang terperinci. Terapkan kebijakan dan prosedur yang masuk akal. Dokumentasi yang mendukung proses bisnis. Kebijakan keamanan untuk cloud tidak boleh membebani pengguna. Jika mereka melakukannya, mereka hanya menjadi target untuk shadow IT. Kebijakan perlu mendukung proses yang ada sambil menerapkan kontrol yang benar-benar diperlukan. Kontrol sedikit lebih baik daripada tidak ada kontrol karena solusi alternative.
- Rencanakan pelanggaran, rencanakan untuk down, rencanakan untuk invasi alien. Jika Anda merencanakannya, Anda tidak akan tertangkap dalam keadaan panik ketika sesuatu yang pasti terjadi. Semakin jauh dari jalur biasa sebuah skenario tampaknya, semakin baik Anda dapat mengadopsi untuk saat skenario kehidupan nyata muncul.
- Anda tidak dapat melindungi apa yang tidak Anda tahu Anda miliki. Manajemen aset adalah hal terbaik yang dapat Anda lakukan untuk postur keamanan Anda. Jika dimaksudkan untuk ada di sana: dokumentasikan. Jika tidak dimaksudkan untuk ada di sana: pastikan bahwa Anda memiliki mekanisme untuk mendeteksi dan mengisolasi. Bahkan untuk mengetahui siapa yang menempatkannya di sana, mengapa dan kapan.
- Sekarang setelah Anda tahu apa yang Anda miliki: pantau. Kenali perilaku normal. Kenali "baseline"-nya.
- Gunakan baseline itu sebagai ukuran perbandingan untuk mendeteksi anomali. Apakah sistem ini menunjukkan perilaku yang tidak konsisten?
- Investigasi. Punya kemampuan untuk melihat peringatan yang dipicu oleh perilaku yang tidak konsisten itu. Apakah Anda operasi 24/7? Dapatkah Anda mengabaikan indikator itu sampai pagi? Apakah pemangku kepentingan Anda, termasuk pelanggan Anda, menerima kemampuan Anda untuk mendeteksi dan merespons perjanjian Tingkat Layanan (SLA) yang Anda berikan kepada mereka? Dapatkah Anda mendukung sumber daya yang dibutuhkan untuk operasi 24/7, atau apakah Anda perlu meng-outsource komponen Manajemen Ancaman setidaknya dalam model cakupan perpanjangan? Alat SIEM terbaik tidak berguna tanpa seseorang yang bertindak atas peringatan begitu saja muncul. Machine learning membantu, namun, belum dapat mengganti operator.
- Mengatasi masalah atau dapat memulihkan lingkungan. Pahami titik pulih Anda (RPOs) dan titik waktu pulih Anda (RTO). Apakah solusi saat ini Anda memenuhi tujuan tersebut? Apakah tujuan yang sama dapat tercapai jika Anda harus memulihkan ke fasilitas di seluruh negeri, dengan tidak ada ketersediaan dari staf saat ini Anda karena krisis yang dihadapi? Bagaimana Anda akan berkomunikasi dengan pelanggan Anda? Apakah Anda memiliki komunikator krisis dan penangan insiden sebagai bagian dari tim respons?
- Ambil pelajaran yang Anda dapatkan, tingkatkan proses dan lakukan semuanya dari awal lagi.
Tidak ada vendor tunggal yang dapat memberikan Anda "golongan peluru." Setiap vendor yang mengatakan demikian, adalah seseorang yang harus Anda hindari. Kebutuhan setiap pelanggan unik. Setiap situasi membutuhkan campuran unik dari solusi untuk efektif. Oleh karena itu, jaringan kemitraan yang luas Anda, untuk memberikan solusi yang Anda butuhkan, tanpa mencoba membuat Anda pas dengan salah satu tawaran mereka.
Tawaran selalu ada di meja. Di phoenixNAP, kami dengan senang hati akan menerima panggilan untuk membahas kekhawatiran Anda di area ini, dan memberikan saran tentang apa yang kami pikirkan tentang topik yang berminat. Mempromosikan dan mendukung lingkungan yang diamankan dengan baik adalah bagian dari tanggung jawab sosial kami. Ini adalah bagian dari DNA dan filsafat inti untuk membangun produk di segmen ini. Biarkan kami menjadi mitra Anda dalam perjalanan ini.
Penggunaan Arsitektur Referensi
Salah satu manfaat dari infrastruktur aman berbasis cloud seperti Data Security Cloud kami, adalah kemampuan untuk menerapkan arsitektur referensi yang teruji pertempuran yang dalam beberapa kasus di atas kemampuan standar dari apa yang mungkin di lingkungan fisik.
Dalam apa yang akan kami pertimbangkan sebagai kasus ekstrim; arsitektur seperti yang digambarkan di atas menciptakan beberapa lapisan keamanan dengan berbagai gerbang untuk mencapai basis data berharga yang sebagian besar pelaku jahat tuju. Jangan abaikan pelaku jahat yang ingin mengambil kendali infrastruktur web untuk menyuntikkan pengunjung dengan payload infeksi; namun, hadiah nyata ada di dalam basis data tersebut dalam bentuk PII, PHI, atau data PCI. Sementara berbagai tingkat komponen pertahanan dirancang untuk membuatnya sulit bagi pelaku jahat untuk menembus benteng, Pemantauan Ancaman 24×7 pasti akan menangkap banyak upaya dan perilaku anomali, memicu aktivitas investigasi dan respons.
Melalui kombinasi yang kuat dari alat, teknologi, layanan, dan model biaya yang mendukung kebutuhan ruang SMB, kami yakin kami telah menunjukkan kepemimpinan kami, namun lebih penting lagi, kami telah menciptakan solusi yang akan memberikan manfaat bagi Anda; pelanggan SMB kami. Kami bertujuan untuk menciptakan solusi keamanan lengkap yang dapat Anda bawa ke depan saat Anda lebih mendefinisikan strategi cloud Anda.
Janji Kami
Kami telah merakit tim kelas dunia dari pemimpin yang sangat berpengalaman dan terampil, yang bersemangat tentang keamanan cloud. Seperti pemimpin pemikiran global, kami merancang untuk dunia dan melokalisasi. Kami menciptakan solusi yang berkelanjutan, memahami keinginan dan anggaran terbatas pelanggan. Biarkan kami tunjukkan kepada Anda bagaimana kami dapat memberikan manfaat untuk tujuan Anda melalui tawaran solusi kami. Mempertahankan janji kami untuk "melakukan hal yang benar" seiring dengan menemukan solusi terbaik untuk Anda.
Mulai dengan Keamanan Data dalam Komputasi Cloud Hari Ini; Hubungi phoenixNAP hari ini.



