Seberapa Aman Penyimpanan Awan? Panduan Melindungi Data Anda
Menyimpan data di awan menghilangkan kebutuhan untuk membeli, mengelola, dan memelihara infrastruktur penyimpanan internal. Meskipun kenyamanan ini, kurangnya kontrol atas data berbasis awan tetap menjadi kekhawatiran umum bagi bisnis, meskipun keamanan penyimpanan awan biasanya lebih unggul dari setiap perlindungan on-premises.
Artikel ini adalah pengantar keamanan penyimpanan awan dan teknik yang digunakan penyedia awan untuk melindungi data. Baca lebih lanjut untuk mempelajari berbagai aspek menjaga data berbasis awan tetap aman dan melihat bagaimana membedakan penyedia kelas atas dari vendor dengan perlindungan penyimpanan yang tidak memadai.
Apa Itu Penyimpanan Awan Aman?
Penyimpanan awan adalah layanan komputasi awan yang memungkinkan perusahaan untuk menyimpan data di awan alih-alih di penyimpanan data on-site. Model ini menawarkan cara nyaman untuk menyimpan berkas di server pihak ketiga dan memberikan karyawan akses sesuai permintaan ke data dari setiap perangkat.
Kasus penggunaan umum untuk penyimpanan awan adalah:
- Cadangan data.
- Penyimpanan berkas utama (paling umum dalam setup hibrid dan multi-cloud).
- Penyimpanan email.
- Disaster Recovery as a Service (DRaaS) untuk merespons peristiwa tidak terduga.
- Arsip berkas.
- Lingkungan pengembangan dan pengujian untuk tim DevOps yang memutar sumber daya penyimpanan.
Karena data yang disimpan di awan tidak berada di server on-prem, perusahaan yang menggunakan cloud publik harus sebagian bergantung pada penyedia untuk menjaga data tetap aman. Berita baiknya adalah pusat data vendor teratas menggunakan berbagai praktik untuk memastikan data tetap aman. Langkah-langkah ini sering mencakup:
- Enkripsi data end-to-end.
- Kemampuan keamanan siber canggih.
- Protokol otentikasi yang aman dan mekanisme kontrol akses.
- Fitur yang menjamin ketersediaan tinggi.
- Menyimpan data di server yang didistribusikan di berbagai lokasi.
- Keamanan infrastruktur dan perangkat fisik kelas atas.
- Fitur pemantauan awan canggih.
Seberapa Aman Penyimpanan Awan?
Jika Anda bekerjasama dengan penyedia yang tepat, penyimpanan awan Anda akan lebih aman daripada infrastruktur on-prem apa pun. Namun, tidak semua platform penyimpanan awan sama, dan beberapa kurang aman dari yang diakui oleh penyedia.
Penyedia yang tepat menawarkan banyak fitur dan kerangka kerja yang tidak dapat dengan mudah (atau murah) diterapkan oleh perusahaan di pengaturan on-prem. Kemampuan ini mencakup:
- Redundansi teratas: Pusat data tingkat penyedia memiliki redundansi peralatan dan perangkat lunak teratas untuk skenario pemulihan bencana.
- Keamanan fisik yang kuat: Pusat data kelas atas menyimpan server di fasilitas yang jauh lebih aman dari ruang server kantor rata-rata. Langkah umum termasuk pengawasan fasilitas 24 jam, kunci sidik jari, dan pengawal bersenjata.
- Fitur keamanan multi-tingkat: Penyedia awan bergantung pada firewall perangkat keras dan perangkat lunak teratas untuk memfilter lalu lintas yang masuk dan keluar dari penyimpanan awan. Penggunaan sistem deteksi intrusi (IDS) juga adalah langkah standar.
- Pengujian keamanan kelas atas: Penyedia awan menjalankan penilaian kerentanan teratur dan tes penetrasi untuk memastikan tingkat keamanan penyimpanan setara dengan ancaman terbaru.
- Pemantauan berkelanjutan (CM): CM memastikan tim keamanan memiliki visibilitas waktu nyata ke setiap server dan penyimpanan awan di fasilitas.
Sementara keamanan penyimpanan awan kemungkinan lebih kuat dari apa yang Anda gunakan untuk melindungi perangkat on-prem, awan menambahkan kompleksitas pada cara data disimpan. Tim Anda perlu belajar menggunakan alat baru, menyesuaikan taktik keamanan, dan menyiapkan langkah baru untuk memastikan keamanan data.
Tantangan Keamanan Penyimpanan Awan
Sementara bermanfaat, keputusan untuk memindahkan data ke awan berarti mengekspos berkas ke risiko baru. Di bawah ini adalah gambaran tentang risiko dan kekhawatiran paling umum dari keamanan penyimpanan awan.
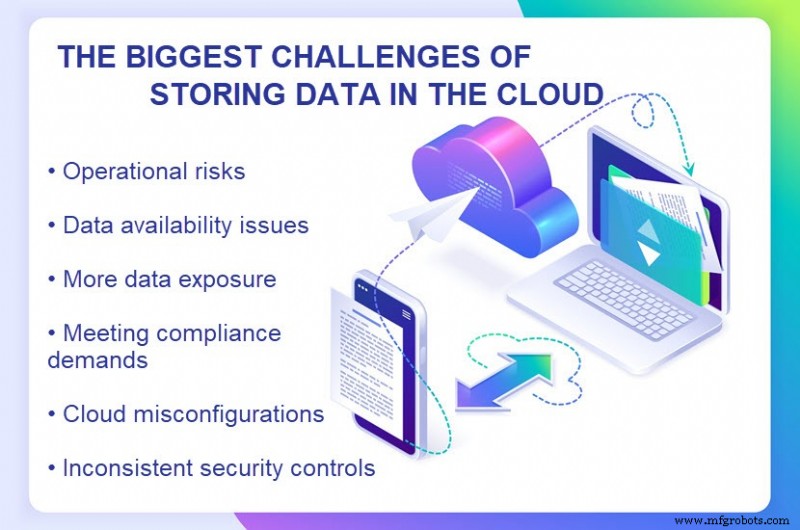
Risiko Operasional
Hampir semua kegagalan keamanan awan berasal dari kesalahan operasional yang dilakukan di pihak klien. Kesalahan paling umum mencakup:
- Karyawan menggunakan layanan atau platform penyimpanan awan yang tidak disetujui tanpa pengetahuan tim keamanan atau TI.
- Membagikan berkas kepada pengguna yang salah.
- Menghapus data berharga secara tidak sengaja.
- Kehilangan kunci enkripsi karena manajemen kunci yang buruk.
- Bergantung pada kata sandi yang lemah dan mudah dipecah.
- Karyawan menggunakan perangkat yang tidak disetujui dan tidak aman.
Penggunaan perangkat yang tidak sah adalah risiko yang sangat tinggi bagi perusahaan dengan kebijakan Bring Your Own Device (BYOD). Dalam hal itu, manajemen harus menciptakan dan memberlakukan kebijakan BYOD yang ketat untuk memastikan operasi yang aman.
Kekhawatiran Ketersediaan Data
Risiko operasional juga dapat terjadi di pihak penyedia layanan. Masalah umum termasuk:
- Gangguan layanan karena kegagalan server atau kesalahan staf.
- Bencana lokal (padam listrik, kebakaran, gempa bumi, dll.) yang menyebabkan kegagalan perangkat keras dan downtime.
- Serangan siber yang berhasil yang menargetkan penyedia secara langsung atau melalui pengguna awan lain.
Jika sesuatu mempengaruhi penyedia penyimpanan Anda, peristiwa akan secara langsung mempengaruhi akses ke data Anda. Anda harus menunggu penyedia memperbaiki masalah, dan tim mungkin tidak memiliki akses ke data berbasis awan sampai tim vendor menyelesaikan masalahnya.
Paparan Data yang Lebih Banyak
Sebagian besar keamanan data adalah memastikan tidak ada orang di luar tim yang dapat mengakses data. Ketika Anda bergantung pada mitra untuk menyimpan berkas, Anda meningkatkan permukaan serangan melalui mana aktor berbahaya dapat mencapai data Anda.
Bahkan jika Anda mengambil langkah yang tepat untuk memastikan tidak ada orang di tim yang bocorkan data, penyedia penyimpanan Anda mungkin secara tidak sengaja mengekspos berkas Anda dan menyebabkan kebocoran data atau membuka jalan bagi serangan yang memakan biaya.
Kewajiban Regulasi dan Kepatuhan
Karena permintaan kepatuhan bervariasi berdasarkan bagaimana dan di mana bisnis menyimpan data, penyimpanan awan harus memenuhi semua persyaratan yang relevan. Permintaan ini dapat menentukan cara penyedia harus:
- Menyimpan dan memproses data.
- Mengontrol akses ke berkas.
- Mengsegmentasi penyimpanan.
- Menghapus data.
- Menjaga data tetap aman.
Selain memenuhi persyaratan saat ini, layanan awan juga harus cukup fleksibel untuk memungkinkan bisnis menyesuaikan diri dengan permintaan dan regulasi baru.
Masalah Konfigurasi Salah
Konfigurasi awan salah adalah kesalahan atau gangguan apa pun yang mengekspos data awan ke risiko. Karena pengguna akhir memiliki visibilitas dan kontrol yang terbatas atas data dan operasi, konfigurasi salah adalah masalah umum.
Konfigurasi salah penyimpanan awan biasanya disebabkan oleh:
- Insinyur yang kurang berpengalaman.
- Kesalahan TI.
- Kebijakan sumber daya dan operasi yang buruk.
Konfigurasi salah sering mengarah pada pelanggaran data, baik dari ancaman internal atau aktor eksternal yang mendapatkan akses ke awan.
Kontrol Keamanan yang Tidak Konsisten
Kontrol keamanan yang bertentangan dan terlalu kompleks juga dapat menyebabkan masalah. Masalah paling umum muncul ketika tim penyedia dan klien menetapkan aturan yang tidak konsisten yang meninggalkan celah keamanan yang dapat dieksploitasi oleh perusak.
Ada dua cara untuk mengurangi risiko kontrol keamanan yang bertentangan:
- Pilih solusi penyimpanan awan yang memungkinkan tim Anda untuk menyiapkan dan mengelola kontrol keamanan dasar.
- Bekerjasama dengan penyedia yang terpercaya yang setuju untuk menanggung tanggung jawab penuh atas keamanan penyimpanan data.
Praktik Terbaik Keamanan Penyimpanan Awan
Keamanan penyimpanan awan adalah tanggung jawab bersama antara penyedia layanan dan konsumen. Jika hanya satu sisi yang memiliki perlindungan data yang kuat, kurangnya keamanan di ujung lain akan mengarah pada risiko dan serangan. Penyedia dan konsumen harus mendekati keamanan penyimpanan awan dengan cara berikut:
- Penyedia harus menerapkan kerangka dasar untuk platform mereka (protokol otentikasi, kontrol akses, enkripsi kelas atas, dll.).
- Klien harus melengkapi kerangka bawaan dengan langkah tambahan untuk memperkuat keamanan dan merapatkan akses ke data awan.
Di bawah ini adalah pandangan tentang praktik terbaik keamanan penyimpanan awan yang memungkinkan vendor dan konsumen layanan untuk memastikan keamanan data.
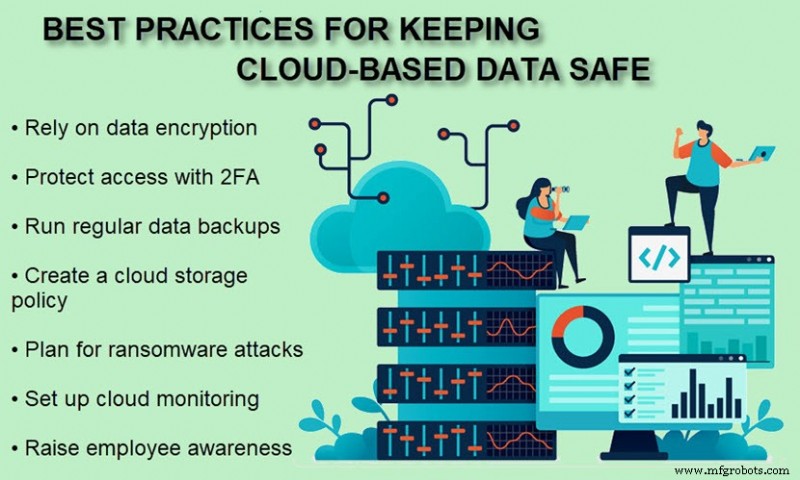
Enkripsi Data
Penyedia awan harus mengenkripsi data awan. Cara ini, jika aktor atau program berbahaya mengakses berkas, semua yang akan ditemukan pengguna yang tidak sah adalah data acak. Satu-satunya cara untuk mendekripsi data adalah menggunakan kunci dekripsi.
Penyedia harus mengenkripsi data baik saat diam maupun saat transit:
- Enkripsi saat diam melindungi data awan yang disimpan yang saat ini tidak digunakan (enkripsi AES 256-bit adalah opsi paling populer).
- Enkripsi saat transit melindungi data saat berkas berpindah antara dua titik awan atau jaringan (enkripsi TLS/SSL 128-bit adalah pilihan paling umum).
Perusahaan dapat meningkatkan keamanan penyimpanan awan dengan enkripsi sisi klien. Dengan strategi ini, enkripsi dan dekripsi terjadi pada perangkat pengguna target. Tidak ada enkripsi atau dekripsi di server penyedia karena vendor tidak menyimpan kunci apa pun. Bahkan jika perusak menembus server penyedia, pencuri tidak akan mendapatkan kunci dekripsi Anda.
Autentikasi Dua Faktor (2FA)
Autentikasi dua faktor (2FA) mengharuskan pengguna untuk memberikan dua informasi saat login. Selain nama pengguna dan kata sandi, 2FA juga mengharuskan karyawan untuk memberikan kredensial tambahan, yang dapat berupa:
- Pindai biometrik (pindai wajah atau jari adalah opsi paling umum).
- PIN sekali pakai yang dikirim ke alamat email atau telepon pengguna.
- Token hardware (biasanya USB).
Autentikasi dua faktor menambahkan lapisan keamanan tambahan yang mencegah aktor yang tidak sah mengakses penyimpanan awan dengan kata sandi yang dicuri (target umum dari serangan phishing). Selalu cari penyedia yang memungkinkan penggunaan 2FA.
Cadangan Data (Di Kedua Sisi)
Keduanya, Anda dan penyedia awan Anda harus membuat cadangan teratur:
- Penyedia harus membuat cadangan data awan teratur dan menyebarkan berkas di beberapa pusat data. Jika salah satu server offline, klien tidak akan mengalami downtime.
- Anda harus mencadangkan berkas awan paling sensitif (atau semua) Anda di hard drive on-prem. Simpan cadangan ini tidak dapat diubah dan perbarui secara teratur untuk menghindari kehilangan data dalam skenario apa pun.
Membuat Kebijakan Penyimpanan Awan
Kebijakan penyimpanan awan memastikan karyawan Anda memahami pendekatan perusahaan dalam menyimpan dan mengelola data di awan. Dokumen ini harus berkembang seiring kebutuhan saat ini perusahaan dan layanan awan yang digunakan tim. Kebijakan harus menyediakan:
- Gambaran umum yang jelas tentang semua tujuan bisnis terkait awan.
- Panduan tentang kapan dan bagaimana karyawan harus menggunakan penyimpanan awan.
- Daftar praktik terbaik saat bekerja dengan data awan.
- Instruksi tentang data apa yang harus pergi ke penyimpanan awan mana.
- Gambaran umum semua tanggung jawab kepatuhan dan regulasi.
- Semua standar konfigurasi.
Jika Anda bergantung pada arsitektur awan hibrid, kebijakan Anda juga harus mencakup praktik untuk mengakses, mengelola, mengintegrasikan, dan mengatur penggunaan awan dalam lingkungan hibrid unik Anda.
Perlindungan Ransomware
Serangan ransomware memungkinkan perusak untuk mengenkripsi data Anda dan menuntut tebusan sebagai pertukaran untuk kunci dekripsi. Jika korban menolak untuk memenuhi tuntutan, perusak menghapus kunci dan, akibatnya, membuat data target tidak berguna.
Jenis serangan siber ini dapat merusak keuangan dan reputasi Anda, jadi Anda harus selalu bekerjasama dengan penyedia awan yang menawarkan perlindungan ransomware kelas atas.
Pemantauan Penyimpanan Awan
Pemantauan perubahan, akses, dan aktivitas yang berkelanjutan membantu mengidentifikasi dan menghapus ancaman potensial terhadap penyimpanan awan. Sebagian besar layanan penyimpanan mencakup pemantauan awan yang kuat dengan peringatan untuk:
- Login baru.
- Aktivitas akun.
- Bagikan data.
- Penghapusan berkas.
- Aktivitas yang tidak biasa dan mencurigakan.
Selain peringatan dari tim penyedia, Anda juga dapat menerapkan alat pemantauan awan Anda sendiri. Alat tambahan memastikan Anda mengambil pendekatan proaktif terhadap keamanan penyimpanan awan dan tim Anda dapat mengidentifikasi ancaman yang muncul dari pihak Anda.
Edukasi Karyawan tentang Keamanan Penyimpanan Awan
Mengedukasi karyawan tentang keamanan penyimpanan awan sangat membantu melindungi berkas di awan. Gelar sesi pelatihan yang mempelajari karyawan dengan semua aspek utama kebijakan penyimpanan awan Anda, termasuk:
- Data apa yang harus disimpan di awan, dan berkas apa yang harus tetap on-prem.
- Praktik berbagi data yang aman.
- Alat dan platform penyimpanan awan yang disetujui.
- Risiko yang ditimbulkan oleh berbagi dan menyimpan data di awan.
- Standar konfigurasi yang relevan.
- Aturan akses internal dan eksternal.
Masa Depan Penyimpanan Awan Aman
Penyimpanan awan sudah jauh lebih aman daripada server on-prem rata-rata, dan perkiraan menunjukkan bahwa perbedaan keamanan ini hanya akan semakin besar. Berikut adalah beberapa tren menonjol yang dapat Anda harapkan dari keamanan penyimpanan awan di masa mendatang:
- Alat AI: Penyedia secara bertahap beralih ke AI untuk membantu melindungi data awan. Alat yang didukung AI dapat membebani staf dan mengawasi beberapa tingkat analisis keamanan pertama.
- Peningkatan multi-cloud storage: Menyimpan salinan cadangan data di awan alternatif akan terus meningkat dalam popularitas karena penyedia mencoba cara untuk mengurangi ancaman ransomware dan meningkatkan pemulihan bencana awan.
- Performa yang lebih baik: Selain peningkatan keamanan, solusi penyimpanan awan juga akan menjadi lebih dapat diskalakan dan fleksibel untuk menandingi pengaturan on-prem.
- Harga yang lebih rendah: Penyedia awan akan semakin fokus pada pengurangan biaya untuk membuat penyimpanan awan lebih kompetitif. Perubahan pertama yang mungkin adalah penghapusan biaya egress yang mahal.
- Pergerakan menuju tepi: Kami akan melihat lebih banyak konsumen awan memindahkan penyimpanan awan mereka menuju tepi jaringan. Komputasi tepi memungkinkan klien untuk menyiapkan dan menjalankan proses lebih dekat dengan basis pelanggan mereka.
- Komputasi rahasia: Lebih banyak penyedia akan mulai menggunakan komputasi rahasia untuk membuat keamanan penyimpanan awan bahkan lebih kuat. Kemampuan ini memperluas enkripsi at-rest dan in-transit dengan enkripsi in-use tambahan yang menjaga data tetap aman selama operasi.
Penyedia Layanan yang Tepat adalah Penting bagi Keamanan Penyimpanan Awan
Anda sekarang harus dapat membedakan platform penyimpanan awan yang aman dari yang kurang memiliki perlindungan yang memadai. Memilih vendor yang menawarkan sebagian besar (atau, idealnya, semua) kemampuan di atas akan memungkinkan Anda untuk menikmati manfaat komputasi awan tanpa menambahkan risiko yang tidak perlu pada operasi sehari-hari Anda.



