Mengapa Praktik Pengembangan Berbasis Standar Penting—Bahkan Ketika Tidak Wajib
Sebuah industri yang didedikasikan untuk verifikasi dan validasi—didorong oleh standar seperti IEC 61508, ISO 26262, IEC 62304, MISRA C, dan CWE—telah muncul untuk memastikan perangkat lunak andal, aman, dan berkualitas tinggi. Bahkan jika produk Anda tidak termasuk dalam persyaratan regulasi yang ketat dari standar ini, mengadopsi proses praktik terbaik yang terbukti dapat secara dramatis mengurangi bug, mempersingkat waktu ke pasar, dan memotong biaya pemeliharaan.
Jenis Kesalahan dan Alat untuk Mengatasi Mereka
Defek perangkat lunak terbagi menjadi dua kategori luas, masing-masing memerlukan teknik mitigasi yang berbeda:
Kesalahan pengkodean—misalnya, akses array di luar batas—dapat terdeteksi awal dengan analisis statis.
Kesalahan aplikasi timbul ketika kode tidak memenuhi spesifikasi; ini hanya terungkap melalui pengujian yang didorong oleh persyaratan.
Kesalahan Pengkodean dan Tinjauan Kode
Analisis statis adalah garis pertahanan yang kuat, terutama saat diintegrasikan di awal proyek. Ini mengidentifikasi pelanggaran aturan pengkodean yang bisa jadi menjadi bug yang sulit di-debug nanti. Komplementer dengan analisis statis, tinjauan kode yang ketat memeriksa apakah kode mematuhi standar pengkodean yang dipilih, seperti MISRA C:2012.
Secara teori, bahasa yang dirancang untuk keselamatan—Ada, misalnya—akan menghilangkan banyak jebakan melalui pemikiran yang kuat dan konstruksi yang eksplisit. Dalam praktiknya, sebagian besar tim tertanam bergantung pada C atau C++, yang menawarkan fleksibilitas tetapi juga mengekspos pengembang pada jebakan halus seperti perilaku yang tidak ditentukan, tidak ditentukan, dan yang ditentukan oleh implementasi. Dengan membatasi fitur bahasa yang digunakan dan melarang konstruksi berisiko (misalnya, goto, malloc, mencampur aritmatika bertanda dan tidak bertanda), standar pengkodean dapat meningkatkan batas pencegahan defek.
Berikut adalah beberapa jebakan umum yang diilustrasikan dalam dunia C/C++:
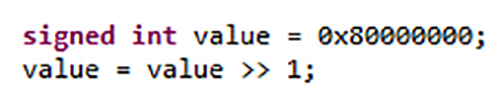
Pergeseran bilangan bulat bertanda yang ditentukan oleh implementasi: apakah pergeseran ke kanan mengisi bit urutan tinggi dengan nol atau satu?
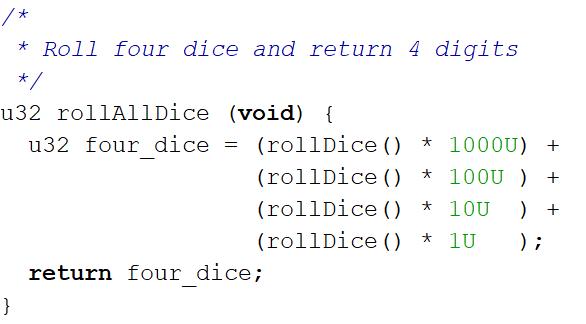
Urutan yang tidak ditentukan dari evaluasi argumen fungsi, yang dapat mengubah hasil dari rutinitas sederhana seperti rollDice().
Mencampur nilai bertanda dan tidak bertanda, yang dapat menyebabkan overflow halus.
Gambar 1 dan 2 di bawah ini menunjukkan bagaimana kode yang sama dapat berperbeda di antara kompiler, menekankan pentingnya pendekatan pengkodean yang disiplin.
Gambar 1: Perilaku beberapa konstruksi C dan C++ bergantung pada kompiler yang digunakan. (Sumber: LDRA)
Gambar 2: Perilaku beberapa konstruksi C dan C++ tidak ditentukan oleh bahasa. (Sumber: LDRA)
Mengadopsi standar pengkodean yang terkemuka seperti MISRA C:2012 membantu menghindari jebakan ini. Aturan standar mencakup lebih dari 300 praktik pengkodean spesifik, masing-masing didukung oleh penjelasan yang merujuk pada perilaku yang tidak ditentukan dan tidak ditentukan oleh bahasa. Sebagian besar pedoman “dapat diputuskan,” berarti alat analisis statis dapat secara otomatis mendeteksi pelanggaran; beberapa “tidak dapat diputuskan,” di mana alat harus menandai potensi masalah dan pengembang memutuskan apakah itu masalah nyata.
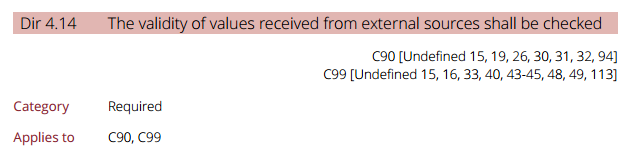
Pada April 2016, MISRA memperluas cakupannya untuk mengatasi perangkat lunak yang kritis keamanan dengan menambahkan 14 pedoman baru. Direktif 4.14, misalnya, secara spesifik menargetkan perilaku yang tidak ditentukan, menyediakan lapisan perlindungan ekstra untuk proyek yang berorientasi pada keamanan. Gambar 4 menunjukkan bagaimana pertimbangan keamanan MISRA selaras dengan kerangka keselamatan yang lebih luas.
Gambar 4: MISRA dan pertimbangan keamanan. (Sumber: LDRA)
Kesalahan Aplikasi dan Pengujian Persyaratan
Sementara standar pengkodean melindungi dari bug tingkat rendah, bug aplikasi muncul ketika perangkat lunak gagal memenuhi perilaku yang dimaksud. Mendeteksi ini memerlukan dasar persyaratan yang kuat dan tautan yang dapat ditelusuri antara persyaratan, desain, dan kode.
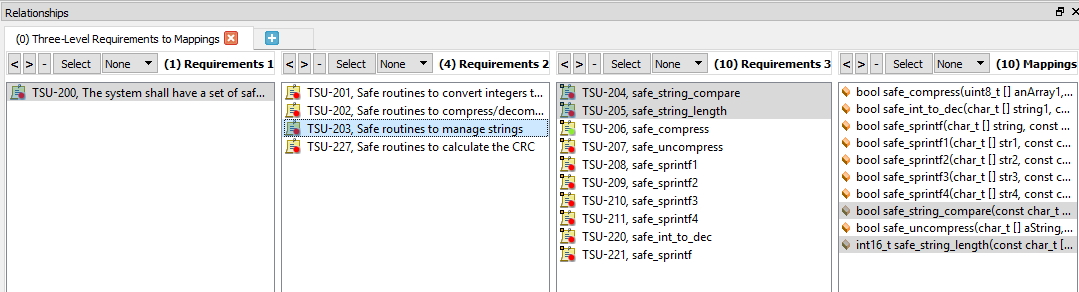
Pelacakan dua arah memastikan setiap persyaratan diimplementasikan dan setiap implementasi dapat ditelusuri kembali ke persyaratan. Gambar 5 dan 6 mengilustrasikan pemetaan dua arah ini, mengungkap fungsionalitas yang hilang atau berlebihan sejak awal dalam siklus hidup.
Gambar 5: Pelacakan dua arah, dengan fungsi yang dipilih. (Sumber: LDRA)
klik untuk gambar lebih besar Gambar 6: Pelacakan dua arah, dengan persyaratan yang dipilih. (Sumber: LDRA)
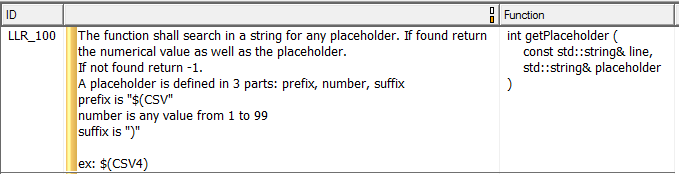
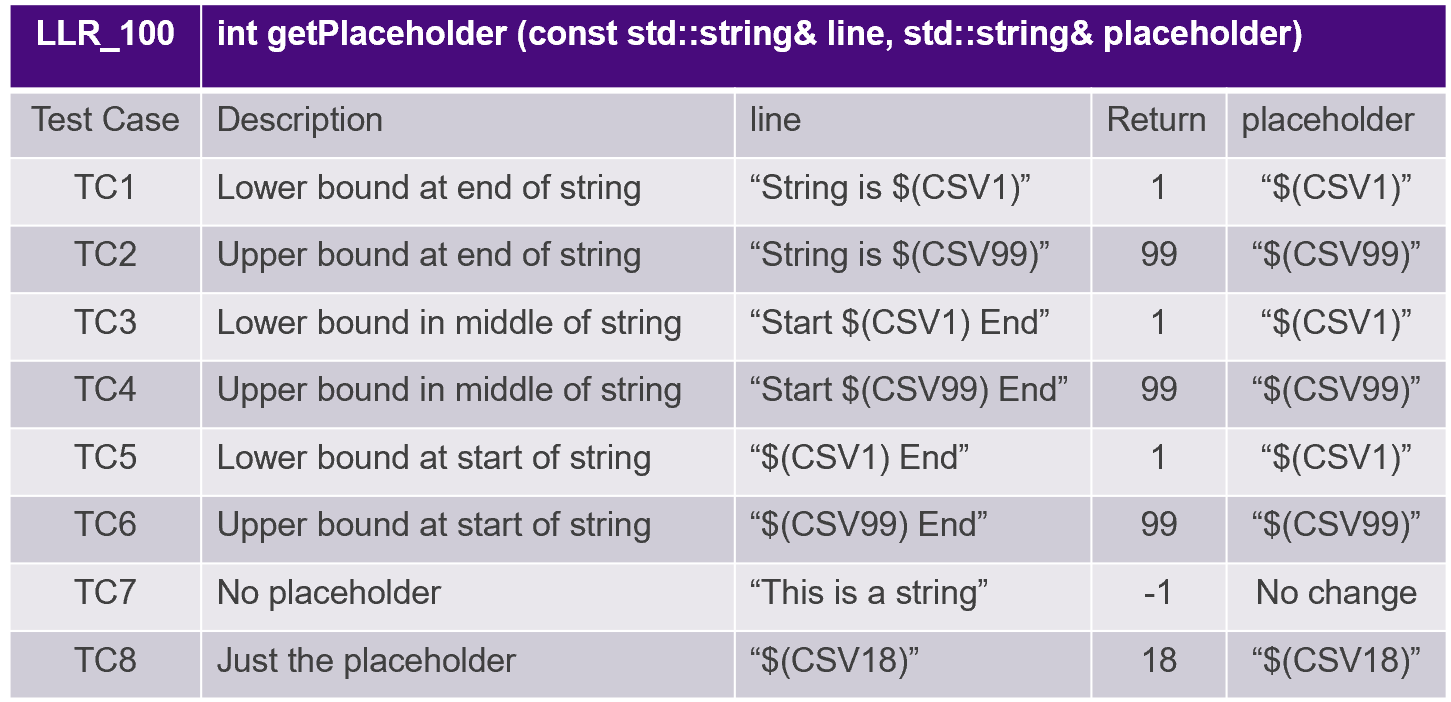
Setelah pelacakan tersedia, kasus uji dapat diperoleh dari persyaratan tingkat rendah. Gambar 7 menunjukkan persyaratan tingkat rendah yang umum yang menentukan perilaku satu fungsi secara penuh, dan Tabel 1 menunjukkan bagaimana kasus uji memetakan ke persyaratan tersebut.
Gambar 7: Contoh persyaratan tingkat rendah. (Sumber: LDRA)
Tabel 1: Kasus uji yang diperoleh dari persyaratan tingkat rendah. (Sumber: LDRA)
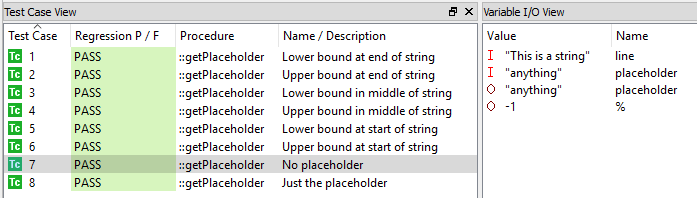
Menjalankan uji ini dengan kerangka pengujian unit pada host dan target mengonfirmasi bahwa implementasi cocok dengan persyaratan. Gambar 8 menunjukkan suite regresi di mana semua kasus uji lulus. Setelah eksekusi uji, metrik cakupan struktural memverifikasi bahwa seluruh basis kode telah digunakan; kesenjangan yang terjadi memicu uji tambahan atau refaktorisasi kode.
Gambar 8: Melakukan pengujian unit. (Sumber: LDRA)
Kesimpulan
Kompleksitas perangkat lunak semakin meningkat, dan risiko defek juga demikian. Pengembangan praktik terbaik—berlandaskan standar pengkodean modern seperti MISRA C:2012, metrik yang ketat, persyaratan yang dapat ditelusuri, dan pengujian berbasis persyaratan—menyediakan jalur yang terbukti menuju kode berkualitas tinggi, andal, dan kuat. Baik proyek Anda terikat oleh regulasi keselamatan formal atau tidak, disiplin dan transparansi yang dibawa oleh praktik ini adalah manfaat netto bagi setiap tim pengembangan.