Menguasai Pengkodean Terintegrasi: Kebiasaan Terbukti untuk Mengurangi Kesalahan dan Meningkatkan Keamanan
Selama dekade terakhir, perangkat lunak terintegrasi tumbuh dari beberapa ratus ribu baris menjadi lebih dari 100 juta dalam sebuah kendaraan yang umum. Pergeseran ke prosesor 32-bit dan memori yang melimpah telah membuka fungsi yang tak tertandingi—namun juga memperkuat risiko bug halus yang mengancam keamanan dan keamanan.
Untuk tetap unggul, pengembang harus mengadopsi pendekatan sistematis yang mencegah kesalahan sebelum mereka masuk ke dalam basis kode. Dua kategori kesalahan utama yang layak mendapat perhatian khusus:
- Kesalahan pengkodean – misalnya, akses array di luar batas. Ini dapat terdeteksi melalui analisis statis.
- Kesalahan aplikasi – hanya terdeteksi ketika perilaku perangkat lunak divalidasi terhadap persyaratannya.
Menerapkan standar pengkodean yang ketat, seperti MISRA C/C++, bersama dengan pengujian berbasis persyaratan, menawarkan "seoal pencegahan" yang kuat. Strategi ini mengurangi waktu debug, merapatkan jadwal, dan pada akhirnya melindungi ROI Anda.
Mengapa Pencegahan Penting
Kesalahan manusia tidak dapat dihindari—insinyur tergesa-gesa, mengabaikan detail, atau salah menginterpretasi alur data kompleks. Namun, ketika perangkat lunak tumbuh dalam ukuran dan konektivitas, kesalahan sederhana ini dapat merintangi menjadi kegagalan kritis. Standar pengkodean yang disiplin membantu mendeteksi dan menghilangkan banyak jebakan ini sebelum mereka muncul.
Di ekosistem C/C++, sekitar 80% defect berasal dari penyalahgunaan hanya 20% bahasa. Dengan melarang atau membatasi konstruksi yang bermasalah, standar secara dramatis meningkatkan kualitas kode.
Pertimbangkan perilaku yang tidak ditentukan yang timbul ketika integer bertanda di-shift ke kanan. Tergantung pada kompiler, hasilnya dapat berbeda, yang mengarah pada perilaku program yang tidak konsisten. Demikian pula, fungsi yang membaca buffer lingkaran dapat mengembalikan nilai dalam urutan yang tidak terduga pada beberapa kompiler. Nuansa-nuansa ini disorot dalam gambar di bawah ini.
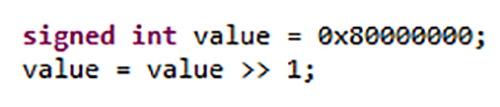
Gambar 1. Perilaku bergantung kompiler dalam konstruksi C/C++. Sumber: LDRA
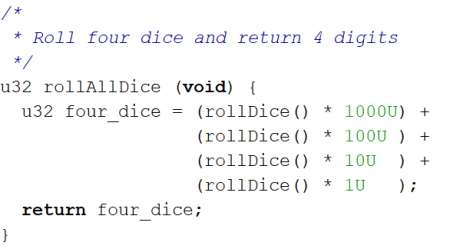
Gambar 2. Perilaku tidak ditentukan dalam contoh buffer lingkaran. Sumber: LDRA
Memanfaatkan MISRA C/C++
MISRA, pertama kali diterbitkan pada 1998 untuk industri otomotif, tetap menjadi standar emas untuk pengkodean C/C++ terintegrasi. Ini menentukan:
- Mengapa setiap aturan ada, dengan pengecualian terperinci.
- Contoh jelas perilaku yang tidak ditentukan, tidak ditentukan, dan terdefinisi implementasi.
- Panduan tentang aturan mana yang "Decidable" (dapat diverifikasi alat) dan mana yang "Undecidable."
Pada 2016, MISRA diperluas untuk mengatasi kode yang berkaitan dengan keamanan, menambahkan 14 direktif baru. Misalnya, Direktif 4.14 secara eksplaris melarang konstruksi yang dapat mengarah pada perilaku yang tidak ditentukan, sehingga memperketat postur keamanan.
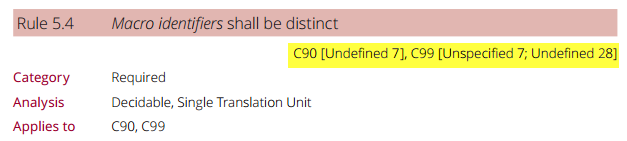
Gambar 3. Panduan MISRA tentang perilaku yang tidak ditentukan dan tidak ditentukan. Sumber: LDRA
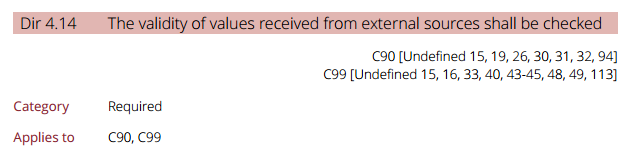
Gambar 4. Peran Direktif 4.14 dalam mencegah perilaku yang tidak ditentukan. Sumber: LDRA
Dari Kode ke Aplikasi: Peran Persyaratan dan Pengujian
Meskipun kode sempurna dapat gagal jika tidak memenuhi tujuannya. Pelacakan persyaratan dan pengujian tingkat unit sangat penting untuk memverifikasi bahwa perangkat lunak berperilaku seperti yang dirancang.
Pelacakan dua arah menghubungkan setiap fungsi kembali ke persyaratan tingkat rendahnya dan ke atas ke tujuan tingkat sistem. Pemetaan ini mengekspos fitur yang hilang atau berlebihan sejak awal.
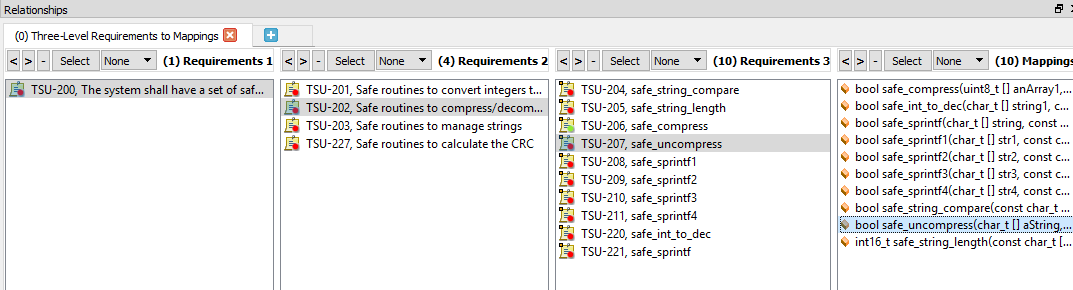
Gambar 5. Pelacakan dua arah dari fungsi ke persyaratan sistem. Sumber: LDRA
Setelah persyaratan tingkat rendah didefinisikan, kasus uji secara alami muncul. Menjalankan pengujian ini—idealnya dengan alat pengujian unit otomatis—memastikan bahwa kode memenuhi kontraknya.
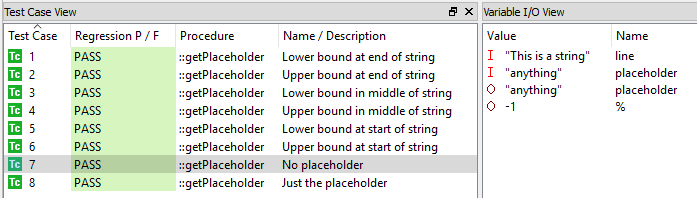
Gambar 9. Hasil pengujian unit otomatis. Sumber: LDRA
Mengadopsi Kebiasaan Pengkodean Baru
Pengembangan terintegrasi modern menuntut pendekatan holistik:
- Terapkan standar pengkodean yang terbukti (MISRA, CERT, dll.).
- Lacak metrik—ketepadatan defect, cakupan kode, tingkat kepatuhan.
- Terapkan pelacakan persyaratan dan pengujian regresi otomatis.
Praktik ini menghasilkan kode yang lebih bersih dan lebih mudah dipelihara, menyederhanakan penambahan fitur, dan mengurangi biaya pemeliharaan jangka panjang—manfaat yang berkumandang baik di domain kritis keamanan maupun non-kritis.
Mengadopsi kebiasaan ini bukan opsi jika Anda bertujuan untuk keunggulan kompetitif. Perbedaan antara basis kode yang membutuhkan pemadam kebakaran terus-menerus dan yang berkembang dengan lancar seringkali hanyalah proses yang disiplin.
Artikel asli dari EDN.



