MCUs Memanfaatkan Teknologi PUF untuk Menutupi Kesenjangan Keamanan Kunci Pribadi
Semakin banyak pabrikan integrated-circuit beralih ke fungsi fisik yang tidak dapat di kloning (PUF) sebagai strategi keamanan level perangkat. Meskipun proses semiconductor sangat presisi, setiap die silikon masih menunjukkan variasi kecil yang secara bawaan acak. PUF menangkap variasi ini untuk menghasilkan nilai digital unik yang berfungsi sebagai kunci rahasia—komponen esensial dari sistem kriptografi modern.
Keamanan telah menjadi prioritas utama bagi pengembang perangkat terhubung, atau Internet-of-Things (IoT). Hacker dan insiden pelanggaran data mengancam integritas dan privasi jutaan unit yang digunakan di seluruh dunia.
Menambahkan keamanan yang kuat ke perangkat IoT adalah tantangan karena produsen harus menghindari peningkatan luas silikon atau biaya sambil mempertahankan konsumsi daya ultra-rendah dan pemrosesan yang efisien. PUF mengatasi batasan ini dengan menghilangkan kebutuhan akan hardware penyimpanan kunci khusus.
Sirkuit PUF tidak memerlukan sumber daya permanen. Upaya apa pun untuk menyusupi kunci secara fisik mengubah karakteristik sirkuit, menyebabkan nilai output yang berbeda. Akibatnya, kunci dihasilkan sesuai permintaan untuk operasi kriptografi dan dihapus segera setelahnya, sehingga hampir tidak mungkin untuk diekstrak.
Karena PUF dapat menggantikan kunci vault tradisional, mereka mengurangi kompleksitas bill-of-materials (BOM) sambil menawarkan perlindungan tahan manipulasi yang sebanding dengan secure SRAM. Meskipun PUF sendirinya tidak menjamin keamanan kunci mutlak, mereka secara dramatis mengurangi permukaan serangan untuk perangkat tertanam.
Peluncuran produk terbaru dari Maxim Integrated dan Silicon Labs menunjukkan bagaimana PUF diintegrasikan ke dalam mikrokontroler aman dan solusi sistem-on-chip (SoC). SoC Wireless Gecko Series 2 Silicon Labs mengintegrasikan PUF berbasis SRAM yang menghasilkan kunci simetrik unik perangkat. MCU MAX32520 ChipDNA Secure ARM Cortex-M4 Maxim Integrated mengintegrasikan PUF yang menghasilkan kunci ChipDNA yang digunakan untuk mengenkripsi memori non-volatile, mengamankan firmware, dan mengaktifkan secure boot.
Seorang perwakilan Maxim told EE Times bahwa MAX32520 "tidak terbatas pada IoT; juga melayani aplikasi industri, kesehatan, dan komputasi." Arsitektur MCU ini mencakup emulasi flash serial, perlindungan die, dan sirkuit deteksi manipulasi. Ia mendukung primitif kriptografi yang kuat—SHA-512, ECDSA-P521, dan RSA-4096—dan memanfaatkan kunci ChipDNA untuk mengenkripsi semua data yang disimpan, termasuk firmware pengguna, sehingga melindungi kekayaan intelektual.
ChipDNA juga dapat berfungsi sebagai kunci pribadi untuk penandatangan ECDSA. MAX32520 menawarkan generator angka acak sejati (TRNG) yang mematuhi FIPS/NIST, pemantauan lingkungan, dan deteksi manipulasi, semuanya berkontribusi pada tumpukan keamanan level sistem yang kuat. Upaya apa pun untuk mengamati atau menyusupi sirkuit ChipDNA mengubah karakteristiknya, mencegah upaya reverse engineering.
Mike Dow, Silicon Labs
Senior product manager untuk keamanan IoT Silicon Labs, Mike Dow, menjelaskan bagaimana perusahaan menggunakan PUF berbasis SRAM dalam teknologi secure vault dan secure element-nya. PUF SRAM memanfaatkan randomness bawaan bit SRAM saat nyala hidup untuk menghasilkan satu kunci simetrik unik perangkat. Tim memilih PUF SRAM karena memiliki catatan keandalan terbukti yang paling panjang—krusial untuk perangkat yang mungkin beroperasi selama lebih dari satu dekade di lapangan.
Dalam desain Silicon Labs, PUF digunakan secara eksklusif untuk menghasilkan Key Encryption Key (KEK) yang meliputi kunci lain yang disimpan di memori internal atau eksternal. Karena KEK hanya aktif selama reset nyala hidup, jendela paparannya minimal, mengurangi permukaan serangan. Rekonstruksi KEK hanya terjadi pada acara POR, yang lebih membatasi akses.
Dalam desain Silicon Labs, setiap pembuatan kunci selain key encryption key dilakukan oleh generator angka acak sejati (TRNG) yang mematuhi NIST. (Gambar: Silicon Labs)
Semua materi kunci non-KEK dihasilkan oleh TRNG yang mematuhi NIST dan diliputi dengan enkripsi AES-256. Penggunaan kunci 256-bit, gabungan dengan perlindungan sisi saluran analisis daya diferensial (DPA), memastikan implementasi AES menahan serangan kriptografi canggih. Materi kunci—termasuk pasangan kunci identitas privat/publik ECC—disimpan dalam memori one-time-programmable (OTP), menjaga kerahasiaan bahkan jika perangkat dikompromikan secara fisik.
Kemampuan untuk menyimpan sejumlah besar materi kunci dengan aman di memori internal atau eksternal adalah keunggulan penting untuk menerapkan skema keamanan cloud yang kompleks yang membutuhkan beberapa pasangan kunci asimetrik. Menyimpan kunci dalam teks biasa akan memerlukan memori yang aman fisik, yang mahal dan sulit dilindungi.
PUF menciptakan kunci rahasia, acak, dan unik; kunci PUF mengenkripsi semua kunci di penyimpanan kunci aman, dihasilkan saat startup dan tidak disimpan di flash. (Gambar: Silicon Labs)
Silicon Labs meningkatkan secure vault-nya dengan mewajibkan initial vector (IV) untuk memberi makan algoritma AES. IV berfungsi seperti sandi tambahan 128-bit, memungkinkan autentikasi dua faktor—oleh operator manusia atau aplikasi lain yang berjalan di chip—untuk mengakses kunci.
Selanjutnya, secure vault mencakup skema perlindungan manipulasi yang canggih yang dapat menghapus data rekonstruksi PUF jika acara manipulasi terdeteksi. Setelah dihapus, materi kunci yang disimpan menjadi tidak dapat diakses, secara efektif "membakar" perangkat dan mencegah operasi kriptografi apa pun, termasuk secure boot.
Dengan memilih teknologi PUF yang paling andal di pasar dan membatasi perannya pada menghasilkan satu KEK, Silicon Labs memastikan bahwa bahkan jika penyerang mengkompromikan sebuah perangkat, dampaknya terbatas pada perangkat itu saja. Sumber perlindungan manipulasi tambahan dapat menghancurkan kunci PUF, membuat semua kunci yang dilapisi menjadi tidak berguna. Ketika digabungkan dengan autentikasi dua faktor dan implementasi AES yang kuat, strategi ini menyediakan keamanan yang kuat dan berlapis untuk perangkat terhubung.




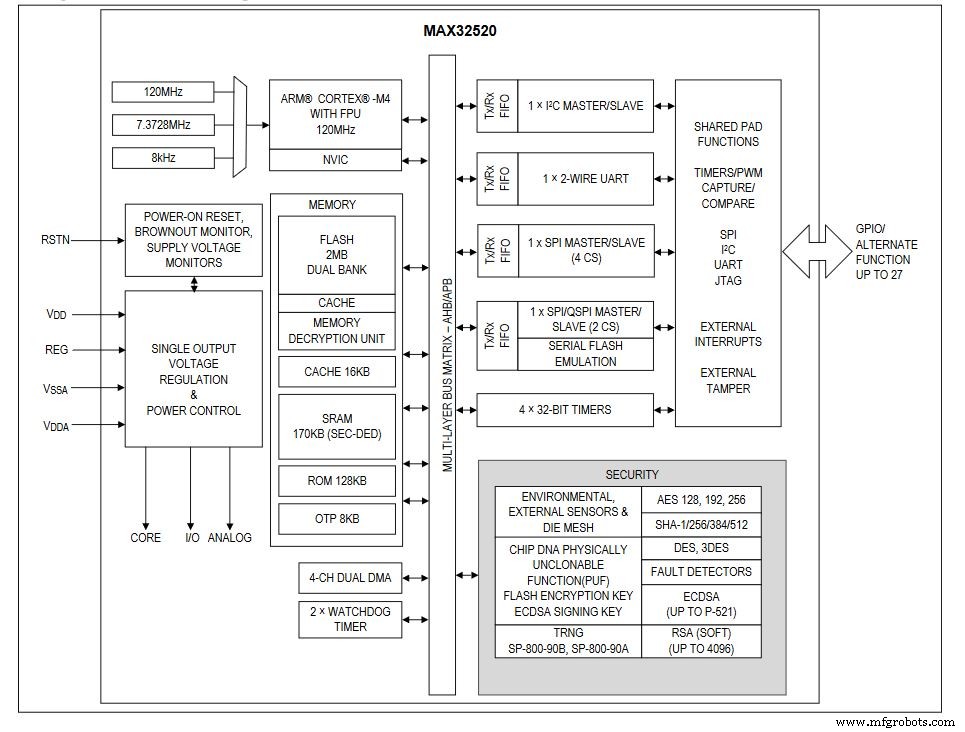 Diagram blok sederhana mikrokontroler ChipDNA Maxim (Gambar: Maxim Integrated)
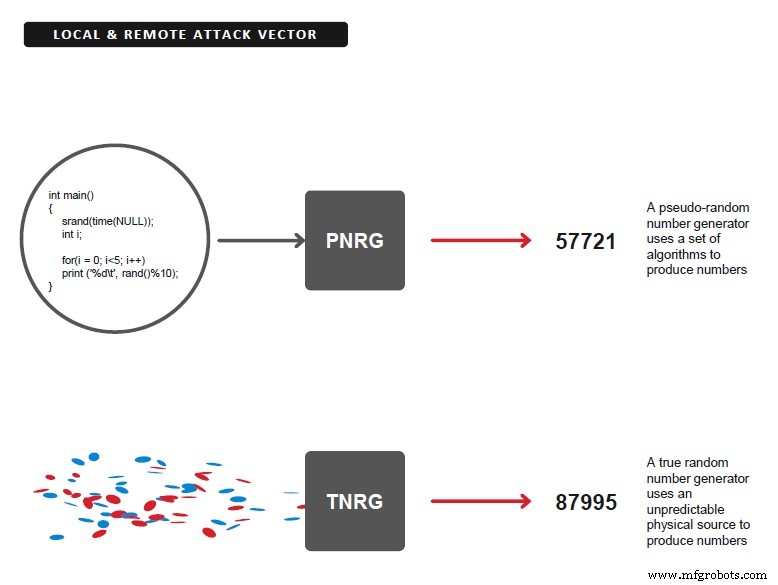 Dalam desain Silicon Labs, setiap pembuatan kunci selain key encryption key dilakukan oleh generator angka acak sejati (TRNG) yang mematuhi NIST. (Gambar: Silicon Labs)
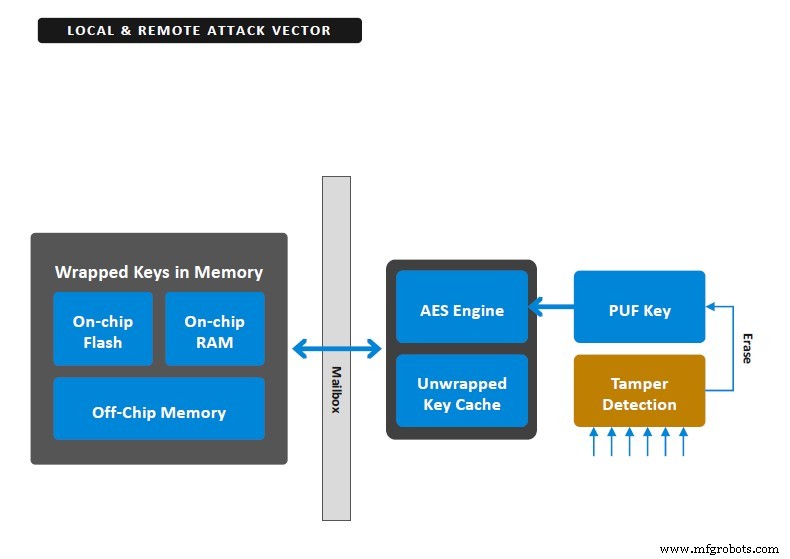 PUF menciptakan kunci rahasia, acak, dan unik; kunci PUF mengenkripsi semua kunci di penyimpanan kunci aman, dihasilkan saat startup dan tidak disimpan di flash. (Gambar: Silicon Labs)