SRAM PUF: Akar Kepercayaan Akhir untuk Perangkat IoT Aman
Artikel ini menjelaskan dasar-dasar SRAM Physical Unclonable Functions (PUFs) dan menunjukkan bagaimana mereka berfungsi sebagai sumbu kepercayaan untuk Internet of Things (IoT) devices.
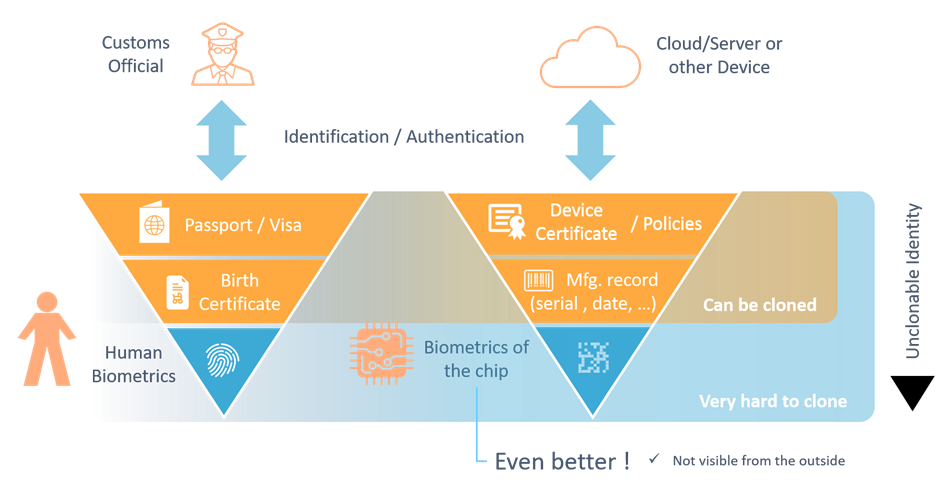
Kepercayaan adalah dasar dari setiap sistem keamanan. Apakah Anda berbagi kode alarm dengan tetangga atau paspor dengan pos imigrasi, Anda bergantung pada pengidentifikasi unik yang tidak dapat dipalsukan. Di dunia fisik, pengidentifikasi itu seringkali adalah biometrik yang tidak dapat disalin. Di dunia digital, setaraannya adalah root key berbasis hardware yang tidak dapat dirokong atau diekstrak dari rantai pasokan.
Physical Unclonable Functions menyediakan ancor itu tepat. Mereka menghasilkan kunci kriptografik unik untuk perangkat secara langsung dari variasi manufaktur kecil yang ada dalam setiap chip silikon. Saat kunci ini melindungi sertifikat dan kunci, perangkat menjadi entitas yang terpercaya dalam ekosistem IoT.
Mengapa SRAM PUF Unik
Di antara berbagai teknologi PUF, SRAM PUF disukai karena keandalan, skalabilitas, dan biaya integrasi rendah. Ia dapat diaktifkan cukup dengan memuat perangkat lunak pada chip yang sudah ada, menghilangkan kebutuhan akan blok IP hardware kustom. Ini menjadikannya ideal untuk miliaran perangkat IoT biaya rendah.
Apa Itu SRAM PUF?
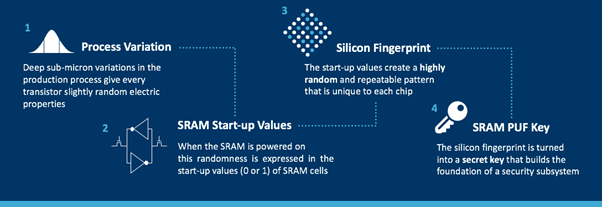
Selama fabrikasi semikonduktor, variasi kecil dalam tegangan ambang transistor menghasilkan tanda elektrik acak, tetapi dapat diulang, dalam setiap sel SRAM. Saat chip menyala, setiap sel menetap ke status 0 atau 1 yang diinginkan, menghasilkan pola unik—esensialmente sidik jari untuk silikon tersebut.
Karena pola ini secara inheren berisik, Fuzzy Extractor digunakan untuk dengan andal mereproduksi kunci kriptografik yang sama dalam kondisi lingkungan yang bervariasi. Hasilnya adalah kunci yang tidak pernah tinggal di memori non-volatile, sehingga menghilangkan vektor serangan “kunci istirahat” yang mengepung metode penyimpanan tradisional.
Menggunakan SRAM PUF sebagai Root of Trust
Perangkat IoT memerlukan dasar yang aman untuk kunci yang melindungi data, firmware, dan komunikasi. SRAM PUF menyediakan dasar ini dengan menghasilkan root key di dalam silikon itu sendiri. OEM dapat memilih untuk menyediakan kunci ini sebelumnya atau membiarkan chip menghasilkannya selama manufaktur—kedua pendekatan menghindari proses injeksi pabrik yang mahal dan kompleks.
Berbeda dengan memori non-volatile yang dapat dibaca oleh attacker hardware, kunci SRAM PUF hanya ada dalam register volatile dan diregenerasi pada setiap siklus daya. Ketika dikombinasikan dengan secure element atau data koreksi kesalahan PUF itu sendiri, ia membentuk vault kunci yang kuat yang dapat mendukung banyak kunci aplikasi.
Membangun Key Vault Berbasis SRAM PUF
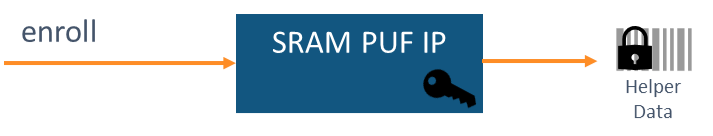
Enroll: Operasi satu kali yang menghasilkan root key dan menyimpan helper data non-sensitif di NVM. Root key tidak pernah meninggalkan perangkat.
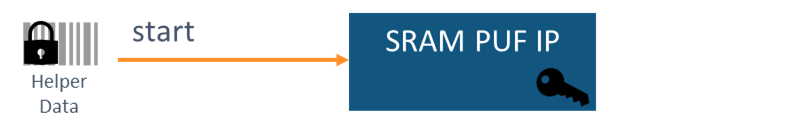
Start: Merekreasi root key menggunakan helper data yang disimpan dan snapshot SRAM segar. Proses gagal jika helper data tidak cocok dengan perangkat.
Wrap / Unwrap: Mengenkripsi kunci eksternal secara aman menjadi key codes (KCs) yang dapat disimpan tanpa perlindungan. KC hanya dapat diunwrap pada perangkat asal.
Stop: Menghapus semua data sensitif dari register sebelum status tidur atau idle, meminimalkan permukaan serangan.
Mengembalikan Banyak Kunci Aplikasi
Praktik terbaik keamanan menentukan bahwa setiap aplikasi menggunakan kunci yang berbeda. Dari root SRAM PUF tunggal, Key Derivation Function (KDF) yang aman kriptografis menghasilkan banyak kunci independen, memastikan kompromi satu tidak melemahkan yang lain. KDF dapat menghasilkan kunci dengan panjang dan struktur apa pun yang diperlukan oleh algoritma atau umur yang berbeda.
Implementasi SRAM PUF dalam Perangkat Lunak
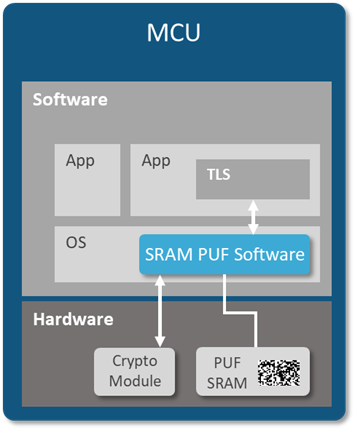
Karena SRAM umum pada hampir setiap chip digital, SRAM PUF dapat diinstanisasi sepenuhnya dalam perangkat lunak—tidak diperlukan silikon baru. Fitur ini memungkinkan penerapan root of trust berbasis hardware secara remote dan brownfield, memperluas keamanan IoT ke miliaran perangkat tanpa merancang ulang hardware.
Kesimpulan
Kepercayaan adalah fondasi semua keamanan. SRAM PUF menyediakan root key unik untuk perangkat yang tidak dapat dipalsukan yang dihasilkan dan disimpan sepenuhnya di dalam silikon, menghilangkan risiko rantai pasokan dan serangan hardware. Baik diimplementasikan sebagai hardware khusus atau sebagai perangkat lunak, SRAM PUF membentuk root of trust yang tangguh, mengaktifkan key vault yang aman dan banyak kunci aplikasi—melindungi perangkat IoT dari dasar.