Mengamankan Industrial IoT dengan Intel SGX: Tinjauan Singkat DDS Security
Bagian 1 dari Seri Multi-Bagian
Melindungi lingkungan Industrial IoT yang kritis misi memerlukan keamanan yang terukur dari edge hingga cloud, meliputi banyak sistem dan pemasok. Sebagai penulis utama standar Keamanan DDS OMG, RTI telah membantu menentukan persyaratan esensial untuk melindungi lingkungan terdistribusi. Plugin Keamanan DDS memberikan perlindungan data yang terpusat yang kuat untuk data dalam transit, sementara RTI Connext DDS Secure menyediakan framework konektivitas terpercaya yang terbukti yang mengamankan sistem dengan kontrol yang fleksibel dan halus serta performa optimal dari perangkat hingga cloud.
Keamanan tetap menjadi tantangan yang kompleks. Meskipun framework Connext DDS RTI menggabungkan keamanan perangkat lunak grade tinggi, tim penelitian kami secara aktif menjelajahi lapisan tambahan untuk memperkuat penerapan IIoT. Dalam seri ini, kita berbagi wawasan dari RTI Research tentang pendekatan keamanan inovatif.
Ahli keamanan Jason Upchurch memeriksa mekanisme hardware yang melindungi aplikasi pada sistem yang tidak terpercaya. Dia berfokus pada Intel SGX® dalam konteks RTI Connext® DDS Micro dan Security Plugins, mendorong batas perlindungan.
Mari kita menyelami lebih dalam.
Apa itu SGX dan Mengapa Penting?
SGX (Software Guard Extensions) adalah ekstensi ISA Intel yang menawarkan Trusted Execution Environment (TEE) untuk menjalankan aplikasi yang menangani data sensitif. Meskipun prosesor Intel tidak mendominasi perangkat IIoT, mereka sering muncul di ruang server yang mendasari banyak arsitektur IIoT. Aplikasi sisi server ini adalah target bernilai tinggi bagi penyerang, menjadikan SGX alat yang berharga untuk mengamankan aliran data kritis.
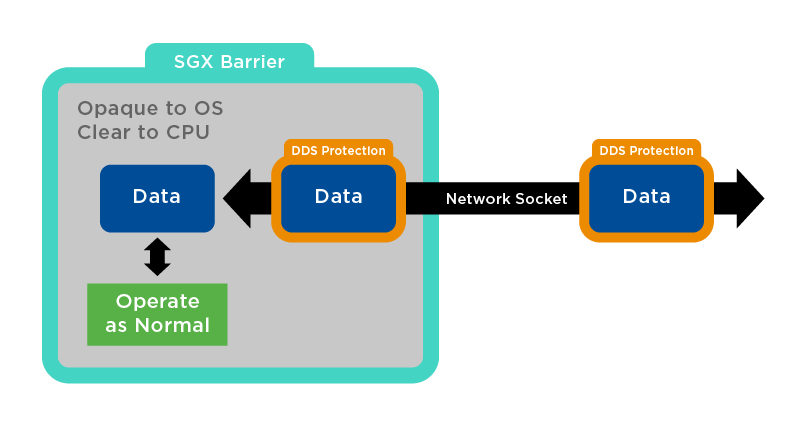
Gambar 1: Connext DDS Secure di Dalam Ruang SGX
Keamanan Atas Kabel Mungkin Tidak Cukup
Pertimbangkan skenario Alice dan Bob klasik: pesan melalui jaringan yang dapat disadap oleh penyadap, Eve. Sementara enkripsi melindungi data dalam transit, penyerang dunia nyata sering mengkompromi endpoint itu sendiri. Sebagai investigator mantan intrusi skala besar, saya telah melihat bahwa Eve jarang menangkap lalu lintas terenkripsi tetapi sering mencuri rahasia dari sistem yang dikompromi.
Dalam praktiknya, Alice dan Bob bergantung pada banyak komponen—sistem operasi, aplikasi, firmware, dan perangkat keras jaringan—untuk menyampaikan pesan. Trusted Computing Base (TCB) untuk sistem semacam itu dapat mencakup ratusan elemen dari berbagai vendor, sehingga sulit untuk mempercayai seluruh tumpukan.
Seperti yang pernah dikatakan oleh seorang profesional keamanan, “Seperti membangun pintu baja dengan kunci rumit di rumah dengan dinding kertas.”
Untuk mengurangi risiko ini, industri mengadopsi strategi untuk mengisolasi set minimal komponen yang harus dipercaya, mensertifikasi masing-masing, dan memastikan tidak ada kode tidak sah yang memasuki TCB.
Keamanan di Endpoint (dan Setiap Titik di Antara)
Lingkungan komputasi saat ini menyeimbangkan fungsionalitas yang kaya dengan keamanan. Dalam IIoT, pengembang sering memilih sistem operasi yang didukung luas dan kaya fitur untuk alasan biaya dan kompatibilitas, yang memperbesar TCB. Untuk menyelaraskan tuntutan ini, banyak perangkat sekarang menjalankan OS standar bersama dengan Trusted Execution Environment (TEE) terpisah.
TEE tipis beroperasi dengan dua sistem operasi paralel: OS kaya untuk tugas umum dan OS aman untuk operasi sensitif. Transisi di antara mereka dikontrol hardware dan diverifikasi melalui mekanisme seperti pemuatan rantai root-of-trust.
SGX menawarkan pendekatan yang berbeda. TCB-nya terbatas pada CPU dan aplikasi itu sendiri, menghilangkan kebutuhan untuk mempercayai OS, firmware, hypervisor, atau BIOS. Perangkat lunak tunggal yang harus dipercaya adalah aplikasi, dan rantai kepercayaan hanya tiga tautan panjang—Root Attestation, CPU, Aplikasi—menyediakan permukaan serangan yang jauh lebih kecil.
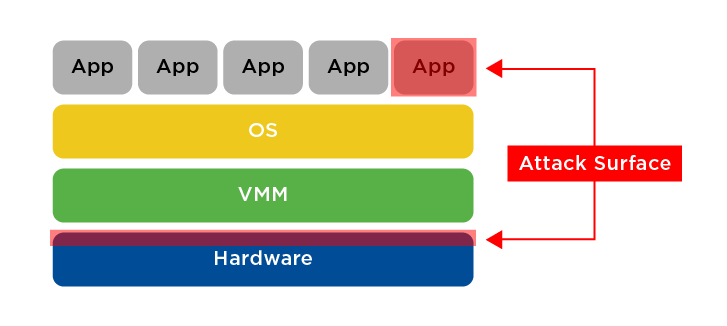
Gambar 3: Permukaan Serangan dalam Lingkungan SGX
Dalam eksperimen saya, saya menjalankan aplikasi DDS di dalam enclave SGX pada sistem vanilla Ubuntu 16.04. Data yang dienkripsi oleh DDS Secure tiba di OS, kemudian diteruskan ke SGX, di mana enkripsi dihapus dan diproses oleh aplikasi dalam lingkungan yang terisolasi dan tidak transparan. Hasilnya dienkripsi ulang dengan Connext DDS Secure sebelum keluar dari enclave. Pendekatan ini melindungi data dari OS dan perangkat lunak berbahaya apa pun, memastikan bahwa penyerang berhak istimewa pun tidak dapat mengakses data aplikasi.
Untuk penyelaman yang lebih dalam tentang SGX dan Keamanan DDS, silakan hubungi saya langsung.



