Amankan Sistem IIoT Anda dengan Pustaka Kriptografi Kustom
Spesifikasi Keamanan OMG DDS sedang maju ke Versi 1.0, membawa model keamanan yang berpusat pada data secara asli ke dalam standar DDS. Evolusi ini memberdayakan solusi IoT Industri (IIoT) dengan fleksibilitas, keandalan, dan kinerja real-time yang sudah ditawarkan DDS.
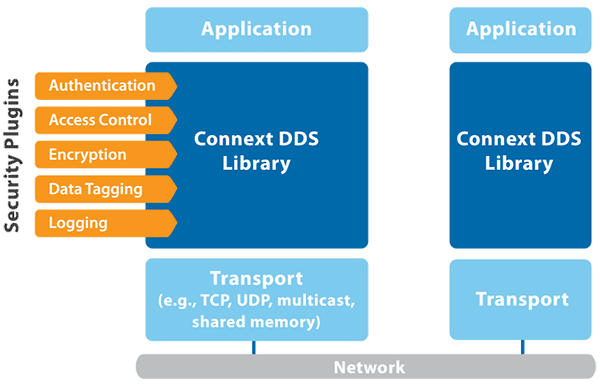
Fitur unggulan dari spesifikasi ini adalah arsitektur Antarmuka Plugin Layanan (SPI). SPI memungkinkan Anda menyesuaikan mekanisme keamanan—autentikasi, kontrol akses, kriptografi, logging, dan penandaan data—tanpa mengubah kode aplikasi Anda.
Artikel ini menjelaskan kerangka SPI dan menunjukkan cara mengonfigurasi plugin bawaan RTI Connext DDS Secure untuk mendelegasikan operasi kriptografi ke perpustakaan pilihan Anda.
Antarmuka Plugin Layanan Keamanan DDS (SPIs)
Spesifikasi Keamanan DDS tidak mengubah API aplikasi. Sebaliknya, ini mendefinisikan lima komponen plugin yang dipanggil middleware DDS sesuai kebutuhan. Plugin-plugin ini menyediakan fungsi jaminan informasi yang berbeda melalui antarmuka yang distandarkan.
Lima SPI adalah:
Nama SPI
Tujuan dari tipe dan operasinya
Authentication
Memverifikasi identitas DDS DomainParticipants, mendukung autentikasi saling, dan menetapkan rahasia bersama.
AccessControl
Menentukan operasi DDS mana yang dapat dilakukan oleh peserta yang terautentikasi, seperti bergabung dengan domain atau membuat Topics, DataReaders, dan DataWriters.
Cryptography
Melakukan enkripsi/dekripsi, hashing, tanda tangan digital, dan kode otentikasi pesan.
Logging
Mencatat peristiwa terkait keamanan untuk DomainParticipant.
Data Tagging
Menambahkan label atau tag keamanan ke data untuk penggunaan spesifik aplikasi.
Arsitektur SPI menawarkan penyesuaian yang luas dari setiap aspek keamanan. Meskipun Anda dapat mengganti implementasi SPI apa pun, waktu pemanggilan SPI tetap diatur oleh middleware DDS, memastikan kepatuhan terhadap spesifikasi.
Plugin bawaan yang dijelaskan dalam Bab 9 spesifikasi menyediakan interoperabilitas yang lancar di seluruh implementasi DDS. RTI Connext DDS Secure dikirim dengan plugin ini dan jalur yang sederhana untuk penyesuaian.
Menyesuaikan Plugin Bawaan RTI Connext DDS Secure
Binari plugin keamanan yang dibundel memungkinkan penerapan segera sistem DDS yang aman. Konfigurasikan PropertyQosPolicy DomainParticipant Anda untuk menunjuk ke artefak keamanan yang diperlukan—berkas kontrol akses, dokumen tata kelola, dan sertifikat identitas—menurut spesifikasi.
Jika modifikasi yang lebih dalam diperlukan, RTI menyediakan berkas sumber yang dapat dibangun. Untuk sebagian besar skenario, memanfaatkan OpenSSL EVP API menawarkan solusi yang lebih sederhana.
Menukar Implementasi Algoritma Kriptografi
Plugin bawaan menggunakan mesin EVP OpenSSL untuk fungsi kriptografi, tetapi memungkinkan Anda untuk menyuntikkan mesin kustom. Mesin Anda dapat mengalihkan panggilan ke perpustakaan yang sesuai FIPS atau penyedia kriptografi lain yang mendukung antarmuka EVP.
Fungsi yang diekspos oleh plugin meliputi:
Fungsionalitas
Algoritma yang Ditetapkan untuk Plugin Keamanan DDS Bawaan
Enkripsi/dekripsi simetris
AES-GCM dengan kunci 128-bit atau 256-bit
Menandatangani/memverifikasi
RSA-PSS atau ECDSA dengan SHA-256
Pertukaran kunci
DH atau ECDH dengan parameter yang ditetapkan
Kode otentikasi pesan
HMAC-SHA256 dan GMAC
Fungsi hash aman
SHA-256
Pengembang angka acak
RNG yang kuat kriptografis
Untuk menggunakan penyedia kriptografi yang berbeda, konfigurasikan plugin untuk memuat mesin EVP Anda atau implementasikan shim yang meneruskan panggilan ke perpustakaan Anda.
Memodifikasi Plugin Bawaan Sendiri
Jika algoritma atau parameter default tidak memenuhi persyaratan Anda, Anda dapat mengubah kode sumber plugin. Perubahan umum termasuk memilih algoritma alternatif, menyesuaikan ukuran kunci, atau beralih dari linking dinamis ke statis.
Untuk penyesuaian yang lebih luas—seperti skema autentikasi identitas baru—konsultasikan dengan ahli RTI untuk memastikan bahwa modifikasi Anda tetap kompatibel dengan Spesifikasi Keamanan DDS.