Memperkuat Keamanan Industrial IoT: Strategi Terbukti & Best Practices
Semakin jelas bahwa keamanan industri dan keamanan siber adalah masalah yang semakin besar dan tidak ada solusi yang jelas yang tersedia untuk mengatasi hal ini.
Ini disebabkan oleh sifat kompleks dari operasi industri. Misalnya, dalam pengaturan pabrik, ada beberapa pertanyaan yang perlu dipertimbangkan saat menyiapkan jaringan Industrial Internet of Things (IIoT), termasuk jenis teknologi keamanan yang akan diterapkan dan di mana; juga ancaman apa yang harus dihadapi oleh sistem ini.
Penulis Ann R. Thryft mengacu pada laporan risiko Global ICS dan IIoT terbaru oleh perusahaan keamanan teknologi operasional (OT) CyberX:
Selain itu, Thryft menunjukkan bahwa dua puluh persen memiliki titik akses nirkabel, yang dapat dikompromikan dalam berbagai cara, termasuk kerentanan KRACK WPA2 dalam sebagian besar jaringan Wi-Fi, yang ditemukan pada Oktober lalu.
Akhir tahun lalu, National Institute of Standards and Technology (NIST) menerbitkan profil manufaktur yang menyediakan detail untuk mengimplementasikan Kerangka Keamanan Sibernya di pabrik. Selain itu, agensi tersebut menerbitkan revisi draft dari SP 800-53 Security and Privacy Controls for Information Systems and Organizations, yang berfokus pada bagaimana organisasi sektor publik dan swasta dapat menjaga keamanan dan privasi dalam sistem dan perangkat terhubung seperti jaringan IoT dan IIoT mereka.
Meskipun kontrol dikembangkan untuk digunakan oleh pemerintah federal, organisasi industri juga mengadopsi kontrol tersebut.
Menurut revisi draft, kontrol ini dimaksudkan tidak hanya untuk IoT dan IIoT atau keamanan informasi, tetapi untuk melindungi semua jenis platform komputasi termasuk seluler, cloud, dan sistem kontrol industri.
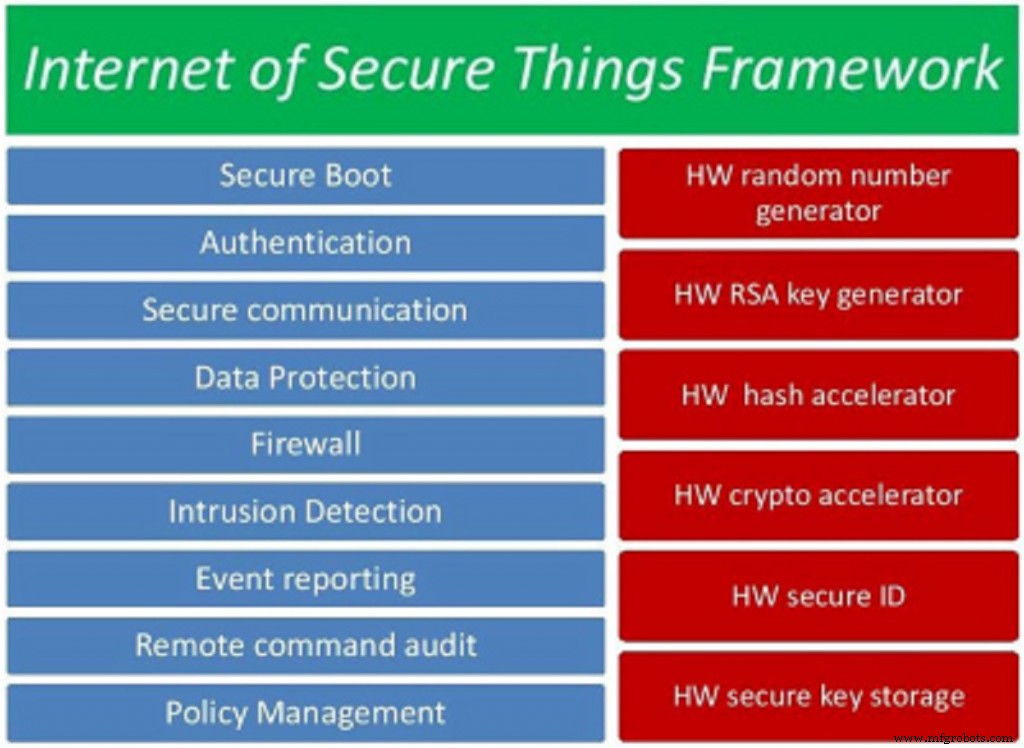
Kerangka keamanan untuk perangkat IoT dan IIoT tertanam yang memberikan perlindungan terhadap berbagai macam serangan siber. Sumber: Icon Labs
Ditargetkan lebih spesifik pada IIoT, Industrial Internet Security Framework (IISF) dikembangkan tahun lalu oleh Industrial Internet Consortium (IIC) publik-swasta untuk mulai menciptaka konsensus industri untuk mengamankan sistem IIoT. Ini didasarkan pada Industrial Internet Reference Architecture dari konsorsium, templat arsitektur dan metodologi berbasis standar untuk menyediakan kerangka umum dan konsep untuk arsitek sistem IIoT.
IISF memisahkan evaluasi keamanan menjadi beberapa faktor, termasuk titik akhir, komunikasi, sistem manajemen, dan rantai pasokan untuk elemen sistem. Ini mencakup praktik terbaik dan diskusi tentang standar, peraturan, dan pedoman yang ada untuk keamanan IIoT dan keamanan siber.
Oktober lalu, IIC juga meluncurkan Industrial IoT Analytics Framework, yang berisi petunjuk untuk arsitek sistem untuk memetakan analitik ke data mesin dan proses IIoT.
Baca cerita lengkap di situs kami EETimes.com



