Hukum Keamanan IoT AS Tetapkan Standar dan Persyaratan Tanggung Jawab Baru
Banyak tim IoT masih memperlakukan keamanan sebagai tambahan prioritas rendah, dengan alasan biaya dan usaha. Pembeli jarang mengharuskan pengeluaran tambahan untuk keamanan siber yang lebih kuat, dan banyak produk tidak memiliki fitur tersebut. Namun, para legislator mulai menjadikan keamanan yang kuat sebagai persyaratan statut untuk perangkat IoT kelas konsumen.
Dalam pidato di IoT Security Summit IoT World Today, manajer program NIST Katerina Megas menyoroti bahwa beberapa negara bagian sudah memiliki undang-undang yang mengharuskan perangkat terhubung menyertakan “fitur keamanan yang wajar.” Pada Januari 2020, California dan Oregon mengesahkan undang-undang tersebut, dan Illinois, Massachusetts, New York, dan Virginia memiliki undang-undang yang sedang ditunda atau dipertimbangkan.
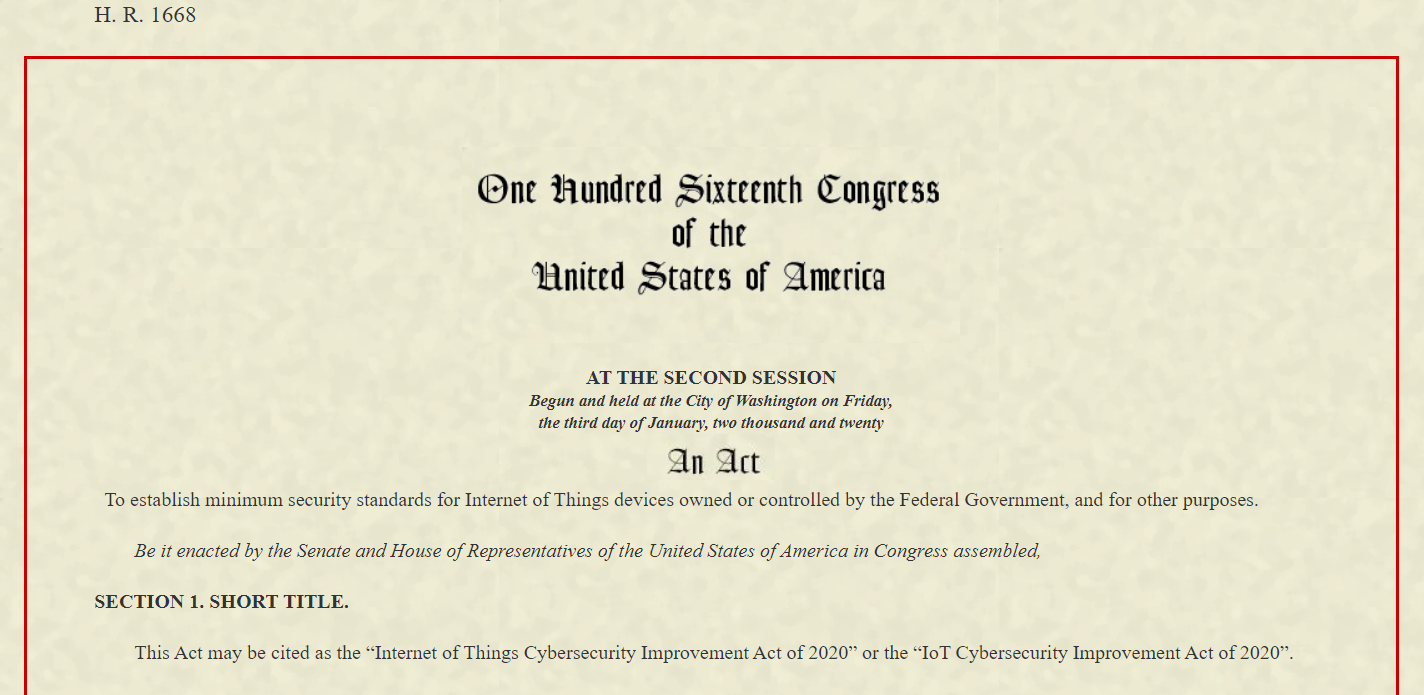
Di tingkat federal, Dewan Perwakilan memperkenalkan H.R. 1668 – Internet of Things Cybersecurity Improvement Act of 2020 – pada Maret. Undang-undang ini mengarahkan pembuatan “standar dan pedoman untuk Pemerintah Federal tentang penggunaan dan manajemen yang tepat perangkat Internet of Things yang dimiliki atau dikontrol oleh suatu agensi,” termasuk persyaratan keamanan informasi minimum. Legislasi tersebut lolos kedua kamar dan ditandatangani menjadi undang-undang pada 4 Desember; standar dan pedoman yang diperlukan harus diterbitkan dalam 90 hari.
Undang-undang yang mengharuskan implementasi fitur keamanan dalam perangkat IoT kini mulai ditetapkan.
Sementara H.R. 1668 hanya berlaku untuk perangkat yang digunakan oleh pemerintah AS, itu menandai awal mandat keamanan siber yang lebih luas yang akhirnya akan mencakup sistem industri dan konsumen di seluruh negeri. Pada 2019, Kongres mendirikan Cyberspace Solarium Commission, laporan pertamanya berisi lebih dari 80 rekomendasi, termasuk 50+ usul legislasi untuk mendukung strategi pertahanan berlapis. Banyak dari usul-usul itu mempengaruhi penerapan IoT pemerintah dan komersial.
Tiga usul layak perhatian khusus dari pengembang IoT:
Undang-undang keamanan IoT federal yang mengharuskan “langkah keamanan yang wajar” sejalan dengan pedoman NIST seperti NISTIR 8259 – Foundational Cybersecurity Activities for IoT Device Manufacturers.
Pembentukan Otoritas Sertifikasi dan Pelabelan Keamanan Siber Nasional untuk memverifikasi kepatuhan perangkat, yang melampaui sistem federal dan industri hingga elektronik pribadi dan konsumen.
Kerangka tanggung jawab yang memegang perakhir pengasem barang bertanggung jawab atas kerusakan jika perangkat mereka gagal bertahan dari kerentanan yang diketahui, menjadikan keamanan yang kuat sebagai keharusan hukum “must-have” terlepas dari kemauan konsumen untuk membayar lebih.
Istilah “fitur keamanan yang wajar” masih didefinisikan secara luas. Di California dan Oregon, “wajar” hanya mengharuskan langkah yang cocok dengan fungsi perangkat dan data yang diproses, bertujuan untuk mencegah akses, pengungkapan, penggunaan, modifikasi, atau penghancuran yang tidak sah. Kontrol spesifik tidak ditetapkan.
Mengikuti filosofi berbasis hasil NIST, undang-undang ini tidak menentukan solusi teknis tepat. Sebaliknya, mereka menuntut postur keamanan yang sejalan dengan tujuan dan profil ancaman perangkat, sehingga pilihan pelindung diserahkan kepada tim pengembangan. Saat lanskap hukum berkembang, implementasi keamanan IoT akan beralih dari praktik baik menjadi kepatuhan yang wajib.
>> Artikel ini awalnya diterbitkan di situs saudara kami, EDN.