ETSI, badan Eropa yang menetapkan standar untuk telekomunikasi, penyiaran, dan komunikasi elektronik, telah merilis laporan 24 halaman yang membentuk landasan untuk standar keamanan AI yang terpadu.
Laporan, berjudul ETSI GR SAI 004 dan diproduksi oleh Securing Artificial Intelligence Industry Specification Group (SAI ISG), mulai dengan mengartikulasikan inti masalah: bagaimana mengamankan sistem yang didorong AI. Laporan ini fokus pada machine learning dan memeriksa kerahasiaan, integritas, dan ketersediaan di seluruh siklus hidup ML. Dokumen ini juga menyoroti isu yang lebih luas seperti bias, etika, dan explainability, serta mencatat vektor serangan umum dengan contoh dunia nyata.
Untuk merangka diskusi, SAI ISG mendefinisikan kecerdasan buatan sebagai kemampuan sistem untuk memproses representasi eksplisit atau implisit dan melakukan tugas yang akan dianggap cerdas jika dilakukan oleh manusia. Sementara definisi ini mencakup spektrum luas, laporan ini berfokus pada subset yang paling praktis—machine learning—didorong oleh kemajuan deep learning, data melimpah, dan daya komputasi yang tumbuh.
Paradigma ML umum yang dicakup meliputi:
Pembelajaran terpadu (supervised learning) – semua data pelatihan diberi label, memungkinkan model untuk mempelajari pemetaan dari input ke output.
Pembelajaran setengah terpadu (semi-supervised learning) – hanya sebagian data yang diberi label, memungkinkan model untuk meningkat dengan memanfaatkan sampel yang diberi label dan tidak diberi label.
Pembelajaran tanpa pengawas (unsupervised learning) – model menemukan struktur dalam data yang tidak diberi label, seperti kluster atau pengelompokan.
Pembelajaran penguatan (reinforcement learning) – agen mempelajari kebijakan melalui interaksi dengan lingkungan, mengoptimalkan sinyal reward.
Jaringan syaraf dalam mendominasi lanskap, dengan lapisan yang meniru sirkuit otak manusia. Teknik pelatihan seperti pembelajaran adversarial—di mana dataset berisi sampel asli dan sampel adversarial yang dibuat sengaja—juga dijelajahi.
"Ada banyak diskusi tentang etika AI tetapi tidak ada tentang standar untuk mengamankan AI. Namun, hal ini menjadi kritis untuk memastikan keamanan jaringan otomatis berbasis AI," kata Alex Leadbeater, Ketua ETSI SAI ISG. "Laporan pertama ini dimaksudkan untuk memberikan definisi komprehensif tantangan yang dihadapi saat mengamankan AI."
Leadbeater menambahkan ke embedded.com, "Perkiraan yang wajar untuk spesifikasi teknis adalah 12 bulan lagi. Kami akan menerbitkan laporan tambahan dalam kuartal mendatang—AI Threat Ontology, Data Supply Chain Report, dan laporan Strategi Mitigasi SAI. Spesifikasi pengujian keamanan pertama seharusnya muncul pada akhir Q2/Q3."
Ringkasan Laporan
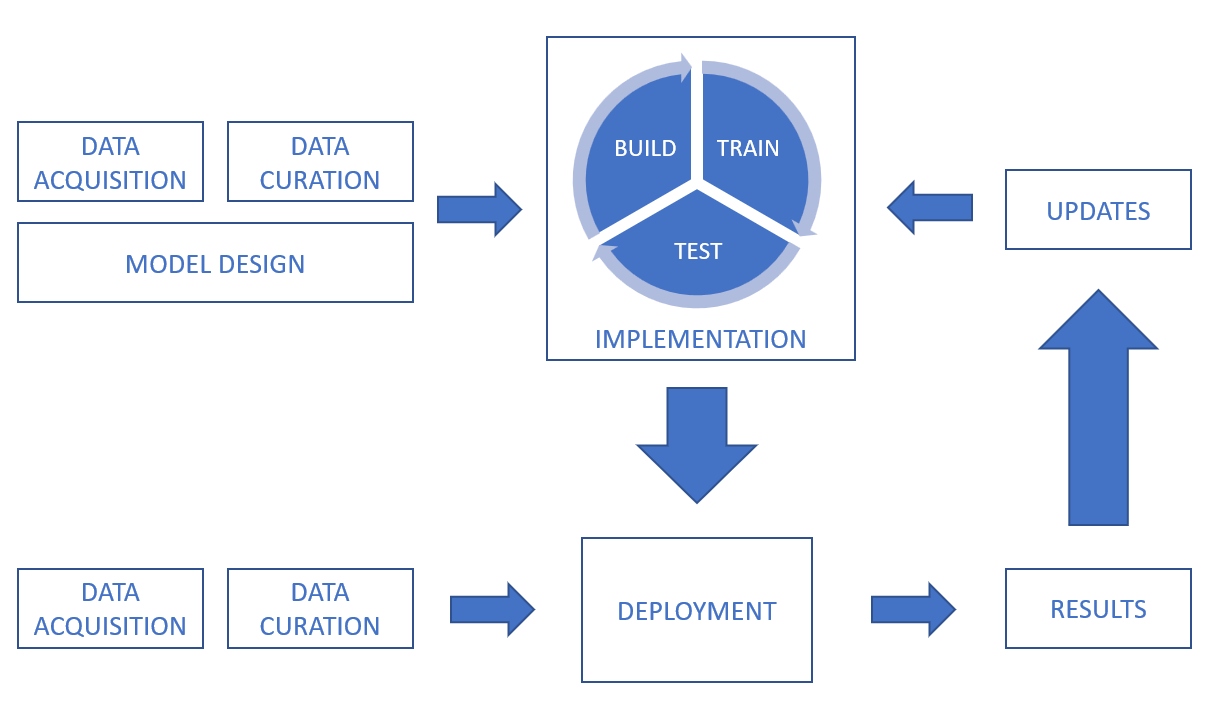
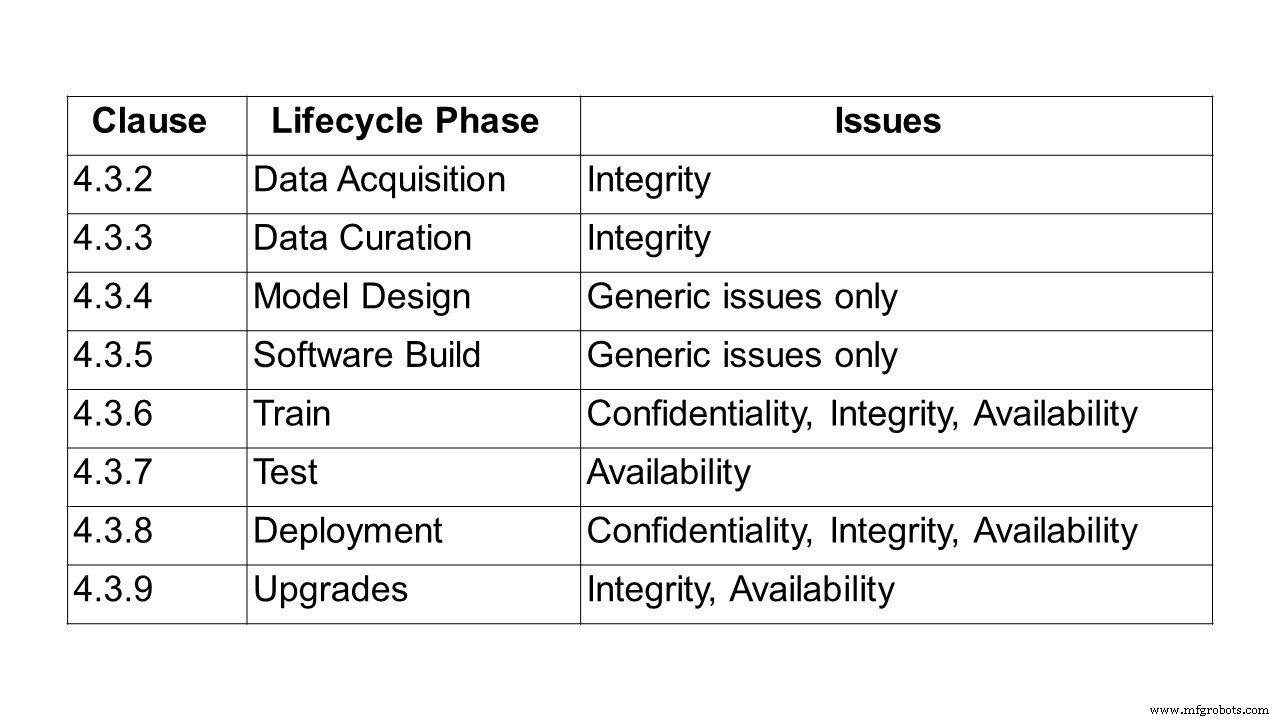
Setelah mendefinisikan AI dan ML, laporan ini menyelami rantai pemrosesan data, mengatasi kerahasiaan, integritas, dan ketersediaan di setiap tahap—dari akuisisi data, kasipe, desain model, dan pembangunan perangkat lunak, melalui pelatihan, pengujian, penerapan, inferensi, dan upgrade.
Data dapat datang dari sensor (misalnya, CCTV, ponsel seluler, peralatan medis) atau aset digital (platform perdagangan, dokumen, file log). Data dapat berupa teks, gambar, video, atau audio, dan dapat terstruktur atau tidak terstruktur. Keamanan harus mencakup baik data itu sendiri serta transmisi dan penyimpanannya.
Misalnya, selama kasipe data, integritas dataset harus dijaga saat memperbaiki, menambah, atau mengonversi data. Dalam pembelajaran terpadu, pelabelan yang akurat dan lengkap sangat penting; serangan poisoning yang merusak label dapat secara parah menurunkan kinerja model. Bias tetap menjadi perhatian utama, dan teknik seperti augmentasi data harus diperiksa untuk dampak integritas yang potensial.
Tantangan desain di sekitar bias, etika data, dan explainability juga diperiksa. Bias dapat muncul tidak hanya selama pelatihan tetapi juga setelah penerapan, sebagaimana diilustrasikan oleh chatbot 2016 yang mulai menge-tweet konten ofensif akibat manipulasi berbahaya pada akunnya. Meski bias itu sendiri mungkin bukan celah keamanan, ia merusak kepercayaan pengguna dan dapat menyebabkan kegagalan fungsional.
Pertimbangan etis disoroti melalui contoh seperti kendaraan otonom dan perawatan kesehatan. Insiden 2018 di Tempe, Arizona, di mana mobil tanpa sopir menabrak pejalan kaki, menekankan dilema hukum dan etis. Proyek Moral Machine MIT, yang diluncurkan pada 2016, menjelajahi bagaimana manusia merespons pilihan moral algoritmik, memberitahu bagaimana mesin harus bertindak.
Laporan ini menekankan bahwa kekhawatiran etis, sambil berbeda dari atribut keamanan tradisional (kerahasiaan, integritas, ketersediaan), membentuk persepsi pengguna tentang keandalan dan harus disematkan dalam desain AI.
Akhirnya, laporan ini mencatat jenis serangan—termasuk poisoning, backdoor, dan serangan reverse-engineering—dan menyajikan kasus penggunaan serta insiden dunia nyata.
Serangan poisoning memanipulasi model selama pelatihan sehingga model berperilaku sesuai keinginan penyerah. Vektor umum meliputi:
Data poisoning – menyuntikkan data yang salah atau salah label selama pengumpulan atau kasipe.
Algorithm poisoning – merusak algoritma pembelajaran itu sendiri, seperti memanipulasi kontribusi pembelajaran federasi.
Model poisoning – mengganti model yang diterapkan dengan varian berbahaya.
Evolusi AI—dari asal-usul Dartmouth pada tahun 1950 hingga aplikasi modern—telah menyebabkan ancaman seperti serangan ad-blocker, obfusasi malware, deepfakes, dan personifikasi chatbot.
Apa selanjutnya? Laporan yang berlanjut sebagai bagian dari ISG ini
Karya di masa depan akan mendalami investigasi beberapa area kritis:
Pengujian keamanan
Item ini bertujuan untuk mendefinisikan tujuan, metode, dan teknik untuk menguji komponen AI. Pedoman akan mempertimbangkan AI simbolik versus subsimbolik, non-determinisme, masalah test oracle, dan perilaku berbasis data. Topik meliputi:
Pendekatan pengujian keamanan untuk AI
Data pengujian yang berfokus pada keamanan untuk AI
Test oracle yang disesuaikan untuk output AI
Kriteria kecukupan untuk pengujian keamanan AI
Tujuan pengujian atribut keamanan untuk AI
Hasil akan berdasarkan AI Threat Ontology yang akan datang untuk mengatasi ancaman yang relevan.
AI threat ontology
Deliverable ini akan membuat taksonomi bersama ancaman spesifik AI, membedakannya dari ancaman sistem tradisional. Ia akan menyelaraskan terminologi di antara pemangku kepentingan dan industri, mencakup pelaku ancaman, pelaku pertahanan, dan sistem AI.
Laporan rantai pasokan data
Karena data pelatihan adalah darah hidup AI, mengamankan rantai pasokannya adalah prioritas. Laporan ini akan menelaah praktik pengadaan data saat ini, kerangka hukum, standar dan protokol, dan melakukan analisis kesenjangan untuk mengusulkan persyaratan kejelasan, integritas, dan kerahasiaan data pelatihan.
Strategi mitigasi SAI
Merangkum mitigasi yang ada dan potensial, laporan ini akan memberikan pedoman untuk bertahan dari sistem AI terhadap ancaman yang teridentifikasi, menguraikan kemampuan keamanan, tantangan dan keterbatasan untuk kasus penggunaan tertentu.
Peran hardware dalam keamanan AI
Hardware—baik khusus maupun umum—memainkan peran penting dalam perlindungan AI. Laporan ini akan mencatat mitigasi hardware, persyaratan untuk AI yang aman, dan peluang untuk memanfaatkan AI untuk pertahanan hardware, sambil mencatat kerentanan hardware yang dapat memperkuat serangan AI.
Laporan ETSI lengkap yang mendefinisikan pernyataan masalah untuk mengamankan AI tersedia di sini.