Amankan Infrastruktur Kritis melalui Pemantauan Performa Aplikasi Tingkat Lanjut
Setelah serangkaian serangan berprofil tinggi terhadap infrastruktur yang ada, keamanan siber sistem tertanam dalam aset krusial telah menjadi bahkan lebih vital daripada perlindungan fisiknya.
Sementara administrasi Presiden Biden melangkah maju dengan investasi senilai 2,9 triliun dolar AS untuk infrastruktur kritis negara—meliputi jaringan listrik, jaringan komunikasi nasional, dan sistem transportasi—berita terbaru seperti insiden ransomware DarkSide yang menundalkan Colonial Pipeline menekankan urgensi melindungi platform lama dan baru dari pelaku berbahaya.
Melindungi dari eksploitasi pada jaringan perangkat yang sangat terhubung ini merupakan tantangan signifikan bagi pengembang perangkat keras, firmware, dan perangkat lunak, serta bagi spesialis keamanan siber. Operator harus terus memantau sistem tertanam untuk memastikan operasi yang tepat dan mendeteksi aktivitas mencurigakan, karena kesalahan tersembunyi—baik dari degradasi perangkat keras atau intrusi siber—dapat memicu kegagalan katastrofik.
Membangun infrastruktur yang tangguh dan dapat dibela memerlukan pendekatan berlapis yang menilai keandalan di setiap level—dari silicon hingga firmware hingga aplikasi. Dalam artikel ini, kami meninjau perkembangan terbaru dalam keamanan siber untuk perangkat lunak yang mengontrol perangkat IoT infrastruktur, dan menjelaskan bagaimana tren pemantauan performa aplikasi (APM) mempengaruhi desain sistem tertanam.
Infrastruktur Kritis versus Infrastruktur TI
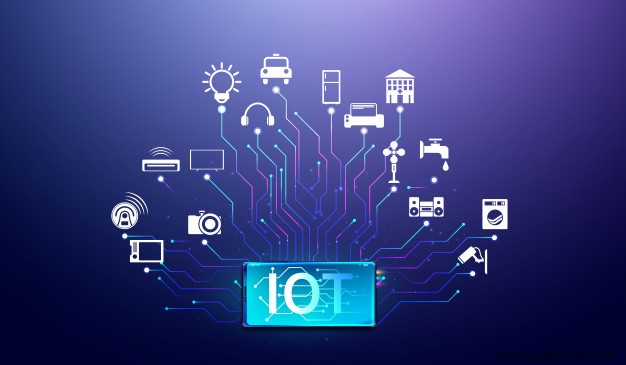
Keselamatan yang melingkupi IoT dalam infrastruktur kritis sangat mendalam, terutama karena investasi baru akan menambahkan jutaan perangkat tertanam terhubung yang harus dipantau dan dilindungi. Setiap perangkat baru dan setiap koneksi yang dibuatnya mempresentasikan permukaan serangan tambahan.
Gambar 1. Seiring dengan pencipta jutaan perangkat tertanam terhubung, keselamatan akan semakin mencolok karena sekarang ada banyak lebih banyak perangkat yang harus dipantau. (Sumber: freepik)
Untuk menghindari kebingungan, kami menjelaskan istilah kunci. Teknologi Operasional (OT) merujuk pada perangkat keras fisik yang memantau dan mengontrol proses fisik. Teknologi Informasi (TI) mencakup perangkat lunak yang memproses data dalam perangkat tersebut. Batasan antara OT dan TI semaci kabur seiring dunia fisik menjadi digital—yang sering disebut Internet of Things (IoT).
Meskipun infrastruktur TI tanpa dubel kritis untuk ekosistem IoT, untuk tujuan kami “infrastruktur kritis” merujuk pada aset yang diuraikan dalam Biden American Jobs Plan. Menurut definisi USA Patriot Act 2001, ini mencakup sistem yang kerugiannya akan memberikan dampak merugikan pada keamanan nasional, keamanan ekonomi, kesehatan publik, atau keselamatan.
IoT dan sistem tertanam akan membentuk tulang punggung proyek infrastruktur baru dan akan meningkatkan fasilitas yang ada.
Meskipun infrastruktur kritis dan TI berbeda, keamanan keduanya sangatlah penting. Serangan terhadap infrastruktur TI lebih mudah dieksekusi tetapi dapat menghasilkan hasil yang sama merugikan, seperti yang ditunjukkan oleh pelanggaran sistem persediaan air yang terjadi baru-baru ini.
Keamanan Siber Sistem Tertanam Infrastruktur Kritis
Serangan infrastruktur yang terkenal, bersama dengan kenaikan kejahatan siber secara luas, telah mendorong pemerintah di seluruh dunia untuk mengintensifkan pengawasan terhadap perangkat IoT dan keamanan sistem tertanam.
Akhir tahun lalu, Kongres melalui IoT Cybersecurity Act of 2020, memperketat standar keselamatan untuk perangkat IoT yang digunakan oleh agensi federal. Meskipun Akta ini tidak mewajibkan semua penerapan IoT dalam infrastruktur kritis, pengaruhnya diharapkan menyebar ke seluruh industri.
Selama debat Akta, National Institute of Standards and Technology (NIST) merilis dua dokumen penting yang akan membentuk standar keselamatan IoT di masa depan. IoT Device Cybersecurity Capability Core Baseline menetapkan persyaratan keselamatan minimal untuk melindungi perangkat dan data mereka, sementara Foundational Cybersecurity Activities for IoT Device Manufacturers menguraikan kontrol yang harus diintegrasikan oleh produsen, dengan fokus khusus pada pemantauan sistem berkelanjutan.
Di Eropa, Uni Eropa sedang mengubah Direktifnya tentang Keamanan Jaringan dan Sistem Informasi untuk mengatasi ancaman infrastruktur yang muncul.
Pengembang sistem tertanam memantau perkembangan regulatif ini dengan teliti. Meskipun banyak persyaratan saat ini bersifat aspirasional, mereka akhirnya akan kristalisasi menjadi perintah desain perangkat yang konkret.
Tren Pemantauan Performa Aplikasi
Untuk wawasan tentang desain keamanan siber sistem tertanam di masa depan, pengembang dapat melihat tren di domain kinerja dan keamanan TI lainnya, seperti pemantauan performa aplikasi jaringan (APM).
Namun, aplikasi yang mengawasi sistem tertanam dalam infrastruktur kritis adalah target utama untuk lawan yang berdedikasi. APM akan menjadi landasan untuk menjaga keamanan, dan pengembang harus memahami bagaimana alat APM akan berinteraksi dengan perangkat mereka dan membentuk persyaratan desain.
Mempercepat Pengumpulan dan Transmisi Data
Jaringan saat ini sudah kesulitan dengan keterbatasan bandwidth saat menangani sejumlah besar perangkat terhubung. Bayangkan tantangannya jika jumlah perangkat bertambah sepuluh kali lipat atau lebih. Masalah jaringan yang memutuskan tautan antara perangkat tertanam dan platform pemantauan jarak jauh membuat perangkat lebih rentan terhadap eksploitasi.
Investasi pada administrator jaringan yang berpengalaman adalah salah satu strategi mitigasi. Administrasi jaringan diproyeksi akan bertambah lebih dari 42.000 pekerja di tahun mendatang, mencerminkan kebutuhan kritis akan profesional yang menginstal sistem keamanan, mengoptimalkan kinerja jaringan, dan memecahkan masalah perangkat keras dan lunak.
Kecerdasan buatan (AI) lokal juga dapat membantu. Pengembang APM mengeksplorasi teknik kompresi tanpa kehilangan data untuk menyampaikan data berkualitas tinggi melalui bandwidth yang terbatas, sementara insinyur sistem tertanam harus terus menyempurnakan algoritma kompresi papan papan.
Penggunaan Kecerdasan Buatan dan Pembelajaran Mesin
AI dan pembelajaran mesin semakin menjadi bagian integral dari APM, hingga titik Gartner menciptakan istilah “AIOps.” AIOps mengubah APM dari resolusi masalah reaktif menjadi identifikasi masalah proaktif.
Gambar 2. Salah satu perkembangan terbesar dalam beberapa tahun terakhir adalah ketergantungan yang semakin besar APM pada kecerdasan buatan. (Sumber: pixabay)
Selain itu, AIOps mengotomatisasi remediasi setelah deteksi masalah. Pengembang sistem tertanam dapat mengadopsi AI untuk membangun deteksi serangan siber tingkat aplikasi yang proaktif.
Meskipun pelatihan AI sering dilakukan di luar perangkat—memanfaatkan sumber daya cloud yang kuat untuk memproses kumpulan data massal—edge AI semakin diminati. Pengembang harus menilai kelayakan AI papan untuk pemantauan keamanan lokal, sambil ingat dengan tuntutan komputasi yang tinggi dari model AI saat ini.
Konvergensi Pemantauan Aplikasi dan Infrastruktur
Melindungi setiap aspek sistem tertanam, dari perangkat keras yang mendasarinya hingga aplikasi yang dijalankannya, memerlukan pendekatan pemantauan yang terpadu. Bergantung pada pemeriksaan komponen terisolasi semakin digantikan oleh model observabilitas holistik yang memberikan wawasan waktu nyata, memungkinkan deteksi anomali yang lebih cepat dan mitigasi ancaman.
Otomatisasi
Mengelola secara manual aliran data dan analisis yang diperlukan untuk program keamanan siber modern hampir mustahil. Otomatisasi oleh karena itu tidak tergantikan untuk strategi keamanan di masa depan. Misalnya, APM secara efektif mengidentifikasi kehadiran serangan, tetapi lebih kuat saat dipadukan dengan sistem yang secara otomatis menentukan kerentanan.
Ahli keamanan siber Barbara Ericson dari Cloud Defense menyatakan, “Anda dapat menggunakan pemindai kerentanan tradisional dan linier atau menggunakan pemindai kerentanan adaptif untuk mencari hal-hal tertentu berdasarkan pengalaman sebelumnya. Untungnya, pemindai kerentanan dapat diotomatisasi jika Anda memilih perangkat lunak manajemen kerentanan yang baik. Dengan mengotomatiskan pemindaian Anda, Anda akan memastikan organisasi Anda selalu dievaluasi untuk ancaman baru dan Anda tidak akan terbuang terlalu banyak tenaga kerja pada pemindaian yang dijadwalkan secara teratur.”
Pengembang perangkat tertanam juga harus meningkatkan otomatisasi untuk memantau serangan potensial dan untuk menerapkan tindakan korektif otomatis saat masalah timbul.
Kesimpulan
Sementara Amerika Serikat memulai pengembangan infrastruktur berskala besar, volume IoT dalam infrastruktur kritis akan berkembang secara dramatis—meningkatkan risiko serangan siber. Pengembang perangkat tertanam harus memprioritaskan integrasi kontrol keamanan siber inovatif papan untuk menjamin keandalan dan keselamatan layanan penting.