Kolaborasi Aman dengan Kontrol Akses Berbasis Peran Lanjutan di IXON Cloud 2
Pembuat mesin berusaha mengekstrak performa maksimum dari peralatan, layanan, dan proses mereka—lebih cepat, lebih efisien, dan lebih produktif. Dalam konteks ini, kolaborasi telah menjadi penting. Dengan berbagi data secara aman dengan rekan, pelanggan, dan insinyur layanan, Anda dapat terus mengoptimalkan mesin Anda. Kontrol akses berbasis peran yang canggih di IXON Cloud 2 memastikan kolaborasi terjadi dengan aman dan efisien.
Kontrol Akses Berbasis Peran
IXON Cloud 2 membangun pada fondasi kokoh pendahulunya, memperluas pembuatan grup dan manajemen izin berdasarkan umpan balik pengguna nyata. Sekarang Anda dapat menyesuaikan peran dan grup untuk cocok dengan kebutuhan operasional yang tepat, memungkinkan perbedaan yang jelas antara pelanggan, mitra, dan tim layanan.
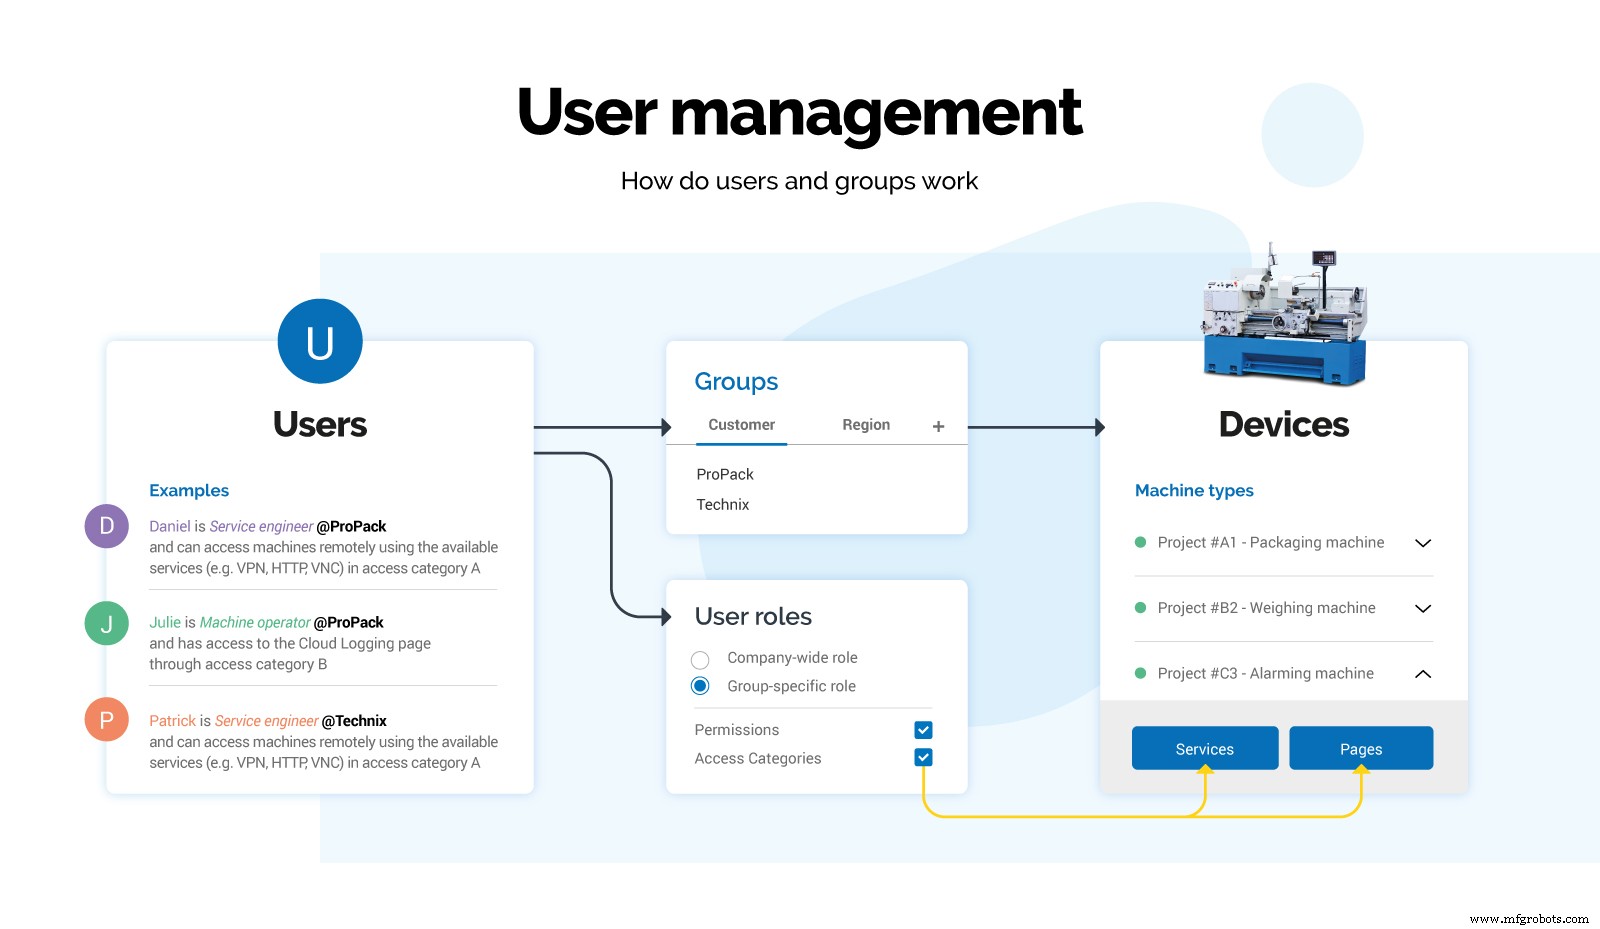
Kontrol akses berbasis peran di IXON Cloud
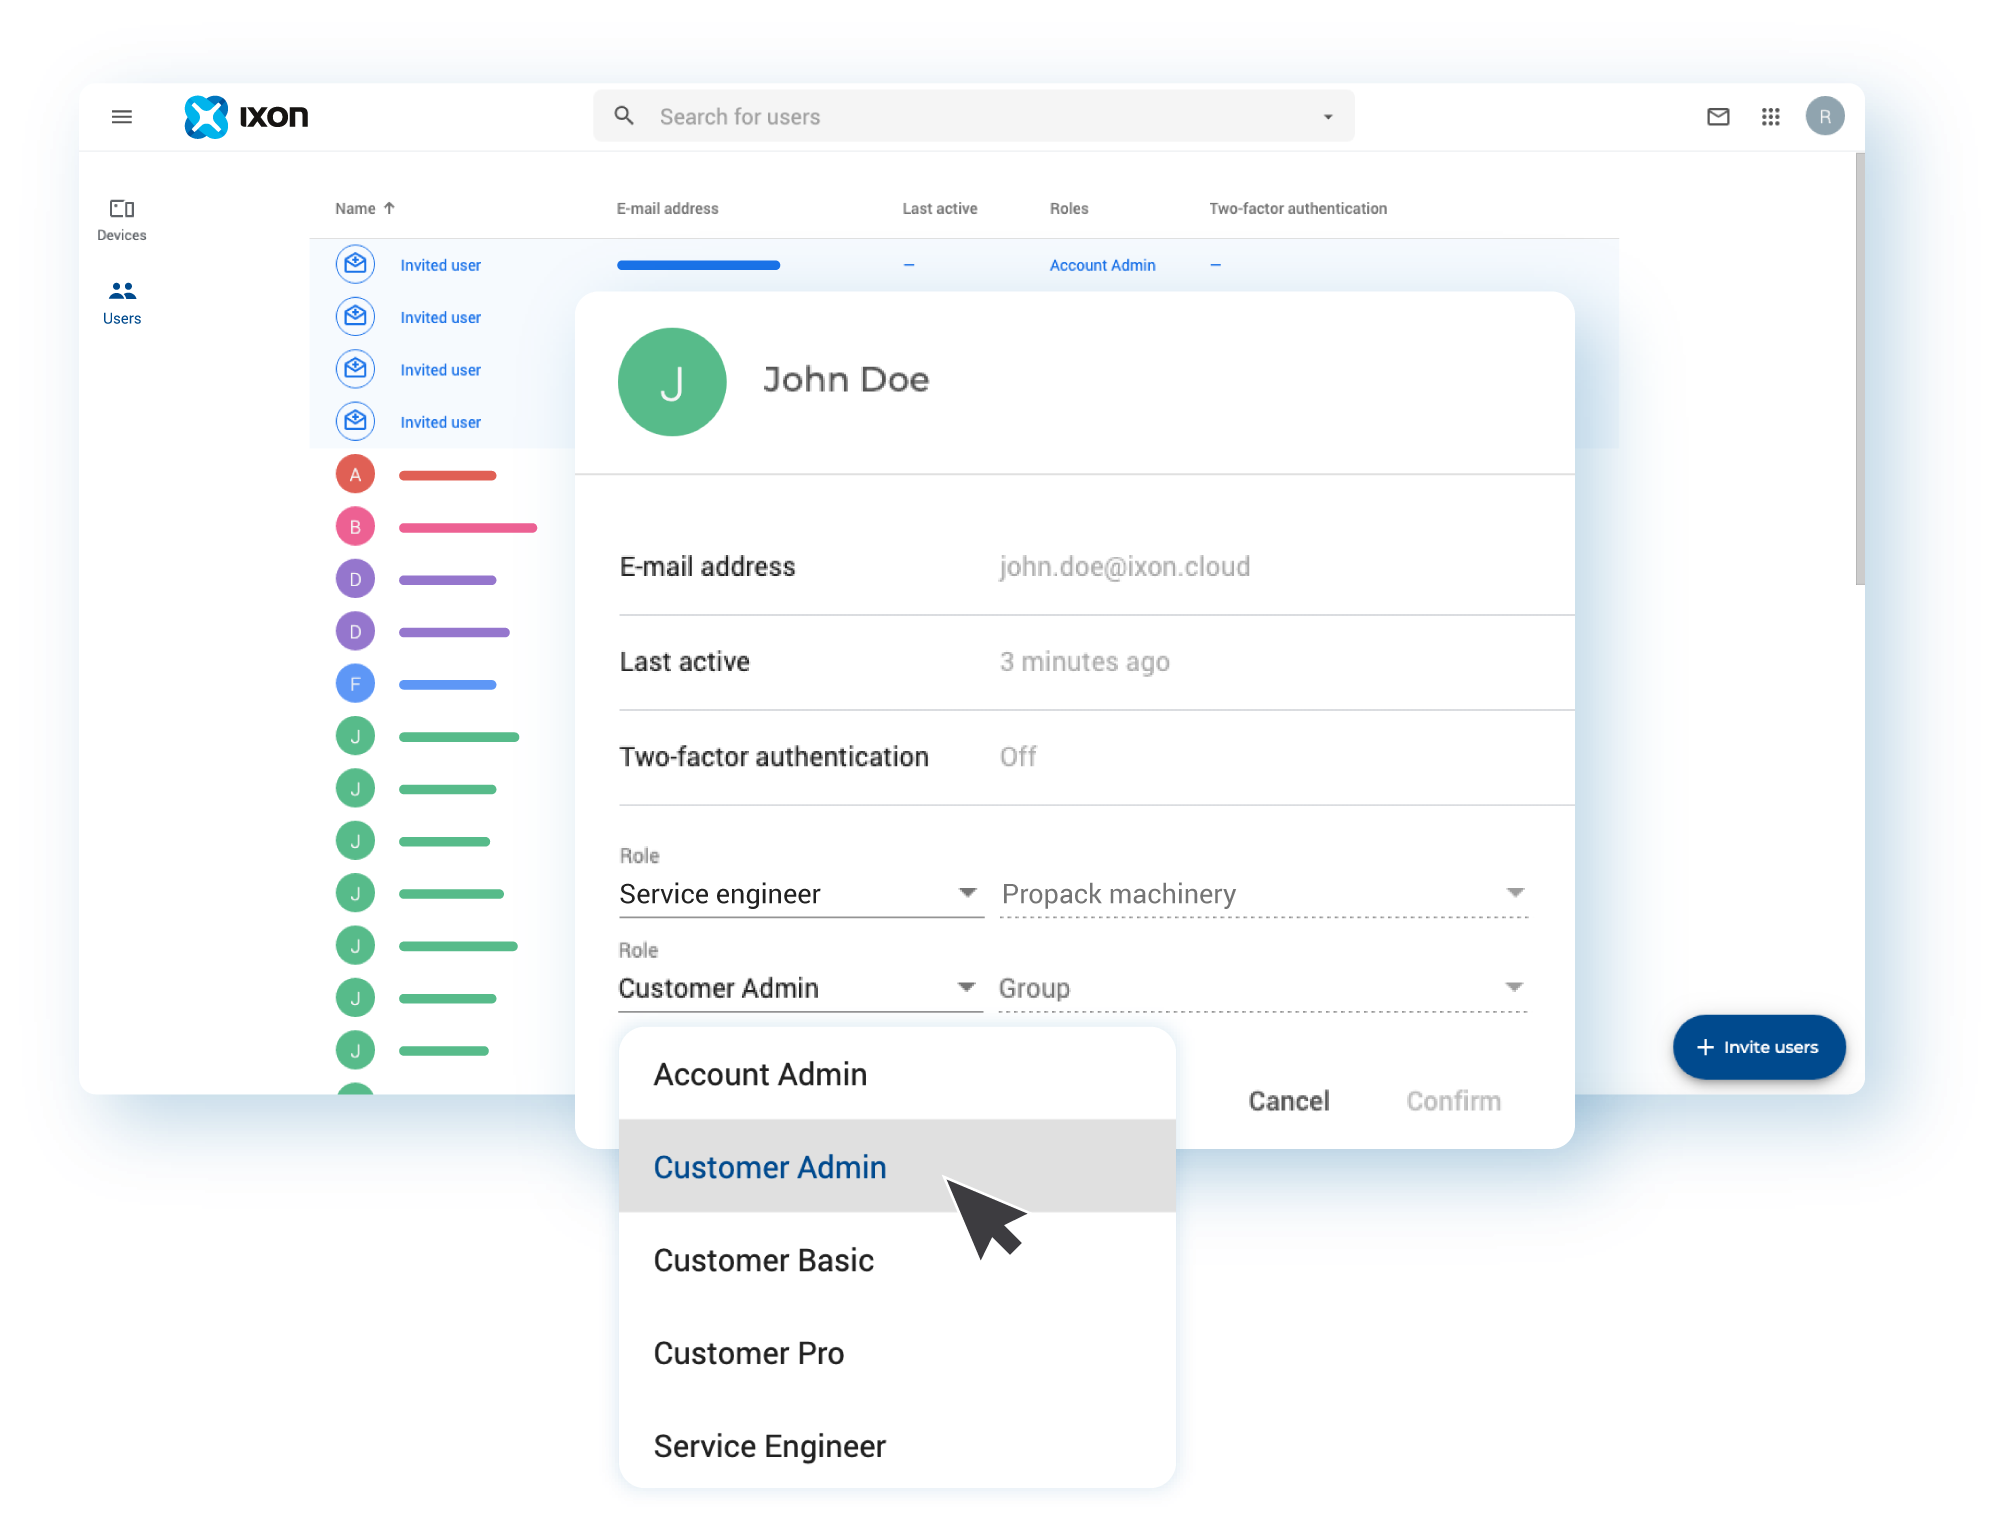
Peran Pengguna
Dalam sistem manajemen pengguna IXON Cloud 2 baru, setiap pengguna harus ditetapkan peran tertentu—seperti insinyur layanan atau operator mesin. Administrator dapat membuat peran kustom dengan hak akses yang disesuaikan, lalu menetapkan pengguna ke peran ini melalui aplikasi Admin. Manajer peran juga menangani definisi grup undangan pengguna.
Kategori Akses
Kategori akses memungkinkan Anda mengontrol pengguna mana yang dapat melihat data mesin tertentu dan layanan mana yang dapat mereka gunakan—VPN, VNC, HTTP, atau WebSockets. Misalnya, dasbor produksi mungkin memberikan operator akses panel HMI, sementara halaman pemeliharaan dapat memberikan insinyur layanan konektivitas VPN dan HTTP.
Grup
Grup menyediakan struktur yang fleksibel untuk memberikan akses perangkat. Definisikan grup berdasarkan pelanggan, wilayah, atau tipe mesin untuk menyederhanakan izin di seluruh armada Anda.
Izin
IXON Cloud 2 memprioritaskan keamanan. Anda dapat mencegah pelanggan mengubah pengaturan lanjutan dan membatasi akses jarak jauh mitra sesuai kebutuhan. Tetapkan kategori kepada pengguna atau tetapkan izin di tingkat individu. Misalnya, blokir pelanggan untuk mengelola halaman dan kartu, sambil mengizinkan insinyur untuk melihat jejak audit dan lisensi. Autentikasi dua faktor juga dapat ditegakkan untuk melindungi akun Anda lebih lanjut.
Setelah dikonfigurasi, setiap pengguna hanya melihat informasi dan kontrol yang relevan dengan peran mereka—menghilangkan kekacauan dan meningkatkan fokus. Pengalaman yang dilengkapi ini meningkatkan kolaborasi, melindungi pengaturan penting, dan memaksimalkan nilai mesin tanpa mengorbankan keamanan.
Video Penjelasan Manajemen Pengguna
Tonton video kami untuk walkthrough detail tentang sistem manajemen pengguna berbasis peran lanjutan IXON Cloud 2.
Mulai dengan IXON Cloud
Daftar untuk akun IXON Cloud 2 gratis untuk menjelajahi platform dan merasakan kemampuannya langsung.
Jika Anda sudah menggunakan IXON Cloud, pelajari cara bermigrasi ke IXON Cloud 2 dengan panduan Migration Wizard kami.
Artikel Terkait
- IXON launches new IXON Cloud 2 platform with major upgrade
- Introducing the new IXON Cloud 2 interface
- Customise your IIoT Portal with IXON Studio
- Frequently asked questions about IXON Cloud 2



