Cara Menstruktur Akun IXON Cloud Anda: Panduan Langkah demi Langkah
Salah satu peningkatan terpenting dalam platform IXON Cloud adalah sistem manajemen pengguna yang ditingkatkan. Untuk membantu administrator merancang struktur yang efektif untuk akun IIoT mereka—termasuk pengguna, perangkat, grup, dan peran—kami telah mengumpulkan panduan langkah demi langkah yang komprehensif yang mencakup tiga praktik terbaik.
Elemen Kunci dalam Sistem Manajemen Pengguna Baru
| Elemen | Definisi |
|---|
| Peran | Peran mengikat izin tertentu, seperti hak admin dan akses perangkat, dan dapat mencakup satu atau lebih kategori akses. |
| Kategori akses | Pilihan halaman dan layanan yang dapat diakses pengguna. |
| Grup | Koleksi perangkat dan pengguna. Grup dapat dibagi menjadi berbagai tipe grup. |
| Halaman | Dasbor mesin individu yang berisi data dan akses layanan (misalnya, VPN, VNC, HTTP). Setiap halaman dapat ditetapkan ke satu atau lebih kategori akses. |
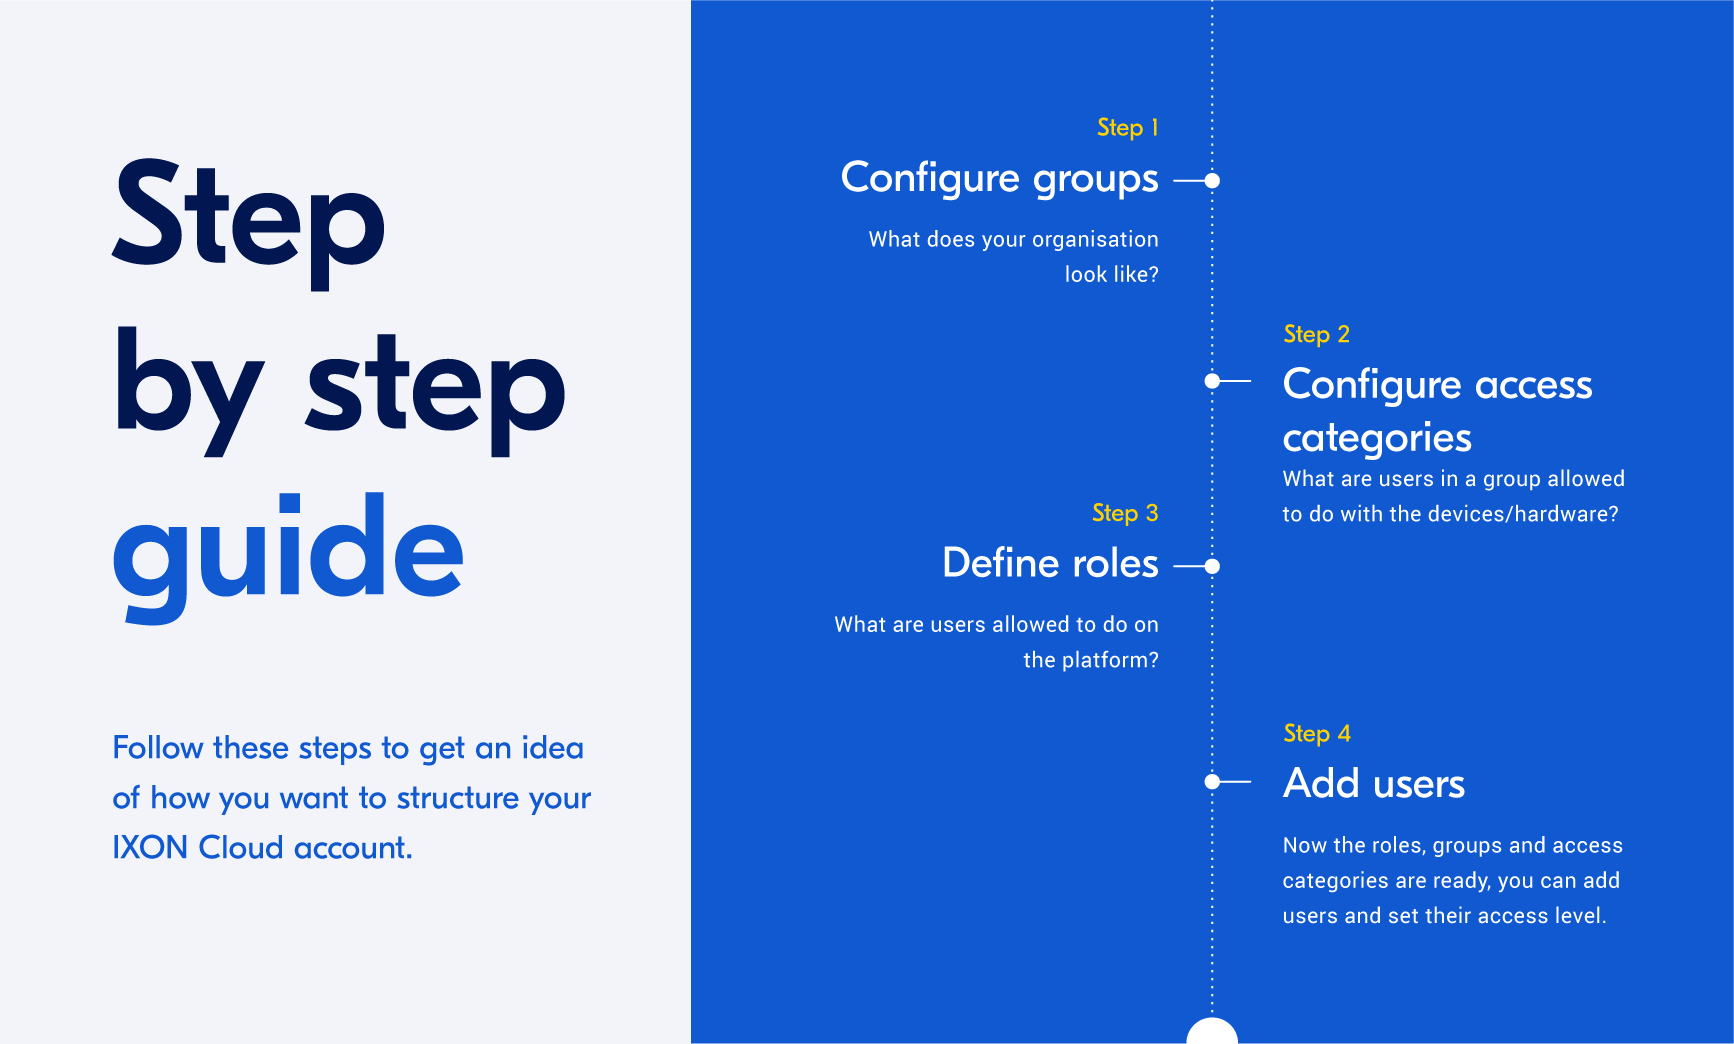
Panduan Langkah demi Langkah
Ikuti empat langkah ini untuk merancang struktur akun IXON Cloud yang jelas dan dapat diskalakan. Jika Anda hanya mengelola sejumlah perangkat dan pengguna, konfigurasi ringan dengan lebih sedikit grup dan peran direkomendasikan.
Lompat ke bagian:
- Langkah 1: Konfigurasikan Grup
- Langkah 2: Konfigurasikan Kategori Akses
- Langkah 3: Tentukan Peran
- Langkah 4: Tambahkan Pengguna
- Contoh Kasus Penggunaan
Langkah 1: Konfigurasikan Grup
Pertanyaan utama: Bagaimana organisasi Anda terlihat? Peta bagaimana perangkat didistribusikan secara global dan siapa yang terlibat secara internal dan eksternal. Buat tipe grup dan grup di panel admin untuk menjaga gambaran yang jelas.
Hierarki grup tipikal mungkin meliputi:
- Pelanggan – Pelanggan A, Pelanggan B
- Wilayah – Eropa, Asia
- Divisi – Benelux, Global
- Tipe mesin – Inspeksi, Kemasan, Pengukuran
- Proyek – Proyek A, Proyek B
- Mitra layanan – Mitra A, Mitra B
Setelah grup ditetapkan, tetapkan setiap perangkat ke grup yang sesuai melalui Fleet manager. Sebuah perangkat hanya terlihat oleh pengguna yang memiliki akses ke grup tempat perangkat tersebut berada.
Langkah 2: Konfigurasikan Kategori Akses
Tanyakan pada diri Anda: Apa yang dapat dilakukan pengguna di setiap grup pada perangkat dan perangkat keras? Tentukan halaman dan layanan mana yang memerlukan VPN, VNC, HTTP, atau akses lainnya.
Struktur kategori akses umum meliputi:
- Berdasarkan tingkat akses – Tanpa akses, Akses tampilan, Akses operator, Akses layanan, Akses administrasi
- Berdasarkan akses fitur – VPN, HTTP, VNC, Dasbor pemantauan, Halaman layanan
Buat setiap kategori akses di bagian admin di bawah “Peran.” Kemudian tetapkan halaman dan layanan ke kategori ini di Fleet manager.
Contoh penugasan kategori:
- Tambahkan kategori ‘VPN’ atau ‘Akses layanan’ ke layanan VPN.
- Tambahkan ‘VNC’ atau ‘Akses operator’ ke layanan VNC.
- Tetapkan halaman ‘Troubleshooting’ ke kategori ‘Halaman layanan’ atau ‘Akses layanan’.
- Tautkan halaman ‘Gambaran umum mesin’ ke kategori ‘Akses tampilan’.
Langkah 3: Tentukan Peran
Pertimbangkan: Tanggung jawab apa yang harus dimiliki pengguna pada platform? Bedakan peran perusahaan yang luas dan peran spesifik grup. Peran perusahaan yang luas berlaku untuk seluruh akun IXON Cloud, sedangkan peran spesifik grup menargetkan subset perangkat.
Pikirkan tentang aktivitas harian setiap peran. Misalnya, admin pelanggan mungkin hanya mengelola pengguna dan perangkat dalam grupnya sendiri.
Di bagian Admin, buat peran dan tetapkan hak akses, termasuk kategori akses mana yang dapat mereka gunakan. Contoh peran tipikal:
- Insinyur layanan
- Insinyur perangkat lunak
- Admin pelanggan
- Operator pelanggan
- Dukung garis depan
- Mitra (hanya tampilan)
Langkah 4: Tambahkan Pengguna
Langkah terakhir adalah mengundang pengguna dan mengonfigurasi izin mereka. Dengan peran, grup, dan kategori akses sudah tersedia, Anda dapat menetapkan pengguna ke grup dan peran tertentu melalui aplikasi Portal.
Contoh penugasan pengguna:
- Pengguna A: Peran perusahaan yang luas sebagai Insinyur layanan.
- Pengguna B: Peran admin pelanggan untuk grup Pelanggan A.
- Pengguna C: Peran dukungan garis depan untuk grup Wilayah A dan Wilayah B.
- Pengguna D: Peran mitra untuk grup Mitra A.
Contoh Kasus Penggunaan
Di bawah ini adalah tiga skenario ilustratif yang menunjukkan cara menyusun sistem manajemen pengguna IXON Cloud berdasarkan model organisasi umum.
- Kasus penggunaan 1: Produsen yang menjual instalasi secara langsung kepada pelanggan.
- Kasus penggunaan 2: Produsen yang menjual melalui saluran mitra dan menyediakan dukungan.
- Kasus penggunaan 3: Produsen global dengan beberapa divisi dan tim layanan lokal.
[[Unduh semua kasus penggunaan dalam PDF]]
Kasus Penggunaan 1: Instalasi Langsung ke Pelanggan
Dalam model ini, insinyur produsen mendukung pelanggan secara langsung. Semua insinyur memiliki hak konfigurasi perangkat penuh dan dapat memecahkan masalah melalui VPN dan VNC. Setiap pelanggan mengelola operator mereka, yang hanya dapat mengakses VNC mesin mereka sendiri.
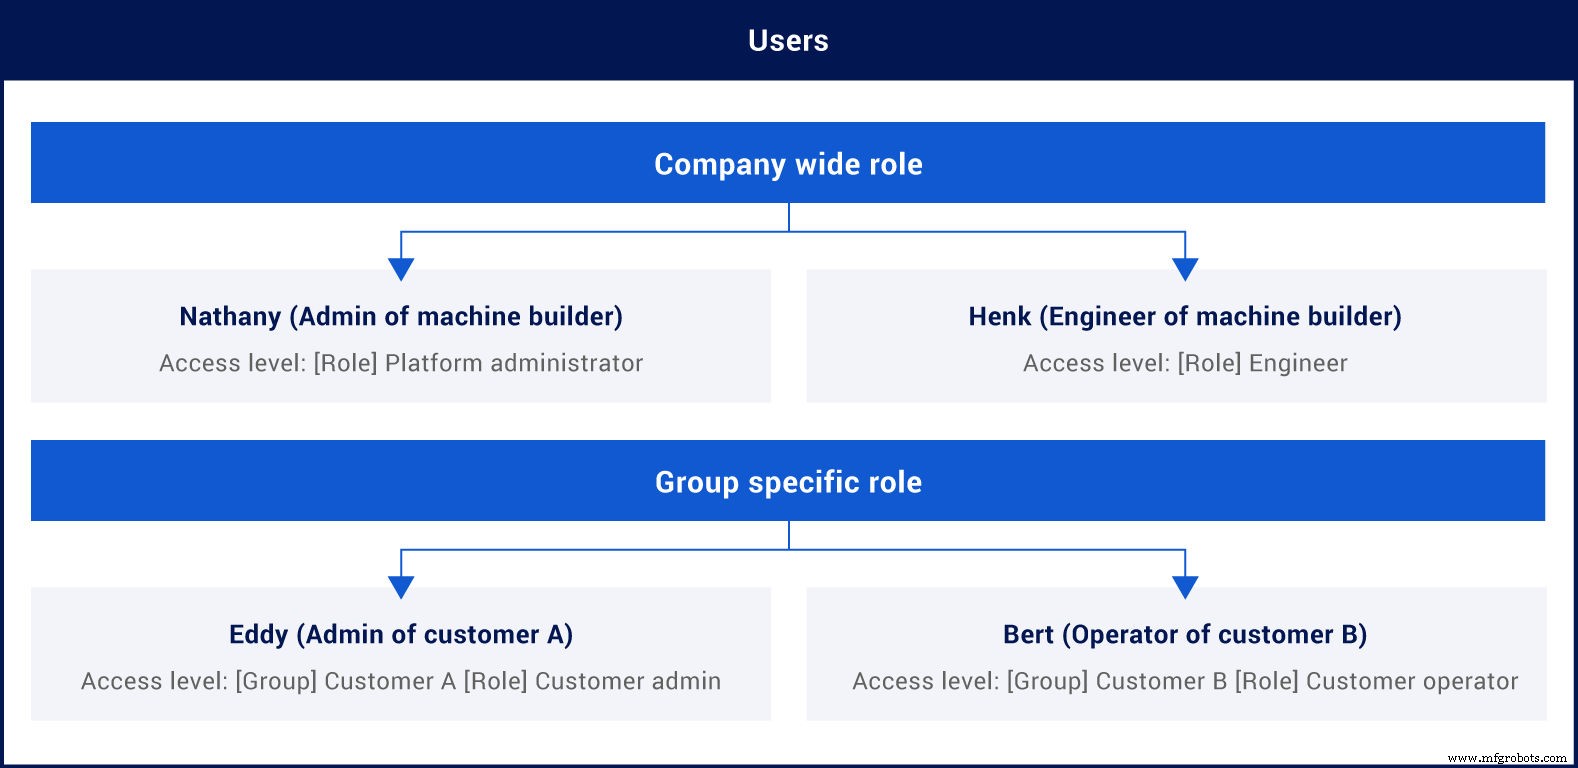
Kasus Penggunaan 2: Instalasi Saluran Mitra
Produsen menjual melalui mitra; insinyur masih menyediakan dukungan. Insinyur dapat mengonfigurasi perangkat, mengakses semua perangkat melalui VPN, HTTP, dan VNC, dan melihat dasbor pemeliharaan. Mitra mengelola perangkat dan pelanggan mereka sendiri; operator mengakses VNC untuk mesin mereka.
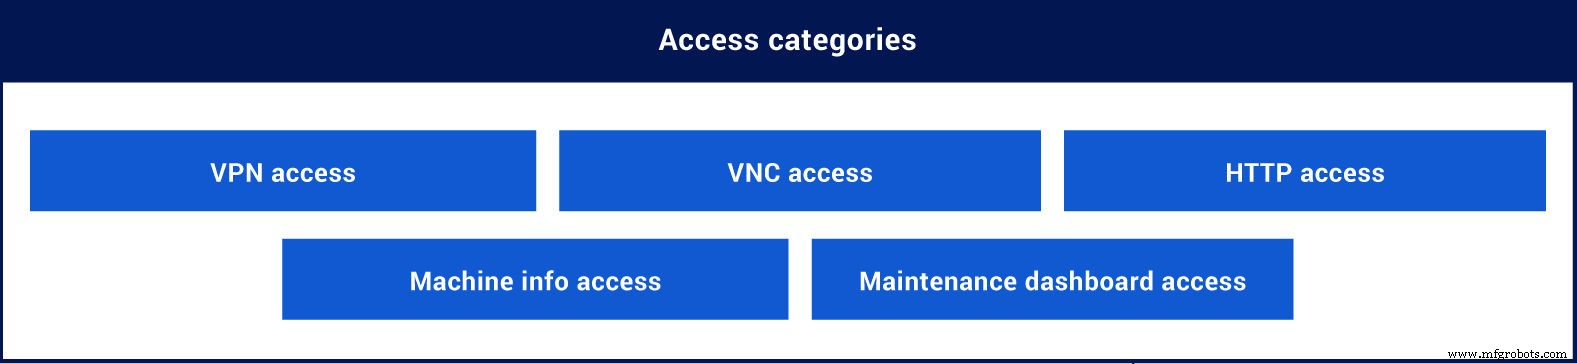
Kasus Penggunaan 3: Produsen Global dengan Tim Layanan Lokal
Produsen dibagi menjadi wilayah dan divisi, bekerjasama dengan tim layanan lokal. Setiap manajer layanan divisi memiliki pengguna dan perangkatnya sendiri dan menetapkannya kepada insinyur dukungan. Insinyur dapat memecahkan masalah perangkat yang dialokasikan melalui VPN dan melihat dasbor mesin. Pelanggan belum memiliki akses ke platform.
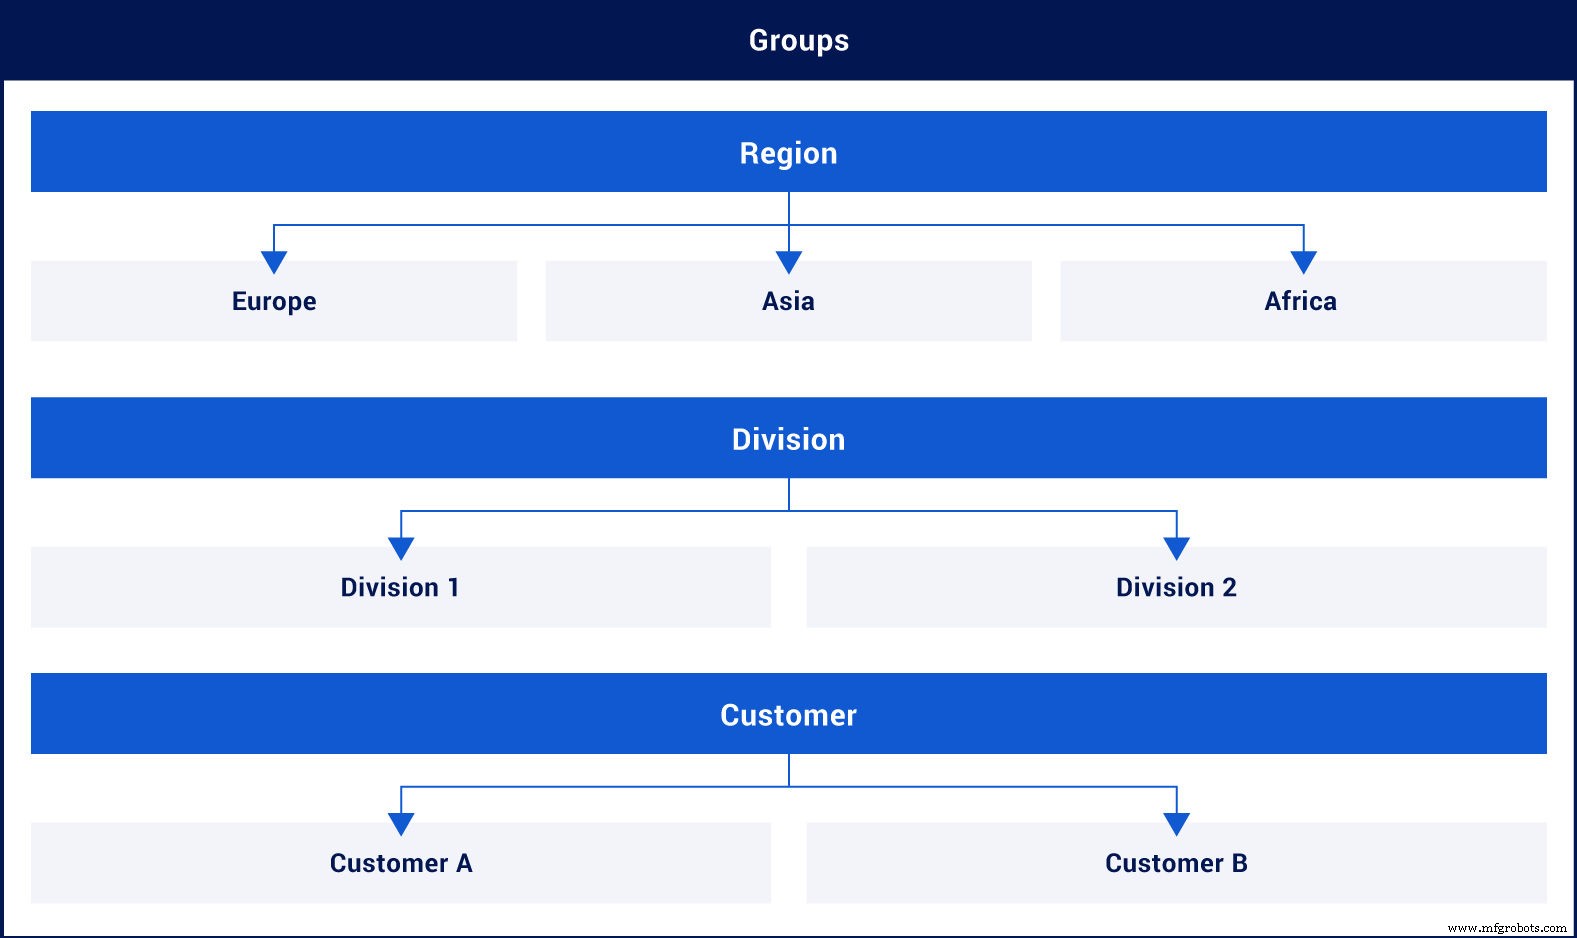
Mulai
Gunakan wawasan di atas untuk menyusun akun IXON Cloud Anda sendiri. Siap untuk memulai?
Buat akun IXON Cloud Anda



