Memperkuat Jaringan Listrik AS dengan Keamanan Siber Berbasis Fisika
Modernisasi jaringan listrik usang AS untuk memenuhi kebutuhan listrik abad 21 berarti memperbarui jaringan yang luas dan kompleks dengan teknologi “cerdas” untuk memanfaatkan otomatisasi, konektivitas, dan sumber energi terbarukan yang diperlukan untuk menyampaikan listrik dengan lebih terpercaya dan efisien.
Sementara jaringan listrik yang lebih cerdas dan terhubung dapat meningkatkan daya tahan terhadap ancaman seperti kejadian cuaca ekstrim, ukuran dan kompleksitas jaringan yang meningkat meningkatkan kerentanan terhadap seranggan siber. Jaringan listrik yang semakin digitalkan dapat menciptakan banyak titik masuk untuk aktor berbahaya yang ingin mengganggu pasokan listrik negara.
Melindungi jaringan AS — jaringan lintas negara yang masif, terhubung, yang menghasilkan, mentransmisikan, dan mendistribusikan listrik — sangat penting untuk keamanan nasional.
Namun, seiring jaringan menjadi lebih kompleks dan peretas menjadi lebih canggih, pendekatan IT tradisional terhadap keamanan siber sudah tidak mencukupi, menurut ilmuwan di Argonne National Laboratory, Departemen Energi AS (DOE), yang bekerja untuk membuat jaringan listrik daya lebih tangguh terhadap seranggan siber.
“Karena jaringan utilitas tradisional secara fisik terisolasi dari jaringan publik, pendekatan IT cukup untuk sebagian besar ancaman,” kata Bo Chen, insinyur komputasi Argonne. “Jaringan utilitas saat ini menciptakan lebih banyak kerentanan seiring teknologi baru diintegrasikan. Banyak seranggan canggih dapat menyembunyikan diri sehingga pendekatan IT tidak dapat mendeteksi mereka.”
Pengamanan baru diperlukan untuk menjaga jaringan listrik tetap aman dari penyerang, kata Chen, yang bekerja sama dengan ilmuwan komputasi Argonne Hyekyung (Clarisse) Kim untuk mengembangkan pendekatan keamanan siber berbasis fisika dan aturan, yang menambahkan lapisan keamanan terhadap seranggan yang telah menembusi perimeter IT.
“Metode berbasis fisika adalah solusi yang menarik, menawarkan kemampuan untuk memeriksa integritas data dan mempertahankan stabilitas sistem bahkan dalam kehadiran sinyal dan perintah berbahaya,” kata Kim.
Chen dan Kim baru-baru ini membantu insinyur di Hitachi ABB Power Grids, perusahaan teknologi global terkemuka, untuk menambahkan lapisan keamanan baru dan kerangka kerja keputusan untuk membantu mengidentifikasi dan menghentikan ancaman siber, untuk menjaga jaringan tetap beroperasi bahkan jika ada serangan. Karya mereka muncul di majalah IEEE Transactions on Power Systems.
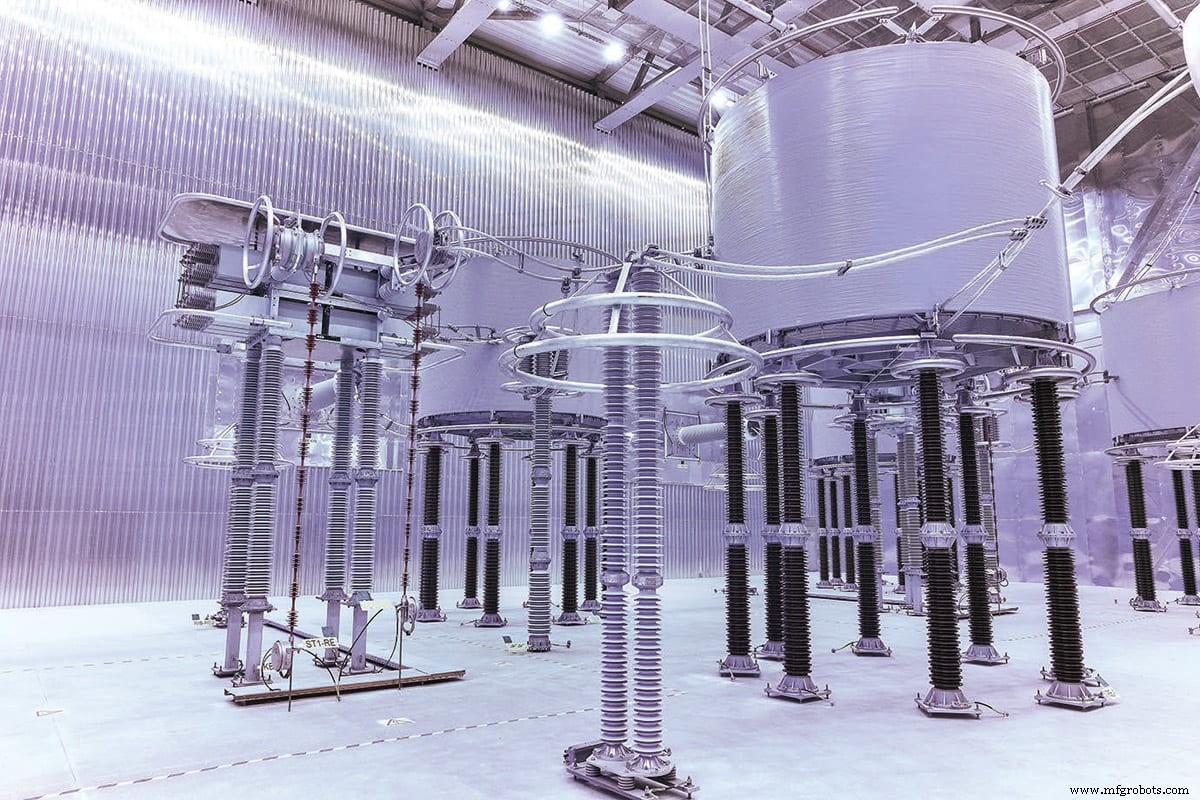
Karya tim Argonne adalah bagian dari proyek yang lebih luas yang dikelola oleh Hitachi ABB Power Grids untuk Office of Cybersecurity, Energy Security, and Emergency Response (CESER) DOE, untuk mengamankan garis transmisi arus samaarah (HVDC) tegangan tinggi.
Melindungi sistem HVDC dari seranggan siber
Jaringan listrik AS terdiri dari sekitar 700.000 mil sirkuit garis, yang terutama beroperasi dengan arus bolak-balik (AC) untuk menyampaikan daya. Namun, seiring jaringan modern, sistem HVDC telah berkembang di luar tujuan awalnya sebagai pelengkap transmisi AC, dan muncul sebagai sistem transmisi energi yang efisien dan fleksibel.
Samping kapasitas untuk mengirimkan jumlah besar listrik pada jarak yang sangat jauh dengan kehilangan listrik rendah, sistem HVDC dapat dengan mudah mengintegrasikan energi terbarukan seperti angin dan tenaga surya ke jaringan dan meningkatkan kinerja jaringan.
Karena mereka memiliki dampak langsung pada stabilitas sistem, melindungi sistem HVDC dari seranggan siber sangat penting, kata Chen. Misalnya, serangan siber dapat menyebabkan “kegagalan runtun,” di mana kegagalan satu atau beberapa bagian sistem daya dapat memicu kegagalan bagian lain, yang berpotensi menyebabkan pemadaman listrik skala besar atau bahkan total blackout.
“Sementara jumlah titik akses jarak jauh dan lokal ke stasiun HVDC semakin meningkat sangat memudahkan berbagai aplikasi HVDC, titik akses ini juga secara signifikan memperluas permukaan seranggan yang dapat potensial dimanfaatkan oleh penyerang berbahaya dari dalam dan luar,” kata Chen.
Banyak aplikasi HVDC bergantung pada data real-time yang dikumpulkan melalui platform Wide Area Monitoring, Protection, and Control (WAMPAC), yang digunakan untuk menganalisis dan mengontrol secara jarak jauh output daya sistem HVDC. Sementara bermanfaat, platform WAMPAC dapat membuka pintu bagi peretas.
“Karena satuan pengukuran fasor dialokasikan di lokasi yang berbeda, ada kerangka komunikasi untuk mendukung pengumpulan data dan kontrol jarak jauh, sehingga menciptakan kerentanan terhadap seranggan siber,” kata Chen.
Mengambil pendekatan berbasis aturan terhadap keamanan siber, Chen dan Kim menciptakan algoritma yang menggunakan hukum fisika untuk memverifikasi data yang dikumpulkan melalui platform WAMPAC untuk mendeteksi seranggan injeksi data palsu. Dalam serangan seperti itu, lawan mencoba mengganggu daya dengan menyuntikkan data palsu untuk menipu atau menyesatkan sistem manajemen energi.
Operator jaringan mempertahankan kesadaran situasional melalui jaringan masif perangkat elektronik yang mengumpulkan dan memproses informasi jaringan real-time dengan resolusi sangat tinggi, kata Kim
“Teknologi deteksi kami menggunakan hukum fisika untuk mendeteksi seranggan injeksi data palsu pada perangkat ini sambil memenuhi persyaratan kinerja waktu yang ketat,” kata Kim. “Cara kerjanya, kita menghasilkan aturan berdasarkan interdependensi inherent di antara data yang diterima dari perangkat ini untuk menentukan apakah mereka selaras dengan nilai yang diharapkan atau mungkin merupakan sampel data palsu.”
“Alat kami memberi peringatan kepada operator tentang status serangan, mengidentifikasi perangkat yang diserang, dan mengganti data yang rusak dengan nilai yang benar sehingga operasi jaringan dapat berlanjut tanpa gangguan bahkan saat serangan sedang berlangsung,” kata Kim.
Chen mengatakan algoritma deteksi pada dasarnya adalah replika digital, atau digital twin, dari sistem aktual.
“Kami dapat mensimulasikan sistem aktual secara berkelanjutan dan menyediakan data yang mewakili status aktual sistem,” kata Chen. “Kami dapat mengidentifikasi sinyal atau perilaku anormal apa pun, dan juga membedakan apakah itu kegagalan nyata atau hacker siber.”
Algoritma ini memiliki antarmuka pengguna grafis untuk memberitahu operator tentang serangan yang sedang berlangsung, mengidentifikasi perangkat yang diserang, dan menampilkan hasil untuk analisis lebih lanjut.
Algoritma Deteksi Berhasil
Setelah mengembangkan model simulasi, tim menggunakan sejumlah besar kasus untuk menguji algoritma dalam berbagai kondisi operasi di Argonne. Hasil menunjukkan algoritma selalu mendeteksi serangan berbahaya pertama dan hampir 100 persen akurat dalam membedakan data yang diserang dan yang tidak diserang.
Algoritma deteksi kemudian diuji di ABB U.S. Corporate Research Center di North Carolina. Teknologi Argonne diintegrasikan ke dalam simulator digital real-time milik Hitachi ABB. Serangan disimulasikan pada test bed dan berhasil terdeteksi.
Demonstrasi akhir berlangsung di Bonneville Power Administration (BPA) di Oregon, di mana algoritma deteksi digunakan di stasiun replika BPA. Demonstrasi sukses ini menunjukkan serangkaian potensi perlindungan yang dapat tersedia untuk sistem HVDC.
“Ini adalah pendekatan berbasis aturan untuk tujuan umum yang dapat digunakan untuk sistem fisik dan produk lain, jadi dapat diintegrasikan sebagai modul fungsional atau dapat dikembangkan sebagai perangkat terpisah yang dilampirkan ke sistem yang ada,” kata Chen, yang terus mempelajari algoritma.
Masa Depan Jaringan Listrik
Saat jaringan listrik AS berkembang dan ancaman siber tumbuh dan menjadi lebih canggih, mengamankan stasiun HVDC sangat penting untuk operasi, perlindungan, dan kontrol sistem daya massal yang terpercaya. Melihat ke masa depan, lanskap siber yang berubah berarti perlindungan IT sudah tidak cukup lagi.
“Sementara banyak metode deteksi ada untuk memantau lalu lintas jaringan dari perspektif IT, masih ada celah dalam kerentanan sistem pengiriman energi,” kata Chen. “Misalnya, serangan firmware dapat melewati sistem operasi dan perangkat lunak deteksi malware, bahkan jika departemen IT mengikuti praktik terbaik keamanan siber. Oleh karena itu, penting untuk melindungi sistem pengiriman energi dari perspektif di luar IT.”
Artikel ini ditulis oleh Beth Burmahl, penulis sumbangan di Argonne National Laboratory. Untuk informasi lebih lanjut, hubungi This email address is being protected from spambots. You need JavaScript enabled to view it. atau kunjungi sini .



