Strategi Proaktif Mencegah Serangan Siber pada Manufaktur
Produsen harus berhadapan dengan "Black Hats" dunia siber untuk menjaga proses tetap aman
Bukan pertanyaan jika, tetapi kapan Anda akan diserang hacker.
Begitulah kata para ahli keamanan siber, mengutamakan gelombang serang ransomware terbaru, termasuk malware "Wanna Cry" yang terkenal yang meledak secara global musim semi lalu, mengenkripsi data pengguna hingga mereka membayar—atau menemukan cara untuk membuka kunci sistem mereka.
Untuk melawan perusak siber yang semakin cerdik, operasi manufaktur harus beralih ke kombinasi kuat solusi perangkat lunak keamanan siber dan hardware yang "dikencangkan" dalam kontrol otomatisasi pabrik dan peralatan jaringan mereka, dan juga menerapkan standar dan praktik terbaik keamanan siber yang lebih baru. Dengan alat-alat ini di tangan, produsen memiliki peluang yang lebih baik untuk mencegah serangan, atau menyelesaikannya setelah terjadi.
"Serangan luas dan konstan," kata Timothy Crosby, senior security consultant, Spohn Security Solutions (Austin, TX), sebuah perusahaan konsultasi keamanan siber. Dia menyebutkan bahwa banyak sistem industri rentan karena mereka menggunakan sistem operasi tertanam yang lama, termasuk Windows XP, Windows 2003, dan Windows 2000. "Banyak sistem tertanam tidak dapat diperbaiki, dan karena sistem ini tidak dapat diperbaiki dan eksploitasi tersedia dengan mudah, mereka akan ditargetkan secara teratur," katanya. "Perlu pendekatan yang holistik—tidak ada peluru perak."
Kecurangan data meningkat 40% pada 2016, menurut laporan yang dirilis pada Januari oleh Identity Theft Resource Center (Scottsdale, AZ) dan CyberScout (San Diego). Jumlah kecurangan mencapai catatan tertinggi sebesar 1083 pada 2016, dengan mudah melampaui catatan hampir tertinggi sebesar 780 kecurangan yang dilaporkan pada 2015, dengan pencurian yang mencakup berbagai macam bisnis, pendidikan, pemerintah/militer, kesehatan/medis, dan institusi perbankan/keuangan. Untuk tahun ke delapan berturut-turut, serangan hacking, skimming dan phishing adalah penyebab utama insiden kecurangan data, mencakup 55,5% dari keseluruhan kecurangan, peningkatan 17,7% dibandingkan 2015, kata laporan tersebut.
Menerapkan Pendekatan Holistik
Serangan terbaru seperti Wanna Cry, atau gangguan besar di Ukraina dengan malware Petya yang muncul pada 2016, telah menargetkan infrastruktur kritis, termasuk utilitas dan instalasi pemerintah lainnya. "Saat serangan terjadi, biasanya mereka meluap dari situs," kata Ken Modeste, principal engineer, UL LLC (Northbrook, IL). Dibandingkan dengan yang di Ukraina, instalasi di AS dan sisa Amerika Utara mendapat lebih banyak dukungan dari FBI dan agensi pemerintah lainnya untuk mengembalikan operasi kritis, tambahnya.
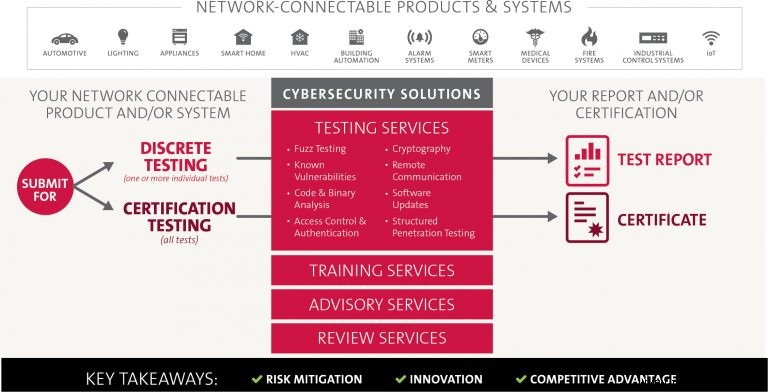
Tahun lalu, UL merilis UL Global Cybersecurity Assurance Program (UL CAP) yang membantu mengurangi risiko keselamatan dan performa yang datang dengan proliferasi perangkat jaringan di Industrial Internet of Things (IIoT). UL CAP membantu perusahaan mengidentifikasi risiko keamanan berdasarkan seri standar keamanan siber UL 2900 dan menyarankan metode untuk meminimalkan risiko dalam sistem kontrol industri, peralatan medis, otomotif, otomatisasi bangunan, dan area lainnya.
"Standar yang kami bangun dalam pengujian kami adalah [berdasarkan] praktik terbaik perusahaan," kata Modeste. Penggunaan password yang di-hardcode—yaitu yang tertanam dalam perangkat dan tidak dapat diubah—adalah contoh apa yang tidak boleh dilakukan, tambahnya. "Itu adalah kelemahan fundamental," katanya. "Ransomware masuk ke dalam organisasi melalui metode phishing. Mereka mengklik dan malware itu mulai menyebar. Itulah cara ransomware masuk sebagian besar waktu."
Melatih karyawan tentang keselamatan siber adalah kunci besar untuk mencegah serangan siber. "Pelatihan adalah cara monumental untuk menyelesaikan masalah ini. Phishing adalah masalah besar. Para pelaku melakukan intelijen fisik," kata Modeste. "Peluang ada di pihak mereka."
Serangan ransomware terbaru telah menunjukkan kerentanan lingkungan industri, kata Henning Rudoff, head of plant security services, Siemens PLM Software (Plano, TX). "Untuk melindungi pabrik, sistem, mesin dan jaringan terhadap ancaman siber, perlu untuk menerapkan—dan terus memelihara—konsep keamanan industri yang holistik dan terbaru seperti yang dijelaskan, misalnya, oleh IEC 62443," kata Rudoff. "Serta semakin meningkatnya digitalisasi, keamanan industri menjadi semakin penting."
"Keamanan industri adalah elemen inti dari Digital Enterprise, pendekatan Siemens menuju Industry 4.0," lanjut Rudoff. "Berbeda dengan serangan terpusat pada target yang difokuskan sebelumnya, serangan ransomware saat ini luas dan dapat mempengaruhi operator jaringan industri apa pun."
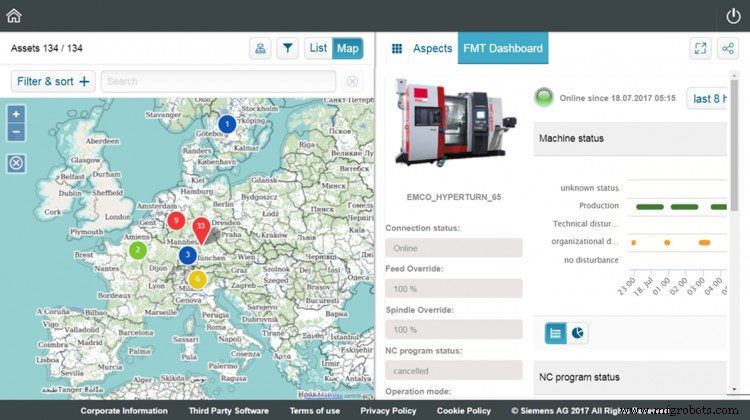
Siemens menangani ancaman siber di banyak front, termasuk penciptaan CSOC (Cyber Security Operations Centers) secara global dengan operasi keamanan di Munich, Lisbon, dan Milford, OH, di mana spesialis keamanan industri memantau fasilitas di seluruh dunia untuk insiden keamanan dan bereaksi dengan tindakan balas yang sesuai (lihat "Securing Manufacturing Data in the Cloud," Manufacturing Engineering, Juli 2016.)
Apa lagi yang dapat dilakukan oleh perusahaan untuk mencegah hacker mengganggu operasi manufaktur atau menyusup ke fasilitas pemerintah dan infrastruktur utilitas? "Semua tingkat harus dilindungi secara bersamaan dan independen—daripada tingkat manajemen pabrik hingga tingkat lapangan dan dari kontrol akses hingga perlindungan salinan," kata Rudoff. "Ini sebabnya pendekatan perlindungan komprehensif Siemens menawarkan pertahanan di semua tingkat—pertahanan dalam kedalaman." Ini berdasarkan rekomendasi ISA99/IEC 62443, standar terkemuka untuk keamanan dalam aplikasi industri.
Untuk melakukan ini, produk dan solusi Siemens melalui pengembangan berkelanjutan untuk membuatnya lebih aman, tambah Rudoff. Untuk produk industri mereka sendiri, Siemens telah mendefinisikan konsep keamanan industri holistik (HSC), berdasarkan IEC 62443, katanya. "HSC melindungi integritas dan melindungi kerahasiaan lingkungan pengembangan dan manufaktur. Langkah HSC didefinisikan dan dipantau di departemen pengembangan dan produksi sepanjang siklus hidup produk, solusi dan layanan."
HSC Siemens memiliki lima tuas: kesadaran, fungsionalitas terbaru, perbaikan proses, penanganan insiden, dan keamanan produk, solusi, layanan dan keamanan infrastruktur IT di sekitarnya, tambah Rudoff. "Siemens telah menerima sertifikasi IEC 62443 dari TÜV Jerman [Asosiasi Pemeriksaan Teknis] untuk proses pengembangan mereka di divisi Digital Factory dan Process and Drives, menunjukkan komitmen mereka untuk melindungi proses pengembangan perusahaan mereka sendiri. Selain itu, sistem industri seperti PCS 7 telah disertifikasi sesuai standar IEC 62443."
Menerapkan pembaruan produk secepat mungkin dan menggunakan versi produk terbaru sangat direkomendasikan, kata Rudoff. "Selain membuat produk industri kami sendiri lebih aman, Siemens menawarkan fitur keamanan canggih untuk produk otomatisasi kami, dan produk keamanan jaringan dan layanan keamanan kami sendiri. Fitur keamanan kontroler S7, misalnya, meliputi perlindungan know-how dari blok program PLC, perlindungan salinan, perlindungan akses dan integritas komunikasi. Produk keamanan jaringan dari Siemens [seperti garis Scalance dan Ruggedcom] mendukung kasus penggunaan untuk akses jarak jauh, pembuatan zona demiliterisasi, redundansi aman dan perlindungan sel," kata Rudoff.
Siemens Plant Security Services mewakili pendekatan holistik, katanya. Ancaman dan malware terdeteksi pada tahap awal, kerentanan dianalisis, dan langkah keamanan komprehensif diinisiasi. "Pemantauan berkelanjutan memberikan transparansi bagi operator pabrik mengenai keamanan fasilitas industri mereka."
Mengintegrasikan Keselamatan dengan Keamanan Siber
Ancaman global dari ransomware telah mengakhiri rasa puas industri. "NotPetya berhasil menargetkan infrastruktur kritis Ukraina dan mempengaruhi lebih dari 80 negara lain; yang paling terdampak adalah Jerman, Rusia dan Inggris," kata Crosby dari Spohn Security Solutions, yang mengatakan 49% bisnis AS memiliki program keamanan data/IT yang khusus. "Di Eropa, persentase tertinggi yang pernah saya lihat adalah 37% untuk Inggris dan 34% untuk Jerman. Mengingat cara kerja NotPetya, ada kemungkinan serangan lain akan terjadi dengan kredensial yang dipanen selama tahap Mimikatz [alat yang digunakan oleh hacker]. Berdasarkan survei Tripwire, sebagian besar organisasi tidak akan jauh lebih siap jika itu terjadi daripada sebelum WannaCry dan NotPetya melanda pada Mei dan Juni."
Dalam serangan Petya/NotPetya, malware enkripsi luas bertujuan pada distributed denial of service (DDoS) pada perusahaan yang terpengaruh, kata Lee Lane, chief product security officer untuk Rockwell Automation Inc. (Milwaukee). "Itu menyebabkan kerusakan nyata pada perusahaan seperti Maersk, FedEx, dan beberapa perusahaan ilmu kehidupan. Dengan denial of service, mereka memicu banyak server untuk menyerang target sekaligus. Ini akan menjadi gaya serangan yang berbeda, tetapi akan memiliki dampak besar," kata Lane. "Mereka masuk dan menghentikan target akhir agar tidak dapat beroperasi."
Penutupan semacam itu tidak hanya menodong perusahaan yang langsung terdampak, tetapi juga memiliki efek rantai, katanya. "Pikirkan bagaimana [akan terjadi] tanpa software ERP [enterprise resource planning] manufaktur Anda," kata Lane. "Itu akan menghilangkan semua pesanan, semua rencana manufaktur, dan informasi tentang di mana Anda mengirim."
Kode berbahaya—baik ransomware, DDoS, atau malware zero-day, seperti kode Stuxnet yang tidur dan berbaring dalam kondisi tertunda hingga diaktifkan—digunakan oleh berbagai macam pelaku serangan siber. "Ada banyak yang disebut 'pelaku jahat,' mulai dari negara-negara yang ingin menargetkan Lockheed atau perusahaan pertahanan lainnya, hingga satu yang banyak orang lewatkan: orang di dalam, karyawan di dalam perusahaan," kata Lane.
Grup teror seperti ISIS dan hacktivis juga menargetkan infrastruktur krusial seperti jaringan listrik dan utilitas, katanya. "Laporan intelijen keamanan IBM terbaru mencatat bahwa dari 2015 hingga 2016, ada peningkatan 110% dalam jumlah serangan, dan itu saja yang telah dilaporkan," tambah Lane.
Rockwell Automation, yang fokus sepenuhnya pada otomatisasi industri, mengembangkan tidak hanya hardware dan software yang terlibat dalam integrasi keselamatan dengan keamanan, tetapi juga menawarkan konsultasi kepada pelanggan tentang keselamatan industri, otomatisasi dan keamanan siber. "Anda perlu memiliki orang, proses, dan alat yang tepat," kata Lane, "dan hal yang sama akan berlaku untuk keamanan siber. Anda harus memiliki orang yang tersedia untuk mempertahankan jaringan Anda."
Mengidentifikasi dan mendokumentasikan aset adalah titik awal yang penting, katanya. "Ancaman siber nyata, semakin meningkat, dan dapat menyebabkan kerusakan material," kata Lane. "Anda harus mengidentifikasi dan menilai krusialitas aset." Menggunakan Cybersecurity Framework dari National Institute of Standards and Technology juga adalah tempat awal yang baik, tambah Lane.
Rockwell menawarkan perangkat lunak FactoryTalk Asset Manager bersama dengan fitur keamanan dan pengencangan untuk perlindungan keamanan siber. "Sebelum Anda memperoleh sistem otomatisasi, bicara dengan perusahaan dan lihat apakah mereka memiliki program keamanan. Roadmap bagaimana fitur keamanan dan pengencangan dilakukan di seluruh perusahaan," kata Lane. "Cari produk dengan fitur pengencangan yang lebih tahan terhadap serangan siber. Misalnya, jika Anda kena data storm, apakah sistem komunikasi Anda hanya mati atau tidur?"
Beberapa pengaman termasuk dapat mendeteksi perubahan pada hardware seperti sistem kontrol ControlLogix Rockwell yang dapat memperingatkan operator akan keberadaan malware, memungkinkan mereka untuk mematikan sistem dan/atau memperbaiki masalah. "Anda dapat melindungi PLC dengan kata sandi," kata Lane. "Ada sakut kunci pada kontrol. Setiap PLC memiliki port, serta sakut kunci port." Sistem juga memberikan kemampuan arsip kepada pengguna yang membantu dalam pemulihan. Pemulihan otomatis atau terkontrol dari situasi ini adalah fitur utama dari alat keamanan siber canggih.
"Hari ini, kita memiliki sistem keselamatan yang ada di manufaktur selama bertahun-tahun. Jika Anda mengalami pelanggaran siber, Anda tidak dapat mengandalkan banyak dari sistem keselamatan itu," kata Lane. "Menggabungkan keduanya adalah krusial. Itu adalah praktik yang tepat. Keselamatan dan keamanan secara tradisional terpisah."
Program UL CAP memberikan pedoman dan alat bagi pengguna untuk melawan ancaman siber. Tahun lalu, UL menerbitkan edisi pertama dari standar UL CAP-nya dan UL sedang menguji 35 produk hari ini, kata Modeste. "Mereka memiliki alat anti-malware dan mereka mulai menambahkan lebih banyak alat ransomware," katanya. Kontrol sistem operasi seperti mencegah override dari boot record atau administrasi file sistem adalah penting, katanya. "Sekarang banyak alat yang hadir dan ada sensor yang diterapkan di banyak produk yang berbeda."
Tersembunyi Menunggu
Dalam beberapa kasus, serangan siber tidak ditemukan hingga lama setelah intrusi, sehingga penyelesaian semakin sulit. Pelaku serangan siber berhasil memasang malware pada firmware router Cisco pada 2015, pada sistem di National Security Agency (NSA), dan bahkan pada komponen elektronik yang dipasang dalam aplikasi militer, kata Steve Chen, co-founder dan CEO PFP Cybersecurity (Vienna, VA), yang dulu disebut Power Fingerprinting Inc.
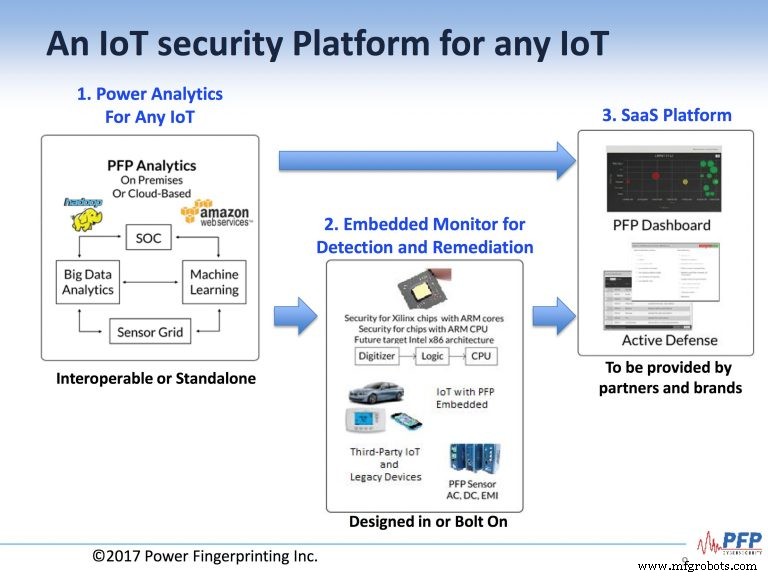
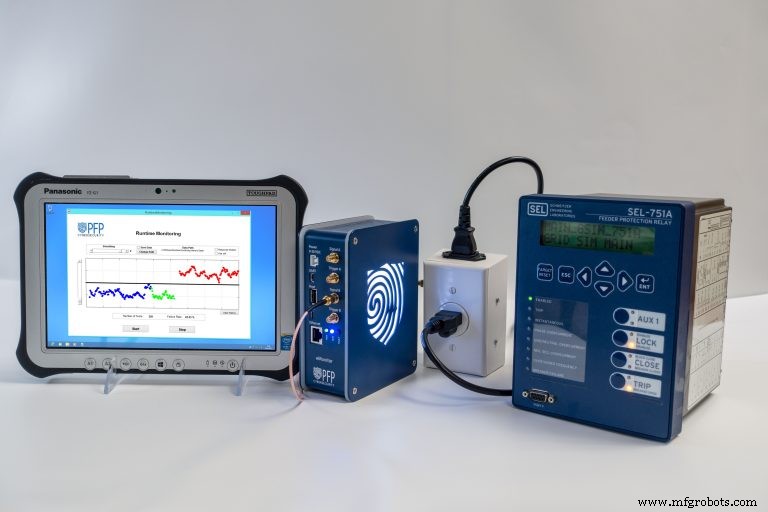
Sistem keamanan siber PFP menggunakan pemantauan perangkat, pemrosesan sinyal dengan radio frekuensi (RF), analitik Big Data dan alat deteksi dan perbaikan runtime. Menggunakan teknologi yang dilisensikan dari Virginia Tech, PFP Cyber mulai mendapatkan beberapa kontrak pemerintah dan tahun lalu menerima empat paten baru, selain dua paten yang sebelumnya dilisensikan, untuk sistem keamanan sibernya, kata Chen.
"Kami menggunakan deteksi anomali alih-alih deteksi tanda tangan," kata Chen. "Tantangan berikutnya adalah bagaimana mendeteksi malware lebih cepat. Selang deteksi biasanya sekitar 200 hari. Keyakinan kami adalah bahwa kami dapat mendeteksi dan memperbaiki serangan, dan kami telah mendemonsiasikannya."
PFP menunjukkan sistem mereka di konferensi Black Hat USA, yang diadakan di Las Vegas pada Juli. "Anda tidak dapat mencegah serangan," kata Chen. "Anda harus mengasumsikan Anda akan diserang." Perusahaan memiliki dua model deployment, satu secara internal di dalam perangkat, dan yang lain di luar, tambahnya.
"Jika kita di dalam, maka kami dapat mendeteksi [anomali] dan memperbaiki secara otomatis," kata Chen.
PFP bertujuan untuk menawarkan platform keamanan untuk perangkat IoT, menggunakan perangkat lunak dan layanan berbasis cloud, atau untuk perangkat lunak on-premises, dengan teknologi scanning RF mereka untuk mendeteksi dan memperbaiki malware. PFP Dashboard perusahaan digunakan di platform SaaS (Software-as-a-Service) yang disediakan oleh mitra mereka.
"Kami mencoba meniru apa yang dilakukan Stuxnet," kata Chen. "Itu tidak terlihat."
Selain deteksi malware, sistem ini dapat digunakan untuk deteksi chip palsu tanpa membuka kotak tempat produk dikirim, kata Chen. "Dalam kasus ini, pelanggan dapat melakukan uji buta. Ini melakukan pemindaian lemah pada chip memori." Ini potensial dapat menghemat banyak uang, tambahnya, untuk perusahaan yang membeli produk mereka dalam jumlah besar dari luar negeri.
"Kami memiliki paten yang sedang diajukan. Kami menggunakan proses yang sama, matematika yang sama, solusi yang sama," kata Chen. "Dalam kasus ini, kami hanya memasukkan energi, radio-frekuensi, ke dalam perangkat yang tidak menyala."
Chen berharap pada akhirnya melisensikan teknologi PFP kepada produsen semikonduktor. Kit keamanan siber perusahaan saat ini bertujuan untuk aplikasi perusahaan dan pemerintah, tetapi tujuannya adalah untuk mengeluarkan antena untuk router Cisco yang menjadi target serangan implan firmware.
"Bagi pengguna rumah, rencana kami adalah untuk mengeluarkan scanner portabel," kata Chen. "Dunia akan lebih aman. Saat ini, dengan semua perangkat IoT, tidak ada keamanan."



