Keamanan IoT Industri: Mengatasi Tantangan dan Menerapkan Solusi Andalan
Pertumbuhan eksponensial IoT Industri ada di jalur dengan prediksi terkini. Dan saat kita menuju ke dunia dengan lebih dari 75 miliar perangkat terhubung pada 2025, hampir seperempat akan digunakan dalam aplikasi industri dalam manufaktur. Namun, seiring peluang dalam pasar ini - terutama di penyedia layanan pihak ketiga berbasis cloud - terus berkembang, satu masalah muncul kurang sebagai hambatan pertumbuhan daripada sebagai bendera merah yang tidak boleh diabaikan. Bendera merah itu adalah kebutuhan yang selalu ada akan keamanan.
Setiap minggu yang berlalu, ada cerita baru yang meliputi pelanggaran data dalam basis data yang jauh lebih besar dari sebelumnya dan di perusahaan yang dianggap aman dari intrusi semacam itu. Samalah mengganggu adalah kasus di mana perusahaan telah menyimpan atau menggunakan data yang dikumpulkan dengan cara yang tidak pernah dimaksudkan oleh orang dan bisnis yang menyandarkan data kepada mereka untuk memulainya. Dan dengan proliferasi perangkat semakin cepat, masalah mungkin semakin parah sebelum membaik.
Dalam artikel ini, kami membahas kerentanan umum untuk jaringan IoT Industri serta bagaimana Anda dapat mengatasi kerentanan ini untuk memastikan keamanan jaringan dan bisnis Anda.
Bagaimana Kita Sampai Sini
Ada dua alasan dasar untuk menjelaskan bagaimana IoT Industri sampai pada dilema ini. Satu didasarkan pada matematika sederhana. Dengan jumlah perangkat yang diterapkan meningkat secara eksponensial, dan tekanan pada penyedia layanan untuk mengeluarkan baik perangkat maupun platform untuk diterapkan, industri berada dalam risiko melampaui dirinya sendiri dan melakukan lebih dari yang dapat diserap dan tanggapi oleh inisiatif dan protokol keamanan.
Alasan kedua adalah masalah yang telah menimpa teknologi baru dan sangat sukses lainnya di masa lalu. Namanya, masalah keamanan belum pernah harus diatasi pada tingkat mesin sebelumnya. Oleh karena itu, tidak ada standar atau protokol yang dikembangkan. Dalam banyak hal ini berarti penyedia atau mengatasi mereka secara ad hoc saat mereka menemukannya, menggunakan penyedia keamanan pihak ketiga yang dipilih oleh klien, atau bahkan mengandalkan sepenuhnya pada ukuran keamanan internal klien (seringkali tidak memadai sendirian).
Menambah masalah adalah banyak penyedia layanan lambat atau tidak teratur dalam menerapkan pembaruan firmware karena dorongan untuk fungsi inti baru dan ditingkatkan seringkali mendapat prioritas. Terlepas dari bagaimana masalah timbul, ini adalah salah satu masalah paling panas di industri saat ini dan salah satu yang banyak orang kesulitan untuk diatasi.
Lokasi Masalah Keamanan
Seiring hacker menjadi lebih canggih dalam penggunaan alat data dan teknologi AI yang sama dengan mereka yang membangun sistem IoT, risiko pelanggaran data tumbuh. Dalam pabrik dan sistem terhubungnya, ada sejumlah lokasi di mana pelanggaran dapat terjadi:
- Antarmuka Web Tidak Aman: Lokasi di mana pengguna berinteraksi dengan perangkat IoT mengalami masalah seperti kata sandi default yang tidak memadai, masalah manajemen lockout dan sesi, dan paparan kredensial dalam jaringan.
- Layanan Jaringan Tidak Aman: Di sini hacker mungkin dapat mendapatkan akses ke jaringan itu sendiri melalui port terbuka, buffer overflow, dan serangan Denial-of Service.
- Enkripsi Lemah: Enkripsi lemah, atau dalam beberapa kasus tanpa enkripsi, dapat memungkinkan intruder untuk mengumpulkan data selama pertukaran antara perangkat.
- Antarmuka Seluler Tidak Aman: Sebanyak banyak perusahaan menawarkan layanan lapangan sebagai perpanjangan dari operasi manufaktur mereka untuk perbaikan dan pemeliharaan, antarmuka seluler menderita masalah yang sama dengan enkripsi dan otentikasi.
Tantangan Keamanan IIoT
Banyak bisnis sudah memiliki keamanan yang lemah atau tidak tepat sejak awal, yang menempatkan beban pada penyedia IoT yang menyediakan layanan dan perangkat. Lebih dari 50 persen semua operasi infrastruktur kritis menggunakan perangkat lunak Microsoft yang usang dan penuh 40 persen semua situs industri menggunakan internet publik.
Ini menempatkan infilitrasi mesin sebagai risiko kunci seiring proliferasi perangkat, berarti hacker yang canggih dapat secara konsep mendapatkan akses ke seluruh pabrik dan mengganggu atau merusak kemampuan produksi untuk waktu yang lama. Ini juga dapat menimbulkan kondisi yang berbahaya secara fisik sebagai hasil langsung atau tidak langsung dari intrusi.
Keamanan warisan juga menjadi khawatir. Salah satu proposisi nilai utama untuk penerapan IoT Industri adalah bahwa peralatan warisan dapat di retrofit dengan perangkat IoT. Ini memungkinkan siklus hidup peralatan yang lebih lama dan integrasi penuh untuk membangun pabrik cerdas tanpa memicu pembelian modal peralatan mahal. Namun, pilihan harus dibuat bersama dengan pertimbangan yang hati-hati tentang perangkat mana yang dapat diamankan dengan benar untuk digunakan dalam sistem, keterampilan yang mungkin tidak dimiliki oleh perusahaan dan satu hal yang mungkin tidak menyadari bahwa mereka membutuhkannya.
Kurangnya standar dan protokol di industri yang masih dalam tahap awal, tetapi tumbuh secara astronomis, juga menghambat progres keamanan yang koheren. Perasaan adalah penyedia layanan IoT sebagai komunitas bisnis akan berkumpul dan mengatur diri sendiri untuk mengembangkan standar dan protokol untuk semua pengembangan.
Ini akan menghilangkan kemungkinan protokol “lokal” yang bersaing atau tumpang tindih dan akan paling hemat biaya bagi klien. Sampai saat itu, kurangnya standar membuat keamanan ad hoc menjadi norma dan menegaskan kemampuan sistem keamanan yang ada dari klien, yang mungkin sudah memiliki kelemahan sendiri.
Solusi Keamanan IoT Industri
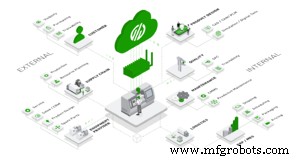
Lebih dari 40 persen semua pelanggaran terdiri dari malware atau serangan brute force. Namun ada banyak bentuk intrusi lainnya. Karena banyak cara perusahaan dapat diakses perangkat dan sistemnya, keamanan dilihat sebagai terdiri dari empat tingkatan; perangkat, komunikasi, cloud, dan manajemen siklus hidup. Karena kecepatan industri telah tumbuh, ini menyulitkan solusi keamanan karena tidak ada solusi keamanan end-to-end yang siap pakai.
Tetapi ada langkah yang dapat diambil oleh penyedia dan perusahaan sementara waktu solusi end-to-end dikembangkan.
Salah satu langkah tersebut adalah untuk segmentasi jaringan IT sehingga apa saja yang mengontrol peralatan dipelihara dalam jaringan terpisah dari infrastruktur IT sisa perusahaan.
Langkah kedua yang dapat diambil oleh penyedia layanan adalah untuk memastikan “dasar”. Struktur dasar seperti lockout kredensial setelah sejumlah percobaan kecil dan kredensial default yang harus diubah saat aktivasi akan membantu mengamankan akses di antarmuka web. Sebagai sama, menetapkan aturan kata sandi yang kuat dan otentikasi dua faktor dapat membatasi akses yang tidak sah.
Pada tingkat IT, memastikan layanan tidak rentan terhadap buffer overflow dan port ditutup saat tidak digunakan akan menutup jalan pintas intrusi juga. Sama langkah jaga dapat dibangun ke dalam antarmuka perangkat seluler untuk aturan kata sandi, lockout, dan kata sandi default. Dan tentu saja, disiplin yang lebih baik dalam menghasilkan dan menerapkan pembaruan firmware akan membantu mengurangi degradasi sistem.
Mungkin langkah terbesar yang dapat dilakukan untuk mendapatkan keunggulan atas khawatir keamanan adalah bagi industri untuk berkolaborasi menuju pengaturan diri dalam pengembangan standar dan protokol industri. Dengan mendefinisikan arsitektur dasar untuk banyak masalah di atas dan menstandarkan serta mewajibkan inklusi mereka, penyedia layanan dan tim pemrograman mereka akan dibebaskan dari khawatir keamanan yang lebih kecil dan dapat berkonsentrasi pada masalah keamanan yang lebih besar dan lebih intensif saat mereka berkembang.
Pengaturan standar dasar akan menempatkan lantai keamanan minimum di bawah semua sistem untuk melindungi baik perusahaan yang membeli layanan maupun penyedia saat menerapkan sistem di perusahaan dengan sistem keamanan yang tidak memadai atau lemah.
Tantangan Keamanan Akan Terus Bertambah dengan IoT
Tantangan keamanan yang dihadapi oleh penyedia layanan IoT Industri dan perusahaan klien mereka terus berkembang. Banyak yang tidak menekankan sisi keamanan dari persamaan secara kuat, tetapi dengan tidak melakukannya, kesempatan terlewat. Banyak eksekutif telah menunjukkan bahwa mereka akan bersedia membayar lebih untuk perangkat dan layanan IoT jika solusi keamanan adalah bagian dari paket. Namun, seiring industri terus tumbuh, layanan baru termasuk keamanan sebagai bagian dari platform, atau kemitraan yang kuat dengan penyedia keamanan pihak ketiga, akan mendapatkan posisi yang lebih kuat di pasar.



