Membuat Kebijakan Keamanan Cloud yang Kuat
Setiap perusahaan yang ingin melindungi aset cloud-nya memerlukan kebijakan keamanan cloud. Kebijakan membantu menjaga data cloud aman dan memberikan kemampuan untuk merespons ancaman dan tantangan dengan cepat.
Artikel ini menjelaskan nilai kebijakan keamanan cloud. Baca untuk mempelajari apa yang tercakup kebijakan ini, manfaat apa yang ditawarkan, dan cara menulis satu untuk bisnis Anda.
Apa itu Kebijakan Keamanan Cloud?
Kebijakan keamanan cloud adalah pedoman formal di bawahnya sebuah perusahaan beroperasi di cloud. Instruksi ini mendefinisikan strategi keamanan dan memandu semua keputusan terkait keamanan aset cloud. Kebijakan keamanan cloud menentukan:
- Tipe data yang dapat dan tidak dapat pindah ke cloud
- Bagaimana tim mengatasi risiko untuk setiap tipe data
- Siapa yang membuat keputusan tentang perpindahan beban kerja ke cloud
- Siapa yang berwenang untuk mengakses atau bermigrasi data
- Syarat regulasi dan status kepatuhan saat ini
- Respons yang tepat terhadap ancaman, upaya hacking, dan pelanggaran data
- Aturan terkait prioritas risiko
Kebijakan keamanan cloud adalah komponen penting dari program keamanan perusahaan. Kebijakan memastikan integritas dan privasi informasi dan membantu tim membuat keputusan yang tepat dengan cepat.
Kebutuhan akan Kebijakan Keamanan Cloud
Sementara cloud computing menawarkan banyak manfaat, layanan ini datang dengan beberapa kekhawatiran keamanan:
- Kurangnya kontrol keamanan dalam pengaturan pihak ketiga
- Visibilitas buruk di lingkungan multi-cloud
- Ruang yang luas untuk pencurian dan penyalahgunaan data
- Cloud adalah target umum untuk serangan DDoS
- Serangan dengan cepat menyebar dari satu lingkungan ke lingkungan lain
Risiko cloud computing menyentuh setiap departemen dan perangkat di jaringan. Oleh karena itu, perlindungan harus kuat, beragam, dan inklusif. Kebijakan keamanan cloud yang terpercaya menyediakan semua kualitas tersebut. Jika perusahaan bergantung pada layanan cloud, praktik yang diuraikan memberikan tingkat visibilitas dan kontrol yang diperlukan untuk melindungi data cloud.
Kebijakan Keamanan Cloud vs. Standar
Standar keamanan cloud mendefinisikan proses yang mendukung pelaksanaan kebijakan keamanan. Kebijakan dan standar keamanan bekerja bersama-sama dan melengkapi satu sama lain.
Standar mencakup aspek-aspek berikut dari komputasi cloud perusahaan:
- Penggunaan platform cloud untuk hosting beban kerja
- Model DevOps dan inklusi aplikasi cloud, API, dan layanan dalam pengembangan
- Strategi segmentasi
- Penagihan dan klasifikasi aset
- Proses untuk mengevaluasi konfigurasi dan tingkat keamanan aset
Biasanya, aturan kebijakan bersifat statis. Standar bersifat dinamis, dan Anda harus merevisi mereka sering untuk mengikuti teknologi dan ancaman siber terbaru.
Silakan lihat artikel kami Security vs Compliance untuk analisis yang lebih mendalam tentang perbedaan inti antara dua istilah penting ini.
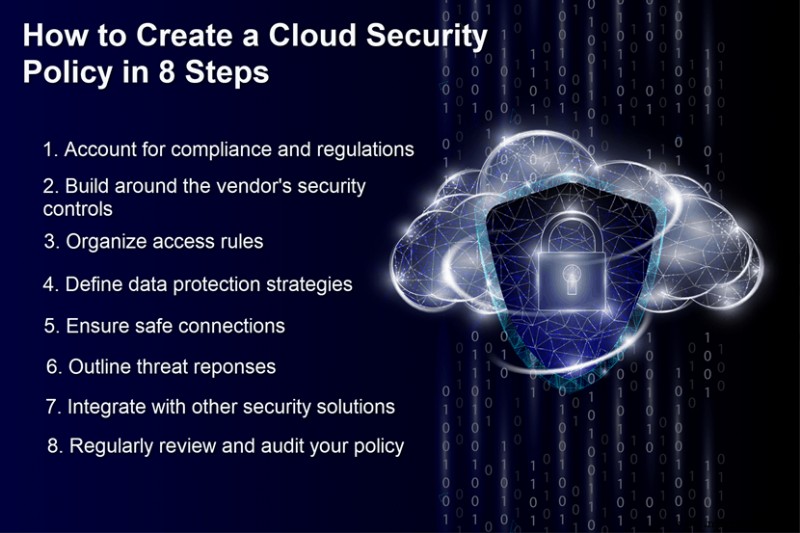
Cara Membuat Kebijakan Keamanan Cloud (8 Langkah)
Sebelum Anda mulai membuat kebijakan, pastikan Anda sepenuhnya memahami operasi cloud Anda. Mengetahui sistem Anda sebelum menulis kebijakan untuk mengatasi mereka menyelamatkan Anda dari revisi yang tidak perlu.
Langkah 1: Pertimbangkan Hukum yang Relevan
Jika perusahaan Anda harus mematuhi regulasi privasi atau kepatuhan tertentu, pertimbangkan bagaimana mereka mempengaruhi kebijakan keamanan cloud. Semua aktivitas berbasis cloud harus sesuai dengan kewajiban hukum.
Langkah 2: Evaluasi Kontrol Keamanan Penyedia Cloud
Penyedia yang berbeda menawarkan tingkat kontrol keamanan yang berbeda. Periksa praktik keamanan mitra Anda dan bentuk solusi yang selaras dengan penawaran.
Langkah 3: Tetapkan Peran dan Hak Akses
Tentukan peran yang jelas untuk personel Anda dan tetapkan akses mereka ke aplikasi dan data. Berikan karyawan akses hanya ke aset yang mereka butuhkan untuk menjalankan tugas mereka. Selain itu, definisikan bagaimana perusahaan Anda mencatat dan meninjau akses.
Langkah 4: Lindungi Data Anda
Tentukan bagaimana Anda akan melindungi data perusahaan. Sebagian besar bisnis memilih untuk mengenkripsi semua data sensitif yang bergerak melalui cloud dan Internet. Anda juga harus mendokumentasikan aturan keamanan untuk penyimpanan data internal dan eksternal.
Biasanya, penyedia menawarkan Application Program Interfaces (API) sebagai bagian dari layanan mereka. Pertimbangkan untuk menggunakan API untuk memberlakukan kebijakan enkripsi dan Data Loss Prevention (DLP).
Langkah 5: Pertahankan Titik Akhir
Satu titik akhir yang terinfeksi dapat mengakibatkan pelanggaran data di banyak cloud. Oleh karena itu, Anda harus menetapkan aturan yang jelas terkait koneksi dengan cloud untuk menghindari masalah ini. Langkah ini termasuk secure sockets layers (SSLs), pemindaian lalu lintas jaringan, dan aturan pemantauan.
Langkah 6: Definisikan Respons
Kebijakan tidak hanya harus mencakup pencegahan. Pertimbangkan cara ideal bagi tim untuk menangani pelanggaran data, uraikan proses pelaporan, dan tentukan fungsi forensik. Ini juga membantu jika Anda menetapkan protokol untuk pemulihan bencana.
Langkah 7: Pastikan Integrasi yang Baik
Jika Anda memiliki beberapa solusi keamanan, pastikan tim mengintegrasikannya dengan baik. Solusi yang digabungkan secara buruk menciptakan kerentanan, jadi carilah cara untuk mengintegrasikan dan memanfaatkan perangkat keamanan perusahaan Anda.
Langkah 8: Lakukan Audit Keamanan
Lakukan ulasan rutin dan tingkatkan komponen untuk tetap unggul dari ancaman terbaru. Selain itu, lakukan pemeriksaan rutin SLA penyedia sehingga Anda tidak terkejut oleh update yang bermasalah di pihak itu.
Prinsip Kebijakan Keamanan Cloud yang Harus Dipatuhi
Jaga Sederhana
Semua karyawan harus dapat memahami kebijakan. Hindari terlalu rumit dan buat pedoman yang jelas dan ringkas. Menjaga sederhana membantu semua pekerja mengikuti aturan, dan Anda juga menjaga biaya pelatihan rendah.
Mulai setiap kebijakan dengan definisi niat. Niat harus secara jelas menguraikan tujuan aturan untuk membantu pekerja memahami dan menavigasi regulasi.
Buat Aturan Transparan
Semua tim yang bertanggung jawab untuk menegakkan dan mematuhi kebijakan harus memiliki akses penuh ke pedoman. Buat catatan bahwa mereka yang terlibat telah membaca, memahami, dan setuju untuk patuhi aturan.
Batasi Akses Secara Strategis
Regulasi kontrol internal mencegah akses yang tidak sah ke aset cloud Anda. Ikuti model Zero Trust dan hanya izinkan akses kepada individu yang memiliki kebutuhan nyata akan sumber daya. Beberapa pekerja membutuhkan akses baca saja, seperti mereka yang bertanggung jawab atas pembuatan laporan. Pengguna lain harus dapat melakukan beberapa tugas ops, seperti me-restart VM, tetapi tidak ada alasan untuk memberikan mereka kemampuan untuk memodifikasi VM atau sumber dayanya.
Update Enkripsi Data Bulanan
Jadwalkan update enkripsi data bulanan. Update teratur memastikan keamanan sumber daya cloud, dan demikian Anda mendapatkan ketenangan pikiran mengetahui semuanya diperbarui.
Pantau Lingkungan Cloud
Pemantauan harus menjadi salah satu aspek utama kebijakan Anda. Alat pemantauan cloud menawarkan cara mudah untuk mengidentifikasi pola aktivitas dan kerentanan potensial.
Buat Kebijakan Ramah Karyawan
Jangan mengganggu alur kerja perusahaan dengan kebijakan keamanan cloud. Coba buat aturan yang selaras dengan budaya Anda dan membantu karyawan bekerja lebih lancar. Jika kebijakan Anda mengganggu pekerjaan sehari-hari terlalu banyak, ada kemungkinan beberapa orang akan mulai mengambil jalan pintas.
Kumpulkan Masukan dari Seluruh Perusahaan
Kebijakan tidak boleh menjadi tanggung jawab dari satu tim saja. Pedoman terbaik datang dari beberapa departemen yang bekerja sama.
Kumpulkan saran dari pemangku kepentingan di seluruh unit bisnis. Taktik ini memberikan gambaran yang jelas tentang tingkat keamanan saat ini dan membantu menemukan langkah yang tepat untuk meningkatkan perlindungan.
Jangan Mengoutsourcing Kebijakan Anda
Mendelegasikan proses pembuatan kebijakan kepada pihak ketiga adalah kesalahan. Meskipun penyedia layanan cloud Anda dapat menangani tugas tersebut, kebijakan keamanan cloud yang paling aman datang dari upaya internal.
Pilih Akses Grup Alih-alih Akses Individu
Buat grup administratif dan tetapkan hak kepada mereka daripada individu. Akses grup membuat tugas sehari-hari lebih mudah tanpa mengorbankan keamanan.
Pertimbangkan Autentikasi Dua Faktor
Sebagian besar penyedia cloud besar mengizinkan penggunaan autentikasi dua faktor (2FA). Gunakan 2FA untuk melindungi deployment baru dan lebih mempertahankan dari upaya login berbahaya.
Pembatasan Ketat
Beberapa beban kerja hanya melayani pelanggan atau klien di satu wilayah geografis. Pertimbangkan untuk menambahkan pembatasan akses dalam skenario tersebut. Membatasi akses ke wilayah atau alamat IP tertentu membatasi paparan terhadap hacker, cacing, dan ancaman lainnya.
Gunakan Kunci Alih-alih Kata Sandi
Pertimbangkan untuk menjadikan Public Key Infrastructure (PKI) sebagai bagian dari kebijakan keamanan cloud Anda. Protokol PKI menggunakan kunci publik dan pribadi untuk memverifikasi identitas pengguna sebelum bertukar data. Beralih ke PKI menghilangkan bahaya kata sandi yang dicuri dan mencegah serangan brute force.
Kebijakan Keamanan Cloud Harus Dimiliki Setiap Perusahaan yang Hati-hati
Biaya memperbaiki pelanggaran data jauh lebih besar dari harga langkah berhati-hati yang tepat. Kebijakan keamanan cloud memberikan langkah berhati-hati yang sesuai saat beroperasi di cloud. Kebijakan ini memungkinkan Anda memanfaatkan keuntungan cloud tanpa mengambil risiko yang tidak perlu.



