Keamanan Multi‑Cloud: Praktik Terbaik Terbukti untuk Melindungi Data Anda
Multi-cloud semakin populer seiring perusahaan terus menjelajahi manfaat bekerja dengan lebih dari satu penyedia. Sementara multi-cloud menawarkan banyak keuntungan, bergantung pada beberapa vendor dan cloud juga meningkatkan permukaan serangan dan risiko keseluruhan. Jika perusahaan ingin menjaga aset dan data aman, keamanan multi-cloud tidak boleh menjadi pikiran terakhir.
Artikel ini adalah pengantar keamanan multi-cloud dan tantangan unik dari pendekatan komputasi cloud ini. Kami juga memberikan daftar praktik terbaik yang dapat Anda terapkan untuk merancang dan memelihara setup multi-cloud yang aman.
Apa Itu Keamanan Multi-Cloud?
Keamanan multi-cloud adalah serangkaian kebijakan, strategi, dan solusi yang diandalkan perusahaan untuk memastikan keamanan dalam lingkungan multi-cloud. Jenis keamanan ini memungkinkan bisnis untuk menikmati manfaat multi-cloud tanpa mengekspos data dan aset pada ancaman siber.
Tantangan terbesar dari keamanan multi-cloud adalah mengelola dan melindungi lingkungan dari beberapa penyedia cloud. Beberapa vendor dengan fitur dan aturan yang bervariasi menyulitkan tugas keamanan cloud, termasuk:
- Memastikan kontrol keamanan yang konsisten.
- Menyiapkan manajemen akses yang andal.
- Mengidentifikasi dan merespons kerentanan.
- Memelihara pandangan keseluruhan tentang keamanan.
Biasanya, penyedia cloud bertanggung jawab atas keamanan dari cloud mereka sementara klien bertanggung jawab atas keamanan dalam cloud. Tugas penyedia adalah:
- Memastikan infrastruktur cloud aman, andal, dan up to date.
- Melindungi host dan pusat data.
- Memberikan klien kemampuan untuk melindungi data (vektor verifikasi multi-faktor, perangkat lunak manajemen akses, alat enkripsi, dll.).
Perusahaan yang men-deploy multi-cloud bertanggung jawab atas bagaimana tim menggunakan dan menyimpan data di setiap infrastruktur cloud. Tim in-house perlu:
- Merancang arsitektur keamanan umum.
- Memastikan operasi mematuhi hukum dan regulasi yang relevan.
- Menentukan aturan dan hak akses.
- Menangani pemantauan cloud.
- Menyiapkan cadangan.
- Mengidentifikasi dan merespons insiden keamanan.
- Merancang proses deployment yang aman.
- Memelihara alat pihak ketiga untuk tetap up to date.
- Menyiapkan pencegahan kehilangan data (DLP).
- Menentukan langkah-langkah untuk pemulihan bencana cloud.
Sebagian besar perusahaan bergantung pada beberapa peran untuk menangani tugas ini, menyebarkan tanggung jawab antara CISO, tim DevOps, dan Security Operations Center (SOC).
Risiko Keamanan Multi-Cloud
Risiko utama dari gagal menyiapkan keamanan multi-cloud yang tepat adalah:
- Kehilangan data sensitif karena kurangnya perlindungan atau kesalahan manusia.
- Membayar denda moneter karena gagal pemeriksaan kepatuhan.
- Mengganggu pengalaman pelanggan dengan downtime yang berkepanjangan atau kinerja aplikasi yang buruk.
- Jadi korban malware yang mengakibatkan pelanggaran data.
- Mengizinkan pengguna tidak sah untuk mengakses data internal.
- Menderita klap reputasi akibat kehilangan data pribadi pengguna.
Bahaya ini adalah risiko umum dari penggunaan komputasi cloud secara umum, baik dalam setup single atau multi-cloud. Namun, perusahaan harus melindungi permukaan serangan yang lebih besar dalam multi-cloud, dan kompleksitas yang murni membuat masalah lebih sering terjadi. Berikut adalah tantangan utama yang membuat multi-cloud lebih berisiko daripada cloud tunggal:
- Tim harus mengonfigurasi, mengamankan, dan mengelola lebih dari satu infrastruktur.
- Setiap platform memerlukan pemeliharaan berkelanjutan.
- Setiap penyedia memiliki kebijakan, kontrol, dan granularitas keamanan yang unik.
- Penyerang memiliki lebih banyak cara untuk menembus setup.
- Pemantauan harus mencakup cakupan penuh dari deployment cloud.
- Tim harus menghubungkan dan mengintegrasikan berbagai layanan dari vendor yang berbeda.
Praktik Terbaik dalam Mencapai Keamanan Data Multi-Cloud
Perusahaan membutuhkan strategi keamanan yang baik untuk memastikan multi-cloud tidak mengakibatkan kerentanan. Berikut adalah 11 praktik terbaik keamanan multi-cloud yang dapat membantu Anda menyebarkan beban kerja dengan aman di beberapa penyedia dan lingkungan.
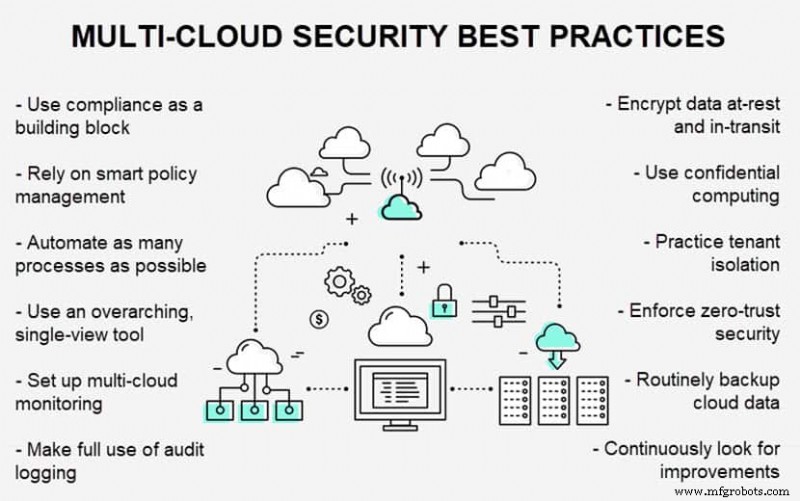
Bangun Strategi Keamanan di Sekitar Kepatuhan
Langkah pertama menuju kepatuhan dalam multi-cloud adalah mengetahui standar dan regulasi yang berlaku untuk bisnis Anda. Contoh umum regulasi yang perlu dipertimbangkan perusahaan adalah hukum privasi data (namanya GDPR dan CPA), HIPAA, dan PCI.
Regulasi berlaku untuk industri dan lokasi tertentu, jadi ketahui apa yang perlu dipatuhi multi-cloud Anda sebelum Anda mulai men-deploy. Setelah Anda mengetahui ekspektasi, gunakan persyaratan hukum untuk:
- Garis besar siklus hidup data yang relevan.
- Menentukan kontrol keamanan.
- Menyiapkan manajemen akses.
- Mengklasifikasikan semua data cloud.
- Mengorganisir penyimpanan yang memadai.
Ingat bahwa setiap platform cloud memiliki fitur dan sertifikasi kepatuhan yang berbeda. Anda bahkan mungkin menjalankan beban kerja terpisah dengan aturan kepatuhan yang berbeda di satu cloud. Pertimbangkan untuk menggunakan alat otomatis untuk audit kepatuhan secara berkelanjutan di seluruh cloud dan menghasilkan laporan tentang pelanggaran potensial.
Manajemen Kebijakan Cerdas
Perusahaan harus mengembangkan serangkaian kebijakan keamanan untuk diberlakukan di semua lingkungan cloud dan menyederhanakan operasi keamanan. Kebijakan mendefinisikan:
- Jenis data yang dapat diterima.
- Kepemilikan cloud.
- Aturan otentikasi dan akses.
- Keamanan beban kerja cloud dan gateway.
- Analitik keamanan.
- Aturan regulasi dan status kepatuhan saat ini.
- Protokol migrasi cloud.
- Pemodelan ancaman, prioritas, dan intelijen.
- Rencana respons untuk setiap jenis serangan.
Sementara beberapa inkompatibilitas di antara lingkungan adalah hal biasa, menggunakan kebijakan standar sebagai titik awal akan:
- Mempercepat konfigurasi dan deployment.
- Mengurangi risiko pengabaian dan kesalahan manusia.
- Memastikan konsistensi di seluruh multi-cloud.
Jika Anda menjalankan operasi yang sama di beberapa cloud, Anda harus menyinkronkan kebijakan. Misalnya, saat menggunakan multi-cloud untuk memastikan ketersediaan, kedua cloud harus memiliki pengaturan keamanan yang sama. Tim harus menggunakan alat untuk menyinkronkan pengaturan di antara kedua penyedia dan membuat kebijakan dengan definisi umum yang berlaku untuk kedua cloud.
Manfaatkan Otomatisasi
Faktor risiko signifikan dalam keamanan multi-cloud adalah kesalahan manusia. Dengan mengotomatisasi sebanyak mungkin tugas, bisnis dapat:
- Mengurangi kemungkinan karyawan melakukan kesalahan.
- Menambahkan kelincahan pada tim.
- Mempercepat proses terkait cloud.
- Memastikan konsistensi di seluruh lingkungan.
Otomatisasi harus memainkan peran vital dalam keamanan multi-cloud. Misalnya, setiap container atau virtual machine baru dapat melalui pemindaian keamanan otomatis. Cara lain untuk menggunakan otomatisasi adalah menjalankan pemeriksaan berkelanjutan yang menguji kontrol keamanan.
Mengadopsi DevSecOps adalah cara yang bagus bagi perusahaan untuk mulai memikirkan peran otomatisasi dalam keamanan komputasi cloud. DevSecOps memperlakukan keamanan sebagai pertimbangan inti alih-alih pikiran terakhir, pendekatan yang ideal untuk menjaga multi-cloud aman.
Sederhanakan Tumpukan Alat Multi-Cloud
Alih-alih bergantung pada campuran alat bawaan penyedia dan solusi pihak ketiga, Anda harus berinvestasi dalam satu alat menyeluruh yang menyediakan keamanan yang lancar di seluruh multi-cloud. Jika tidak, Anda berisiko:
- Integrasi yang buruk yang menghasilkan celah keamanan.
- Kemungkinan lebih besar kesalahan manusia.
- Mengupayakan lebih banyak staf dari yang Anda perlukan.
- Memberbebani tim dengan terlalu banyak pemeliharaan.
Pastikan alat pilihan Anda dapat:
- Terintegrasi dengan lancar dengan berbagai layanan cloud.
- Menscaling bersama dengan aplikasi dan beban kerja Anda.
- Menyediakan pembaruan real-time pada aktivitas data.
Juga, alat keamanan Anda harus memiliki satu layar kaca dari mana admin dapat mengelola aplikasi dan data di seluruh cloud. Alat satu tampilan menyederhanakan tumpukan dan membuat tim keamanan lebih efektif.
Siapkan Pemantauan Multi-Cloud
Multi-cloud memerlukan pemantauan yang kuat yang mengkonsolidasikan peristiwa, log, notifikasi, dan peringatan dari berbagai platform ke satu lokasi. Fitur vital lainnya adalah memiliki alat yang dapat secara otomatis menyelesaikan masalah atau memberikan panduan selama remediasi.
Di luar konsolidasi dan perbaikan otomatis, alat pemantauan Anda juga harus:
- Dapat menscaling untuk memenuhi infrastruktur cloud dan volume data yang tumbuh.
- Menawarkan pemantauan real-time berkelanjutan.
- Menyediakan konteks untuk semua peringatan.
- Mengizinkan tim untuk membuat notifikasi kustom.
Manfaatkan Secara Maksimal Audit Logging
Audit logging mendokumentasikan semua perubahan terkait tenant cloud, termasuk:
- Penambahan pengguna baru.
- Pemberian hak akses.
- Durasi login.
- Aktivitas pengguna selama login.
Log audit krusial untuk keamanan multi-cloud karena aktivitas ini membantu:
- Mengidentifikasi perilaku berbahaya.
- Menemukan pelanggaran sebelum serangan siber dimulai.
- Mengungkap masalah kode atau terkait cloud.
- Menjalankan troubleshooting operasional.
Secara tambahan, log audit adalah catatan resmi di beberapa industri, dan perusahaan dapat menggunakan log untuk membuktikan kepatuhan kepada auditor.
Andalkan Enkripsi Data dan Komputasi Konfidensial
Enkripsi adalah metode yang efektif untuk melindungi data, baik on-premises maupun di cloud. Strategi keamanan multi-cloud harus mengenkripsi data baik saat istirahat maupun dalam perjalanan:
- Enkripsi saat istirahat melindungi data yang disimpan yang tidak bergerak melalui jaringan. Jika perusak menembus database, mendekripsi data tidak mungkin tanpa kunci dekripsi.
- Enkripsi dalam perjalanan melindungi data saat informasi bergerak melalui jaringan. Jika perusac menangkap data dengan serangan Man-in-the-Middle atau penyadapan, data tetap aman.
Selain mengamankan data yang diam dan bergerak, Anda juga harus mengenkripsi semua komunikasi jadwal, pemantauan, dan perutean. Enkripsi yang menyeluruh memastikan informasi tentang infrastruktur dan aplikasi Anda tetap rahasia.
Selain mengenkripsi data saat istirahat dan dalam perjalanan, strategi keamanan multi-cloud juga harus mencakup komputasi konfidensial untuk memastikan data tidak menjadi rentan saat digunakan. Enkripsi saat digunakan memberikan perlindungan total terhadap data cloud dengan mengenkripsi beban kerja selama pemrosesan.
Lakukan Isolasi Tenant
Isolasi tenant adalah metode sederhana dan efektif untuk meningkatkan keamanan multi-cloud. Isolasi tenant memerlukan tim untuk memastikan bahwa:
- Setiap aplikasi berjalan di tenant terpisah.
- Semua lingkungan (pengembangan, pengujian, staging, produksi, dll.) berjalan dalam tenant individual.
Untuk keamanan dan kelincahan ekstra, Anda juga dapat menggunakan landing zones. Landing zone memungkinkan tim untuk dengan cepat menyiapkan lingkungan multi-tenant dengan baseline yang telah ditentukan dari manajemen akses, keamanan data, tata kelola, dan aturan pencatatan.
Terapkan Prinsip Hak Akses Terkecil
Setiap karyawan hanya harus memiliki akses ke sumber daya yang diperlukan untuk anggota staf tersebut untuk melakukan peran mereka. Prinsip hak akses terkecil ini melayani beberapa tujuan:
- Mengisolasi data krusial dan sensitif.
- Mengurangi kemampuan penyerang untuk bergerak secara lateral melalui sistem jika mereka menembus akun.
- Membantu bisnis mematuhi hukum privasi dan keamanan data.
Menggunakan alat bawaan penyedia cloud untuk mengontrol akses bukan ide yang baik dalam multi-cloud. Solusi dari vendor yang berbeda bekerja sama dengan buruk dan menciptakan silo yang meningkatkan risiko. Alih-alih, gunakan alat menyeluruh yang memusatkan kontrol akses di semua cloud.
Hati-hati untuk tidak menghambat tim dengan hak akses yang hilang atau proses persetujuan yang lambat. Alih-alih, buat proses yang sederhana dan transparan untuk menetapkan hak akses yang membantu melindungi multi-cloud tanpa memperlambat operasi.
Cadangkan Data Cloud Secara Rutin
Lakukan cadangan cloud data dan sistem secara teratur. Apakah Anda memutuskan untuk menyimpan cadangan in-house atau di cloud, Anda harus mengikuti beberapa praktik terbaik:
- Gunakan cadangan immutable untuk memastikan penyerang tidak dapat mengenkripsi atau menghapus data bahkan jika mereka menembus multi-cloud.
- Cadangkan data beberapa kali sehari.
- Simpan cadangan terpisah untuk setiap cloud untuk menyederhanakan pemulihan.
- Gunakan strategi zero-trust untuk menjaga cadangan tetap aman.
- Gunakan alat yang secara berkelanjutan memindai cadangan untuk data berbahaya.
Selain cadangan, strategi keamanan multi-cloud juga memerlukan rencana pemulihan bencana. Rancang rencana yang baik memulihkan data dengan cepat dan menjaga layanan tetap tersedia di cloud cadangan.
Bangun Budaya Perbaikan Berkelanjutan
Setiap strategi keamanan multi-cloud harus melalui penilaian rutin untuk memastikan pertahanan tetap sejajar dengan standar terbaru. Untuk memastikan keamanan tidak tertinggal terlalu jauh, tim harus:
- Memeriksa pembaruan perangkat lunak secara teratur.
- Tetap up to date dengan tren keamanan siber terbaru dengan memantau bagaimana perusahaan melindungi data dan bagaimana kriminal menembus sistem.
- Jalankan penilaian kerentanan rutin, baik dengan ahli outsource maupun pada tingkat in-house.
- Pastikan semua alat pihak ketiga up to date dengan pembaruan terbaru.
- Secara konstan cari cara baru untuk membuat keamanan lebih otomatis dan efisien.
Gunakan Keamanan sebagai Blok Pembangun untuk Strategi Multi-Cloud Anda
Setiap perusahaan yang hati-hati harus mempertimbangkan dan memperhitungkan kebutuhan keamanan sebelum memulai perjalanan multi-cloud. Pastikan keamanan adalah fondasi strategi Anda dan buat multi-cloud yang meningkatkan fleksibilitas Anda tanpa membuat Anda rentan terhadap ancaman siber.



