Mengeras Perangkat IoT Industri untuk Mencegah Serangan Siber
Pada 2016, serangan Distributed Denial of Service (DDoS) terhadap Dyn diluncurkan dari lebih dari 100.000 perangkat yang terkompromi, mengungkapkan kerentanan titik akhir Internet-of-Things (IoT). Serangan ini mengganggu layanan online kritis di seluruh dunia, memicu fokus baru pada keamanan jaringan dan kebutuhan untuk mengamankan ekosistem perangkat yang terhubung yang berkembang.[DYN]
Dalam blog ini, kami mengkaji arsitektur keamanan produk berlapis yang melindungi perangkat jaringan IoT industri—router, switch, dan titik akses nirkabel—terhadap ancaman yang canggih. Kami menguraikan persyaratan pengakuan keras yang mengurangi risiko pelanggaran data dan intrusi perangkat lunak, bahkan ketika peretas bertekad untuk melewati pertahanan konvensional.
Serangan jahat tidak terbatas pada IoT konsumen. Beberapa bulan yang lalu, pabrik manufaktur di North Carolina mengalami waktu henti produksi yang mahal ketika peretas menerapkan firmware yang rusak yang dirancang untuk menyabotase operasi dan menuntut tebusan. Insiden ini mengilustrasikan dampak keuangan dan operasional dari serangan pelanggaran data, tren yang disoroti dalam 2017 Cost of Data Breach Study oleh Ponemon.[Ponemon]
Desainer IoT industri harus menyematkan integritas perangkat dan platform—kebijakan kontrol akses, deteksi ancaman, dan mekanisme mitigasi—langsung ke dalam router, switch, dan titik akses nirkabel luar. Gagal untuk mengatasi elemen-elemen ini dapat memberikan peretas pendudukan yang mengarah pada pelanggaran data atau kompromi infrastruktur yang lebih luas, seperti yang terlihat dalam insiden di Irlandia.[Ireland]
Menurut Cisco Trustworthy Systems At‑a‑Glance, lanskap ancaman telah berkembang, membuat pengakuan keras perangkat menjadi langkah pertama yang tak tergantikan menuju sistem yang tepercaya. Ini melindungi terhadap:
Pemalsuan perangkat keras dan perangkat jahat: Mencegah perangkat keras yang tidak sah bergabung ke jaringan dan menghilangkan risiko komponen palsu yang dapat memperkenalkan perilaku anomali.
Pemalsuan perangkat lunak: Memblokir kode jahat yang dapat mengalihkan data atau mengubah fungsionalitas perangkat.
Akses pengguna yang tidak sah: Membatasi akun berhak istimewa dari mendapatkan kontrol yang tidak sah atas perangkat dan jaringan.
Akses jaringan yang tidak sah: Menghentikan serangan seperti sniffing, reconnaissance, dan man-in-the-middle (MITM) yang membahayakan kerahasiaan dan integritas data.
DDoS melalui manipulasi protokol: Mengurangi banjir yang membanjiri lalu lintas yang sah, termasuk ARP, DHCP, routing, dan spoofing atau manipulasi header Lapisan 3–4.
Malware di lapisan aplikasi: Melindungi dari virus, ransomware, dan eksploitasi protokol yang dapat merusak data atau mengganggu operasi, terutama di lingkungan Fog dan Edge.
Bagaimana Keamanan IoT Industri Dibangun
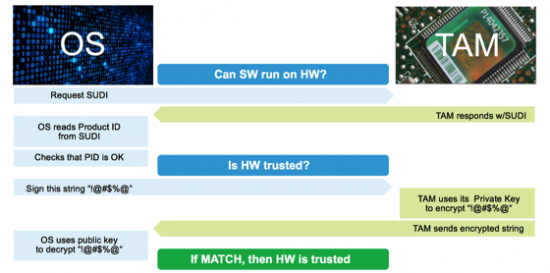
Portofolio IoT Industri Cisco dirancang dari dasar menggunakan Cisco Secure Development Lifecycle. Setiap platform perangkat keras menyertakan chipset ACT2 yang menyediakan Identitas Perangkat Aman Unik yang sesuai dengan IEEE 802.1AR, bersama dengan rantai sertifikat X.509 yang di-provision pada manufaktur. Sertifikat tertanam ini memasang kepercayaan dalam rantai boot, memungkinkan verifikasi berkelanjutan integritas kode boot, seperti diilustrasikan dalam Gambar 1.[CSDL]
Integritas perangkat lunak ditetapkan melalui penandatanganan citra dan Secure Boot. Fitur utama meliputi:
Citra bootloader emas disimpan secara permanen pada flash read-only, ditempelkan dalam epoksi dan dapat deteksi manipulasi, dan ditandatangani.
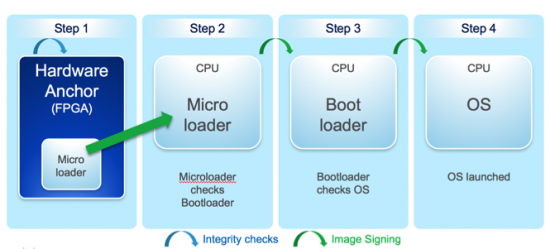
Bootloader FPGA ditandatangani dan divalidasi oleh Cisco Secure Boot menggunakan sertifikat yang tertanam dalam ACT2.
Arsitektur ini melindungi urutan boot dari perubahan, boot dari perangkat yang tidak sah, melewati pemeriksaan integritas, atau menyuntikkan kode jahat persisten. Setiap tahapan proses boot, ditunjukkan dalam Gambar 2, terrantai kriptografis untuk menjamin integritas sepanjang sistem.
Setelah boot, integritas perangkat dapat divalidasi menggunakan Cisco IOS Software Integrity Assurance, dengan perintah spesifik platform yang detail dalam dokumentasi.[CSIA]
Selanjutnya, pengakuan keras konfigurasi perangkat lunak—dipandu oleh praktik terbaik pengakuan keras Cisco IOS—melindungi akses pengguna dan bidang kontrol jaringan dari eksploitasi.
Sempurna tidak dapat dicapai, namun pendekatan proaktif yang melindungi terhadap ancaman yang diketahui dan mengurangi risiko yang tidak diketahui adalah strategi yang paling efektif.
Kami menyambut wawasan Anda. Bagikan tantangan yang dihadapi organisasi Anda dalam komentar di bawah.




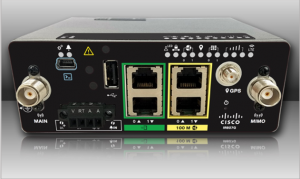 Pada 2016, serangan Distributed Denial of Service (DDoS) terhadap Dyn diluncurkan dari lebih dari 100.000 perangkat yang terkompromi, mengungkapkan kerentanan titik akhir Internet-of-Things (IoT). Serangan ini mengganggu layanan online kritis di seluruh dunia, memicu fokus baru pada keamanan jaringan dan kebutuhan untuk mengamankan ekosistem perangkat yang terhubung yang berkembang.[DYN]