Pembaruan Perangkat Lunak Cloud yang Kuat untuk Perangkat IoT
Memastikan perangkat edge yang terbatas sumber daya dan pengontrol atau gateway yang canggih tetap up-to-date esensial dalam hampir setiap penerapan IoT.
Kemampuan pembaruan perangkat lunak adalah pertahanan garis depan yang melindungi perangkat terhubung dari lanskap ancaman yang berkembang saat mereka terhubung ke internet. Perangkat berbasis Linux yang terhubung web yang tidak pernah menerima patch keamanan secara efektif adalah misi bunuh diri untuk operatornya.
Di luar keamanan, pembaruan memungkinkan pengembangan hardware yang fleksibel. Fitur dapat dirilis secara bertahap, mengubah produk minimum viable menjadi platform yang terus berkembang. Pelanggan menghargai perangkat yang dapat menerima fungsionalitas baru seiring waktu, dan produsen dapat membuka aliran pendapatan baru dengan monetisasi ekstensi fitur—seperti aplikasi—tanpa merancang ulang atau mengirim ulang perangkat keras.
Pilihan Konektivitas Perangkat
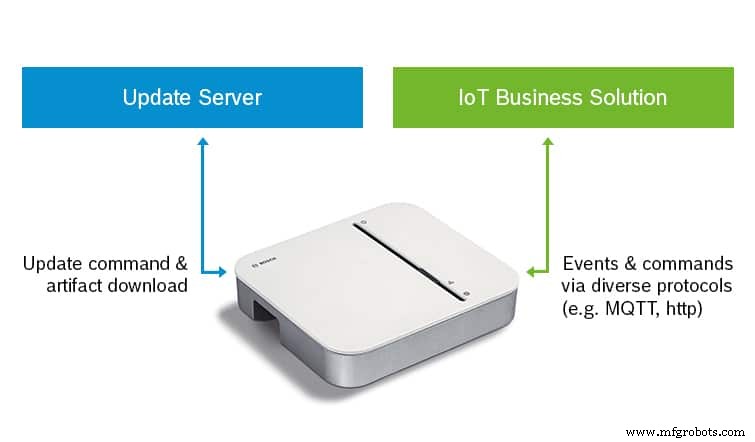
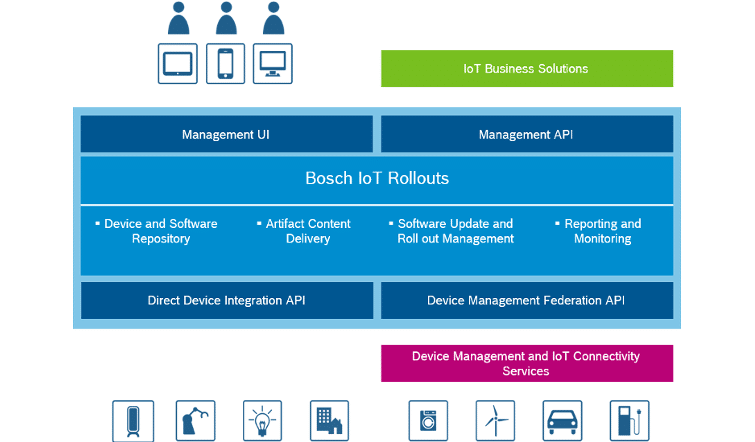
Saat merencanakan strategi pembaruan, keputusan pertama adalah apakah perangkat harus terhubung secara langsung ke layanan pembaruan atau melakukannya secara tidak langsung melalui lapisan konektivitas perangkat (misalnya, Bosch IoT Hub, AWS IoT, IBM Watson IoT, Azure IoT Hub). Bosch IoT Rollouts mendukung kedua pendekatan, dan inilah mengapa fleksibilitas ini penting.
Konektivitas langsung mengisolasi saluran pembaruan dari aliran data lainnya, memungkinkan masing-masing untuk berkembang secara independen. Pemisahan ini menjaga API pembaruan tetap stabil bahkan saat saluran bisnis mengalami perubahan cepat—skenario umum dalam solusi IoT tahap awal di mana perangkat mungkin tetap offline selama bulan atau bahkan tahun setelah produksi.
Ini juga mengisolasi logika bisnis dari proses pembaruan pada perangkat. Dalam tumpukan yang kompleks—seperti gateway IoT yang menjalankan runtime OSGi—klien pembaruan yang berbagi runtime yang sama dengan bundel inti dapat gagal jika runtime menjadi tidak stabil. Menjaga proses pembaruan terpisah mengurangi risiko tersebut.
Tentu saja, dua saluran berarti upaya implementasi tambahan pada perangkat dan dapat meningkatkan lalu lintas atau konsumsi baterai. Namun, banyak insinyur menemukan manfaat pemeliharaan melebihi kompleksitas tambahan.
Konektivitas tidak langsung mengkonsolidasikan semua lalu lintas ke dalam satu saluran yang dikelola oleh lapisan konektivitas cloud. Ini menyederhanakan firmware perangkat dan memungkinkan penggunaan protokol manajemen perangkat matang (LWM2M, OMA-DM, TR-069) yang sudah mencakup sub-protokol pembaruan. Protokol proprietary yang ditetapkan oleh produsen juga dapat diadaptasi.
Dalam praktik, insinyur sering menunda integrasi pembaruan sampai akhir proyek, default ke jalur tidak langsung lalu menangani konsekuensi setelah penerapan. Dengan Bosch IoT Rollouts, Anda dapat memilih pendekatan yang paling selaras dengan kematangan dan kompleksitas proyek Anda.
Saat memutuskan antara langsung dan tidak langsung, tanyakan apakah prioritas Anda adalah pemisahan perhatian atau kesederhanaan arsitektur. Bosch IoT Rollouts mendukung keduanya, memungkinkan Anda untuk mengembangkan solusi Anda tanpa mengunci diri ke dalam satu pola.
Keputusan kunci lainnya adalah protokol transportasi. Banyak solusi mengadopsi MQTT dengan overlay kustom, sementara yang lain memanfaatkan protokol proprietary yang ditawarkan oleh lapisan konektivitas. Standar seperti OMA-DM v2 atau LWM2M menyediakan framework yang kuat, tetapi dapat memperkenalkan kompleksitas tahap awal. Standar yang dipilih dengan baik dapat memungkinkan perangkat dan layanan pembaruan Anda bekerja langsung dari kotak tanpa menulis kode kustom.
Otentikasi perangkat kritis untuk kedua jalur. Di mana mungkin, gunakan mekanisme asimetrik yang sama (misalnya, sertifikat X.509) untuk saluran pembaruan dan saluran IoT utama—Direct Device Integration API Bosch IoT Rollouts mendukung ini. Jika kredensial asimetrik tidak dapat dilakukan untuk perangkat yang terbatas, penyimpanan kunci simetrik sentral dapat menjembatani kesenjangan.
Pada akhirnya, tidak ada satu arsitektur yang cocok untuk setiap skenario IoT. Berita baiknya adalah ada berbagai opsi yang terbukti, dan masing-masing dapat disesuaikan untuk memenuhi kebutuhan keamanan, kelincahan, dan operasional Anda.