Mengapa VPN Kurang Cukup untuk Aplikasi Cloud – Kenaikan Jaringan Khusus Aplikasi
Pada konferensi NetEvents18 terbaru di Albufeira, Portugal, Scott Raynovich dari Futuriom mengungkapkan penelitian yang menunjukkan pergeseran paradigma dalam cara perusahaan mengamankan dan mengelola aplikasi berbasis cloud. Temuannya menunjukkan bahwa Virtual Private Networks (VPN) tradisional semakin tidak mencukupi untuk beban kerja cloud modern, dan bahwa Application‑Specific Networking (ASN) muncul sebagai alternatif yang menarik.
Kesimpulan Utama dari Survei Futuriom
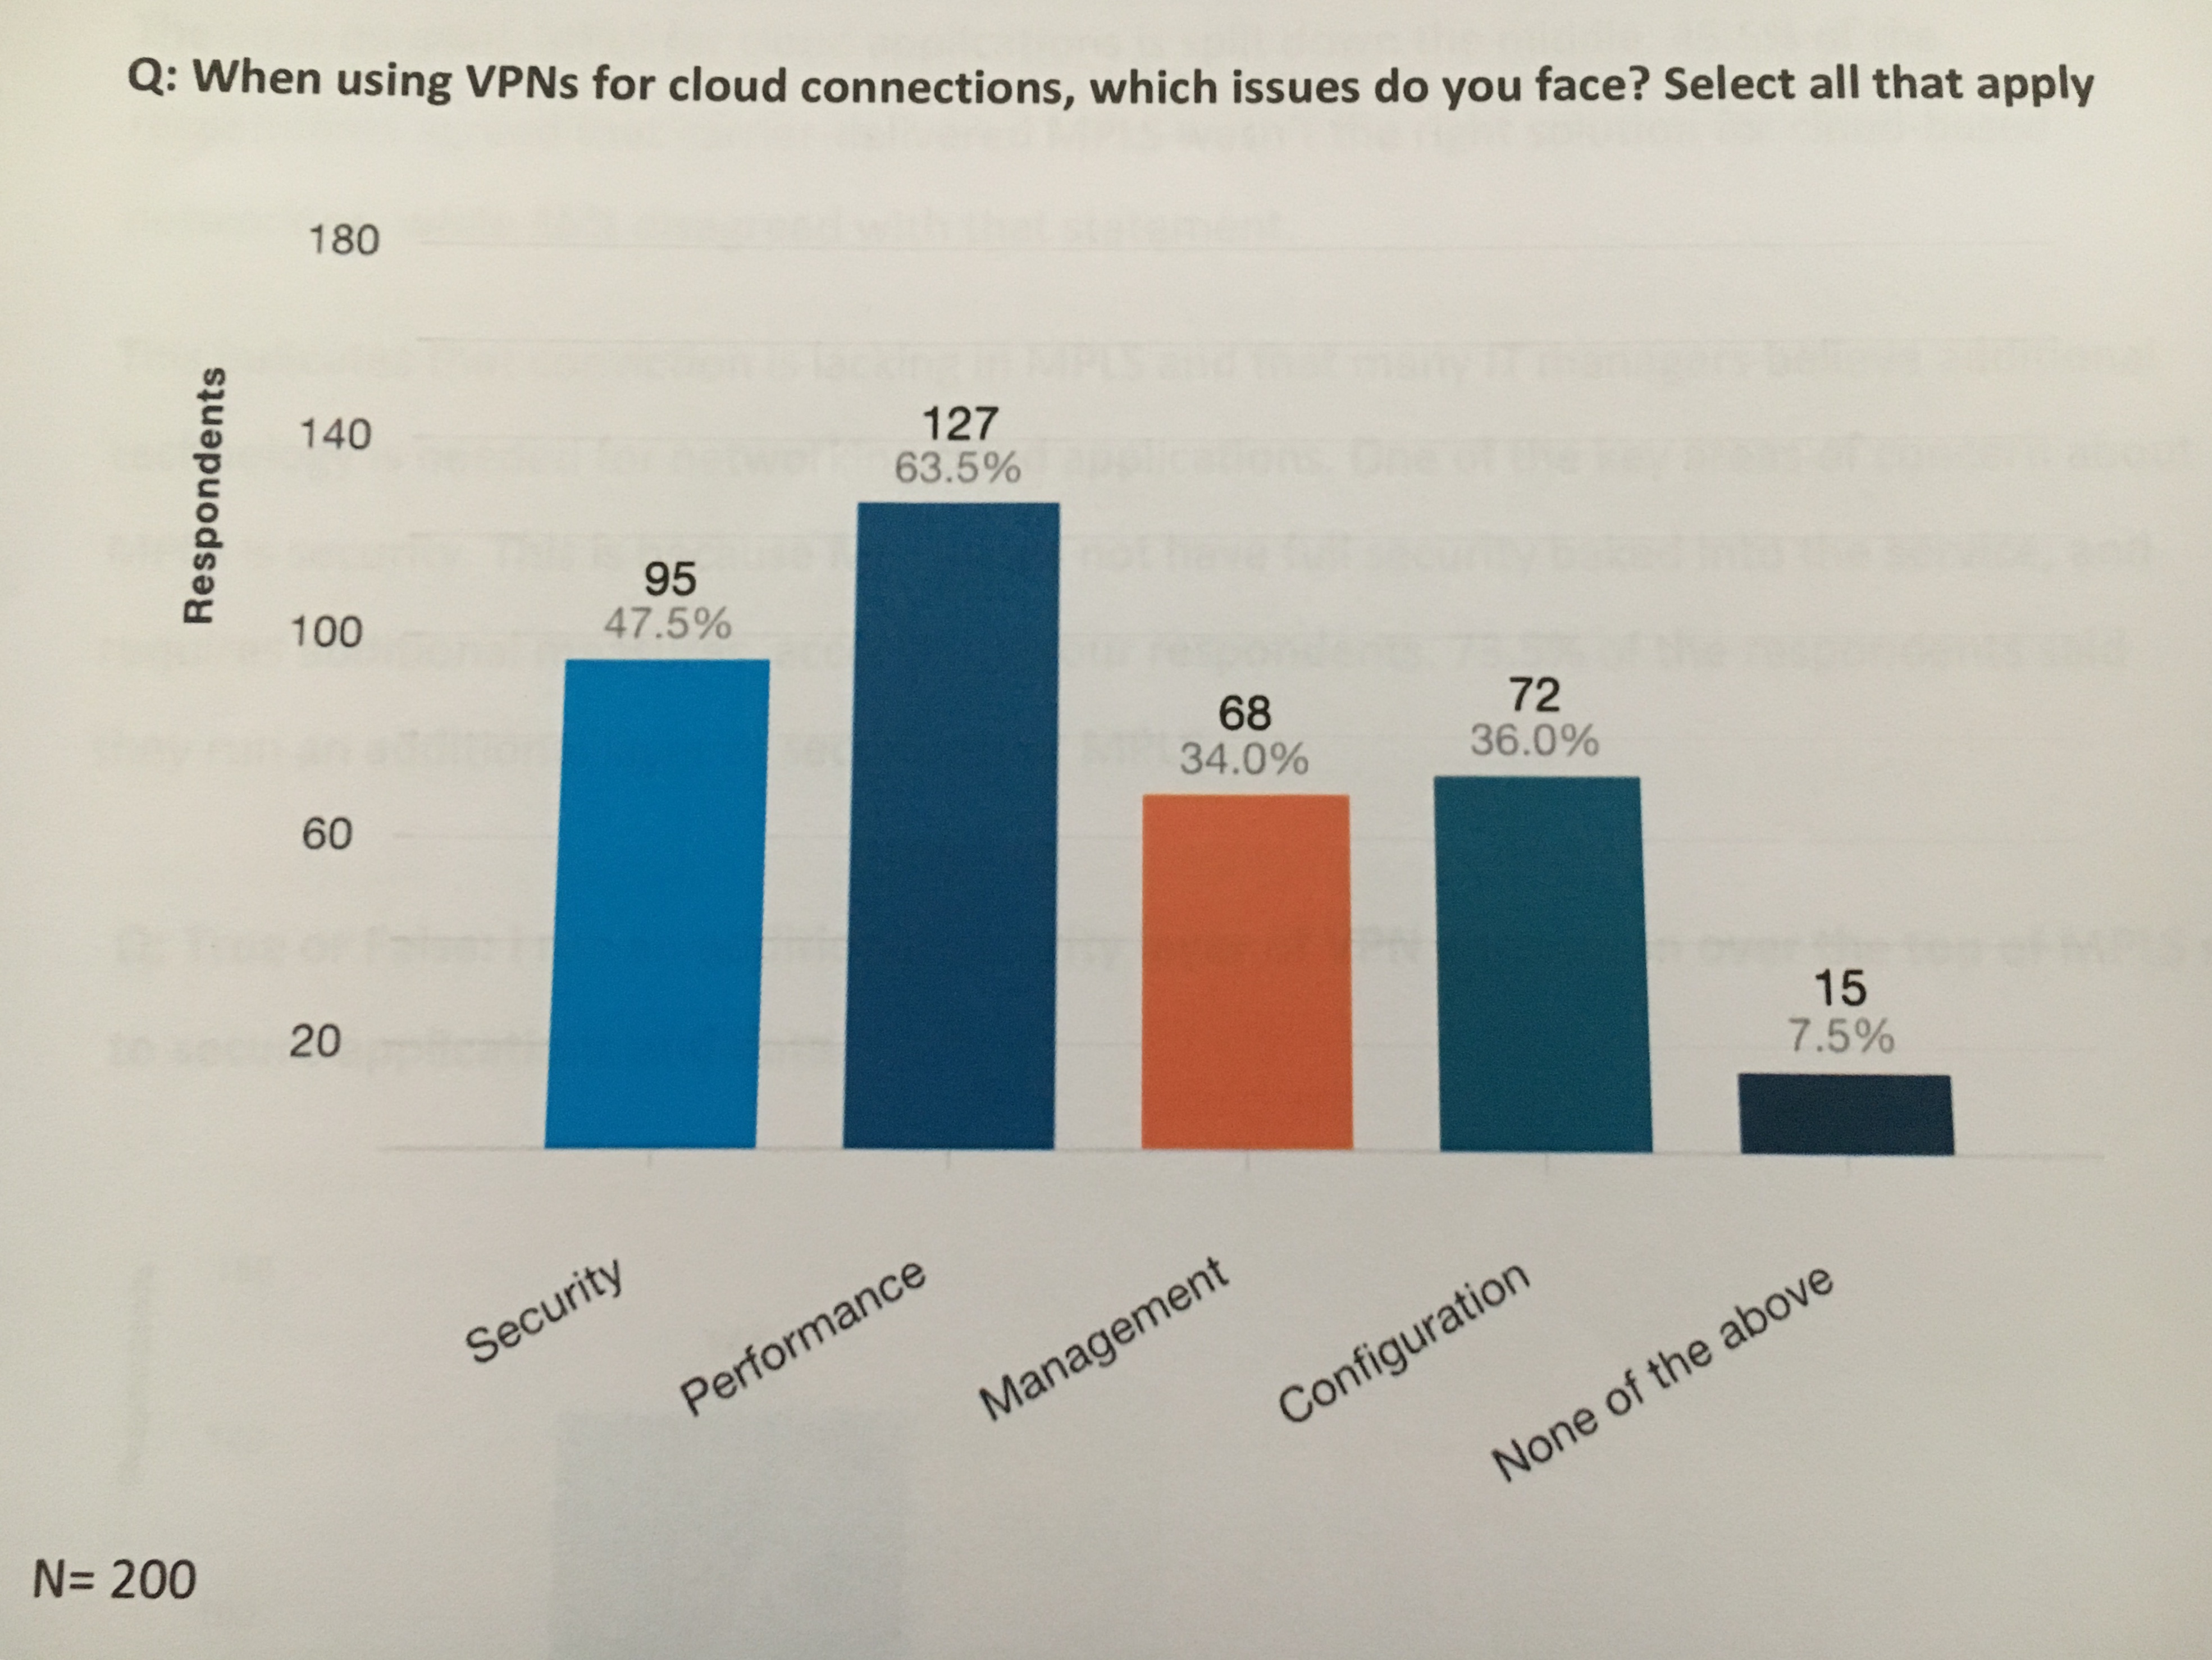
Raynovich memimpin survei terhadap 200 pemimpin TI di pengembangan aplikasi, jaringan, keamanan, dan DevOps, untuk memahami fitur jaringan yang paling krusial untuk aplikasi cloud. Hasilnya menarik:
63,5 persen responden mengidentifikasi kinerja VPN sebagai titik nyeri utama.
47,5 persen menyebutkan kekhawatiran keamanan dengan VPN.
75 persen pengguna VPN secara aktif mencari solusi yang lebih baik.
Wawasan ini menekankan permintaan yang meningkat untuk jaringan yang fleksibel dan didorong perangkat lunak yang dapat mengikuti adopsi cloud yang cepat.
Apa itu Jaringan Khusus Aplikasi?
ASN adalah jaringan yang didefinisikan perangkat lunak murni yang menghubungkan aplikasi secara langsung, tanpa kebutuhan untuk mengelola hardware fisik, sistem operasi, atau server. Berbeda dengan VPN, ASN dapat diwujudkan secara otomatis oleh aplikasi itu sendiri, menawarkan:
Keamanan yang agnostik perangkat terikat pada lapisan aplikasi.
Pengaturan dan pembongkaran yang cepat dan otomatis.
Tidak perlu manajemen “box”.
Fitur yang disesuaikan untuk DevOps dan pengembang perangkat lunak daripada tim jaringan tradisional.
Arsitektur Zero‑Trust asli dan opsi root‑of‑trust hardware untuk performa tinggi.
Transparansi untuk pengguna akhir.
Raynovich menggambarkan ASN sebagai tulang punggung dari AppWANs—jaringan logis yang menyatukan komponen aplikasi yang tersebar di seluruh lingkungan SaaS, IaaS, dan PaaS, baik dalam satu cloud, hybrid, atau multi‑cloud.
Peningkatan Keamanan dan Performa
Penelitian Futuriom juga menyoroti pergeseran menuju root‑of‑trust hardware dan model Zero‑Trust. Survei menunjukkan bahwa 74,5 persen responden menganggap root‑of‑trust hardware sebagai fitur keamanan yang krusial. Di sisi lain, banyak organisasi masih mengandalkan VPN untuk ekstranet, tautan B2B, dan konektivitas rantai pasokan, namun setup ini seringkali memperkenalkan latensi yang signifikan, overhead pemrosesan, dan kompleksitas manajemen.
Keterbatasan untuk IoT Industri
Sementara WAN yang Didefinisikan Perangkat Lunak (SD‑WAN) unggul dalam menghubungkan kantor cabang, mereka gagal ketika berkaitan dengan perangkat Internet of Things Industri (IIoT). Dalam survei, 43,5 persen responden mengidentifikasi SD‑WAN sebagai solusi yang tidak cocok untuk IIoT, dengan 33,5 persen tidak setuju dan 23 persen ragu.
Adopsi Industri: Kolaborasi NetFoundry & Microsoft
NetFoundry, pemain kunci di ruang ASN, telah bermitra dengan Microsoft untuk mengintegrasikan AppWANs mereka dengan Azure Virtual WAN. Menurut Philip Griffiths, Kepala Partner EMEA di NetFoundry, integrasi ini memberikan “keamanan kelas perusahaan, performa yang ditingkatkan, dan manajemen jaringan yang disederhanakan.” NetFoundry memosisikan AppWANs mereka sebagai jalur masuk yang lancar ke Microsoft Azure, menawarkan kelincahan cloud‑native, konektivitas instan, dan penerapan yang dapat diskalakan untuk IoT, WAN virtual, dan tautan aplikasi aman kustom antara organisasi, mitra, dan pengguna akhir.
Penulis: Jeremy Cowan, Direktur Editorial, IoT Now, IoT Global Network, dan VanillaPlus.