Perangkat IoT Tidak Terkonfigurasi: Ancaman Tersembunyi bagi Rumah Cerdas Anda
Proliferasi alat terhubung telah mengubah objek sehari-hari menjadi perangkat “cerdas”. Sementara konektivitas ini menawarkan kenyamanan, ia juga memperkenalkan celah keamanan yang signifikan, menurut Ken Munro, partner di Pen Test Partners.
Banyak konsumen membeli produk IoT dan membiarkannya dalam kondisi default, secara efektif memperlakukan mereka sebagai titik akses Wi-Fi yang terbuka dan tidak terenkripsi. Praktik ini menciptakan titik entri rentan yang dapat dieksploitasi oleh penyerang tanpa keterampilan khusus apa pun.
Meskipun peringatan industri, risiko spesifik dari perangkat yang tidak dikonfigurasi masih sebagian besar tidak diatasi dalam panduan produsen dan kerangka regulasi, termasuk Code of Practice for Consumer IoT Security.
Vektor Serangan
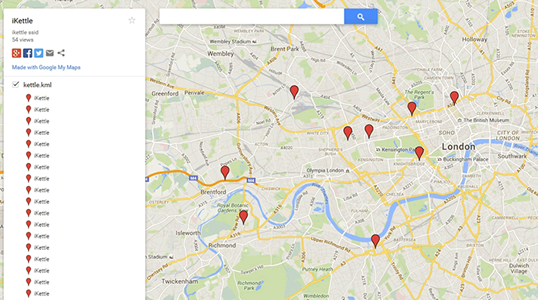
Mengidentifikasi perangkat yang tidak dikonfigurasi adalah hal yang mudah. Penyerang dapat menemukan SSID melalui layanan geolokasi seperti wigle.net. Contoh umum meliputi:
Ketel – SSID: iketttle
Hot tub – SSID: BWGSPa
Google Chromecast – SSID: Chromecast
AC LG – SSID: LGE_AC
Penangkal air keras EcoWater cerdas – SSID: H2O-6c
Setelah SSID diketahui, penyerang hanya perlu mengunduh aplikasi yang sesuai, terhubung ke titik akses, dan mendapatkan kontrol.
Perangkat yang diaktifkan Bluetooth berbahaya bahkan lebih besar. Banyaknya tidak memiliki mekanisme autentikasi, memungkinkan perangkat terdekat apa saja untuk berpasangan secara bebas. Penerimaan buta ini dapat memberikan penyerang pintu masuk ke jaringan rumah atau korporat.
Kami telah mengamati skenario semacam ini di lingkungan perusahaan, di mana screencaster yang tidak dikonfigurasi yang dipasang oleh insinyur AV menyambungkan jaringan kabel dan nirkabel perusahaan, melewati kontrol keamanan.
Perangkat yang tidak dikonfigurasi sering tetap berada di gudang hingga dikirim, berarti mereka tiba dengan firmware yang usang. Setelah terhubung ke jaringan, mereka menjadi target utama untuk penerapan firmware jahat yang dapat mengaktifkan penyadapan atau aktivitas berbahaya lainnya.
Perangkat jangka panjang—lampu cerdas, termostat, dll.—terutama masalah karena pengguna sering mengabaikan pembaruan, sehingga mereka rentan untuk jangka waktu yang lama.
Solusi
Perubahan desain dapat mengurangi risiko ini. Tombol fisik sederhana yang harus ditekan untuk memulai pairing nirkabel atau Bluetooth akan memaksa pengguna untuk secara sadar mengizinkan setiap koneksi, mengurangi paparan yang tidak sengaja secara dramatis.
Pendekatan hemat biaya lain adalah mengirim semua perangkat IoT dengan modul radio dinonaktifkan secara default. Pengguna dapat kemudian mengaktifkan konektivitas hanya ketika mereka siap untuk mengelola tanggung jawab keamanan yang terkait.
Pada akhirnya, kepemilikan teknologi harus tertangani oleh konsumen, bukan produsen. Dengan memberikan pilihan kepada pengguna untuk menjaga perangkat tetap offline, kita dapat mencegah rumah cerdas kita menjadi permukaan serangan Wi-Fi lokal.
Penulis adalah Ken Munro, partner, Pen Test Partners.