Adopsi IoT Perusahaan Melonjak — Mengapa Risiko Keamanan Semakin Tumbuh
Deepen Desai dari Zscaler menjelaskan bagaimana ekspansi cepat IoT di perusahaan menciptakan vektor serangan siber baru.
Secara global, perusahaan mengintegrasikan perangkat IoT untuk meningkatkan efisiensi, menyederhanakan komunikasi, dan mendapatkan wawasan real-time tentang kinerja sistem. Menurut Gartner, 20,4 miliar perangkat IoT akan digunakan di seluruh dunia pada 2020, dan lebih dari 65% perusahaan diharapkan mengadopsi mereka.
Namun, peluncuran cepat perangkat ini telah meledak di luar kontrol keamanan yang melindungi mereka. Banyak gadget IoT dimiliki karyawan dan menggunakan kata sandi pabrik default yang lemah, membuatnya target menarik bagi kriminal siber. Seperti yang dicatat oleh Zscaler, teknologi IoT sering berkembang lebih cepat dari perlindungan yang menjaganya.
Peneliti telah menunjukkan hack jarak jauh pada pacemaker dan kendaraan. Insiden perkonohan terjadi pada Oktober 2016 ketika botnet Mirai meluncurkan serangan DDoS besar terhadap server DNS di pantai timur AS, mengganggu layanan di seluruh dunia. Serangan ini dapat ditelusuri kembali ke perangkat IoT—router nirkabel dan kamera terhubung—yang terkompromi.
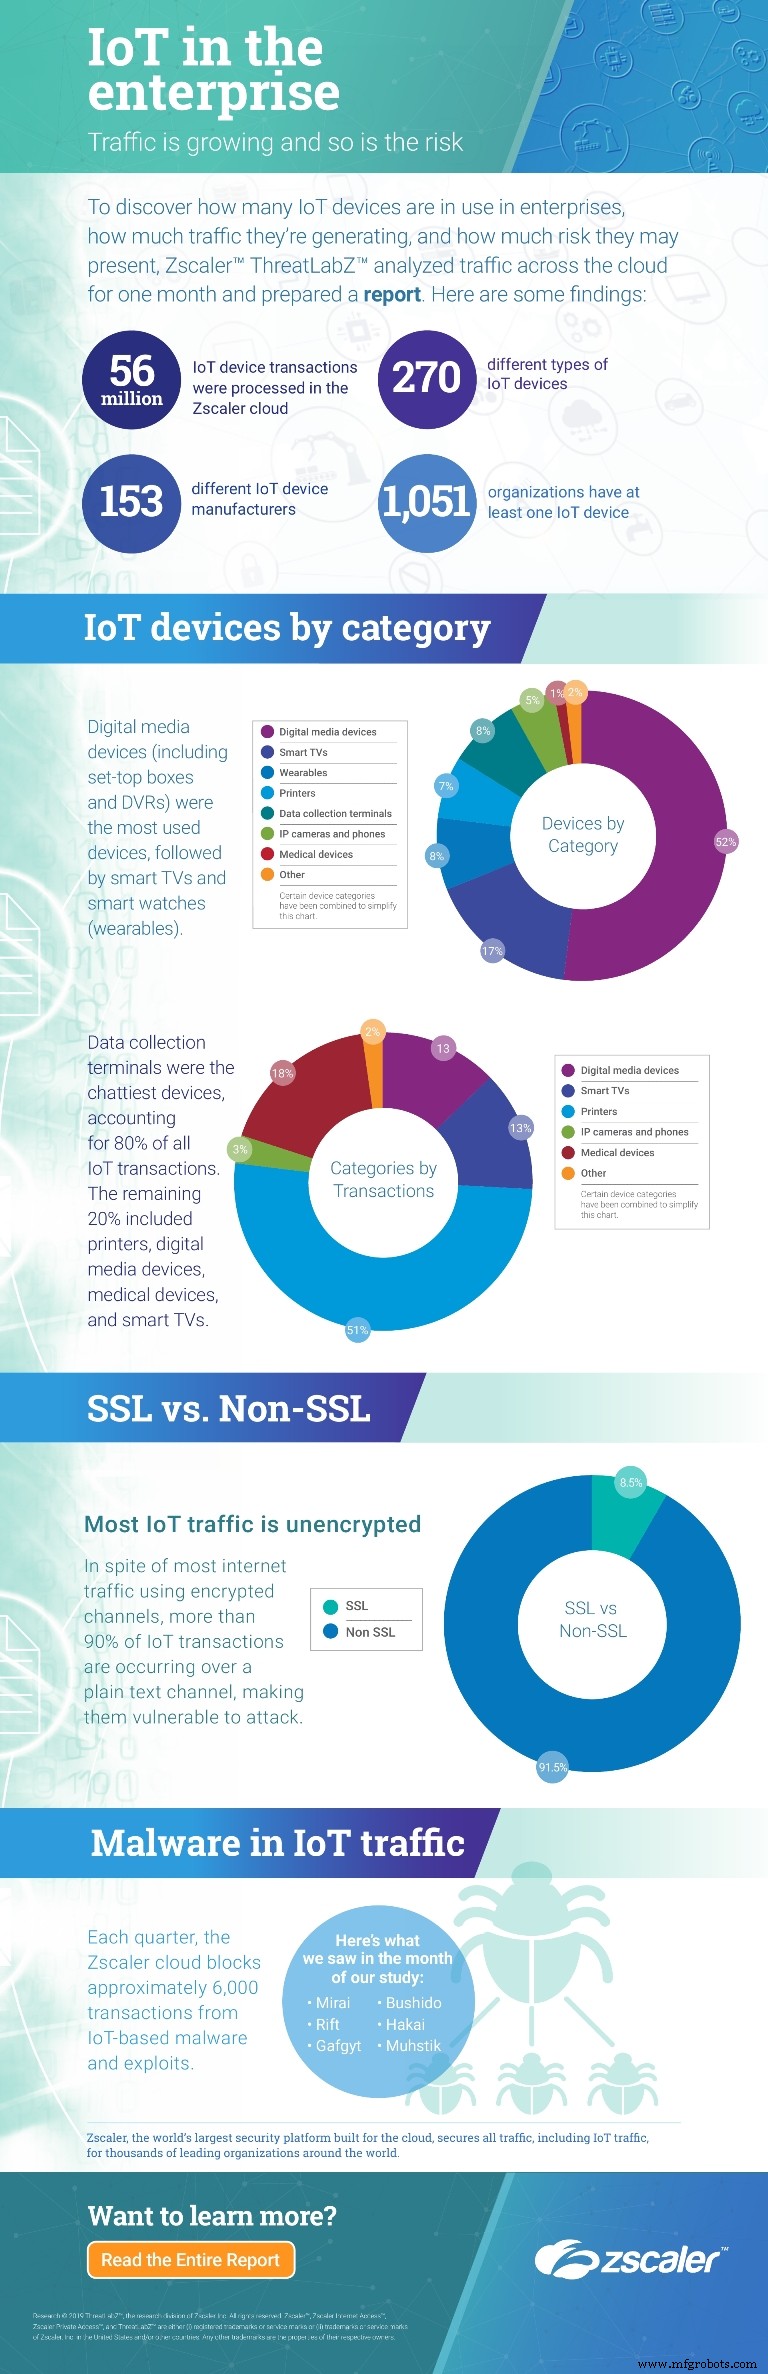
Dalam studi terbaru kami, “IoT in the Enterprise: an Analysis of Traffic and Threats,” kami menemukan bahwa sebagian besar lalu lintas IoT berjalan melalui saluran teks biasa daripada SSL/TLS yang aman, Mengekspos data sensitif. Ini adalah hanya satu dari banyak kerentanan: banyak perangkat dilengkapi dengan kata sandi preset yang jarang diubah.
Seperti setiap perangkat yang terhubung internet, unit IoT rentan terhadap malware. Namun, sebagian besar perangkat keras IoT yang ada di pasar saat ini tidak dilengkapi keamanan bawaan dan tidak menawarkan mekanisme patching yang sederhana. Banyak organisasi salah percaya bahwa karena perangkat IoT tidak menyimpan data, mereka menimbulkan risiko minimal—asumsi yang dibantah oleh serangan Mirai.
Perusahaan dapat mengurangi risiko ini dengan menerapkan beberapa praktik terbaik:
Ubah kredensial default menjadi kata sandi yang kuat dan unik.
Dorong karyawan untuk memperbarui firmware dan menggunakan otentikasi yang kuat.
Tempatkan perangkat IoT pada jaringan terisolasi dan tersegmentasi untuk membatasi pergerakan lateral.
Batasi lalu lintas masuk dan keluar, blokir port yang tidak perlu dari akses eksternal.
Terapkan pembaruan keamanan dan firmware secara teratur.
Pertahankan visibilitas ke perangkat IoT “bayangan” yang mungkin sudah ada pada jaringan.
Dengan proliferasi perangkat terhubung dan banjir data yang dihasilkannya, jaringan warisan akan kesulitan menyediakan perlindungan yang memadai. Lanskap ancaman telah berkembang, dan perusahaan harus bertindak dengan cepat untuk mengamankan penerapan IoT mereka.