Survei Dell Ungkap Kegalaman Keamanan yang Meluas di Perusahaan Besar
Dell baru-baru ini melakukan survei terhadap 2.608 profesional global yang bekerja untuk perusahaan dengan 250 atau lebih karyawan. Temuan ini mengejutkan dan memiliki implikasi bagi setiap organisasi yang menangani data pribadi atau korporat.
Kini, kita menitipkan informasi paling sensitif kami pada korporasi. Baik itu Google yang melindungi kueri pencarian kami, layanan cloud yang memantau data kesehatan kami, atau situs e-commerce yang melindungi keuangan kami, risikonya tinggi.
Menyamar Karyawan untuk Informasi Perusahaan
Keamanan data hanya kuat seperti proses yang melindunginya. Banyak pelanggaran berprofil tinggi berasal dari serangan phishing yang menipu karyawan untuk mengungkapkan kredensial atau data rahasia. Laporan Verizon 2023 menyoroti phishing sebagai ancaman utama bagi keamanan perusahaan.
Phishing adalah bentuk rekayasa sosial di mana penyerang meyakinkan karyawan untuk mengungkapkan informasi yang seharusnya tidak. Taktik umum meliputi:
- Menirukan vendor tepercaya atau teknisi IT melalui telepon untuk meminta kata sandi.
- Mengirim email dengan tautan palsu yang meniru portal resmi, meminta pengguna untuk memasukkan kredensial.
Lihat Juga: Apakah satelit China ini akan menyediakan keamanan data yang tahan hack?
Apa yang Ditemukan oleh Survei Dell
Dalam Survei Keamanan Pengguna Akhir Dell, 72% responden mengakui mereka akan membagikan data sensitif, rahasia, atau teratur perusahaan dalam keadaan tertentu. Alasannya bervariasi:
- Diarahkan untuk melakukannya oleh manajemen – 43%
- Membagikan kepada penerima yang berwenang – 37%
- Risiko yang direndahkan dan manfaat yang diperkirakan tinggi – 23%
- Meningkatkan performa kerja sendiri – 22%
- Meningkatkan performa kerja penerima – 13%
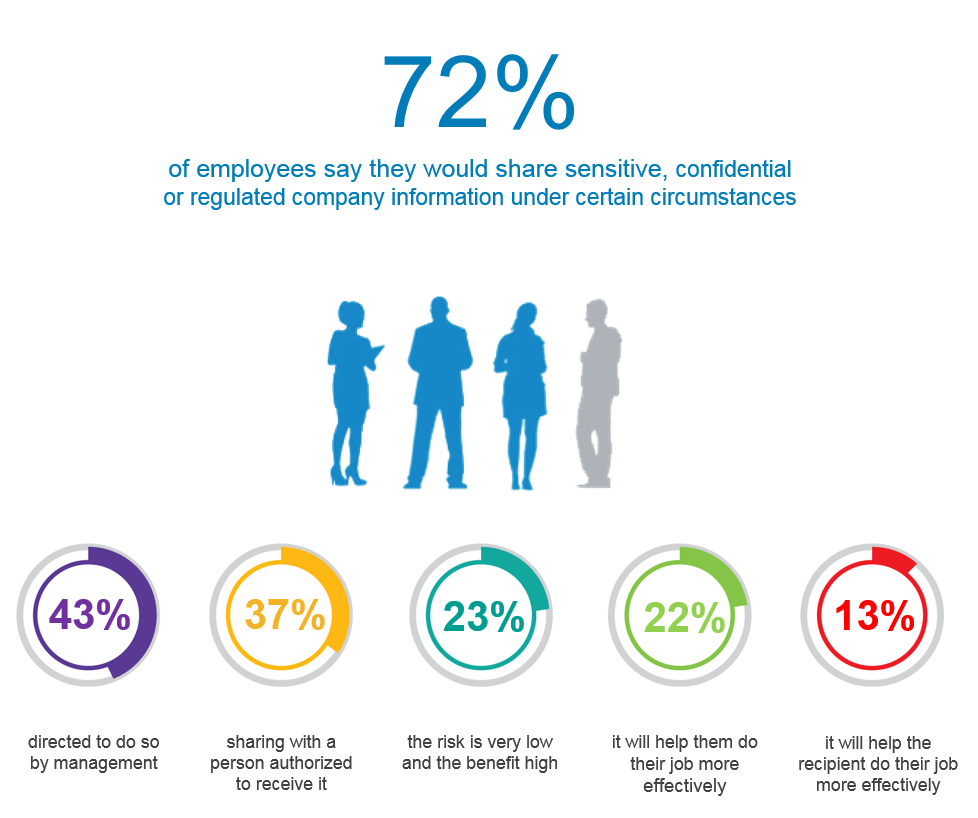
Data mengungkapkan kurangnya hati-hati secara umum. Karyawan sering mengambil pintasan saat mereka percaya itu akan membantu mereka bekerja lebih efisien, memandang protokol keamanan yang ketat sebagai hambatan.
Praktik Tidak Aman Umum
Kebiasaan tidak aman dalam berbagi data melampaui pengungkapan langsung. 45% peserta mengakui terlibat dalam perilaku yang banyak organisasi melarang.
- 46% terhubung ke Wi-Fi publik saat mengakses informasi rahasia, bahkan ketika VPN atau akses jarak jauh aman tersedia.
- 49% menggunakan akun email pribadi untuk komunikasi terkait pekerja—praktik yang telah mengungkapkan beberapa pejabat pemerintah AS tinggi ke risiko pelanggaran data.
Misalnya, pada Januari, terungkap bahwa akun Twitter resmi Presiden AS dilindungi oleh alamat Gmail. Insiden semacam ini menyoroti risiko penggunaan email pribadi untuk komunikasi sensitif.
Temuan ini menggambarkan bagaimana karyawan yang ber niat baik dapat secara tidak sengaja mengkompromikan keamanan korporat. Harapannya, wawasan seperti ini akan memotivasi pemimpin IT dan eksekutif bisnis untuk menyempurnakan protokol keamanan dan mempromosikan budaya kepatuhan.



