Penyediaan Sensor IoT yang Efisien: Konektivitas Aman & Manajemen Kredensial
Internet of things (IoT) tidak asing lagi bagi sebagian besar kita pada titik ini. Perangkat IoT dapat dilihat sebagai milik pasar konsumen, medis, atau industri. Apakah perangkat itu adalah campan pintu video, pompa insulin, atau sensor industri, pengguna akan menghadapi dua tantangan signifikan: 1) menghubungkan perangkat secara fisik/logis ke jaringan dan 2) memastikan bahwa perangkat memiliki kredensial yang tepat untuk memungkinkannya berinteroperabilitas dengan perangkat lain di jaringan yang sama atau dengan server yang diharapkan mengumpulkan data perangkat. Tantangan ini dapat sebagian besar dikelompokkan menjadi proses yang dikenal sebagai provisioning.
Provisioning Dasar
Tantangan terbesar dalam proses provisioning adalah kemampuan untuk memastikan bahwa perangkat dan koneksi ke jaringan/server aman. Ini sangat bergantung pada teknik enkripsi asimetrik dan simetrik serta keberadaan sertifikat digital.
Dalam kasus enkripsi asimetrik, ada pasangan kunci publik/privat yang berhubungan matematis. Jika sesuatu dienkripsi dengan kunci publik, maka hanya kunci privat yang dapat mendekripsinya. Ini berbeda dengan enkripsi simetrik, di mana kunci yang sama digunakan untuk enkripsi dan dekripsi pesan. Enkripsi simetrik membutuhkan sumber daya yang lebih sedikit (misalnya, lebih sedikit bit dalam kunci, yang mengarah pada enkripsi yang lebih cepat) untuk mencapai keamanan yang lebih baik daripada enkripsi asimetrik. Namun, enkripsi simetrik membutuhkan kunci ditukar dengan cara yang tidak dapat dilihat oleh perosok. Biasanya yang dilakukan adalah menggunakan kunci publik tujuan untuk mengenkripsi kunci premaster, mengirimkannya ke tujuan dan kemudian tujuan menggunakan kunci privat mereka untuk mendekripsi kunci premaster dan menghasilkan kunci sesi bersama. Itulah cara pertukaran kunci Diffie-Hellman memungkinkan penggunaan enkripsi simetrik yang lebih cepat dan lebih kuat menggunakan handshake yang memanfaatkan enkripsi asimetrik.
Persyaratan pertama untuk provisioning adalah bahwa perangkat IoT memiliki mekanisme identitas unik. Ini dapat menjadi bagian dari proses manufaktur perangkat di mana chip identitas adalah bagian dari bill of materials, atau apa yang banyak produsen prosessor mikro lakukan saat ini — membakar identitas unik dengan kunci publik dan privat ke dalam prosessor saat manufaktur. Ini disebut provisioning selama rantai pasokan.
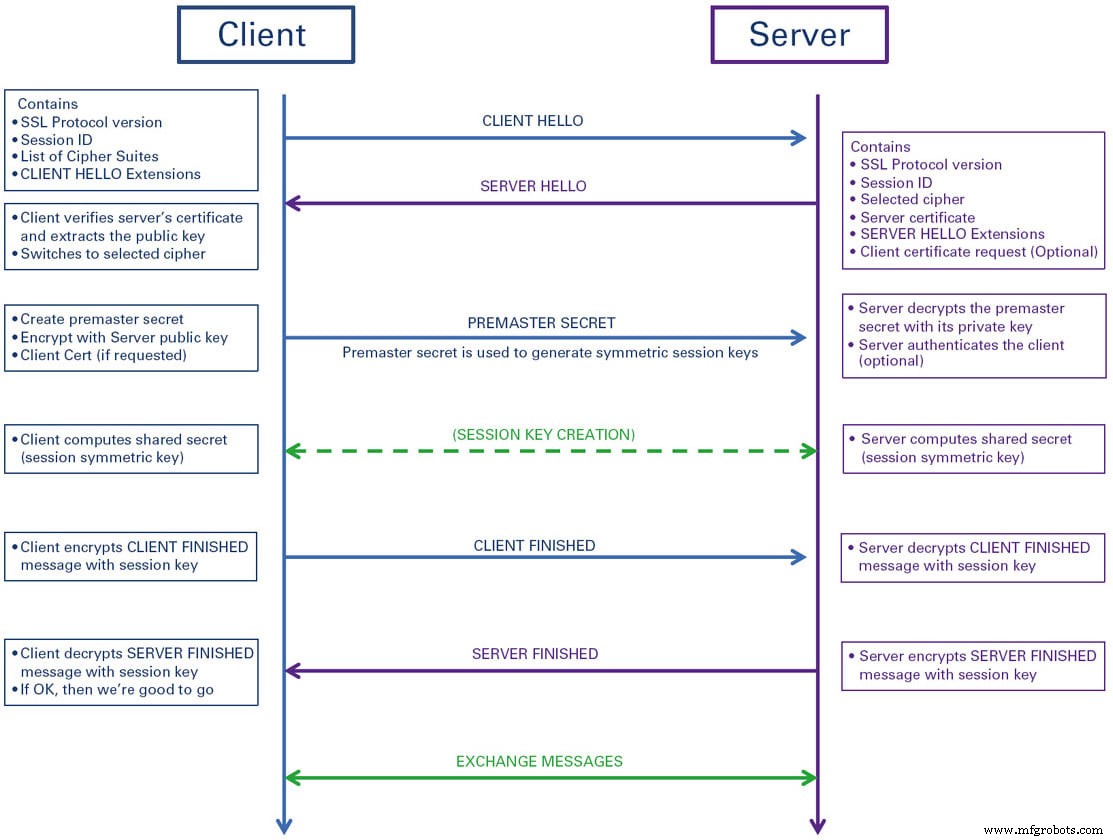
Kita dapat melihat bahwa langkah-langkah dasar yang digunakan untuk provisioning perangkat IoT baik dalam perusahaan maupun dengan penyedia layanan seperti Amazon Web Services, Google Cloud, atau Microsoft Azure, semua mengikuti proses yang serupa:
- Pendaftaran Perangkat
Buat catatan di server yang menyertakan metadata untuk perangkat IoT. Ini mungkin mencakup nomor seri atau pengidentifikasi perangkat unik lainnya, lokasi perangkat, dan data lain yang membantu perusahaan yang menggunakan perangkat IoT untuk memahami perannya.
- Generasi Kunci
Jika perangkat IoT memiliki chip identitas unik seperti Trusted Platform Module (TPM) atau sebaliknya memiliki set kunci publik dan privat yang diinstal saat manufaktur, maka generasi kunci ini sudah dilakukan. Namun, jika set kunci belum ada, pemasang dapat menghasilkan set menggunakan alat seperti OpenSSL. Atau jika salah satu penyedia cloud digunakan, penyedia layanan biasanya akan memiliki mekanisme generasi kunci. Kunci publik dan privat perlu disimpan di perangkat, dengan kunci privat ditempatkan dalam jenis penyimpanan yang dilindungi untuk mencegahnya dibaca dari perangkat di lapangan. Untuk alasan keamanan, disarankan kunci setidaknya 2048-bit atau lebih jika algoritma berbasis RSA digunakan atau 256 bit atau lebih untuk algoritma berbasis elips.
- Generate Sertifikat
Pada waktu aktivasi, perangkat menghasilkan permintaan penandatanganan sertifikat (CSR) dan mengirim CSR tersebut ke otoritas sertifikat (CA) untuk ditandatangani. CA biasanya adalah pihak ketiga terpercaya seperti Digicert, GlobalSign, atau bahkan penyedia layanan cloud. Perangkat mengirim kunci publik dan beberapa metadata dalam CSR dan CA menghasilkan sertifikat secure socket layer (SSL) (biasanya sertifikat X.509). CA menandatangani sertifikat tersebut dengan kunci privat CA sebelum mengirimkannya kembali ke perangkat. Setelah perangkat memiliki sertifikat, ia dapat berpartisipasi dalam handshake transport layer security (TLS) yang dapat mengarungi tautan terenkripsi ke server. Karena sertifikat ditandatangani oleh kunci privat pihak ketiga terpercaya, kita dapat menyimpulkan bahwa perangkat yang mengontrol kunci privat yang terkait dengan kunci publik dalam sertifikat adalah diketahui dan terpercaya.
Juga mungkin untuk menghasilkan sertifikat “self-signed”. Jika, misalnya, perangkat diproduksi internal dan digunakan hanya oleh produsen, tidak akan ada kebutuhan untuk CA luar untuk menyertifikatnya. Menggunakan alat seperti OpenSSL, produsen dapat menghasilkan pasangan kunci publik/privat dan sertifikat, dan menyalinnya ke penyimpanan yang aman di perangkat saat perangkat keluar dari garis produksi.
- Provision Perangkat
Dengan kunci dan sertifikat, perangkat sekarang dapat menegaskan identitasnya ke penyedia layanan dengan memulai tautan aman melalui TLS atau versi datagram dari TLS yang dikenal sebagai DTLS. Handshake TLS/DTLS mendirikan kunci enkripsi simetrik yang dapat digunakan untuk transfer data aman berikutnya antara perangkat dan penyedia layanan sehingga perangkat dapat terdaftar, dan data disimpan dalam catatan yang dihasilkan dengan penyedia layanan pada langkah 1.
Handshake digunakan untuk mengimplementasikan pertukaran kunci aman untuk mendirikan tautan enkripsi simetrik. Setelah tautan terbuka, data dapat ditransfer dari perangkat ke server tanpa takut diikangi oleh serangsi siber. Misalnya, serangan man-in-the-middle (MITM), di mana perantara menyadap komunikasi dalam transit, akan dicegah karena perosok tidak memiliki kunci simetrik yang digunakan dalam enkripsi massal. Versi terbaru dari handshake TLS (TLS 1.3) mempersingkat pertukaran pesan ini secara dramatis untuk mendukung transfer latensi rendah dari perangkat ke sistem pengumpulan data.
Provisioning dalam Skala Besar
Sampai saat ini, diskusi provisioning difokuskan pada adakan manusia dalam loop untuk perangkat tunggal atau jumlah kecil perangkat. Keamanan juga sebagian besar difokuskan pada penggunaan enkripsi dan manusia dapat menyaksikan keaslian perangkat dengan mengeluarkannya dari kemasan aslinya. Namun, saat bekerja pada skala industri, kebutuhan akan manusia yang secara fisik terlibat ini tidak praktis.
Misalnya, banyak gedung cerdas yang lebih baru memiliki ribuan sensor, termasuk sensor cahaya ambient, sensor kualitas udara, mikrofon untuk menentukan occupansi ruangan, dan sensor suhu dan kelembaban, untuk menyebut beberapa. Jika manusia harus melakukan provisioning setiap perangkat ini secara manual, itu akan secepatnya berubah menjadi pekerjaan penuh waktu. Namun, identitas perangkat ini dan kredensial keamanannya akan perlu dijamin. Jadi, bagaimana perangkat dapat di-provisioning dalam skala besar tanpa intervensi manusia?
Pertama, kita harus memahami bahwa perangkat IoT industri masih memiliki dua persyaratan dasar yang telah dibahas di awal. Operator akan perlu mengaitkan perangkat dengan jaringan dan memverifikasi identitas perangkat dan keamanannya sebelum memberikan akses ke server atau penyedia layanan yang mengumpulkan dan menganalisis output sensor. Koneksi fisik ke jaringan akan bervariasi berdasarkan media komunikasi dan dapat menegaskan identitas akan memerlukan penggunaan sertifikat digital. Untuk mendukung provisioning dalam skala besar, terbaik untuk menggabungkan pasangan kunci publik/privat dan sertifikat perangkat dalam rantai pasokan, sehingga perangkat keluar dari kotak siap untuk menghasilkan permintaan penandatanganan sertifikat dan menangani handshake provisioning.

Secara alami, banyak perangkat IoT akan menggunakan protokol nirkabel, terutama jika menangani aplikasi greenfield. Ada banyak pilihan termasuk seluler, Wi-Fi, Zigbee, LoRaWAN, SigFox, dan lebih banyak. Namun, jika kita mengupgrade aplikasi lama, masih mungkin bahwa Ethernet, RS-485, ProfiBus, atau banyak teknologi kabel lama lainnya, mungkin digunakan. Dalam kasus antarmuka kabel, mendapatkan akses ke jaringan bisa semudah mencolok kabel ke perangkat. Namun, protokol nirkabel sedikit lebih rumit.
Jika konektivitas melalui koneksi seluler, provisioning kemungkinan ditangani oleh penyedia seluler dalam bentuk modul identitas pelanggan (SIM) atau modul eSIM terbaru yang disematkan. Bila operator mengambil identifikasi International Mobile Equipment Identity (IMEI) perangkat dan mengaitkannya dengan SIM/eSIM tertentu dalam database internal mereka, operator memiliki cara unik untuk mengidentifikasi perangkat. Identitas unik ini digunakan untuk memvalidasi perangkat sebagai anggota sah dari jaringan operator dan untuk menyediakan provisioning ke perangkat melalui udara. Oleh karena itu, dengan memiliki daftar nomor IMEI dan SIM/eSIM yang terkait, semua perangkat dapat diaktifkan/di-provisioning tanpa intervensi manusia lebih lanjut. Pendekatan yang sama ini dapat diterapkan pada teknologi nirkabel seperti seluler lainnya seperti LoRaWAN.

Teknologi seperti Bluetooth mesh, yang semakin banyak ditemukan di gedung cerdas, juga memiliki strategi provisioning bawaan berdasarkan konsep yang sama dari pasangan kunci publik/privat dan sertifikat digital yang disematkan di perangkat. Melalui protokol provisioning yang terdefinisi dengan baik dan handshake keamanan terkait, perangkat baru dapat ditambahkan dengan aman ke jaringan dalam hitungan milidetik tanpa interaksi manusia. Skenario provisioning yang sama ini dapat ditemukan di berbagai opsi koneksi IoT.
Pikiran Akhir Provisioning IoT
Mengaktifkan perangkat Anda dan melakukan provisioning di jaringan Anda memerlukan pemikiran yang besar tentang keamanan dan proses provisioning. Untungnya, dengan kredensial keamanan rantai pasokan dan protokol serta teknik provisioning yang baru, proses dapat dilakukan dengan interaksi manusia yang minimal dan waktu yang jauh lebih sedikit daripada yang diperlukan di masa lalu. Pembuatan sertifikat otomatis dan protokol keamanan yang terdefinisi dengan baik dapat memastikan bahwa perangkat kita memiliki identitas yang valid dan akan selalu menggunakan generasi kunci yang aman dan komunikasi terenkripsi antara diri mereka sendiri dan server/penyedia layanan.
Penyedia layanan cloud besar telah memikirkan banyak hal di balik mekanisme provisioning mereka, dengan langkah dan protokol provisioning yang terdefinisi dengan baik. Untungnya, setiap penyedia layanan menggunakan serangkaian API dan pendekatan yang berbeda. Namun, alur provisioning umum sama antara vendor dan dapat dengan mudah diotomatisasi untuk kasus penyebaran massal. Ada juga banyak perusahaan yang berfokus pada perangkat provisioning IoT dan pendekatan otomatisasi, jika infrastruktur lama atau internal diperlukan untuk perusahaan. Jadi, sementara semua orang akan perlu mempertimbangkan masalah provisioning pada satu titik atau lainnya, baik konsumen maupun perusahaan, setidaknya Anda akan dapat memanfaatkan pendekatan yang ada dan tidak perlu menuntaskan jalur baru.
Artikel ini ditulis oleh Mike Anderson, Arsitek Sistem Tertanam, dan Konsultan Industri. Untuk informasi lebih lanjut, hubungi Bapak Anderson di alamat email ini dilindungi dari spambot. Anda memerlukan JavaScript untuk melihatnya. atau kunjungi https://info.hotims.com/82319-160.



