Ransomware Baru Mengekspos Kerentanan Kritis dalam Sistem Kontrol Industri
Tim peneliti di Georgia Institute of Technology (Atlanta) telah mengembangkan jenis ransomware baru yang berhasil mengambil alih kontrol pabrik pengolahan air simulasi dalam tes yang baru dilakukan.
Setelah mendapatkan akses, peneliti dapat memerintahkan programmable logic controllers (PLCs) untuk menutup klep, meningkatkan jumlah klorin yang ditambahkan ke air, dan menampilkan bacaan palsu. Serangan simulasi, yang dirancang untuk menyoroti kerentanan sistem kontrol yang digunakan untuk mengoperasikan fasilitas industri termasuk pabrik manufaktur, fasilitas pengolahan air dan air limbah, serta sistem manajemen bangunan untuk mengontrol tangga, lift, dan sistem HVAC, dipercaya merupakan pertama yang mendemonstrasikan kompromi ransomware pada PLC nyata, menurut tim Georgia Tech.
Penelitian disajikan pada 13 Februari di RSA Conference di San Francisco.
Meskipun tidak ada serangan ransomware nyata yang dilaporkan secara publik pada komponen kontrol proses sistem kontrol industri, serangan telah menjadi masalah signifikan untuk data pasien di rumah sakit dan data pelanggan di bisnis. Serangan dapat mendapatkan akses ke sistem ini dan mengenkripsi data, menuntut tebusan untuk memberikan kunci enkripsi yang memungkinkan data digunakan lagi. Peneliti menyebutkan ransomware menghasilkan estimasi $200 juta untuk penyerang selama kuartal pertama 2016, dan peneliti percaya hanya masalah waktu sebelum sistem industri kritis dikompromikan dan dijaga tebusan.
“Kami mengharapkan ransomware akan pergi satu langkah lebih jauh, di luar data pelanggan untuk mengkompromikan sistem kontrol itu sendiri,” kata David Formby, mahasiswa pascasarjana di Georgia Tech School of Electrical and Computer Engineering. “Itu bisa memungkinkan penyerang untuk menjaga sandera sistem kritis seperti pabrik pengolahan air dan fasilitas manufaktur. Mengkompromikan PLC di sistem ini adalah langkah logis berikutnya untuk penyerang ini.”
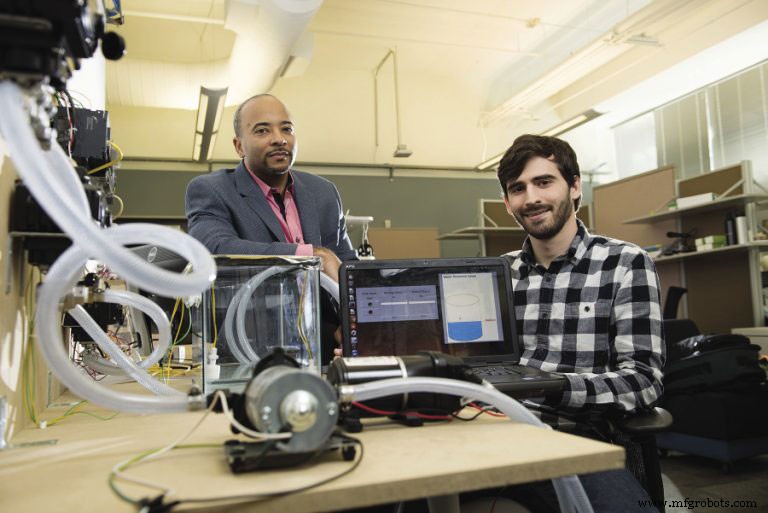
Banyak sistem kontrol industri tidak memiliki protokol keamanan yang kuat, kata Raheem Beyah, Motorola Foundation Professor dan wakil ketua di School of Electrical and Computer Engineering dan pembimbing fakultas Formby. Itu kemungkinan karena sistem ini belum ditargetkan oleh ransomware hingga saat ini, dan karena kerentanannya mungkin tidak dipahami dengan baik oleh operatornya.
Dalam penelitian mereka, Formby dan Beyah menggunakan program pencarian khusus untuk menemukan 1400 PLC dari satu jenis yang langsung dapat diakses melalui Internet. Sebagian besar perangkat seperti ini terletak di belakang sistem bisnis yang memberikan sejumlah perlindungan—sampai mereka dikompromikan. Setelah penyerang masuk ke sistem bisnis, mereka dapat beralih untuk masuk ke sistem kontrol jika tidak dipisahkan dengan baik.
“Banyak sistem kontrol mengasumsikan bahwa setelah Anda memiliki akses ke jaringan, Anda berwenang untuk membuat perubahan pada sistem kontrol,” kata Formby. “Mereka mungkin memiliki kebijakan kata sandi dan kebijakan keamanan yang sangat lemah yang bisa memungkinkan intruder mengambil alih pompa, klep, dan komponen kunci lainnya sistem kontrol industri.”
Pada kebanyakan kasus, sistem kontrol tidak dirancang untuk terhubung ke Internet, dan banyak pengguna sistem mengasumsikan mereka tidak ada di jaringan publik dan oleh karena itu tidak rentan terhadap serangan, menambahkan peneliti. Sistem kontrol mungkin juga memiliki koneksi yang tidak diketahui oleh operator, termasuk titik akses yang dipasang untuk memungkinkan pemeliharaan, troubleshooting, dan pembaruan.
“Ada misconsepsi umum tentang apa yang terhubung ke Internet,” kata Formby. “Operator mungkin percaya sistem mereka air-gapped dan tidak ada cara untuk mengakses pengontrol, tetapi sistem ini sering terhubung dengan cara apa pun.”
Untuk meluncurkan penelitian, peneliti mengidentifikasi beberapa PLC umum yang digunakan di fasilitas industri. Mereka mendapatkan tiga perangkat berbeda dan menguji pengaturan keamanannya, termasuk perlindungan kata sandi dan kerentanan terhadap perubahan pengaturan. Perangkat kemudian digabungkan dengan pompa, tabung, dan tangki untuk membuat fasilitas pengolahan air simulasi. Sebagai gantinya klorin yang biasanya digunakan untuk membersihkan air, peneliti menggunakan iodin. Mereka juga menambahkan pati ke pasokan air mereka, yang berubah menjadi biru terang saat serangan simulasi menambahkan iodin padanya.
“Kami dapat mensimulasikan hacker yang telah mendapatkan akses ke bagian sistem ini dan menjaganya sandera dengan ancaman akan membuang sejumlah besar klorin ke dalam air kecuali operator membayar tebusan,” kata Formby. “Dalam jumlah yang tepat, klorin membersihkan air dan membuatnya aman untuk diminum. Namun, terlalu banyak klorin dapat menyebabkan reaksi buruk yang akan membuat air tidak aman.”
Kerentanan sistem kontrol telah dikenal selama lebih dari sepuluh tahun, menurut peneliti, tetapi sebelum pertumbuhan ransomware, penyerang belum dapat mendapatkan manfaat finansial dari mengkompromikan sistem. Seperti target ransomware lain menjadi lebih sulit, Beyah percaya penyerang mungkin beralih ke target yang lebih mudah di sistem kontrol industri.
“Kemungkinan besar operator negara bagian sudah familiar dengan ini dan memiliki serangan yang dapat mereka gunakan untuk tujuan politik, tetapi penyerang biasa tidak tertarik pada sistem ini,” katanya. “Apa yang kami harapkan lakukan adalah membawa perhatian pada isu ini. Jika kami dapat dengan sukses menyerang sistem kontrol ini, orang lain dengan niat buruk juga dapat melakukannya.”
Selain meningkatkan keamanan kata sandi dan membatasi koneksi, Beyah mengatakan operator perangkat ini perlu menginstal sistem pemantauan intrusi untuk memberi tahu mereka jika penyerang berada dalam proses jaringan kontrol. Beyah dan Formby telah meluncurkan perusahaan untuk membuat strategi mereka untuk melindungi sistem secara luas tersedia bagi operator sistem kontrol.
DuPont Awards Early Career Grants
DuPont (Wilmington, DE) telah menamakan delapan anggota fakultas muda sebagai Kelas 2016 DuPont Young Professors. Mengenali talenta penelitian yang menjanjikan, perusahaan akan memberikan kelompok fakultas internasional ini lebih dari $350.000 selama dua tahun mendatang untuk mendukung penelitian mereka yang memajukan pengetahuan ilmu dasar untuk mengatasi tantangan global dalam pangan, energi dan perlindungan.
Kelas 2016 DuPont Young Professors terlibat dalam penelitian yang menjanjikan di bidang kunci yang menjadi minat DuPont, termasuk pekerjaan di bidang biologi tumbuhan, bioteknologi, ilmu material, fotovoltaik dan teknik kimia. Minat ini sangat sesuai dengan prioritas strategis DuPont inovasi berbasis ilmu pengetahuan di bidang pertanian dan nutrisi, industri berbasis bio dan material canggih.
“Penelitian dan pengembangan semakin terjalin dari sebelumnya. Program DuPont Young Professor adalah cara yang baik untuk memperkuat penelitian akademik dan kolaborasi industri dengan mendukung fakultas muda yang menjanjikan,” kata Douglas Muzyka, senior vice president dan chief science and technology officer DuPont. “Interaksi dengan peneliti ini akan lebih memicu kreativitas ilmuwan dan insinyur DuPont yang melakukan penelitian terdepan.”
Dikelola oleh organisasi Science and Innovation DuPont, program ini membantu fakultas penelitian muda yang belum mendapat tenure memulai karir penelitian mereka. Selain itu, ini mendukung tujuan strategis DuPont untuk memperluas dan meluasnya cakrawala bisnis DuPont melalui kemajuan ilmu pengetahuan yang muncul yang berasal dari dalam perusahaan serta mitra penelitiannya. Program ini dimulai pada 1918, ketika Pierre S. du Pont memilih 42 universitas di AS dan memberikan hibah yang mendukung fakultas muda. Sejak 1968, program ini telah memberikan lebih dari $50 juta hibah kepada lebih dari 700 profesor muda di 150 institusi di 19 negara.
Anggota Kelas DuPont Young Professor 2016 adalah ilmuwan kunci di staf delapan universitas terkemuka di seluruh dunia. Penghargaan 2016 diberikan kepada fakultas muda yang menjanjikan berikut:
- Rupert J. Baumgartner, Institute of Systems Sciences, Innovation and Sustainability Research, University of Graz, Austria;
- Shelley Claridge, Departments of Chemistry and Biomedical Engineering, Purdue University;
- Candice Hirsch, Department of Plant Agronomy and Plant Genetics, University of Minnesota;
- Tengfei Luo, Aerospace and Mechanical Engineering, University of Notre Dame;
- Peter Nemes, Department of Chemistry, George Washington University;
- Fabien Sorin, Institute of Materials, Ecole Polytechnique Federale de Lausanne (EPFL), Swiss;
- Ana Velez, Department of Entomology, University of Nebraska-Lincoln;
- Jia Zhu, College of Engineering and Applied Sciences, Nanjing University, China.
TechFront diedit oleh Senior Editor Patrick Waurzyniak.



