Keamanan Perangkat IoT: Membuat atau Membeli? Melindungi Bisnis Anda dari Ancaman Siber
Internet of Things (IoT) menawarkan banyak daya tarik bagi produsen kecil dan menengah (SMM) yang mungkin ingin mengintegrasikan IoT ke fasilitas dan operasi mereka, atau yang ingin memasuki pasar IoT dengan produk inovatif. Spektrum produk IoT yang tersedia luas dan terus berkembang. Saat memasuki perairan IoT, membantu untuk siap untuk potensi jebakan keamanan siber, baik dalam bentuk implikasi untuk manajemen risiko organisasi saat memperkenalkan IoT ke lingkungan atau pertimbangan untuk desain produk dan dukungan saat memasuki pasar sebagai vendor produk. Program Keamanan Siber untuk Internet of Things NIST bekerja untuk menyediakan informasi yang dibutuhkan SMM untuk menavigasi perairan yang potensial gelisah ini.
IoT dan Manajemen Risiko
Sebelum Anda menginstal termostat cerdas untuk menjaga karyawan nyaman, menambahkan kopi cerdas di ruang istirahat untuk menjaga mereka kafein atau menerapkan teknologi Industrial Control System (ICS) terbaru dan terhebat di lingkungan produksi Anda, penting untuk mengenali potensi implikasi. Anda mungkin memiliki program keamanan informasi yang kuat untuk TI tradisional Anda, tetapi alat, proses dan prosedur tersebut kemungkinan besar akan memerlukan adaptasi saat IoT diperkenalkan. Beberapa cara IoT berbeda meliputi:
Berinteraksi dengan dunia fisik. Perangkat IoT dilengkapi dengan sensor yang mengumpulkan informasi dari lingkungan mereka atau aktuator yang menyebabkan objek “dunia nyata” bergerak atau berubah. Penginderaan dapat menghasilkan banyak data yang potensial sensitif, jadi mengetahui apa yang dikumpulkan dan kemana perginya penting. Aktuator yang terkompromi dapat memungkinkan lawan untuk menyebabkan gangguan signifikan – pikirkan apa yang bisa terjadi jika Anda tidak tahu siapa yang memerintahkan kunci pintar Anda.
Menantang praktik manajemen TI konvensional. Perangkat IoT sering kali “kotak hitam” yang tidak hanya menyembunyikan aktivitas internal mereka dan tidak dapat dilengkapi dengan agen atau ditanyakan dengan cara yang sama seperti server, desktop atau firewall. Akibatnya, praktik manajemen TI umum dapat terbukti tidak efektif dengan IoT. Tantangan manajemen ini dapat berkembang dengan cepat jika Anda menerapkan perangkat IoT “secara besar.”
Kurangnya fitur keamanan siber dan privasi umum. Perangkat IoT seringkali tidak mendukung pencatatan dan pemantauan, dukungan untuk memperbarui perangkat untuk mengatasi kerentanan yang baru diidentifikasi, atau kemampuan kriptografi yang diperlukan untuk melindungi informasi sensitif yang dihasilkan atau diproses mereka. Tidak dapat diasumsikan perangkat ini memiliki kemampuan keamanan siber yang sama seperti perangkat TI di jaringan yang sama.
SMM yang mengadopsi IoT ke lingkungan mereka perlu siap untuk mengatasi tantangan ini. Jika memasuki pasar IoT sebagai vendor, memahami tantangan ini dapat menjadi peluang untuk mengembangkan produk yang memberikan pengalaman pelanggan yang lebih baik.
Mengelola Risiko Keamanan IoT Anda
Saat mengadopsi teknologi IoT di organisasi Anda, SMM harus berencana untuk mengatasi tantangan ini dengan mata pada tiga tujuan:
Melindungi keamanan perangkat IoT untuk memastikan produk sepenuhnya di bawah kontrol pemilik, dan tidak dieksploitasi oleh aktor luar untuk mendapatkan akses ke jaringan SMM atau berpartisipasi dalam botnet.
Melindungi keamanan data sehingga data yang dihasilkan oleh perangkat IoT tidak terungkap atau diubah saat disimpan di perangkat, ditransfer melalui jaringan atau ditransmisikan ke layanan berbasis cloud yang digunakan untuk menyediakan aspek-aspek kemampuan produk.
Melindungi privasi individu, waspada terhadap kemungkinan informasi sensitif privasi yang ditangkap atau diciptakan oleh produk IoT, dan sadar akan kemana data itu mungkin pergi.
Tujuan ini diungkapkan dalam NISTIR 8228, Considerations for Managing Internet of Things (IoT) Cybersecurity and Privacy Risks, dan dapat sulit untuk dicapai dengan produk IoT yang saat ini tersedia. Untuk organisasi yang menerapkan NIST Cybersecurity Framework (CSF) atau menentukan persyaratan keamanan mereka menggunakan kontrol NIST SP 800‑53, NISTIR 8228 mengidentifikasi berbagai tantangan yang ditawarkan oleh perangkat IoT untuk mencapai tujuan yang diinginkan oleh CSF dan SP 800‑53. Misalnya, kontrol SI-2, Flaw Remediation, dari SP 800‑53 tidak dapat dipenuhi oleh perangkat IoT yang tidak memiliki kemampuan untuk pembaruan perangkat lunak/firmware yang aman. Sebagian besar perangkat IoT tidak dapat dianalisis dengan cara yang diperlukan untuk memenuhi subkategori CSF DE.CM-8: Pemindaian kerentanan yang dilakukan.
Pertimbangan untuk tiga tujuan yang diidentifikasi di atas harus memasuki pemilihan produk IoT serta bagaimana mereka dikelola, karena kemampuan keamanan perangkat IoT berkontribusi untuk mencapai persyaratan keamanan keseluruhan sistem di mana perangkat tersebut terintegrasi.
Meningkatkan Postur Keamanan Produk IoT Anda
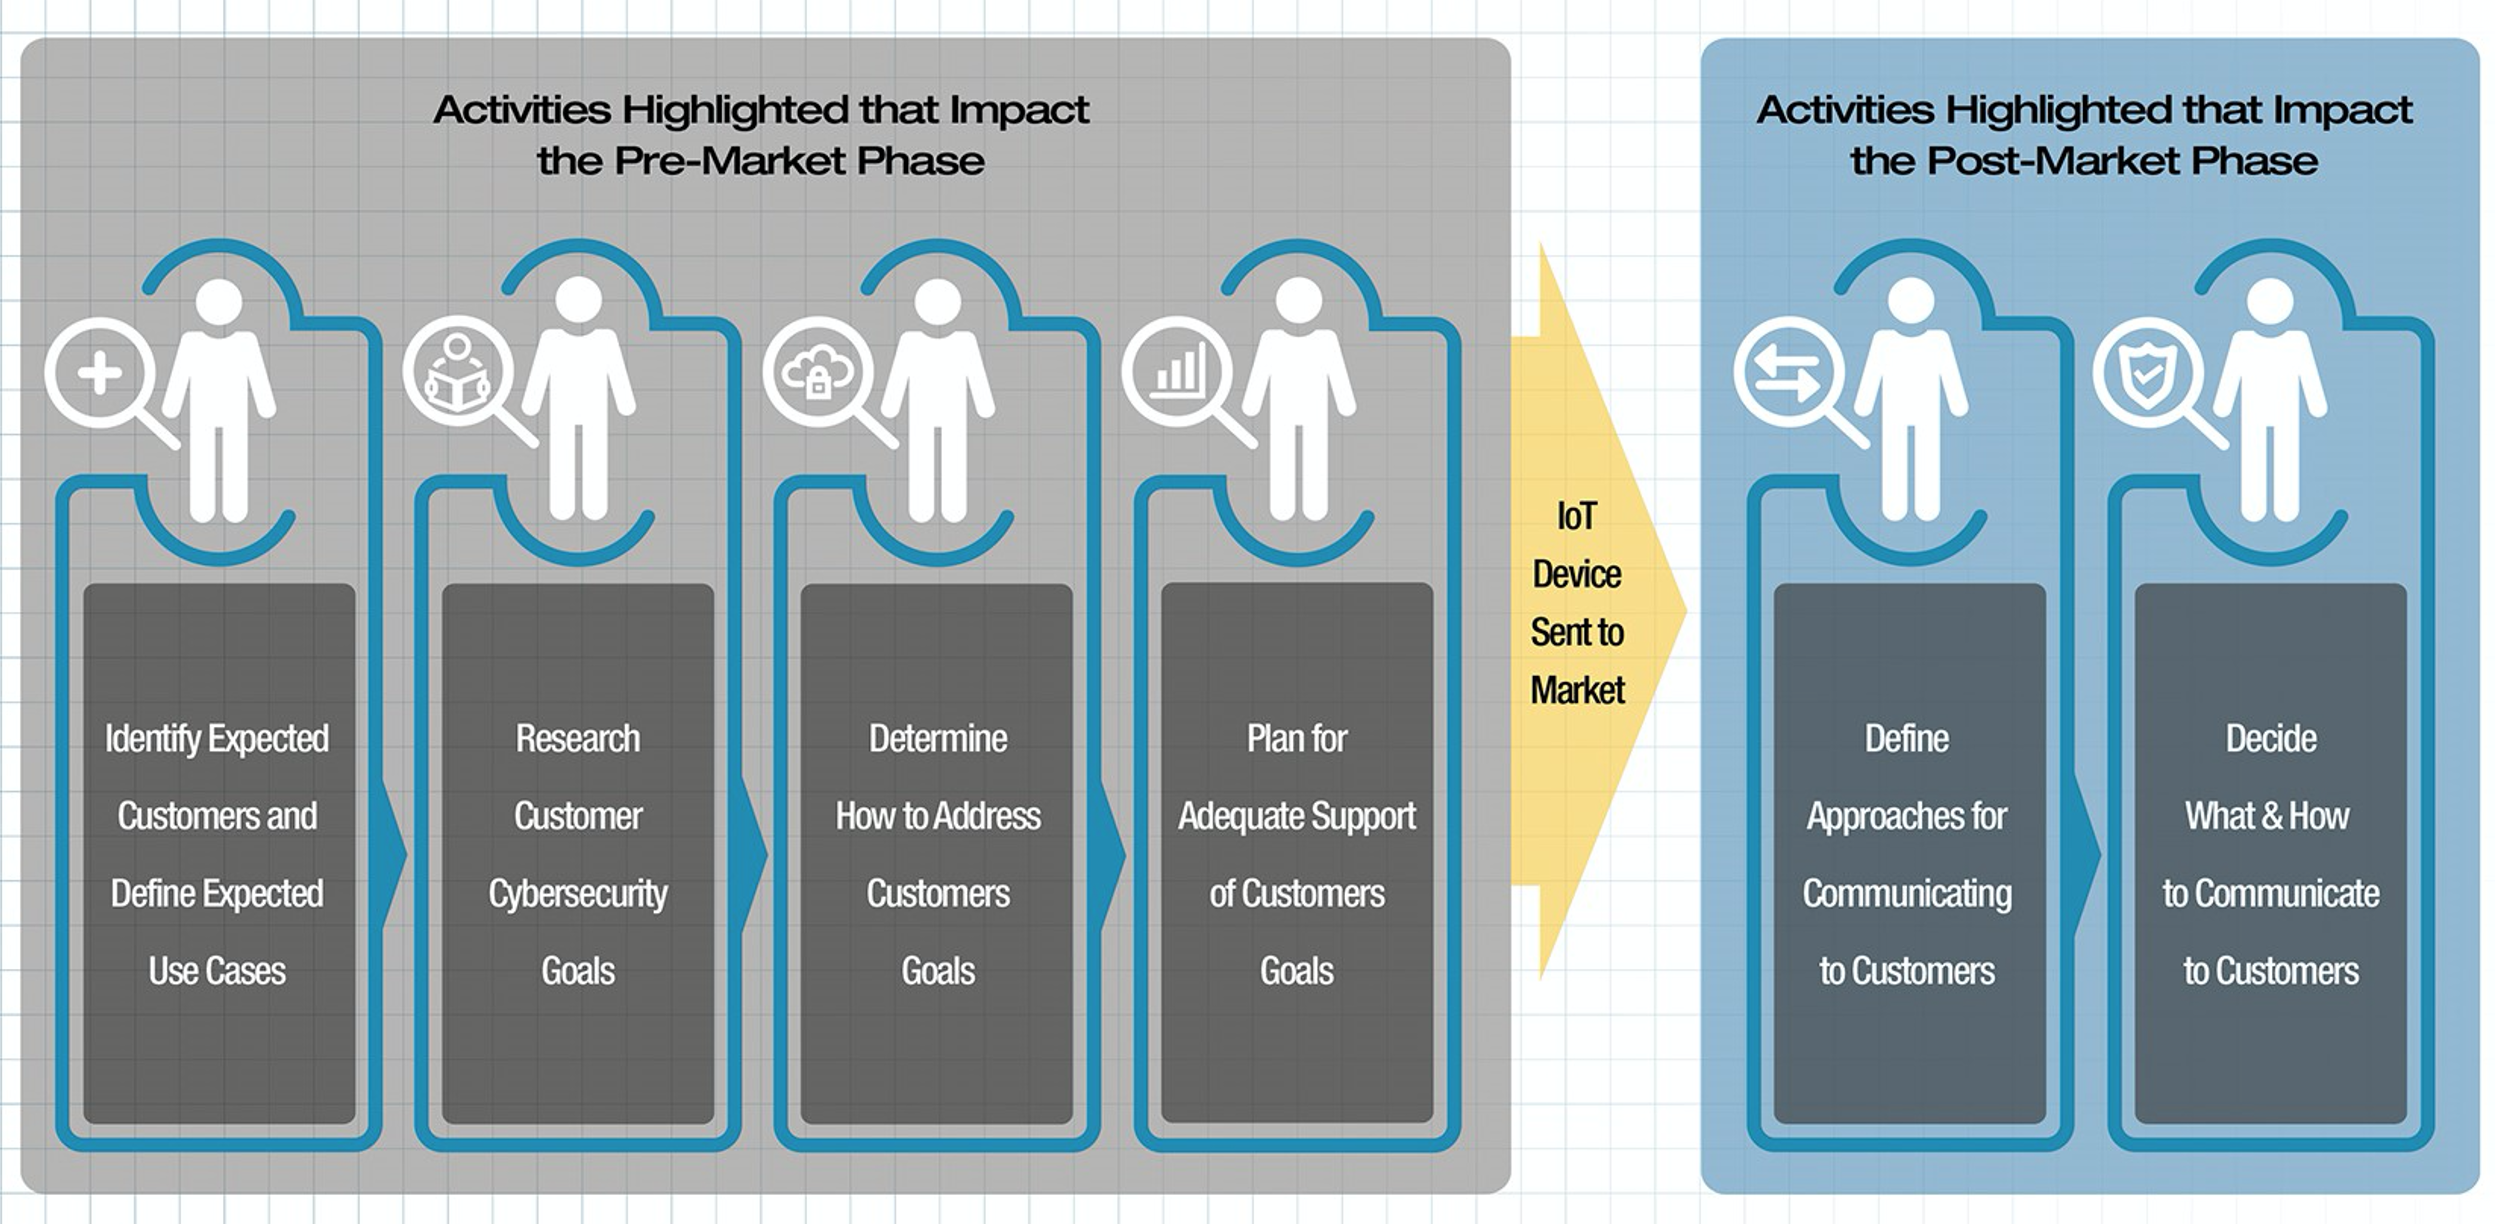
Jika Anda memasuki penciptaan produk IoT, kesadaran tentang tantangan keamanan siber dapat membantu memandu pendekatan Anda terhadap pengembangan dan dukungan produk Anda. Tiga tujuan yang dijelaskan di atas juga berlaku saat mengembangkan produk IoT. Pendekatan yang cermat terhadap pengembangan dengan tujuan ini dalam pikiran akan menghasilkan produk yang lebih dapat dikelola dan lebih aman. Pendekatan ini melibatkan baik fase desain dan pengembangan produk dan fase dukungan setelah produk dipasarkan, seperti yang diilustrasikan dalam gambar ini dari NISTIR 8259, Foundational Cybersecurity Activities for IoT Device Manufacturers.
Dasar inti menguraikan kemampuan perangkat dan tindakan pendukung di seluruh spektrum kebutuhan:
Kemampuan Keamanan Siber Teknis
Identifikasi Perangkat
Perangkat IoT dapat diidentifikasi secara unik secara logis dan fisik.
Konfigurasi Perangkat
Konfigurasi perangkat lunak perangkat IoT dapat diubah, dan perubahan semacam itu dapat dilakukan hanya oleh entitas yang berwenang.
Perlindungan Data
Perangkat IoT dapat melindungi data yang disimpan dan ditransmisikannya dari akses dan modifikasi yang tidak sah.
Akses Logis ke Antarmuka
Perangkat IoT dapat membatasi akses logis ke antarmuka lokal dan jaringannya, dan protokol dan layanan yang digunakan oleh antarmuka tersebut, hanya untuk entitas yang berwenang.
Pembaruan Perangkat Lunak
Perangkat lunak perangkat IoT dapat diperbarui hanya oleh entitas yang berwenang menggunakan mekanisme yang aman dan dapat dikonfigurasi.
Kesadaran Status Keamanan Siber
Perangkat IoT dapat melaporkan status keamanan sibernya dan membuat informasi tersebut dapat diakses hanya oleh entitas yang berwenang.
Kemampuan Pendukung Non-Teknis
Dokumentasi
Kemampuan produsen dan/atau entitas pendukung untuk menciptakan, mengumpulkan dan menyimpan informasi yang relevan dengan keamanan siber perangkat IoT selama pengembangan perangkat dan siklus hidup selanjutnya.
Penerimaan Informasi dan Kueri
Kemampuan produsen dan/atau entitas pendukung untuk menerima dari pelanggan informasi dan kueri yang terkait dengan keamanan siber perangkat IoT.
Deminimasi Informasi
Kemampuan produsen dan/atau entitas pendukung untuk menyiar dan mendistribusikan informasi yang terkait dengan keamanan siber perangkat IoT.
Pendidikan dan Kesadaran
Kemampuan produsen dan/atau entitas pendukung untuk menciptakan kesadaran dan mendidik pelanggan tentang elemen seperti informasi, pertimbangan dan fitur terkait keamanan siber perangkat IoT.
Aktivitas perencanaan bersama dengan menerapkan dasar teknis dan non-teknis akan membantu SMM mengembangkan produk yang lebih aman dan lebih didukung, membantu pelanggan Anda untuk memanfaatkan inovasi IoT Anda sambil membatasi dampak terhadap tantangan manajemen risiko mereka.
Informasi yang Bisa Membantu
Program Keamanan Siber untuk Internet of Things NIST telah terlibat secara dalam dengan komunitas selama beberapa tahun terakhir dan mengembangkan koleksi kaya pedoman tentang tantangan keamanan siber IoT. Baik Anda SMM yang ingin meningkatkan operasi dengan integrasi IoT atau memasuki pasar dengan produk baru, ada banyak sumber daya dan publikasi yang tersedia untuk membantu upaya Anda.
NIST Cybersecurity for IoT menyamukan masukan produsen iotsec [at] nist.gov (masukan) pada draft publik saat ini kami.