Mengamankan Kendaraan Otonom: Wawasan dari Charlie Miller dan Industrial Internet Consortium
Karya terbaru Wired tentang Charlie Miller—hacker yang terkenal karena secara jarak jauh mengambil alih sebuah Jeep—berpendapat bahwa hanya dialog terbuka di antara perusahaan yang dapat membangun mobil otonom yang aman. Pandangan itu menyederhanakan kenyataan kompetitif dari sektor otomotif yang terbangkit, namun itu melewatkan poin penting: keamanan adalah tantangan lintas industri, bukan satu yang terbatas pada otomotif.
Industrial Internet Consortium (IIC) sudah mengumpulkan 250+ perusahaan—termasuk Bosch, Denso, dan TTTech—untuk mengatasi keseimbangan yang sama antara keamanan, keselamatan, performa, dan biaya yang dihadapi pembuat mobil. Arsitektur referensi terbuka IIC, gratis untuk semua, menawarkan peta jalan praktis dari tujuan bisnis ke implementasi. Industrial Internet Connectivity Framework (IICF) dan Industrial Internet Security Framework (IISF) memperluas fondasi ini, memberikan panduan yang terfokus untuk melindungi endpoint konektivitas dan data yang mengalir di antara mereka.
Mari kita jelajahi bagaimana pendekatan berbasis data dapat melindungi mobil terhubung dari serangan seperti hack Jeep Miller. Eksploitasi dimulai dengan backdoor di unit kepala Harmon Kardon, yang memungkinkan perintah jarak jauh yang tidak terlindungi yang mereprogram chip yang terhubung ke CAN-Bus dan memberikan kontrol penuh hampir sepenuhnya. Menghapus antarmuka itu hanyalah langkah pertama; mengamankan seluruh stack sangat penting.
Miller kemungkinan akan terus mencari kerentanan. Pertahanan yang kuat dimulai dengan lapisan aplikasi yang terautentikasi: secure boot, ARM TrustZone, dan biner aplikasi yang ditandatangani. Ini membangun stack terpercaya yang dapat diilustrasikan sebagai berikut.
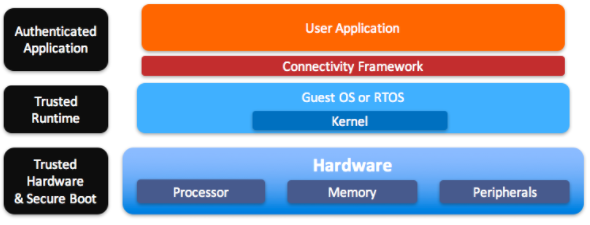 Figure 1. Trusted Application Stack
Banyak komponen terpercaya ini berinteraksi langsung dengan CAN Bus, mengespos sistem kontrol kendaraan ke bacaan dan penulisan yang tidak berwenang. Dalam taksi otonom, akses fisik oleh pelaku jahat menjadi ancaman yang realistis, yang menekankan kebutuhan akan keaslian data dan kontrol akses yang terperinci.
Sementara mengganti CAN Bus sepenuhnya bukan tujuan yang realistis dalam jangka pendek, Industrial Internet Security Framework merekomendasikan overlay Data Distribution Service (DDS). DDS memperkenalkan arsitektur berlapis yang mengisolasi sistem warisan sambil memungkinkan komponen baru untuk berkomunikasi dengan aman.
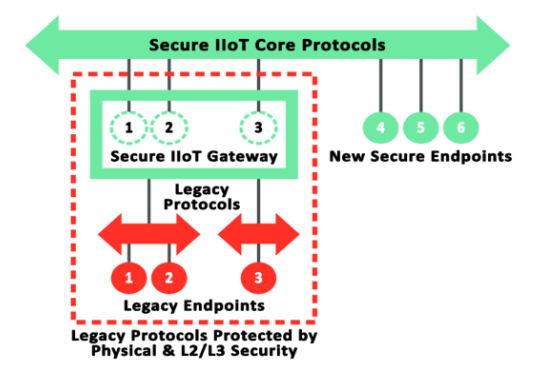 Figure 2. Industrial Internet Security Framework Protecting Legacy Endpoints
DDS memungkinkan komunikasi peer-to-peer di mana peserta mengautentikasi satu sama lain dan hanya berbagi data yang mereka butuhkan. Keamanan dapat disesuaikan—enkripsi gaya TLS untuk topik kritis, autentikasi selektif, dan kontrol akses yang terperinci—tanpa overhead performa dari broker sentral.
Kembali ke IICF: ini memetakan standar terbuka ke fungsi sistem, dan rekomendasinya untuk sistem IIoT secara alami memperluas ke kendaraan otonom. Spesifikasi DDS dari Object Management Group menyediakan model publish/subscribe berbasis data yang tepat itu.
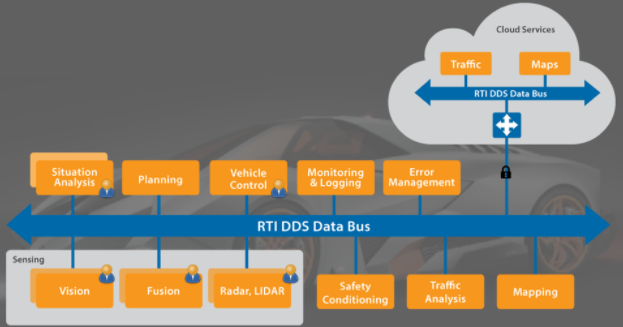 Figure 3. Autonomous Vehicle Data-Centric Architecture
Dengan DDS Security, arsitek dapat memasukkan modul keamanan yang menyeimbangkan performa dan perlindungan: mengautentikasi hanya topik yang penting, mengenkripsi data sensitif, dan memberlakukan kontrol akses terdistribusi. Pendekatan ini mencegah penerbit yang tidak berwenang—seperti aplikasi goyang Miller—dari mengirim perintah pengarahan atau rem, dan memungkinkan pelanggan untuk menolak pesan yang dimanipulasi berdasarkan tanda tangan kriptografis.
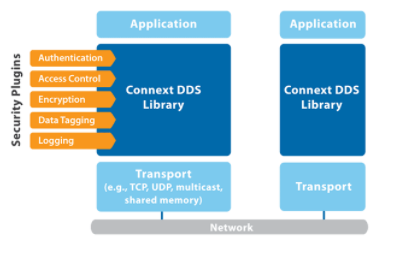 Figure 4. Connext DDS Secure Pluggable Architecture
Singkatnya, sementara demonstrasi Miller menakutkan, itu juga menyoroti bahwa pendekatan kolaboratif lintas industri—berakar pada framework IIC dan keamanan DDS—menyediakan fleksibilitas yang diperlukan untuk mengamankan sistem otonom masa depan. Kami undang pemimpin industri, termasuk Charlie Miller dan Chris Valasek, untuk bergabung dengan kami di RTI untuk diskusi yang lebih mendalam tentang otonomi, IIoT, keselamatan, dan keamanan.



