Pelajaran Keamanan IoT Industri dari Serangan DDoS Mirai
 Serangan DDoS Mirai yang berlangsung Jumat lalu mengungkapkan kelemahan dasar dalam penerapan IoT saat ini. Meskipun menyerang perangkat konsumen, kerentanan yang sama bergema di lingkungan industri. Botnet memanfaatkan puluhan juta alamat IP, mengeksploitasi kata sandi default yang ditetapkan pabrikan yang sangat mudah ditebak. Berapa banyak operator industri yang telah mengalami dilema kata sandi default yang sama? Yang lebih penting, berapa banyak yang pernah memeriksa perangkat mereka untuk mengonfirmasi perubahan kata sandi? Angka menunjukkan bahwa praktik terakhir langka dilakukan.
Sementara mungkin terlihat bahwa jaringan industri terisolasi dari serangan besar skala seperti itu, strategi serangan yang mendasarinya langsung berlaku. Dengan mengkomromi satu atau banyak periferal, musuh dapat meluncurkan serangan sekunder terhadap aset misi-kritis atau seluruh jaringan. Pembela industri oleh karena itu harus memprediksi dan mengurangi vektor serangan “lateral” ini.
- Perangkat diterapkan di lokasi jarak jauh yang sulit dikelola di mana pembaruan perangkat lunak jarang atau tidak ada.
- Mereka beroperasi secara otonom dengan pengawasan operator minimal; administrator sering kali mengaturnya sekali dan melupakannya.
- Mereka terhubung ke jaringan yang lebih luas dan berbagi data, yang meningkatkan paparan risiko.
- Vektor kompromi biasanya sederhana dan berbiaya rendah.
- Keamanan transportasi jaringan seringkali tidak mencukupi, sehingga data rentan.
- Karena perangkat yang terkompromi hanyalah batu loncatan, produsen memiliki sedikit insentif untuk berinvestasi dalam keamanan yang kuat.
Apakah karakteristik ini mencerminkan lingkungan industri Anda? Mereka memang demikian, dan sejarah mengonfirmasinya. Serangan tahun 2015 pada sistem SCADA distribusi listrik Ukraina menunjukkan bahwa ketergantungan pada isolasi dan anonim tidak lagi cukup. Semakin banyak perangkat industri terintegrasi dengan internet dan jaringan pribadi, permukaan serangan semakin lebar. Ancaman juga dapat masuk melalui intrusi fisik (misalnya, Stuxnet) atau dengan mengeksploitasi perangkat lunak yang buruk dirancang. Asumsi bahwa jaringan dapat dipertahankan dengan sempurna tidak realistis; alih-alih, kita harus merancang untuk kehadiran musuh internal.
Bentang pertahanan pertama adalah penguatan perangkat. Industri perlu mengadopsi praktik tanda dan keamanan komprehensif yang mencakup chip hardware, sistem operasi, perpustakaan, dan aplikasi. Secure boot, mekanisme rantai kepercayaan, dan firmware yang ditandatangani adalah prasyarat esensial untuk setiap penerapan industri.
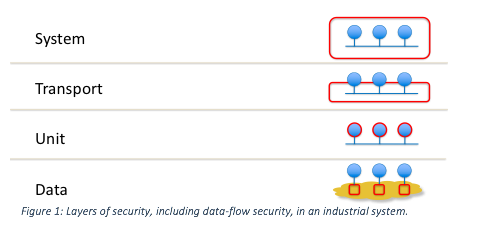
Meskipun keamanan perangkat yang kuat, kita tidak dapat mengasumsikan semua peserta jaringan tetap tidak terkompromi. Data industri adalah misi-kritis dan harus dilindungi pada setiap lapisan.
Masuk standar OMG Secure DDS dan RTI Connext® DDS Secure—solusi yang menyematkan keamanan langsung ke dalam infrastruktur distribusi data. RTI Connext DDS, yang dibangun pada standar OMG Secure DDS, menawarkan:
- Autentikasi penemuan
- Kontrol akses yang berpusat pada data
- Perlindungan kriptografis
- Tagging & logging
- Non-repudiation
- Multicast aman
Kemampuan ini netral transportasi dan siap plugin, memungkinkan organisasi untuk mengganti perpustakaan keamanan dasar melalui API standar tanpa mengubah logika aplikasi.
Perbedaan kunci Secure DDS dibandingkan alat keamanan jaringan tradisional:
- Keamanan adalah bagian integral dari infrastruktur dan tercermin dalam metrik Quality-of-Service.
- Mendukung kontrol akses yang detail pada tingkat topik data—yang kita sebut keamanan aliran data.
- Mengaktifkan campuran yang dapat dikonfigurasi dari enkripsi, autentikasi, dan kontrol akses yang disesuaikan untuk setiap topik data.
- Konfigurasi mengemudikan keamanan; pengembang aplikasi dapat fokus pada fungsionalitas sementara arsitek mengelola kebijakan keamanan.
Secure DDS menyediakan paradigma yang fondamental berbeda: keamanan yang tertanam dalam struktur jaringan dari hari pertama. Ini mengarah pada penerapan yang lebih sederhana, kinerja yang lebih tinggi, dan ketahanan yang lebih besar. Pelanggan kami, yang mengandalkan DDS Secure untuk beberapa aplikasi industri yang paling kritis, mengesahkan efektivitasnya.
Alat sudah tersedia; langkah selanjutnya adalah mengadopsi mereka dan merencanakan jalur migrasi menuju model aman ini. Pelajari lebih lanjut tentang RTI Connext DDS Secure di sini dan hubungi kami untuk menjelajahi bagaimana solusi RTI dapat melindungi lingkungan IIoT Anda.
[i] https://www.techrepublic.com/article/dyn-ddos-attack-5-takeaways-on-what-we-know-and-why-it-matters/
[ii] https://www.computerworld.com/article/3134746/security/fridays-iot-based-ddos-attack-has-security-experts-worried.html



