Melindungi Bisnis Anda dari Serangan Siber: Langkah Esensial yang Harus Diikuti
Tulisan ini sebelumnya muncul di advancedmanufacturing.org. Tulisan tamu oleh Elliot Forsyth, Vice President of Business Operations di Michigan Manufacturing Technology Center, bagian dari MEP National Network™.
Setiap pemilik bisnis tahu bahwa informasi adalah bagian vital dari menjalankan perusahaan. Seiring manufaktur semakin digital, keamanan siber harus menjadi komponen standar dari berbisnis. Jika informasi sensitif—seperti catatan karyawan, transaksi pelanggan atau data milik—terkompromi, itu dapat memberikan dampak yang melukai.
Itulah mengapa lebih dan lebih produsen mengambil langkah untuk melindungi informasi mereka melalui praktik keamanan informasi yang baik.
Sementara keamanan siber mungkin tampak seperti masalah yang menakutkan bagi produsen kecil dan menengah (SMM)—baik karena biaya atau pengetahuan teknis yang terbatas—penting bagi semua orang dalam rantai pasokan untuk mulai mengembangkan praktik untuk melindungi properti digital mereka—dan pelanggan mereka.
Menurut U.S. Department of Homeland Security, industri manufaktur adalah industri kedua yang paling ditargetkan ketika Anda melihat jumlah serangan siber yang dilaporkan. Mengapa?
Pelaku kejahatan siber menganggap SMM sebagai target utama tepat karena banyak dari perusahaan ini tidak memiliki tindakan pencegahan yang memadai. Ini membuat SMM sangat rentan, yang dapat menghasilkan:
Kehilangan informasi yang krusial untuk menjalankan bisnis
Produktivitas menurun
Kerusakan pada informasi atau sistem informasi
Denda dan hukuman peraturan / biaya hukum
Reputasi buruk atau kehilangan kepercayaan dari pelanggan
Kerusakan kredit dan tidak dapat mendapatkan pinjaman dari bank
Kehilangan pendapatan
Biaya median pelanggaran data adalah $60 ribu, menurut 2016 NetDiligence Cyber Claims Study. Setelah pelanggaran data, perusahaan menghadapi tidak hanya kehilangan bisnis, tetapi mereka harus mendapatkan kembali kepercayaan pelanggan mereka, yang seringkali merupakan usaha yang memakan waktu dan mahal.
Jadi apa yang harus dilakukan oleh produsen yang lebih kecil? Untungnya, National Institute of Standards and Technology (NIST) telah mengembangkan kerangka kerja praktis untuk keamanan siber yang dapat diterapkan oleh bisnis dengan ukuran apa pun. Tersedia online, ini dapat dijelaskan lebih lanjut oleh perwakilan lokal dari MEP National Network, para ahli yang menjadi rujukan untuk memajukan manufaktur AS, yang juga dapat membantu dengan implementasi praktik terbaik keamanan siber untuk jangka pendek dan panjang.
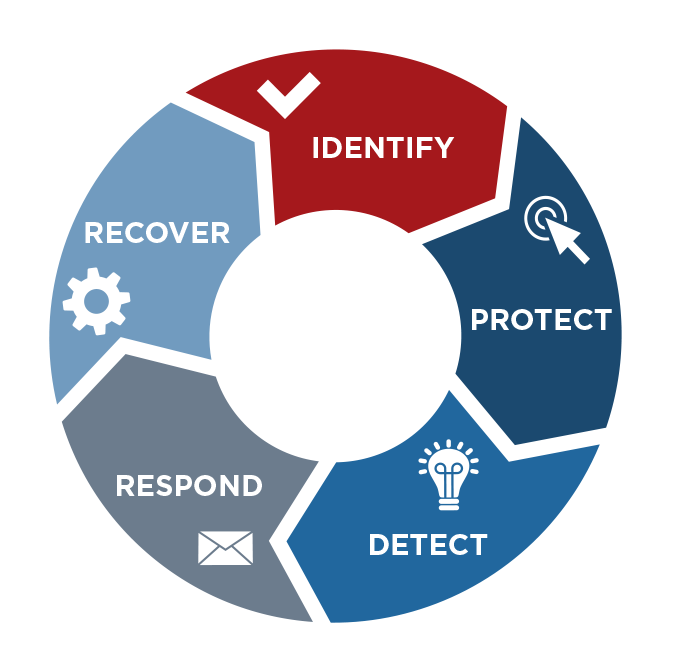
Kerangka Keamanan Siber 5 Langkah untuk Produsen
Sementara Kerangka Keamanan Siber NIST adalah serangkaian pedoman komprehensif untuk perusahaan yang ingin mendapatkan pengendalian yang lebih baik pada keamanan siber untuk mengurangi dan mengelola risiko, ini mencakup serangkaian langkah sederhana dan rendah biaya yang telah disesuaikan untuk memenuhi kebutuhan semua perusahaan, termasuk SMM.
Untuk panduan lengkap, lihat halaman 15–27 dari publikasi “Small Business Information Security: The Fundamentals”. Di sini, ini adalah gambaran cepat dari lima langkah yang dapat diambil produsen untuk menangani risiko keamanan siber.
Lima langkah yang dapat diambil produsen untuk menangani risiko keamanan siber, menurut kerangka keamanan siber NIST.
1. Identifikasi: Langkah pertama dalam strategi keamanan siber yang sengaja adalah memahami sumber daya dan risiko Anda.
Identifikasi dan kontrol siapa yang memiliki akses ke informasi bisnis Anda
Lakukan pemeriksaan latar belakang
Wajibkan akun pengguna individual untuk setiap karyawan
Buat kebijakan dan prosedur untuk keamanan siber
2. Lindungi: Jika Anda mengalami serangan siber, Anda perlu siap untuk menahan.
Batasi akses karyawan ke data dan informasi
Pasang pelindung lonjakan dan UPS (Uninterruptible Power Supplies)
Perbarui sistem operasi dan aplikasi Anda secara rutin
Pasang dan aktifkan firewall perangkat lunak dan perangkat keras di semua jaringan bisnis Anda
Amankan titik akses nirkabel dan jaringan Anda
Siapkan filter web dan email
Gunakan enkripsi untuk informasi bisnis sensitif
Buang komputer dan media lama dengan aman
Latih karyawan Anda
3. Deteksi: Jika serangan terjadi, Anda akan ingin mekanisme yang akan memberi tahu Anda secepat mungkin.
Pasang dan perbarui program anti-virus, anti-spyware dan program anti-malware lainnya
Pertahankan dan pantau catatan
4. Tanggapi: Jika pelanggaran keamanan siber terjadi, Anda akan ingin menahan dan mengurangi kerusakan apa pun.
Buat rencana untuk bencana dan insiden keamanan informasi
5. Pulihkan: Setelah pelanggaran keamanan siber, Anda akan membutuhkan mekanisme untuk membantu melanjutkan operasi normal.
Buat cadangan penuh dari data dan informasi bisnis penting
Lanjutkan jadwal cadangan bertahap
Pertimbangkan asuransi siber
Buat perbaikan pada proses/prosedur/teknologi
Bagaimana Keamanan Siber Anda Bertahan?
Untuk sebagian besar SMM, keamanan informasi, sistem, dan jaringan mereka bukan prioritas tertinggi mengingat segala yang dihadapi mereka. Tapi insiden keamanan informasi atau keamanan siber dapat merusak—atau bahkan melukai—bisnis, pelanggan, mitra dan pemasok mereka. Penting bagi produsen untuk memahami dan mengelola risiko siber dengan mendirikan program keamanan siber untuk melindungi aset mereka.
Jika Anda ingin lebih memahami risiko keamanan siber saat ini, Anda dapat menggunakan Alat Penilaian Mandiri Keamanan Siber Jaringan MEP Nasional, atau menghubungi Pusat MEP lokal Anda dengan menelepon 800-MEP-4MFG.