Mengamankan UART pada Perangkat IoT: Dari Pertukaran Kunci RSA hingga Enkripsi AES
Dengan blok kriptografi yang built-in pada mikrokontroler modern, pengembang sekarang dapat melindungi setiap saluran komunikasi, bahkan antarmuka lama seperti UART yang tradisional tidak memiliki keamanan built-in.
Pelanggaran data berprofil tinggi dalam sistem IoT telah membuatnya jelas bahwa menawarkan produk hebat tidak cukup lagi—perangkat harus menyediakan enkripsi akhir ke akhir untuk tetap bersaing.
Sementara banyak protokol menyematkan keamanan secara native, UART tetap merupakan antarmuka tanpa ACK yang dapat dibaca atau diubah jika kecepatan baud diketahui. Untuk melindungi dari penyadapan dan injeksi, titik akhir itu sendiri harus mengenkripsi dan mengautentikasi data.
Keamanan Simetris dan Asimetris
Perlindungan kriptografi biasanya dibagi menjadi dua kategori: algoritma simetris dan asimetris. Kunci simetris—yang dibagikan oleh pengirim dan penerima—menawarkan enkripsi yang cepat, tetapi kunci harus ditukar dengan aman. Pasangan kunci asimetris menyelesaikan hal ini dengan memungkinkan satu sisi untuk mengenkripsi kunci simetris dengan kunci publik; hanya pemilik kunci pribadi yang sesuai yang dapat mendekripsinya.
RSA adalah skema asimetris paling umum untuk pertukaran kunci, sementara AES adalah karya keras untuk enkripsi data karena efisiensi dan jejak daya rendahnya.
Enkripsi Kunci Publik dan Pribadi
Kompleksitas matematika RSA memastikan keamanan yang kuat tetapi memerlukan daya komputasi yang signifikan, yang dapat mahal dalam sistem real-time tertanam. Untuk sebagian besar perangkat IoT, pendekatan hibrid—RSA untuk menukar kunci AES, lalu AES untuk data massal—menyediakan keseimbangan terbaik antara kecepatan dan keamanan.
Dalam praktiknya, penerima menghasilkan pasangan kunci RSA dan mempublikasikan kunci publiknya. Pengirim membuat kunci AES acak, mengenkripsinya dengan kunci publik penerima, dan mengirimkannya kembali. Penerima mendekripsi kunci AES dengan kunci pribadinya, dan semua pesan selanjutnya dienkripsi dengan kunci tersebut.
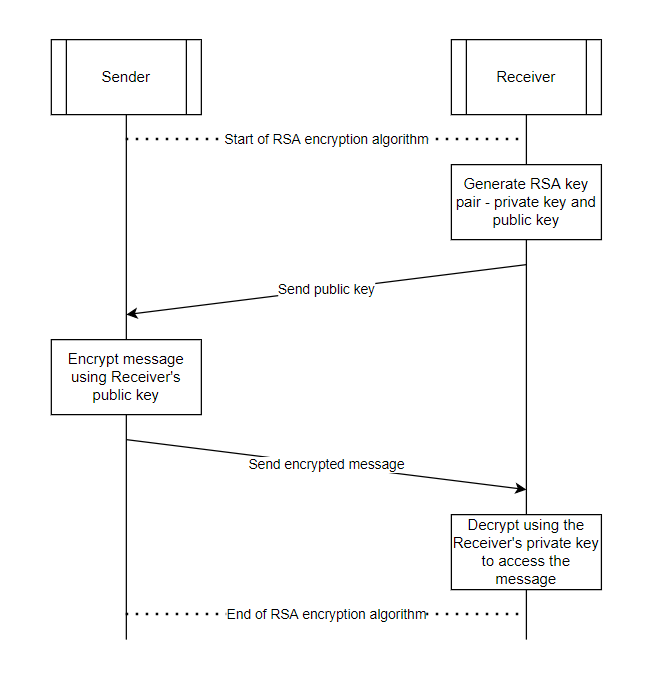
Gambar 1: Pertukaran aman kunci AES menggunakan RSA. (Sumber: Infineon)
Karena hanya penerima yang dituju yang memiliki kunci pribadi, penyerang tidak dapat memulihkan kunci AES bahkan jika mereka menyadap saluran. Semua komunikasi selanjutnya kemudian dilindungi dari penyadapan dan manipulasi.
Implementasi Firmware versus Perangkat Keras
Menerapkan algoritma kriptografi sepenuhnya dalam firmware membebani sumber daya: mengkonsumsi siklus CPU, meningkatkan latensi, dan meningkatkan konsumsi daya. MCU modern mengatasi ini dengan akselerator kriptografi khusus yang melempar operasi berat ke blok perangkat keras khusus, mengurangi jejak dan biaya secara dramatis.
PSoC 6 MCU Infineon adalah contoh pendekatan ini. Mesin kriptografi built-in-nya mendukung AES, DES, TDES, RSA, SHA, dan CRC, memungkinkan pengembang untuk menerapkan keamanan yang kuat tanpa prosesor yang lebih canggih.
Bilangan Acak Benar
Keacakan sangat penting untuk pembuatan kunci. Firmware deterministik dapat menghasilkan kunci yang dapat diprediksi, membuat serangan brute force dapat dilakukan. Generator Bilangan Acak Benar (TRNG), seperti osilator cincin enam dalam PSoC 6, memperkenalkan kebisingan fisik untuk menghasilkan kunci yang tidak dapat diprediksi.
Untuk kunci AES 16-byte, TRNG menghasilkan 128 bit acak—menghasilkan 2^128 kunci yang mungkin, jauh di luar jangkauan brute force. Selain itu, meregenerasi kunci pada setiap reboot membatasi jendela paparan untuk kunci yang telah diretas.
Memastikan Integritas dan Keaslian
Kurangnya ACK UART berarti tidak ada jaminan bawaan bahwa pesan lengkap atau tidak rusak. Untuk mengatasi ini, hash kriptografi (SHA) ditambahkan ke setiap pesan sebelum enkripsi. Penerima, setelah dekripsi, menghitung ulang hash dan memverifikasi terhadap nilai yang diterima. Ketidakcocokan menunjukkan manipulasi atau kesalahan transmisi, menyebabkan pesan dibuang.
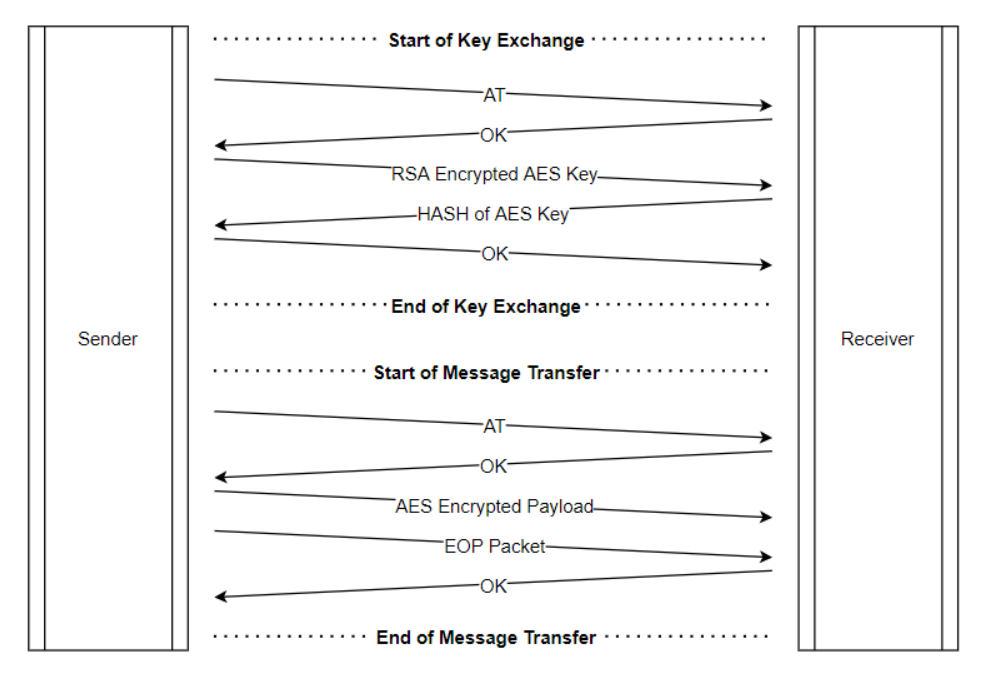
Gambar 2: Hash memastikan integritas pesan selama pertukaran aman. (Sumber: Infineon)
Untuk keaslian tambahan, pengirim dapat menandatangani pesan dengan kunci pribadinya; penerima memverifikasi tanda tangan menggunakan kunci publik pengirim, menjamin bahwa pesan berasal dari sumber yang sah.
Dengan mengintegrasikan RSA, AES, TRNG, dan SHA ke dalam blok kriptografi MCU, pengembang dapat mengamankan UART—antarmuka tradisional yang tidak dilindungi—tanpa mengorbankan kinerja atau biaya.
—Harigovind A and Rakshith M B, Senior Application Engineers, Infineon Technologies
>> Artikel ini awalnya diterbitkan di situs kami, EDN.



