Mengidentifikasi dan Mengurangi Risiko Privasi dalam Desain Sistem Terintegrasi
Perangkat terintegrasi semakin umum, tetapi setiap produk baru yang terhubung ke Internet membawa kekhawatiran privasi baru. Untungnya, portofolio yang terus berkembang dari silikon dan layanan perangkat lunak siap pakai dapat membantu desainer membangun kekebalan terhadap intrusi dan paparan data tidak sah. Langkah pertama adalah untuk mengidentifikasi ancaman yang pasti harus diminimalkan.
Dalam praktik, privasi berarti mencegah setiap pihak—kecuali pemilik yang berwenang—dari mengakses informasi tertentu. Sementara privasi adalah subset dari keamanan, keduanya berbeda. Keamanan juga melindungi dari modifikasi atau penghancuran data yang berbahaya. Sistem dapat aman tanpa pribadi, tetapi sistem pribadi harus aman.
Kerangka regulasi di seluruh dunia—seperti GDPR, CCPA, dan banyak hukum nasional—menuntut perlindungan informasi pribadi yang dapat diidentifikasi (PII). PII klasik termasuk nama, alamat, nomor rekening, lokasi, data kesehatan, gambar, dan aktivitas. Namun tidak semua data sensitif adalah PII yang jelas. Misalnya, pengaturan suhu termostat sendiri tidak berbahaya, tetapi ketika digabungkan dengan lokasi perangkat itu menjadi dapat diidentifikasi pribadi. Mengetahui bahwa termostat rumah tertentu membaca 55 °F dapat menandakan bahwa penghuni pergi, menjadikan properti sasaran pencurian.
Produk terintegrasi menyimpan dan mentransmisikan jumlah data yang besar—baik saat istirahat (dalam memori atau flash) maupun saat transit (melalui bus, jaringan, atau bahkan jejak PCB). Melindungi data ini biasanya memerlukan enkripsi, yang pada gilirannya menuntut perlindungan kunci enkripsi. Selain itu, firmware dan sistem operasi harus diperketat terhadap manipulasi; jika tidak, mikrokontroler yang dikompromikan dapat dengan sengaja bocorkan data sensitif.
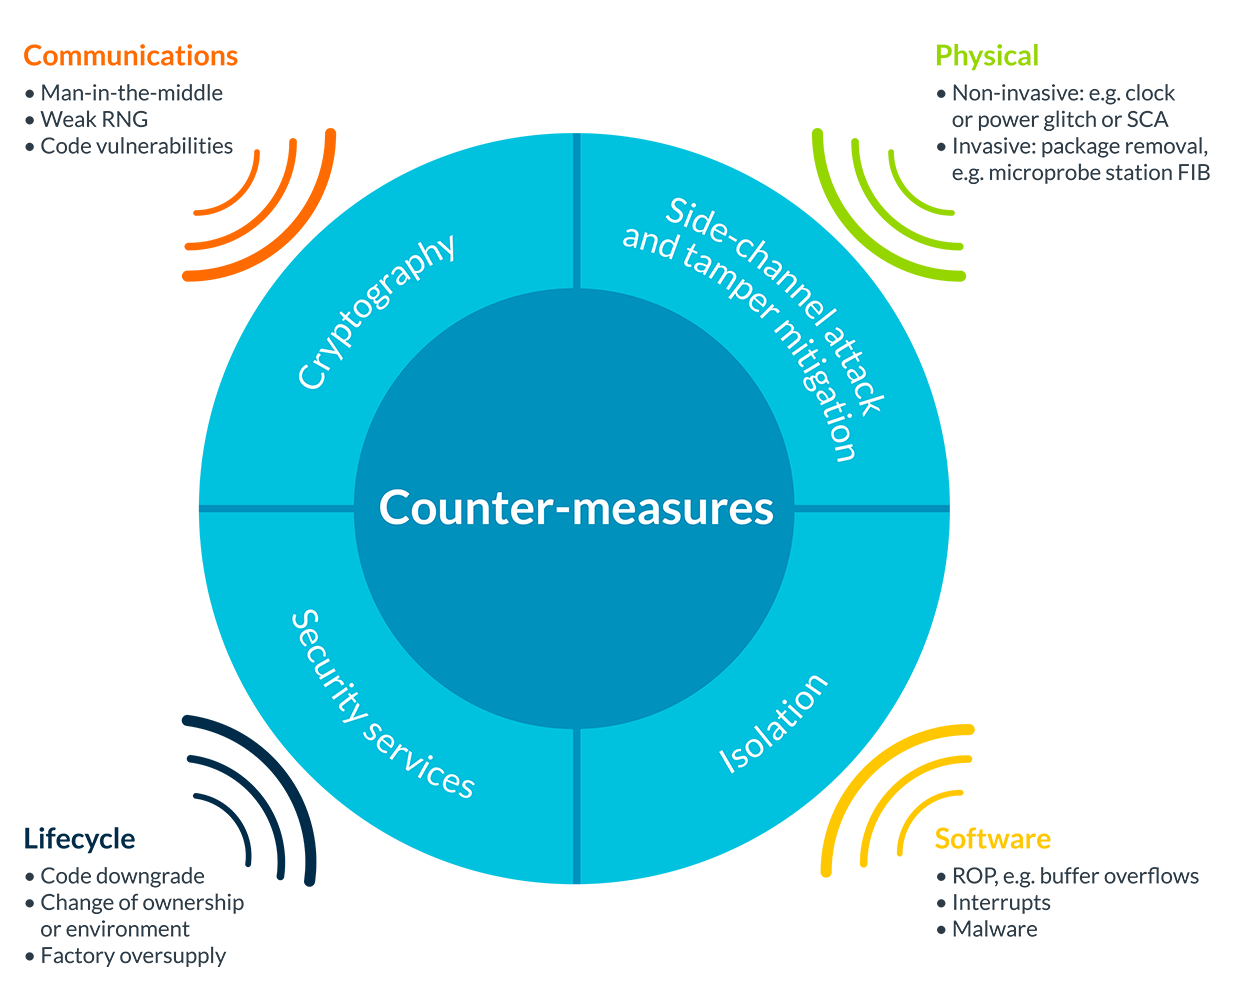
Vektor serangan beragam. Lawan jarak jauh dapat menyadap lalu lintas jaringan, melakukan penangkapan man-in-the-middle (MITM), atau menyuntikkan kode berbahaya melalui pembaruan over-the-air. Lawan fisik, atau bahkan mereka yang hanya di dekatnya, dapat menyelidiki garis sinyal, memantau konsumsi daya atau sinaran elektromagnetik untuk memulihkan kunci, mengganti media penyimpanan, atau membongkar penampung perlindungan untuk inspeksi die-level.
Gambar 1: Ada banyak bentuk serangan yang dapat menyinggung keamanan data, yang membutuhkan banyak tindakan pencegahan yang berbeda. (Sumber gambar: ARM)
Tahap produksi juga menimbulkan risiko. Selama perakitan, pelaku dapat menduplikasi kunci enkripsi atau mengkloning seluruh perangkat, yang memungkinkan replika untuk infiltrasi jaringan tanpa terdeteksi. Pada akhir masa pakai, hardware yang dibuang dapat diselamatkan dan diselidiki untuk mengambil rahasia yang tersimpan.
Tidak ada satu pertahanan yang mencakup setiap ancaman, dan menerapkan semua perlindungan yang mungkin dapat melampaui batas biaya. Kemungkinan dan dampak serangan bervariasi menurut aplikasi, jadi desainer harus memprioritaskan langkah yang menawarkan pengurangan risiko terbesar untuk konteks spesifik mereka. Titik awal adalah model ancaman yang menyeluruh yang dibangun sebelum desain rinci dimulai.
Mengembangkan model ancaman yang efektif melibatkan tiga langkah kunci:
Identifikasi aset. Untuk privasi, ini mencakup semua PII yang mungkin tinggal pada atau melewati perangkat, kunci enkripsi, firmware, kode identitas, metadata pesan, dan sumber daya terkait.
Ases ancaman. Sebutkan vektor potensi serangan, estimasi probabilitasnya, dan evaluasi dampak dari kompromi yang berhasil. Pertimbangkan siklus hidup perangkat penuh—dari produksi dan penyebaran hingga pembuangan—untuk menangkap semua risiko yang relevan.
Tentukan tindakan pencegahan. Cocokkan setiap ancaman dengan mitigasi yang sesuai dan evaluasi biaya implementasi, overhead kinerja, dan dampak bill-of-materials.
Dengan model ancaman yang terdefinisi dengan baik, desainer dapat menyesuaikan fitur perangkat keras dan perangkat lunak—seperti secure boot, packaging yang menunjukkan manipulasi, tindakan pencegahan side-channel, dan manajemen kunci yang kuat—untuk melindungi privasi secara efektif. Ekosistem semiconductor kini menawarkan serangkaian blok silicon, modul keamanan, dan pustaka perangkat lunak yang kaya yang mengatasi sebagian besar vektor serangan umum, dan dukungan vendor tersedia untuk membantu memilah dan mengintegrasikan solusi yang tepat.
Dengan secara sistematis mengidentifikasi aset, mengevaluasi ancaman, dan menerapkan tindakan pencegahan yang ditargetkan, pengembang dapat membangun sistem terintegrasi yang memenuhi kewajiban regulasi dan harapan pengguna untuk privasi dan keamanan.