Merancang Sistem Kontrol Fail-Safe untuk Keamanan dan Keandalan
Rangkaian logika—baik dibangun dari relay elektromagnetik atau gerbang state padat—dapat diimplementasikan dengan berbagai cara untuk mencapai hasil fungsional yang sama. Meskipun tidak ada desain tunggal yang secara inheren "benar," pendekatan tertentu menawarkan keamanan, keandalan, dan kemudahan pemeliharaan yang superior.
Dalam sistem kontrol kritis keselamatan, prioritas desain harus menjadi perlindungan orang, peralatan, dan proses. Ketika ada banyak opsi implementasi, yang memberikan keamanan inheren terbesar harus dipilih.
Implementasi Logika Relay dalam Sistem Alarm Kebakaran
Pertimbangkan laboratorium besar atau gedung industri yang dilengkapi dengan sistem alarm kebakaran yang dapat dipicu oleh salah satu dari beberapa saklar latching yang tersebar di seluruh fasilitas. Tujuannya adalah untuk mengenergikan sirene alarm setiap kali salah satu saklar diaktifkan.
Logika relay paling sederhana akan menggunakan kontak switch normally-open yang dihubungkan secara paralel—esensialmente fungsi OR di semua input:
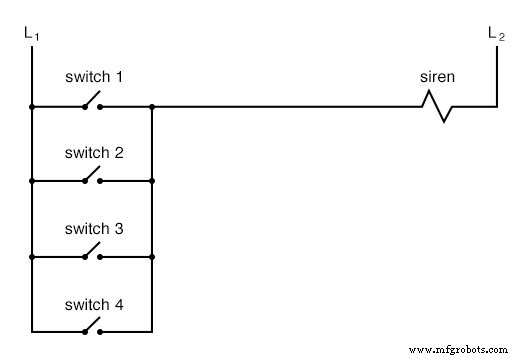
Meskipun konfigurasi ini sederhana, ia rentan terhadap jenis kegagalan listrik yang paling umum: rangkaian terbuka. Jika, misalnya, kabel untuk Saklar #2 gagal terbuka, sirene tidak akan berbunyi ketika saklar itu diaktifkan—kondisi berbahaya yang mungkin tidak terdeteksi hingga darurat terjadi.
Untuk mengurangi risiko ini, rangkaian dapat dirancaksa ulang sehingga kontak terbuka memicu alarm. Ini memerlukan saklar normally-closed yang diatur secara seri dengan relay yang mengenergikan sirene ketika salah satu saklar dibuka. Rangkaian yang dihasilkan adalah:
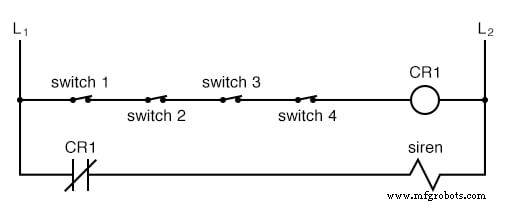
Dalam desain fail-safe ini, coil relay (CR₁) tetap dienergikan ketika semua saklar tidak diaktifkan, menjaga kontak relay (CR₁) terbuka dan mencegah sirene berbunyi. Mengaktifkan salah satu saklar menonaktifkan CR₁, menutup kontak dan berbunyi alarm. Kabel yang rusak di tangga atas juga menyebabkan relay tidak dienergikan, menghasilkan alarm palsu yang segera menyalin kesalahan dalam sistem.
Meskipun konfigurasi ini lebih kompleks dari yang asli, ia secara signifikan meningkatkan keamanan dengan memastikan bahwa kegagalan menghasilkan alarm yang terdeteksi daripada kegagalan diam.
Menerapkan Prinsip Fail-Safe di Seluruh Sistem Kontrol
Desain fail-safe didasarkan pada asumsi bahwa mode kegagalan yang paling mungkin adalah rangkaian terbuka. Dengan mengonfigurasi sistem sehingga kegagalan semacam itu default ke keadaan teraman yang mungkin, insinyur dapat mengurangi risiko. Contohnya, solenoid klep yang dioperasikan listrik yang menyediakan air pendingin harus dirancaksa untuk tetap terbuka (mengizinkan aliran air) saat tidak dienergikan, karena kehilangan pendingin dapat menyebabkan kerusakan peralatan yang katastrofik.
Dalam distribusi daya, pilihan strategi fail-safe menjadi lebih halus. Relay pelindung yang mengontrol breaker besar sering mengeluarkan kontak tertutup untuk memulai trip. Pendekatan ini berarti bahwa kegagalan terbuka dalam kabel kontrol akan membiarkan breaker tertutup, potensial mempertahankan daya ke beban kritis selama fault—trade-off yang diterima dalam banyak desain grid untuk menghindari pemadaman yang luas.
Contoh-contoh ini mengilustrasikan bahwa desain fail-safe bukan solusi satu ukuran untuk semua; itu memerlukan pemahaman yang jelas tentang proses, mode kegagalan yang paling mungkin, dan respons teraman terhadap kegagalan tersebut.
Standar seperti IEC 61508 dan ISO 13849 memberikan panduan detail untuk mengimplementasikan sistem fail-safe dalam aplikasi industri dan safety-instrumented.
Review:
- Tujuan desain fail-safe adalah membuat sistem kontrol toleran terhadap kegagalan kabel atau komponen yang paling umum.
- Karena rangkaian terbuka secara statistik adalah kegagalan yang paling sering terjadi, sistem fail-safe harus default ke mode operasi teraman ketika terjadi rangkaian terbuka.
Lembar Kerja Terkait:
- Lembar Kerja Rangkaian Keandalan Tinggi
Dengan secara sistematis mengidentifikasi mode kegagalan yang mungkin dan merancaksa sistem untuk default ke keadaan teraman, desainer dapat menciptakan solusi kontrol yang kuat dan terpercaya yang melindungi orang, aset, dan proses.



