Evaluasi Kerentanan Keamanan Siber Anda: Alat Penilaian Mandiri Terpercaya untuk Produsen
Penting bagi semua orang — produsen dan lainnya — untuk mengenali ancaman serangan siber dan cara mencegahnya. Kerentanan yang dieksploitasi oleh pelaku kejahatan siber dapat menghentikan operasi Anda, mengharuskan perusahaan Anda menghabiskan ribuan dolar untuk meningkatkan langkah keamanan dan meyakinkan pelanggan bahwa Anda masih dapat dipercaya.
Salah satu tantangan yang sering dihadapi produsen terkait ancaman siber adalah mereka tidak yakin seberapa rentan mereka benar-benar. Pernahkah Anda memikirkan bagaimana Anda bisa menilai tingkat kerentanan perusahaan Anda? Tidak akan hebat jika Anda dapat lebih memahami di mana posisi perusahaan Anda dalam memenuhi kebutuhan keamanan siber?
Untungnya, itu lebih mudah dari yang Anda kira. Anda dapat memulai dengan menggunakan Alat Penilaian Mandiri Keamanan Siber Jaringan Nasional MEPTM untuk menilai sendiri tingkat risiko siber terhadap bisnis Anda.
Panduan Singkat Alat Penilaian Keamanan Siber
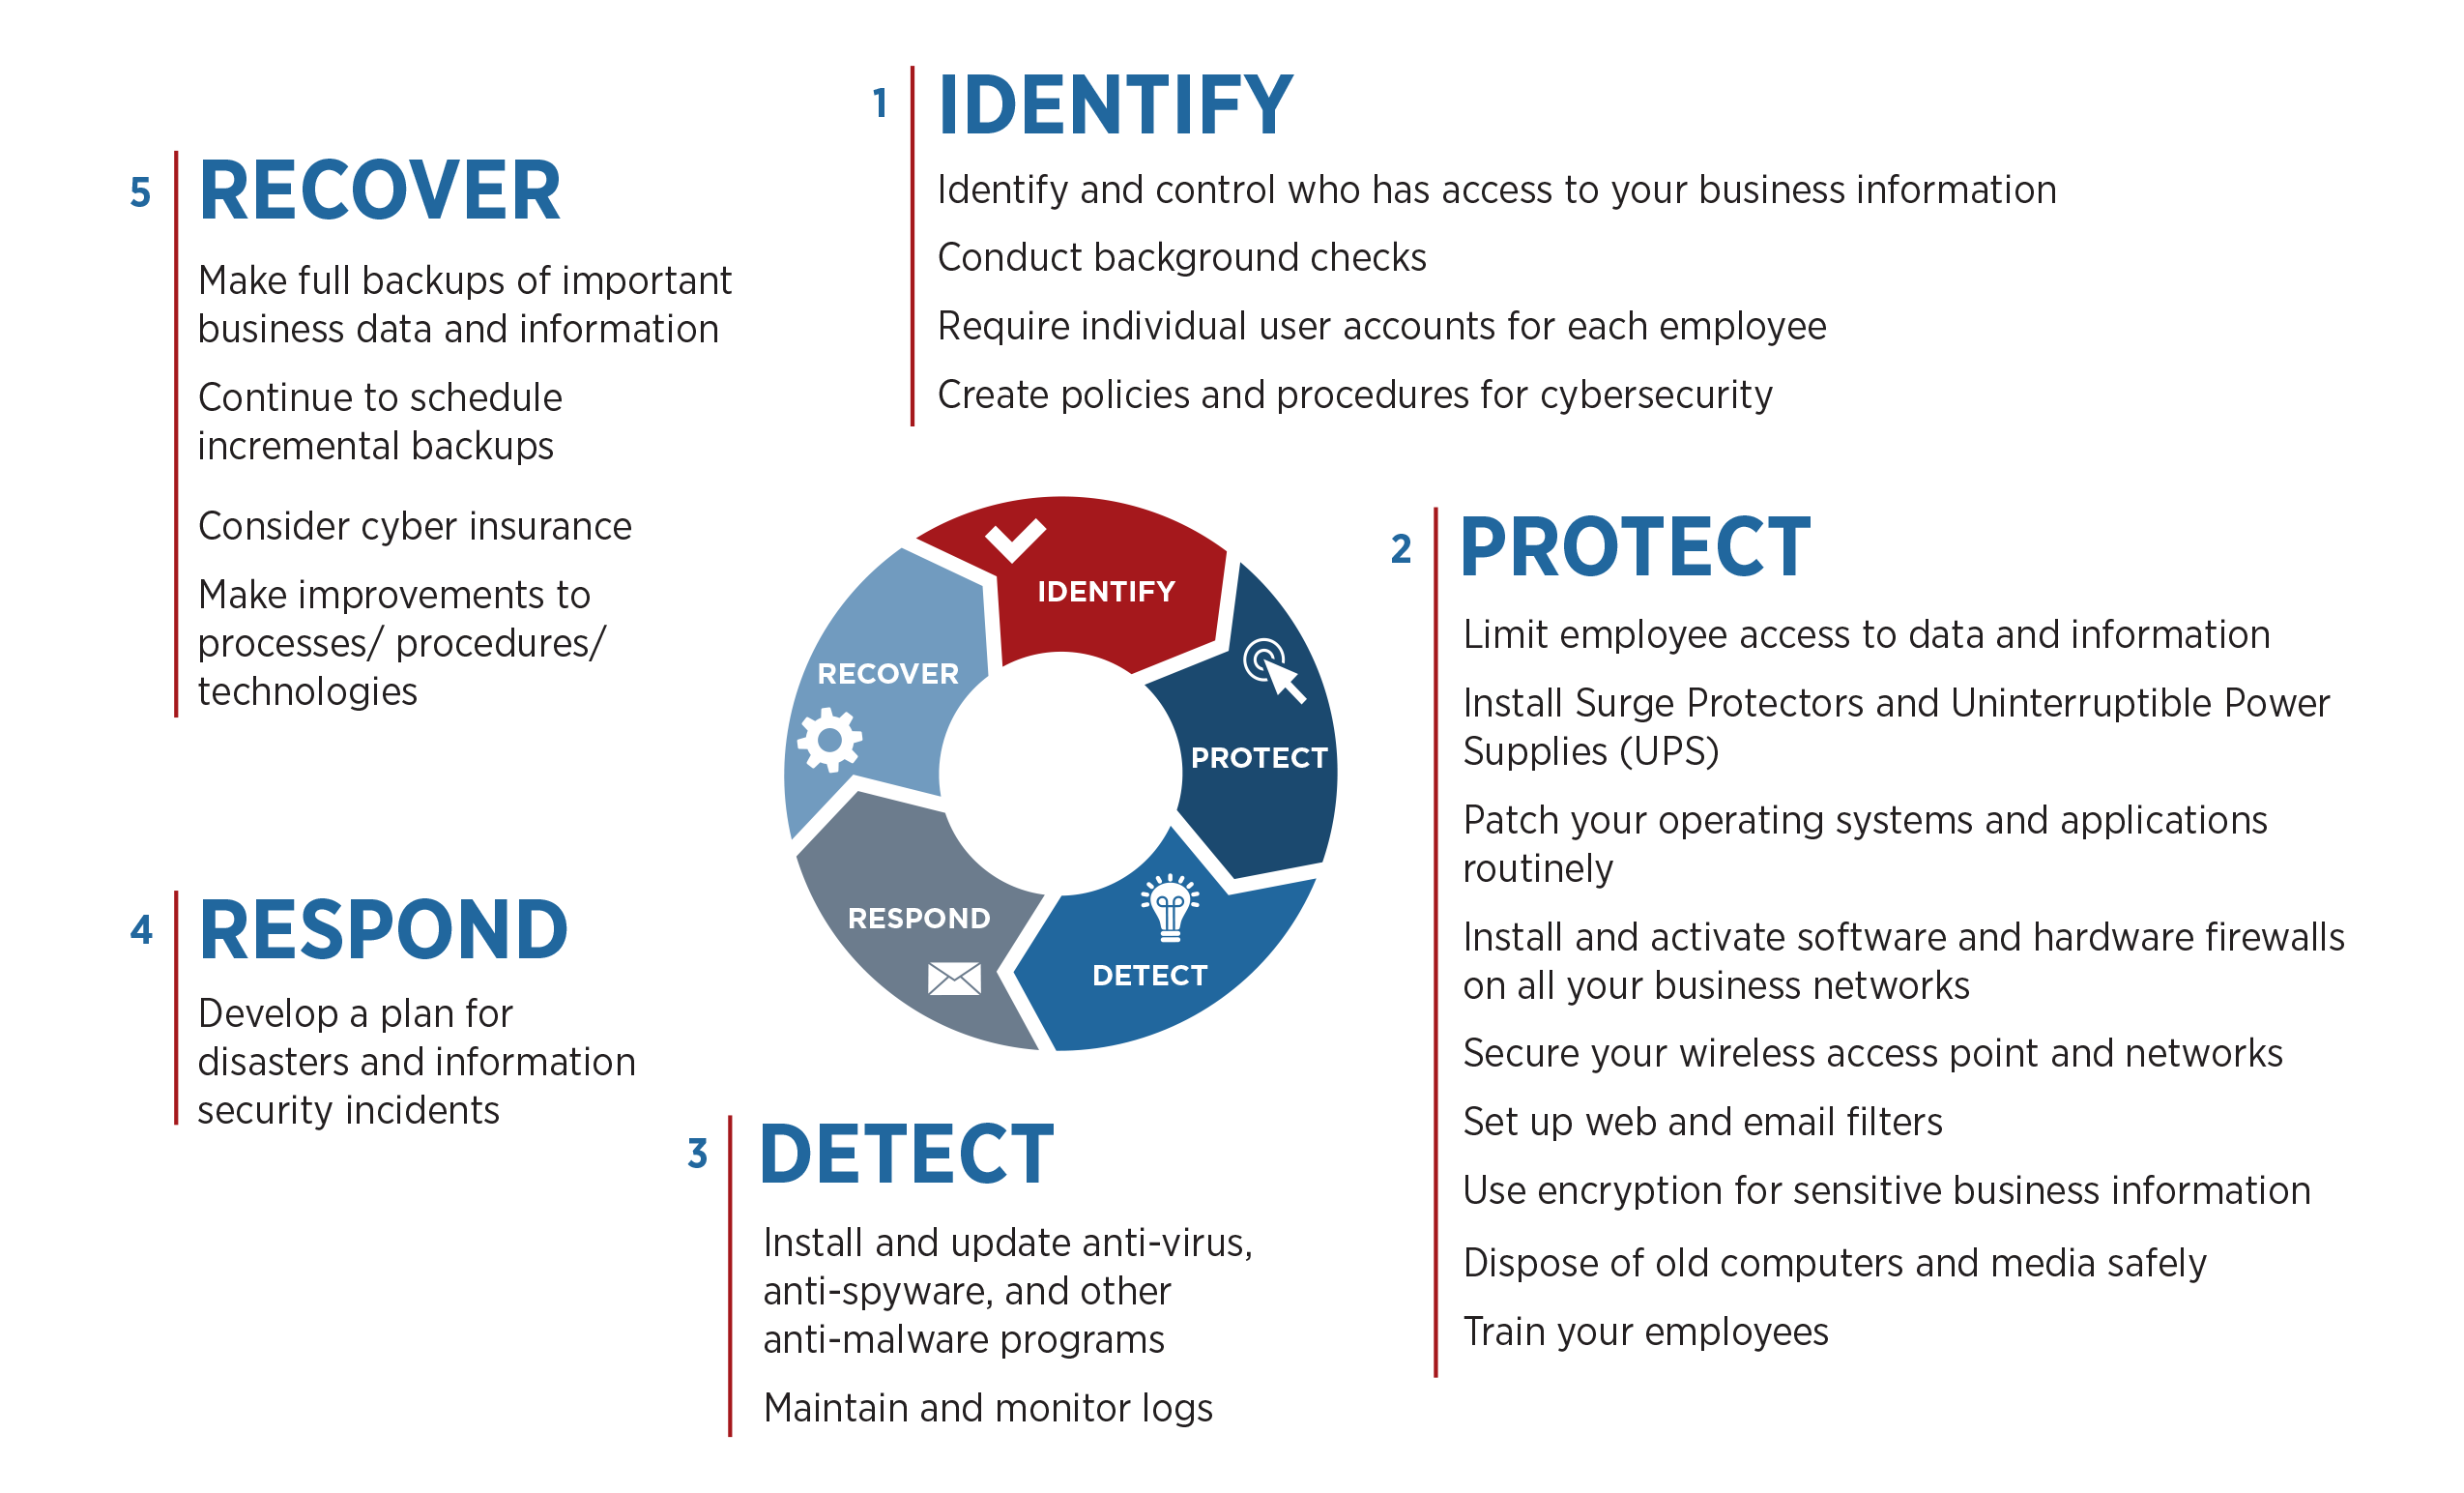
Seperti yang Anda ketahui, National Institute of Standards and Technology (NIST) merilis Kerangka Kerja Keamanan Siber lima bagian, yang telah menjadi standar keamanan siber di manufaktur dan banyak industri lainnya. Alat penilaian mandiri MEP didasarkan pada Kerangka Kerja dan mengikuti lima kategorinya: Identify, Detect, Protect, Respond, dan Recover.
Identifikasi
Setelah Anda memberikan beberapa informasi dasar tentang perusahaan Anda termasuk negara bagian tempat tinggal, Anda dapat mulai menggunakan alat penilaian. Ingatlah bahwa NIST dan Jaringan Nasional MEP tidak menyimpan informasi apa pun tentang perusahaan Anda, selain lokasinya. Skor Anda untuk setiap langkah Kerangka Kerja tidak akan dicatat. Anda mungkin ingin mencatat skor Anda untuk melacak kemajuan ketika Anda menggunakan alat lagi untuk penilaian ulang.
Bagian pertama dari alat penilaian mandiri berkaitan dengan struktur dan praktik yang ada yang membantu mengidentifikasi ancaman siber terhadap perusahaan Anda.
Topik yang dibahas dalam bagian ini meliputi:
Apakah Anda telah mengidentifikasi data rahasia yang dimiliki perusahaan Anda dan perangkat mana yang menyimpannya
Pelatihan phishing karyawan dan akses mereka ke data sensitif
Apakah perangkat yang menyimpan informasi sensitif sudah diperbarui dan tidak menyertakan aplikasi bisnis nonesensial
Pemahaman Anda tentang persyaratan hukum dan peraturan yang harus diikuti perusahaan Anda terkait keamanan siber
Penentuan dan ekspresi toleransi risiko organisasi
Apakah Anda berbagi dan menerima informasi tentang ancaman dan kerentanan dari sumber internal dan eksternal
Bagaimana perusahaan Anda mengelola kata sandi
Kekuatan dan kompleksitas kata sandi yang Anda gunakan
Seberapa sering perusahaan Anda mengubah kata sandi
Pilihan jawaban sederhana; sebagian besar hanya memerlukan “ya,” “tidak” atau jawaban singkat.
Perlindungan
Selanjutnya, alat masuk ke kategori Perlindungan dari Kerangka Kerja Keamanan Siber NIST dan membahas perlindungan sistem. Bersiaplah untuk memberikan jawaban tentang hal-hal seperti:
Timeout otomatis
Firewall
Kebijakan retensi dan penghancuran data
Seberapa sering karyawan menerima pelatihan keamanan siber
Apakah pekerja dapat mengakses data perusahaan secara jarak jauh
Manajemen akses untuk aset fisik
Enkripsi data
Kebijakan pemulihan bencana
Manajemen dan perlindungan aset fisik
Apakah departemen sumber daya manusia Anda membantu praktik keamanan siber dengan melakukan hal seperti mengunci akun seseorang saat mereka keluar dari perusahaan
Deteksi
Kategori Deteksi dari Kerangka Kerja Keamanan Siber NIST menilai seberapa baik Anda dilengkapi untuk mendeteksi ancaman berbahaya terhadap sistem Anda. Anda akan menjawab pertanyaan terkait hal-hal seperti:
Perlindungan anti-virus dan anti-malware yang terinstal pada perangkat
Frekuensi pemeriksaan malware
Bagaimana bisnis Anda memantau peristiwa keamanan siber
Apakah Anda melacak peristiwa keamanan jaringan dan mengaitkannya dengan file log
Tanggapan
Bagian Tanggapan dari Kerangka Kerja memeriksa seberapa baik bisnis Anda siap untuk bertindak setelah mendeteksi ancaman atau insiden keamanan siber. Pertanyaan mencakup topik seperti:
Apakah pihak dalam organisasi Anda telah menugaskan peran dan tanggung jawab dan tahu cara melaksanakannya saat diperlukan
Detail tentang rencana respons yang dimiliki perusahaan Anda untuk digunakan setelah insiden
Apakah Anda telah membuat perubahan setelah masalah keamanan siber di masa lalu untuk mencegah masalah terjadi lagi
Apakah ada orang atau kelompok yang ditugaskan untuk menjaga peristiwa keamanan siber tetap terkendalah dan menemukan kapan dan di mana mereka terjadi
Apakah bisnis Anda memiliki rencana untuk memberitahu pelanggan tentang informasi sensitif yang terkompromi
Pemulihan
Kategori Pemulihan berurusan dengan praktik yang Anda miliki untuk membantu bisnis Anda pulih setelah insiden keamanan siber. Bagian ini mencakup:
Seberapa sering Anda mencadangkan data Anda
Apakah Anda memiliki detail kontak untuk pihak yang dapat membantu proses pemulihan sesuai kebutuhan — seperti personel penegak hukum, penyedia layanan internet, agensi hubungan publik, dan pengacara yang spesialis kejahatan siber
Apakah rencana pemulihan Anda memiliki tindakan yang akan Anda dan karyawan lakukan untuk mengembalikan normalitas setelah peristiwa keamanan siber
Apakah ada seseorang di organisasi yang bertanggung jawab untuk mengelola pemulihan
Apakah strategi pemulihan Anda mencakup pelajaran yang dipelajari dan diperbarui seiring perubahan teknologi atau rencana Anda
Apakah Anda memiliki perlindungan asuransi yang terkait dengan keamanan siber
Setelah Anda selesai dengan pertanyaan dalam bagian Pemulihan, alat membagikan beberapa sumber daya yang direkomendasikan sebelum menghasilkan skor Anda.
Bagaimana Pusat MEP Lokal Anda Bisa Membantu Mengamankan Bisnis Anda Melalui Keamanan Siber
Jika penilaian menunjukkan bahwa masalah ada di setiap bagian strategi keamanan siber Anda atau jika Anda lemah di area tertentu yang diuraikan dalam Kerangka Kerja Keamanan Siber NIST, Pusat MEP lokal Anda akan dapat membantu Anda mengurangi risiko bagi bisnis manufaktur Anda. Salah satu sumber daya yang disediakan setelah Anda menyelesaikan penilaian adalah tautan ke peta interaktif Pusat Partnership Perluasan Manufaktur (MEP). Anda dapat mencari berdasarkan negara bagian atau lokasi untuk menemukan Pusat MEP lokal Anda.
Ingat, langkah pertama untuk melakukan perubahan adalah mengetahui bahwa masalah ada. Gunakan Alat Penilaian Mandiri Keamanan Siber Jaringan Nasional MEP untuk membekali diri dengan pengetahuan, dan bertindak!