NSX‑V vs NSX‑T: Solusi SDN VMware Mana yang Tepat untuk Data Center Anda?
Data center modern menggunakan server fisik dengan hypervisor untuk menjalankan mesin virtual. Dengan cara ini, virtualisasi membawa hemat biaya dan skalabilitas yang ditingkatkan. Dengan solusi jaringan virtual, seperti perangkat lunak NSX dari VMware, konsep jaringan mendapatkan arti baru.
Model jaringan yang didefinisikan perangkat lunak, atau SDN, menyediakan semua fitur yang diperlukan untuk membuat konfigurasi jaringan yang kompleks. SDN menyediakan keamanan tinggi dan memungkinkan skalabilitas yang mulus tanpa perubahan jaringan fisik yang luas karena sifatnya yang cepat dan fleksibel.
Artikel ini memeriksa apa itu VMware NSX dan perbedaan antara VMware NSX-V dan VMware NSX-T.
VMware NSX
Di pasar virtualisasi, VMware adalah salah satu nama terbesar. Perusahaan menawarkan berbagai produk untuk stasiun kerja virtual, virtualisasi jaringan, dan platform keamanan.
VMware NSX adalah solusi SDN canggih dengan dua varian:
Apa itu VMware NSX?
NSX adalah solusi jaringan yang didefinisikan perangkat lunak yang dibuat VMware untuk mengatasi pertumbuhan cepat kebutuhan jaringan data center. Fungsi utamanya adalah menyediakan pembuatan dan manajemen jaringan virtual melalui NSX Manager, komponen dari NSX Data Center. Selain itu, VMware NSX menyediakan fitur keamanan jaringan yang krusial untuk memastikan lingkungan virtual aman.
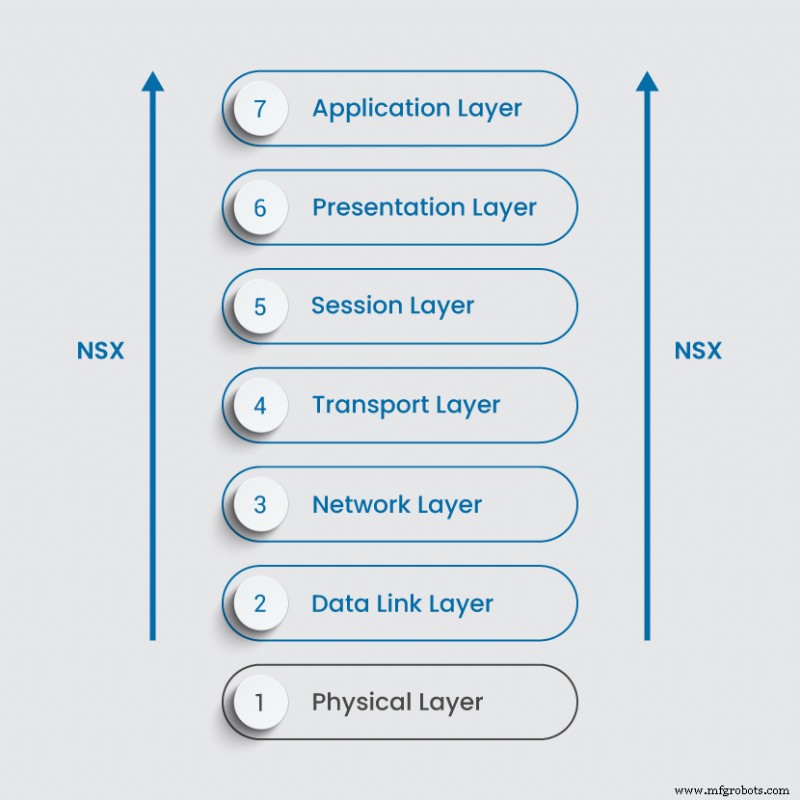
Dengan NSX, tidak ada perubahan pada perangkat keras dasar yang diperlukan. Penyediaan jaringan dan koneksi antara jaringan virtual diabstraksi dari perangkat keras, serupa dengan cara kerja VM. NSX memvirtualisasi switch, router, firewall, dan layanan jaringan lainnya dari Lapisan 2 hingga Lapisan 7 model OSI.
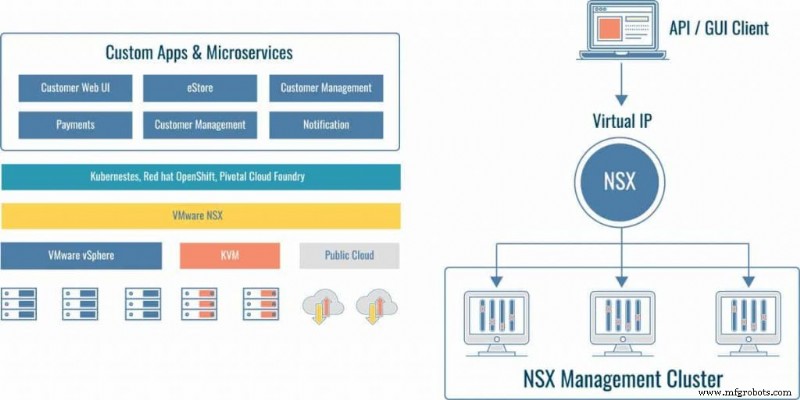
Proses ini menghemat waktu, usaha, dan biaya, memungkinkan perusahaan besar untuk mengentralisasi dan mengotomatisasi manajemen dan kontrol jaringan. Bergantung pada produk yang Anda pilih, VMware NSX cocok untuk semua jenis infrastruktur:
- Lingkungan multi-cloud
- Data center on-premises
- Server bare metal
- Beban kerja terkontainerisasi
Baca selanjutnya di bawah ini untuk mempelajari perbedaan antara NSX-V dan NSX-T.
Apa itu NSX-V?
Arsitektur NSX-V (V dari vSphere) mencakup rekonfigurasi penerapan, penyediaan cepat, dan penghancuran jaringan virtual on-demand. Produk ini bergantung pada VMware vSphere dan koneksi dengan vCenter. Setelah NSX-V dipasangkan dengan vCenter, integrasi dengan vSphere berjalan mulus.
Kekurangannya adalah Anda tidak dapat memiliki banyak vCenter dengan NSX-V. Muncul pertanyaan: bagaimana jika saya memiliki lebih dari satu vCenter? Dalam hal itu, Anda harus memiliki banyak NSX manager, yang dapat menjadi tantangan di lingkungan multi-cloud. Pemeliharaan dapat menjadi rumit dan menuntut. Saat perusahaan beralih ke cloud untuk menangani beban kerja, solusi VMware NSX-V terbukti tidak cocok untuk banyak klien. Sekarang lebih banyak menjadi produk VMware warisan, NSX-V digantikan oleh NSX-T.
Apa itu NSX-T?
VMware NSX-Transformers adalah penerus NSX-V dan menawarkan opsi untuk membangun infrastruktur SDN yang sangat cepat tanggap. Produk ini membawa virtualisasi jaringan ke beban kerja bare metal dan terkontainerisasi, multi-cloud, dan lingkungan multi-hypervisor. NSX-T mendukung aplikasi cloud-native, stack virtualisasi jaringan untuk OpenStack, Kubernetes, KVM, Docker, dll.
Banyak orang menganggap NSX-T sebagai peningkatan dari NSX-V. Benar bahwa ide utama di balik kedua produk adalah sama. Namun, VMware membangun NSX-T dari nol, dan apa yang ada di dalamnya berbeda sepenuhnya dari NSX-V.
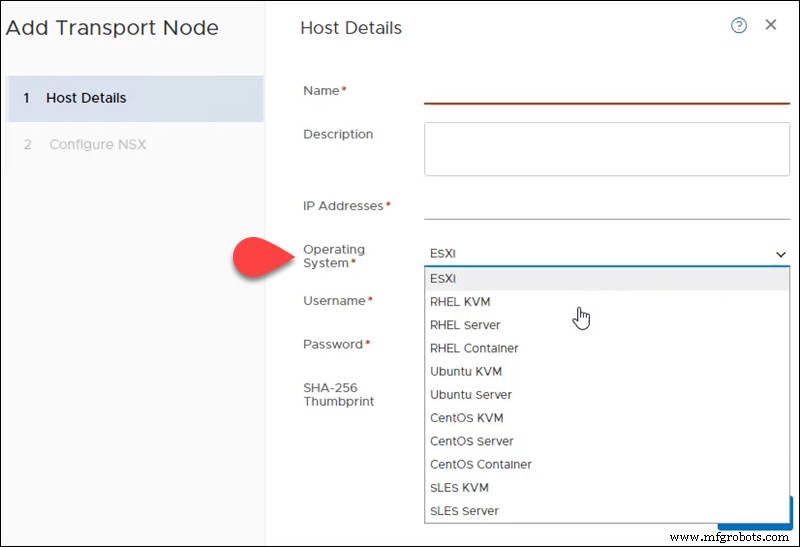
Manfaat utamanya adalah NSX-T dapat diterapkan di lingkungan heterogen dengan banyak komponen yang berbeda. NSX-T tidak terbatas oleh penerapan vCenter. Anda dapat memiliki banyak server vCenter dan menggunakan satu NSX manager sebagai satu layar kaca untuk mengontrol jaringan virtual Anda. Atau, Anda tidak perlu menerapkan vCenter sama sekali. Sebaliknya, Anda dapat memilih ESXi sebagai sistem operasi di GUI NSX-T, misalnya.
Antarmuka NSX-V Vs. NSX-T
Tidak ada antarmuka NSX-V khusus yang diberi label dengan nama tersebut. Dengan pemasangan NSX-V datang sebuah plugin yang terintegrasi ke vCenter Server. Oleh karena itu, untuk mengakses opsi GUI untuk NSX-V, Anda login ke instance vSphere Anda dan pilih opsi Networking and Security.
Misalnya, ini adalah bagian di vSphere Web Client untuk NSX-V:
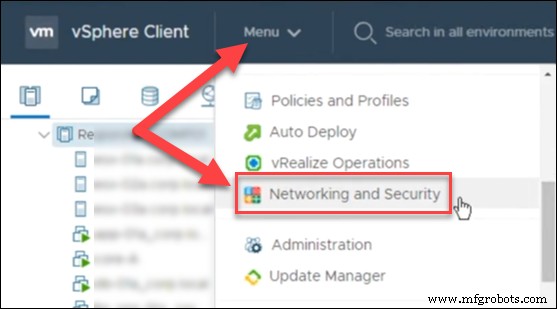
Jika opsi ini tidak muncul di GUI Anda, maka akun yang Anda gunakan tidak memiliki izin yang diperlukan. Hanya pengguna yang menghubungkan NSX Manager ke vCenter Server yang mendapatkan akses Enterprise Administrator. Semua akun lain hanya memiliki hak layanan dan perlu diberikan izin yang tepat.
NSX-T memiliki antarmuka sendiri, terpisah dari vCenter, yang disebut NSX-T Manager. Ini berarti Anda tidak perlu login ke vCenter untuk mengelola arsitektur NSX-T Anda.
Saat Anda login ke NSX-T manager, halaman utama menunjukkan ringkasan jaringan, keamanan, sistem, dan inventaris, alarm, dll.
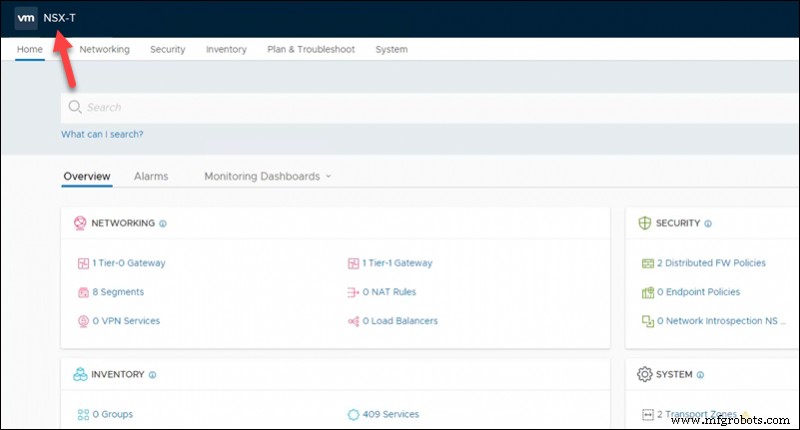
Dari NSX-T Manager Web Client, Anda dapat melihat vCenter Anda atau menambahkan yang baru untuk menarik inventaris. Inilah tempat NSX-T melebihi NSX-V dengan kemampuan untuk mengelola otomatisasi jaringan dan keamanan di banyak vCenter.
Komponen Utama NSX
Komponen utama VMware NSX adalah:
- NSX Manager
- NSX Controller
- NSX Edge
NSX Manager
NSX Manager adalah komponen utama yang digunakan untuk mengonfigurasi, mengelola, dan memantau semua komponen NSX melalui GUI. Dengan REST API, konfigurasi dan manipulasi objek konsisten.
NSX Manager memungkinkan Anda menerapkan controller, edge distributed routers, dan menghasilkan sertifikat. Dalam NSX-V, NSX Manager bekerja dengan satu vCenter Server sebagai satu mesin virtual. Dalam kasus NSX-T, NSX-T Manager dapat terhubung ke banyak vCenter sebagai VM KVM atau ESXi, misalnya.
NSX Edge
VMware NSX Edge Services Gateway (ESG) adalah bagian dari VMware vCenter Server dan menyediakan layanan gateway penting seperti:
- DHCP
- NAT
- VPN
- Load balancing
- Perimeter firewall
- Dynamic routing
NSX Edge memungkinkan koneksi antara jaringan terisolasi dan bersama serta koneksi langsung antara VM. Selain routing east-west, layanan ini memungkinkan penyewa untuk mencapai jaringan publik dengan menyediakan koneksi north-south. Menggunakan NSX Edge memungkinkan Anda membuat batas virtual untuk beban kerja, komponen, dan penyewa Anda.
NSX Controllers
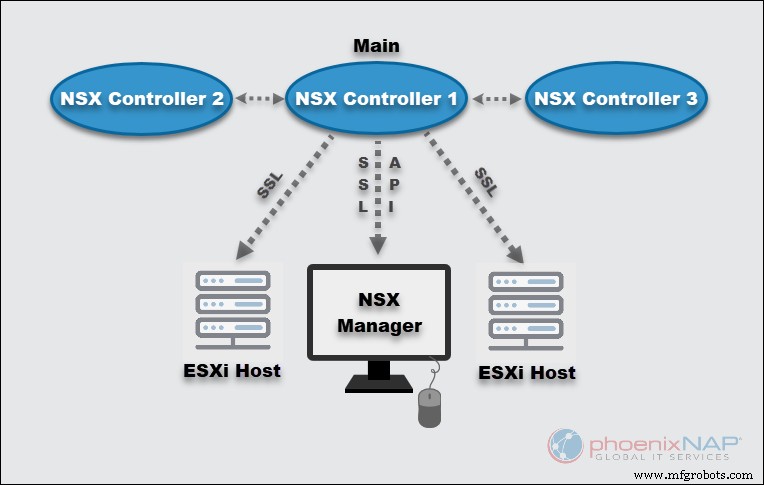
NSX Controller adalah sistem manajemen status terdistribusi dan titik kontrol pusat untuk switching dan routing logis. Controller berisi semua informasi tentang host, VM, router logis terdistribusi, dan VXLAN.
Virtual appliance ini krusial untuk pemasangan dan pemantauan jaringan virtual yang skalabel dan ketersediaan tinggi. Tidak peduli ukuran software-defined data center, VMware mewajibkan untuk memiliki tepat tiga controller dalam NSX-T untuk mencapai redundansi yang diperlukan.
NSX Controller menggunakan koneksi Secure Sockets Layer untuk terhubung ke host ESXi dan SSL API untuk berinteraksi dengan NSX Manager.
Fitur NSX
Keduanya NSX-V dan NSX-T memiliki tujuan yang sama: untuk menyediakan fitur untuk menerapkan jaringan virtual di atas jaringan fisik.
Beberapa fitur NSX meliputi:
- Routing dan switching logis terdistribusi dan fitur lain yang tercantum di bagian NSX Edge di atas.
- Pemantauan dan statistik detail
- QoS
- Otomatisasi berbasis API
- Overlay berbasis perangkat lunak
- Antarmuka pengguna yang ditingkatkan
Namun, kedua alat ini memiliki banyak perbedaan, dan mereka dibangun sebagai dua produk berbeda. NSX-V tidak dapat bekerja dengan banyak vCenter dan sangat bergantung pada vSphere.
Di sisi lain, NSX-T adalah solusi lintas platform yang bekerja dengan banyak instance vCenter dan lingkungan yang berbeda. Fitur NSX-T terbaru juga mencakup Migrasi NSX-V ke NSX-T dan IDS/IPS terdistribusi.
Jelajahi tabel perbandingan di bawah ini dan bagian-bagian untuk detail fitur untuk memahami perbedaan antara NSX-V dan NSX-T lebih baik.
Perbandingan VMware NSX-V vs. NSX-T
| Perbandingan Fitur | NSX-V | NSX-T |
| Fungsi Dasar | NSX-V menawarkan fitur kaya seperti rekonfigurasi penerapan, penyediaan cepat, dan penghancuran jaringan virtual on-demand apa pun.
Hal ini memungkinkan satu virtual switch untuk terhubung ke banyak host dalam kluster dengan memanfaatkan vSphere distributed switch. | NSX-T menyediakan infrastruktur perangkat lunak yang didefinisikan yang cepat tanggap bagi pengguna. Ini cocok untuk membangun lingkungan aplikasi cloud-native.
Ini juga menyediakan kesederhanaan untuk operasi dalam jaringan dan keamanan.
Memiliki dukungan bawaan untuk banyak cloud, lingkungan multi-hypervisor, dan beban kerja bare metal. |
| Asal | Dirilis pertama kali pada 2012, NSX-V dibangun di sekitar lingkungan VMware vSphere. | NSX-T berasal dari ekosistem vSphere, tetapi dibangun dari nol dan dirancang untuk mengatasi beberapa kasus penggunaan yang tidak tercakup oleh NSX-V. |
| Cakupan | Arsitektur NSX-V dibangun dengan pemasangan vSphere on-premises (jaringan fisik) dan satu vCenter Server dalam pikiran. | NSX-T memperluas cakupannya untuk mencakup banyak hypervisor, kontainer, lingkungan cloud, dan server bare metal.
NSX-T memiliki beberapa keterbatasan dengan kesenjangan mengenai micro-segmentation. |
| Dukungan Hypervisor | Stack virtualisasi jaringan vSphere didukung. | Selain stack vSphere, NSX-T juga mendukung OpenStack, Docker, KVM, Kubernetes, dll. |
| Migrasi | Migrasi NSX-T ke NSX-V tidak mungkin. | NSX-T Manager memiliki utilitas migrasi bawaan untuk pengguna yang ingin bermigrasi dari NSX-V ke NSX-T. |
| Bekerja dengan NSX Manager | NSX-V Manager hanya bekerja dengan satu vCenter Server. Berjalan di Photon OS. | NSX-T Manager mendukung bekerja dengan banyak vCenter sekaligus. Berjalan di sistem operasi Ubuntu. |
| Penerapan | Dapat diterapkan hanya sebagai VM ESXi. | NSX-T Manager bertindak sebagai solusi mandiri dan dapat diterapkan sebagai VM ESXi atau KVM. |
| Routing | NSX-V menggunakan keamanan edge jaringan dan layanan gateway yang digunakan untuk mengisolasi jaringan virtual.
NSX Edge dipasang baik sebagai router terdistribusi logis maupun sebagai edge services gateway. | Routing NSX-T dirancang untuk lingkungan cloud dan penggunaan multi-cloud. Ini dirancang untuk kasus penggunaan multi-tenancy dan untuk lingkungan heterogen. |
| Protokol Enkapsulasi Overlay | NSX-V menggunakan protokol enkapsulasi VXLAN | NSX-T menggunakan Geneve, protokol yang lebih canggih |
| Mode Replikasi Switch Logis | Unicast, Multicast, Hybrid | Unicast (Two-tier atau Head) |
| Penggunaan Virtual Switch | vSphere Distributed Switch (VDS) | Open vSwitch (OVS) atau N-VDS |
| Routing Terdistribusi Dua Tingkat | Tidak Tersedia | Tersedia |
| APR Suppression | Tersedia | Tersedia |
| Integrasi untuk Inspeksi Lalu Lintas | Tersedia | Tidak Tersedia |
| Mengonfigurasi Skema Alamat IP untuk Segmen Jaringan | Manual | Otomatis |
| Firewall Terdistribusi Tingkat Kernel | Tersedia | Tersedia |
Tabel di atas menunjukkan ringkasan perbandingan fitur NSX-V vs. NSX-T. Baca selanjutnya untuk mempelajari lebih banyak detail tentang perbedaan antara kedua solusi ini.
Routing
Kedua solusi VMware NSX menyediakan kemampuan routing dinamis yang melebihi yang ditawarkan router fisik. Namun, perbedaan routing antara NSX-V dan NSX-T sangat banyak.
Dasarnya, NSX-T dirancang dengan multi-tenancy cloud dalam pikiran. Karena konfigurasi router penyedia dan penyewa memerlukan isolasi, dukungan routing multi-tingkat diperkenalkan dengan NSX-T:
- Routing logis Tier 0 untuk pengguna admin penyedia.
- Kontrol routing logis Tier 1 untuk pengguna admin penyewa.
NSX-V ESG (Edge Services Gateway) menyediakan layanan DHCP, NAT, VPN penting, dan DLR (distributed logical routers) untuk mengisolasi jaringan virtual. Dengan cara ini, NSX memungkinkan komunikasi antara VM dengan lebih sedikit lonjakan jaringan daripada dengan routing tradisional. Namun, kurangnya dukungan untuk routing bertingkat dan multi-tenancy membuat NSX-V kalah dari NSX-T.
Switching dan Bridging Logis di NSX
NSX-V dan NSX-T menggunakan overlay network untuk meniru VLAN konvensional dan menyediakan manipulasi jaringan yang lebih mudah melalui switching dan bridging logis. Fungsionalitasnya mirip dengan jaringan fisik.
Dengan NSX-V, switch logis dipasangkan dengan VXLAN untuk mengenkapsulasi dan mengarahkan lalu lintas VM ke jaringan fisik. Dengan mengizinkan bridging Lapisan 2 antara VLAN fisik dan switch logis, NSX-V memperluas kumpulan fitur. Ini mencakup menghubungkan komponen fisik dengan virtual ketika virtualisasi lengkap tidak memungkinkan. NSX-V mendukung banyak bridge Lapisan 2.
Serupa dengan samaknya yang lebih tua, NSX-T menyediakan fungsionalitas overlay menggunakan switching logis tetapi dengan protokol enkapsulasi yang lebih canggih. Bridging L2 di NSX-T memerlukan node bridge khusus yang dibuat. Sedangkan di NSX-V, bridging terjadi pada tingkat kernel hypervisor tempat controller VM tinggal.
Enkapsulasi Overlay di NSX: VXLAN vs. Geneve
Seperti fitur lainnya, NSX-V mengandalkan enkapsulasi VXLAN yang lebih tradisional dibandingkan dengan NSX-T. Virtual Extensible LAN memungkinkan pembuatan sekitar 16 juta segmen jaringan virtual, melebihi keterbatasan VLAN dan 4094 jaringan yang mungkin. Angka ini membantu organisasi besar untuk mengsegmen jaringan virtual dengan cara yang lebih santai.
Geneve berdiri untuk Generic Network Virtualization Encapsulation dan menggabungkan yang terbaik dari protokol enkapsulasi lain, termasuk VXLAN dan STT. NSX-T mengandalkan Geneve untuk menyampaikan informasi pengidentifikasi jaringan virtual dengan daya throughput tinggi dan penggunaan sumber daya yang lebih rendah. Geneve adalah protokol fleksibel yang berarti ia mampu menyertakan metadata lain seiring dengan perkembangan jaringan.
Keamanan dan Micro-Segmentation
Kedua NSX-V dan NSX-T memungkinkan organisasi untuk memisahkan data center menjadi segmen keamanan jaringan logis dan mencapai perlindungan aplikasi tingkat beban kerja. Dengan cara ini, Anda dapat secara terperinci menentukan kebijakan keamanan jaringan. Anda dapat memisahkan VDC sekitar objek dan host vCenter, nama atau fitur VM, atau dengan menggunakan alamat IP, port, dll.
Solusi NSX menggunakan firewall terdistribusi tingkat hypervisor untuk menangani semua parameter jaringan dan kebijakan keamanan. Anda dapat menggunakan pengguna dan grup AD untuk menentukan aturan tempat AD Domain Controller (ADDC) diterapkan.
Namun, NSX-T menawarkan lebih banyak fitur keamanan dan aplikasi aturan keamanan yang lebih terperinci daripada NSX-V. Meskipun demikian, semua fungsi keamanan NSX dibangun untuk otomasi berkelanjutan untuk menghindari keterbatasan konfigurasi dan pemeliharaan manual.
Opsi Penerapan
Proses penerapan cukup serupa untuk kedua produk, namun ada banyak perbedaan antara fitur NSX-V dan NSX-T. Berikut beberapa kesenjangan kritis dalam penerapan:
- Dengan NSX-V, ada integrasi yang erat dengan VMware vSphere dan vCenter. Instance NSX Manager diterapkan hanya sebagai VM ESXi dan harus terdaftar di vCenter. Di sisi lain, Anda dapat menerapkan NSX-T pada VM KVM atau ESXi sementara vCenter tidak diperlukan. Selain itu, banyak NSX Manager didukung.
- Berbeda dengan NSX-T di mana Manager dan Controller termasuk dalam komponen virtual yang sama, Anda perlu menerapkan NSX controller untuk NSX Manager.
- NSX-T memungkinkan Anda menerapkan kloster tiga NSX controller untuk redundansi yang ditingkatkan.
- Tidak mungkin menggunakan virtual switch standar dengan NSX-V karena ia mengharuskan Anda untuk menerapkan vDS. NSX-T menggunakan teknologi virtual switch baru N-VDS atau Open vSwitches (OVS) untuk host KVM.
Lisensi NSX
Sisi baik dari lisensi NSX-V dan NSX-T adalah VMware tidak membagi produk. Jika Anda sudah memiliki lisensi NSX-V, Anda dapat mulai menggunakan NSX-T kapan saja Anda siap.
Solusi ini sekarang disebut VMware NSX Data Center dan memiliki edisi berikut:
- Standard
- Professional
- Advanced
- Enterprise Plus
Dengan meningkatnya kerja jarak jauh, VMware juga memperkenalkan edisi Remote Office Branch Office (ROBO).
Memilih di antara NSX-V dan NSX-T
Perbedaan utama dalam sistem NSX-V vs. NSX-T jelas terlihat di tabel dan bagian di atas. Yang pertama terkait erat dengan ekosistem VMware vSphere. Yang lainnya tidak terbatas, tidak terikat pada platform atau hypervisor tertentu.
Untuk menentukan opsi NSX mana yang lebih baik bagi Anda, pertimbangkan kasus penggunaan untuk setiap produk.
Memilih NSX-V
Produk ini masih merupakan pilihan yang valid dalam kasus penggunaan NSX-V berikut:
- Untuk beban kerja on-premises tanpa banyak hypervisor.
- Saat data center Anda hanya menggunakan VMware vSphere.
- Jika lingkungan TI Anda menggunakan lebih dari satu instance vCenter.
- Jika Anda tidak memerlukan infrastruktur on-prem yang sangat redundan dengan banyak NSX Manager.
Memilih NSX-T
VMware NSX-T dengan banyak pembaruan dan peningkatan melewati NSX-V dalam hampir semua kasus. Kasus penggunaan NSX-T mencakup yang berikut:
| Keamanan | Otomatisasi | Virtual Jaringan Multi-Cloud | Dukungan Aplikasi Cloud-native |
| Penguncian aplikasi kritis | Penerapan aplikasi full-stack yang cepat. | Dukungan lingkungan multi-cloud | Fitur jaringan dan keamanan canggih untuk mikroservis dan aplikasi terkontainerisasi. |
| Perlindungan beban kerja individu | Integrasi dengan alat otomatisasi lain. | Virtualisasi jaringan lintas situs untuk bisnis yang berkembang pesat. | Kebijakan keamanan per-kontainer |
| Pembuatan DMZ logis | Aplikasi otomatis kebijakan keamanan dan aturan akses saat memigrasikan VM ke subnet lain. | Perpanjangan satu ke banyak data center. | Jaringan Lapisan 3 kontainer-ke-kontainer asli |
| Micro-segmentation untuk kebijakan keamanan terperinci | Konfigurasi dan manajemen jaringan yang konsisten dan bebas kesalahan | | |
Kesimpulan: VMware NSX Menyediakan Platform Virtualisasi Jaringan yang Kuat
NSX-T dan NSX-V keduanya memecahkan banyak masalah virtualisasi, menawarkan sekumpulan fitur lengkap, dan menyediakan lingkungan yang cepat tanggap dan aman. NSX-V adalah platform virtualisasi jaringan dan keamanan asli yang menjadi raja selama bertahun-tahun. Seiring pertumbuhan bisnis, semakin sedikit perusahaan yang memiliki satu data center on-premises dan semakin banyak lingkungan TI berbasis cloud.
Inilah tempat NSX-T hadir. Perluasan fitur yang terus-menerus dan dukungan multi-site serta cloud membuat NSX-V usang. Sekarang, VMware menandai solusi NSX mereka sebagai VMware NSX Data Center. Dengan alat yang diperlukan untuk memindahkan dan menangani data Anda, terlepas dari jaringan fisik dasar, NSX membantu Anda menyesuaikan diri dengan perubahan konstan dalam aplikasi.
Pilihan yang Anda buat bergantung pada fitur NSX mana yang memenuhi kebutuhan bisnis Anda. Jika Anda sedang mencari NSX, hubungi kami untuk informasi lebih lanjut dan migrasi NSX-V ke NSX-T. Terus baca blog kami untuk mempelajari lebih banyak tentang alat-alat berbeda dan untuk menemukan solusi terbaik untuk kebutuhan jaringan Anda.



