Menguasai SOC: Praktik Terbaik, Manfaat, dan Kerangka Kerja Keamanan Siber
Dalam artikel ini Anda akan mempelajari:
- Memahami apa itu Security Operations Center dan bagaimana deteksi dan respons aktif mencegah pelanggaran data.
- Enam pilar operasi keamanan modern yang tidak dapat Anda abaikan.
- Delapan praktik terbaik SOC yang cerdas masa depan untuk diikuti masa depan keamanan siber. Termasuk ringkasan dan perbandingan Model Kerangka Kerja saat ini.
- Menemukan mengapa organisasi Anda perlu menerapkan program keamanan berdasarkan ancaman canggih.
- In-house atau outsource ke penyedia keamanan terkelola? Kami membantu Anda memutuskan.
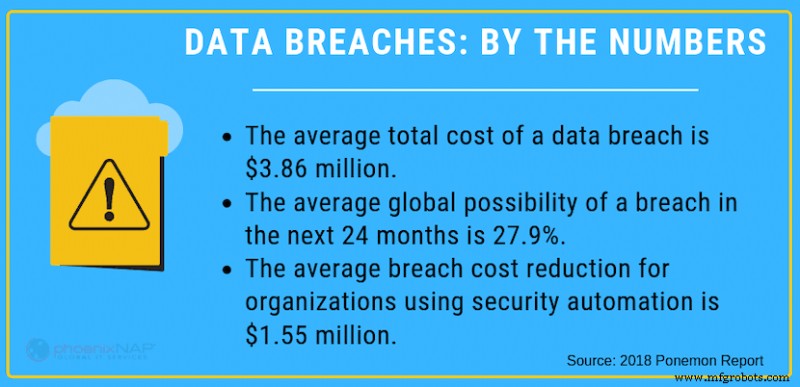
Biaya total rata-rata pelanggaran data pada 2018 adalah $3,86 juta. Seiring pertumbuhan bisnis yang semakin bergantung pada teknologi, keamanan siber menjadi kekhawatiran yang semakin kritis.
Keamanan cloud dapat menjadi tantangan, terutama untuk bisnis kecil hingga menengah yang tidak memiliki tim keamanan khusus di staf. Berita baik adalah ada opsi yang viable yang tersedia untuk perusahaan yang mencari cara yang lebih baik untuk mengelola risiko keamanan – security operations centers (SOCs).
Dalam artikel ini, kita akan melihat lebih dekat apa itu SOCs, manfaat yang ditawarkan. Kami juga akan melihat bagaimana bisnis semua ukuran dapat memanfaatkan SOCs untuk perlindungan data.
Apa itu Security Operations Center?
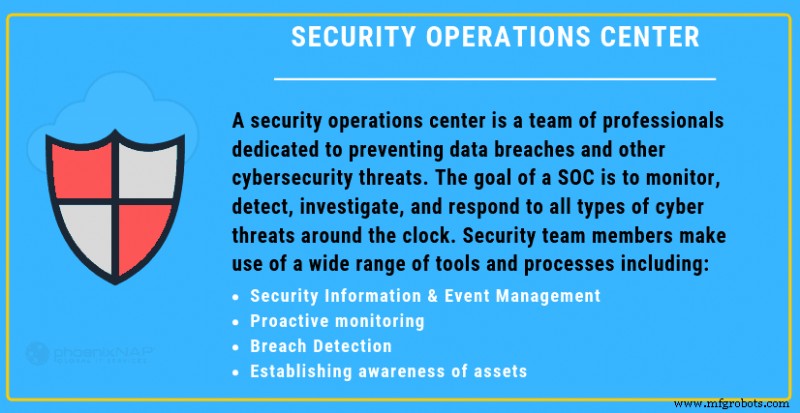
Security operations center adalah tim profesional keamanan siber yang berdedikasi untuk mencegah pelanggaran data dan ancaman keamanan siber lainnya. Tujuan dari SOC adalah memantau, mendeteksi, menyelidiki, dan merespons semua jenis ancaman siber selama 24 jam.
Anggota tim menggunakan berbagai solusi teknologis dan proses. Ini mencakup sistem manajemen informasi dan kejadian keamanan (SIEM), firewall, deteksi pelanggaran, deteksi intrusi, dan probes. SOCs memiliki banyak alat untuk secara berkelanjutan melakukan pemindahan kerentanan jaringan untuk ancaman dan kelemahan dan mengatasi ancaman serta kekurangan tersebut sebelum berubah menjadi masalah yang parah.
Mungkin membantu untuk memikirkan SOC sebagai departemen IT yang difokuskan sepenuhnya pada keamanan daripada pemeliharaan jaringan dan tugas TI lainnya.
6 Pilar Operasi SOC Modern
Perusahaan dapat memilih untuk membangun security operations center in-house atau outsource ke MSSP atau penyedia layanan keamanan terkelola yang menawarkan layanan SOC. Untuk bisnis kecil hingga menengah yang kurang sumber daya untuk mengembangkan tim deteksi dan respons mereka sendiri, outsource ke penyedia layanan SOC sering kali adalah opsi paling hemat biaya.
Melalui enam pilar operasi keamanan, Anda dapat mengembangkan pendekatan yang komprehensif terhadap keamanan siber.
- Membangun Kesadaran AsetTujuan pertama adalah penemuan aset. Alat, teknologi, perangkat keras, dan perangkat lunak yang membentuk aset ini mungkin berbeda dari perusahaan ke perusahaan, dan penting bagi tim untuk mengembangkan kesadaran yang menyeluruh tentang aset yang mereka miliki untuk mengidentifikasi dan mencegah masalah keamanan.
- Pemantauan Keamanan MencegahSaat berkaitan dengan keamanan siber, pencegahan selalu akan lebih efektif daripada respons. Daripada merespons ancaman saat terjadi, SOC akan bekerja untuk memantau jaringan selama 24 jam. Dengan demikian, mereka dapat mendeteksi aktivitas berbahaya dan mencegahnya sebelum dapat menyebabkan kerusakan parah.
- Menyimpan Rekaman Aktivitas dan KomunikasiDalam hal insiden keamanan, analis SOC perlu dapat melacak aktivitas dan komunikasi di jaringan untuk mengetahui apa yang salah. Untuk melakukan ini, tim diberi tugas manajemen log detail dari semua aktivitas dan komunikasi yang terjadi di jaringan.
- Meringkingkan Peringatan KeamananSaat insiden keamanan terjadi, tim respons insiden bekerja untuk mengklasifikasikan tingkat keparahan. Ini memungkinkan SOC untuk memprioritaskan fokus mereka pada pencegahan dan respons terhadap peringatan keamanan yang sangat serius atau berbahaya bagi bisnis.
- Memodifikasi PertahananKeamanan siber yang efektif adalah proses perbaikan berkelanjutan. Untuk mengejar lanskap ancaman siber yang selalu berubah, security operations center bekerja untuk terus menyesuaikan dan memodifikasi pertahanan jaringan secara berkelanjutan, sesuai kebutuhan.
- Mempertahankan KepatuhanPada 2019, ada lebih banyak peraturan kepatuhan dan tindakan pelindungan wajib mengenai keamanan siber daripada sebelumnya. Selain manajemen ancaman, security operations center juga harus melindungi bisnis dari masalah hukum. Hal ini dilakukan dengan memastikan bahwa mereka selalu mematuhi peraturan keamanan terbaru.
Praktik Terbaik Security Operations Center
Saat Anda membangun SOC untuk organisasi Anda, penting untuk tetap memperhatikan apa yang ditunjukkan oleh masa depan keamanan siber. Melakukan hal ini memungkinkan Anda untuk mengembangkan praktik yang akan mengamankan masa depan.
Praktik Terbaik SOC Meliputi:
Memperluas Fokus Keamanan Informasi
Cloud computing telah menghasilkan berbagai proses berbasis cloud baru. Ini juga secara dramatis memperluas infrastruktur virtual sebagian besar organisasi. Pada saat yang sama, kemajuan teknologi lain seperti internet of things menjadi semakin prevalen. Ini berarti organisasi semakin terhubung ke cloud daripada sebelumnya. Namun, ini juga berarti mereka semakin terpapar ancaman daripada sebelumnya. Saat Anda membangun SOC, penting untuk memperluas cakupan keamanan siber untuk terus mengamankan proses dan teknologi baru saat mereka digunakan.
Memperluas Intake Data
Saat berkaitan dengan keamanan siber, mengumpulkan data sering kali dapat sangat berharga. Mengumpulkan data tentang insiden keamanan memungkinkan security operations center untuk menempatkan insiden tersebut dalam konteks yang tepat. Ini juga memungkinkan mereka untuk mengidentifikasi sumber masalah dengan lebih baik. Maju ke depan, fokus yang meningkat pada mengumpulkan lebih banyak data dan mengurutkannya dengan cara yang bermakna akan menjadi kritis bagi SOCs.
Analisis Data yang Ditingkatkan
Mengumpulkan lebih banyak data hanya berharga jika Anda dapat menganalisisnya secara menyeluruh dan menarik kesimpulan darinya. Oleh karena itu, praktik terbaik SOC yang penting untuk diterapkan adalah analisis data yang lebih mendalam dan lebih komprehensif dari data yang Anda miliki. Fokus pada analisis keamanan data yang lebih baik akan memberdayakan tim SOC Anda untuk membuat keputusan yang lebih tepat mengenai keamanan jaringan Anda.
Manfaatkan Otomatisasi Keamanan
Keamanan siber semakin terotomatisasi. Menerapkan praktik terbaik DevSecOps untuk menyelesaikan tugas keamanan yang membosankan dan memakan waktu lebih banyak membebaskan tim Anda untuk fokus semua waktu dan energi mereka pada tugas lain, yang lebih penting. Seiring kemajuan otomasi keamanan siber, organisasi perlu fokus pada membangun SOC yang dirancang untuk memanfaatkan manfaat yang ditawarkan oleh otomasi.
Peran dan Tanggung Jawab Security Operations Center
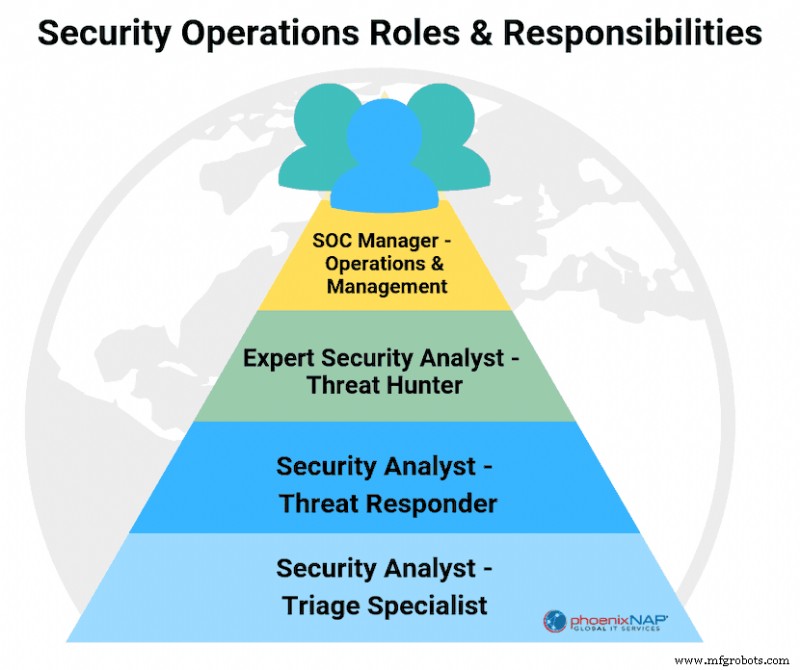
Security operations center terdiri dari sejumlah anggota tim individu. Setiap anggota tim memiliki tugas unik. Anggota tim spesifik yang membentuk tim respons insiden dapat bervariasi. Posisi umum – beserta peran dan tanggung jawabnya – yang Anda temukan di tim keamanan meliputi:
- SOC ManagerManajer adalah kepala tim. Mereka bertanggung jawab untuk mengelola tim, menetapkan anggaran dan agenda, dan melaporkan kepada manajer eksekutif dalam organisasi.
- Security AnalystAnalis keamanan bertanggung jawab untuk mengorganisir dan menafsirkan data keamanan dari laporan atau audit SOC. Selain itu, memberikan manajemen risiko real-time, penilaian kerentanan, dan intelijen keamanan yang memberikan wawasan tentang kesiapan organisasi.
- Forensic InvestigatorDalam hal insiden, forensic investigator bertanggung jawab untuk menganalisis insiden untuk mengumpulkan data, bukti, dan analitik perilaku.
- Incident ResponderIncident responder adalah yang pertama diberi pemberitahuan saat peringatan keamanan terjadi. Mereka kemudian bertanggung jawab untuk melakukan evaluasi awal dan penilaian ancaman atas peringatan tersebut.
- Compliance AuditorCompliance auditor bertanggung jawab untuk memastikan bahwa semua proses yang dilakukan oleh tim dilakukan dengan cara yang mematuhi standar regulasi.
Model Organisasi SOC
Tidak semua SOC terstruktur di bawah model organisasi yang sama. Proses dan prosedur security operations center bervariasi berdasarkan banyak faktor, termasuk kebutuhan keamanan unik Anda.
Model organisasi security operations centers meliputi:
- Internal SOC
Internal SOC adalah tim in-house yang terdiri dari profesional keamanan dan TI yang bekerja dalam organisasi. Anggota tim internal dapat tersebar di departemen lain. Mereka juga dapat membentuk departemen mereka sendiri yang didedikasikan untuk keamanan. - Internal Virtual SOC
Internal virtual SOC terdiri dari profesional keamanan part-time yang bekerja secara remote. Anggota tim terutama bertanggung jawab untuk bereaksi terhadap ancaman keamanan saat mereka menerima peringatan. - Co-Managed SOC
Co-managed SOC adalah tim profesional keamanan yang bekerja bersama dengan penyedia layanan keamanan siber pihak ketiga. Model organisasi ini pada dasarnya menggabungkan tim in-house semi-dedikasi dengan penyedia layanan SOC pihak ketiga untuk pendekatan co-managed terhadap keamanan siber. - Command SOC
Command SOC bertanggung jawab untuk memantau dan mengkoordinir SOC lain dalam organisasi. Mereka biasanya hanya ditemukan di organisasi yang cukup besar untuk memiliki banyak SOC in-house. - Fusion SOC
Fusion SOC dirancang untuk memantau upaya tim IT yang lebih besar organisasi. Tujuannya adalah untuk memandu dan membantu tim IT dalam hal keamanan. - Outsourced Virtual SOC
Outsourced virtual SOC terdiri dari anggota tim yang bekerja secara remote. Namun, daripada bekerja langsung untuk organisasi, outsourced virtual SOC adalah layanan pihak ketiga. Outsourced virtual SOC menyediakan layanan keamanan kepada organisasi yang tidak memiliki tim security operations center in-house di staf.
Manfaatkan Manfaat yang Ditawarkan oleh SOC
Di hadapkan pada ancaman keamanan yang selalu berubah, keamanan yang ditawarkan oleh security operations center adalah salah satu jalur paling bermanfaat yang tersedia bagi organisasi. Memiliki tim profesional keamanan informasi yang berdedikasi memantau jaringan Anda, deteksi ancaman keamanan, dan bekerja untuk memperkuat pertahanan Anda dapat berjalan jauh untuk menjaga data sensitif Anda tetap aman.
Jika Anda ingin mempelajari lebih lanjut tentang manfaat yang ditawarkan oleh tim security operations center dan opsi yang tersedia untuk organisasi Anda, kami mengundang Anda untuk menghubungi kami hari ini.
Untuk bacaan Anda selanjutnya, kami menyarankan untuk memeriksa apa itu SecOps.



